Connaissez-vous votre score de risque ?
Évaluez vos endpoints selon plusieurs métriques de risque : vulnérabilités, menaces, conformité, statut des Patch, mises à jour logicielles et exposition aux schémas de violation à grande échelle.
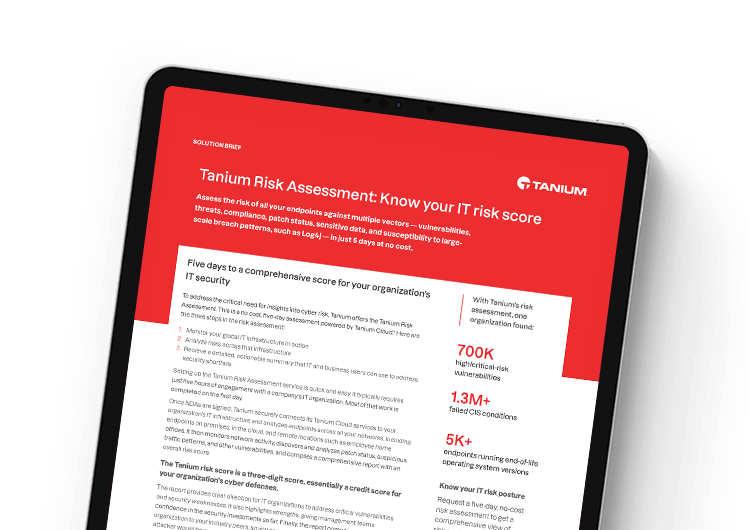
Tanium Risk Assessment a aidé une organisation à identifier
Une gestion des risques proactive repose sur une vue complète de la posture de risque
L'Évaluation des risques fournit un score dynamique pour chaque endpoint en fonction de plusieurs métriques de risque. L'évaluation inclut également le statut détaillé de plusieurs métriques de sécurité, d'exploitation et de menaces émergentes, ainsi qu'une comparaison de votre organisation avec d'autres organisations du même secteur.
Analyse des métriques de risque
Appréhendez votre posture de risque en explorant les vulnérabilités système, la conformité système, l'évaluation des mouvements latéraux, les protocoles de sécurité de transport non sécurisés, ainsi que le chiffrement et l'authentification mutuelle.
Contrôles compensatoires & criticité des endpoints
Discover et évaluez les endpoints dépourvus de contrôles de sécurité courants, de durcissement des endpoints, d'antivirus/anti-Malware, et bien plus encore. Comprendre le niveau de criticité assigné aux assets dans le périmètre de l'évaluation.
Métriques d'Hygiène cyber
Répondez aux questions fondamentales sur l'inventaire des actifs, le statut des Patch et l'exposition aux risques de vulnérabilités. Identifiez les applications en cours d'exécution dans votre environnement et les logiciels que vous n'utilisez pas réellement.
Métriques des opérations informatiques
Explorez les délais moyens pour deployer des patches et des mises à jour logicielles. Identifiez le nombre d'endpoints de votre organisation connectés trop longtemps ou fonctionnant sans suffisamment de mémoire, de CPU et d'espace disque.
Métriques des menaces émergentes
Identifiez si vos systèmes sont affectés par des menaces émergentes importantes et des problèmes opérationnels à fort Impact.
La durée moyenne d'interruption causée par une attaque Ransomware est de 24 jours
Les attaques contre les infrastructures critiques, les entreprises privées et les municipalités sont de plus en plus fréquentes et répandues. Avec Tanium, vous pouvez gérer cette menace en comprenant votre exposition réelle et en priorisant la remédiation à l'Impact le plus élevé.
Commencez votre évaluation des risques
Votre rapport de risques personnalisé comprend votre score de risque, un plan de mise en œuvre proposé, un inventaire des actifs, une analyse des métriques de risque, une analyse des vulnérabilités exploitables, et bien plus encore.

S'inscrire
Un ingénieur solutions Tanium prendra contact avec vous.

Déployez notre agent léger
Commencez à évaluer votre posture de risque globale sur l'ensemble de vos endpoints.

Démarrer la collection de données
Notre ingénieur solution collectera les métadonnées nécessaires à l'élaboration du rapport d'évaluation des risques.

Recevoir le rapport final
Examinez les recommandations classées par priorité pour réduire et éliminer les facteurs contribuant aux risques.

