OPÉRATIONS DE SÉCURITÉ DE TANIUM
C'est ici que s'achève le SOC réactif
Les pirates agissent désormais à la vitesse de l'ordinateur, et votre équipe de sécurité doit en faire de même. Suivez en temps réel ce qui se passe sur chaque terminal, réagissez immédiatement et traquez ce qui se cache encore avant que cela ne fasse la une des journaux.

CONSTRUISEZ LA SOC AUTONOME
Moderniser le SOC. Agissez à la vitesse d'une machine.

Apprenez à reconnaître ce qui est normal. Repérez ce qui n'est pas là.
Interrogez n'importe quel terminal à l'échelle du parc, en temps réel ou sur des données historiques, et définissez un profil de référence du comportement normal afin de détecter tout écart.

De la détection à la résolution, en un instant
Identifiez les incidents en quelques secondes, isolez et corrigez instantanément les terminaux à grande échelle, même lorsqu'ils sont hors ligne.

La vitesse de la machine, sous votre contrôle
Définissez des limites pour Atlas, testez chaque réponse, exigez une validation et contrôlez l'accès en fonction des rôles.

Visibilité sur l'IA et l'infrastructure agentique
Familiarisez-vous avec les serveurs MCP, les gestionnaires de modèles et les agents d'IA qui s'exécutent dans votre environnement.
SECURITY OPERATIONS
Conçu pour devancer l'attaque
La détection, la réponse et la recherche de menaces fonctionnent de concert sur une seule et même plateforme, le tout en s'appuyant sur des données en temps réel provenant de tous vos terminaux.

Détection des menaces actuelles
Sachez ce qui se passe en ce moment, et non ce qui s'est passé hier.
- Détectez les attaques de type « living-off-the-land » et les mouvements latéraux dissimulés dans l'activité normale
- Effectuez une recherche en temps réel sur l'ensemble de votre flotte, en y associant les données historiques et les analyses détaillées
- Traitez en priorité les alertes les plus risquées, classées à l'aide de Google Threat Intelligence
HUNTIQ
Chassez comme si vous disposiez d'une équipe d'experts. Parce que c'est le cas.
La recherche de menaces est l'une des missions les plus importantes de votre équipe de sécurité, mais aussi l'une des plus difficiles à pourvoir en personnel. HuntIQ intègre les chasseurs de menaces de Tanium au sein de votre environnement, où ils travaillent aux côtés de votre équipe pour détecter ce que l'automatisation seule ne parvient pas à repérer.

Découvrez plus rapidement ce qui est vrai
Les experts en détection de Tanium interviennent directement dans votre environnement et évaluent les risques avec rigueur, ce qui permet à votre équipe d'agir face à de véritables menaces plutôt que sur la base de suppositions.

Moins de fausses alertes
Une intelligence optimisée, une logique de détection plus précise, ainsi que des capteurs et des requêtes personnalisés, conçus spécialement pour votre environnement, permettent de filtrer les informations superflues afin que vous puissiez vous concentrer sur les risques qui affectent réellement votre entreprise.

Chaque chasse vous rend plus fort
HuntIQ apprend à reconnaître ce qui est normal, signale tout comportement inhabituel sur l'ensemble de votre infrastructure et transmet ses conclusions à votre équipe d'ingénieurs, afin que chaque opération de détection soit plus efficace que la précédente.
Dernières actualités concernant les opérations de sécurité
Du mythe à la défense à la vitesse des machines
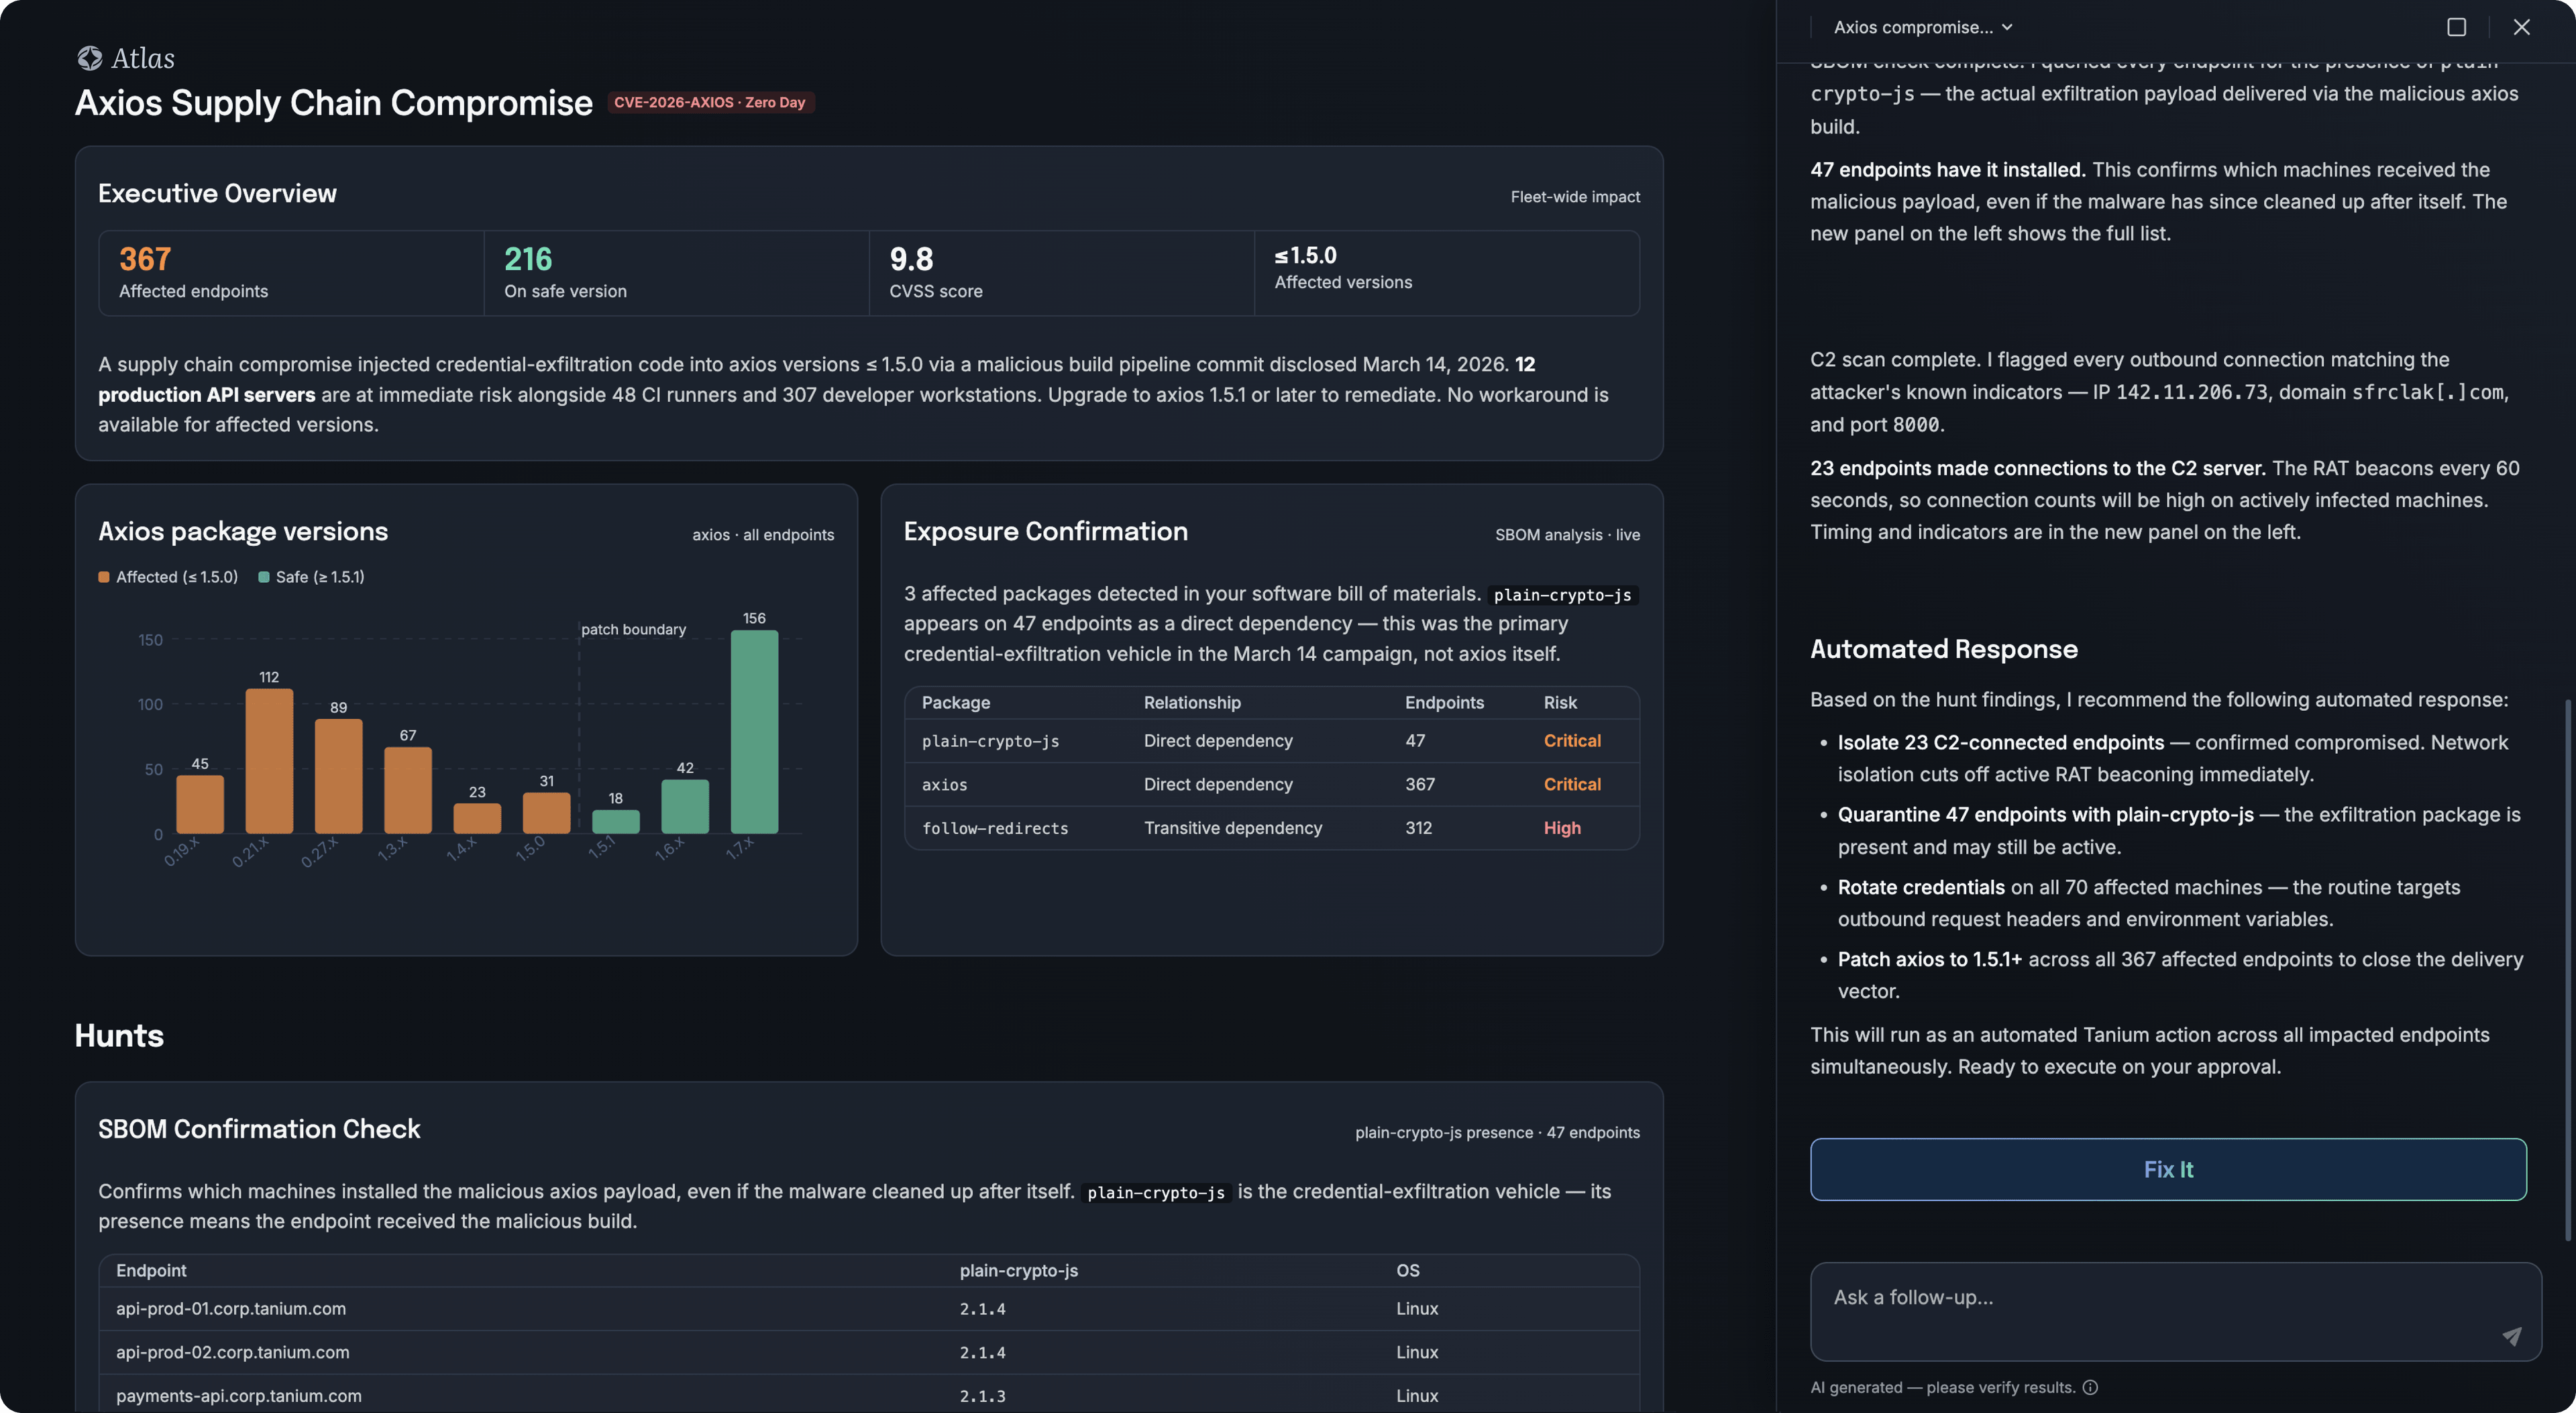
Frontier AI a réduit à quelques heures le délai entre la découverte d'une faille et son exploitation. Découvrez comment Tanium Atlas accompagne un opérateur tout au long du processus, de la question à la résolution, grâce à un système d'approbation humaine intégré.
Défenses basées sur l'automatisation : tracer la voie vers une transformation rapide des opérations de sécurité (SecOps)
Omdia examine comment l'IA transforme les opérations de sécurité et ce dont les équipes SecOps ont besoin pour faire face aux menaces qui évoluent à la vitesse des machines.
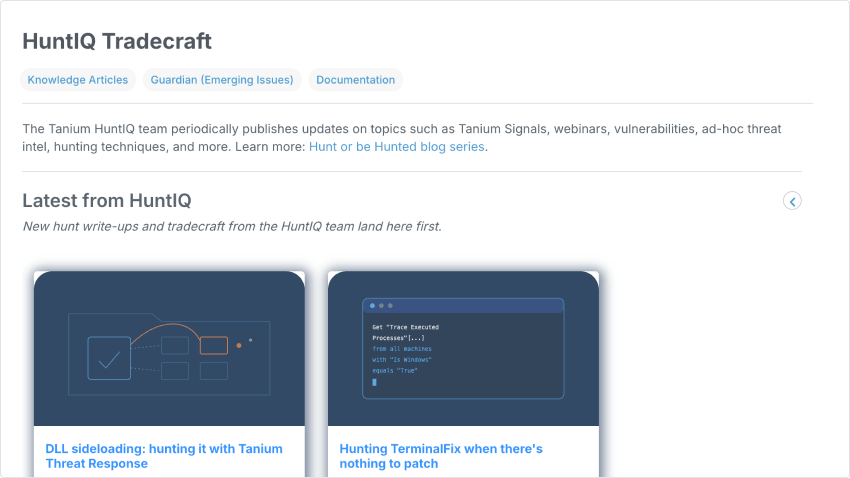
Hunter Wins : HuntIQ Tradecraft est votre nouvelle bibliothèque de techniques de chasse
La série « Chasser ou être chassé » raconte des histoires de chasse. HuntIQ Tradecraft, désormais disponible sur le Centre de ressources Tanium, vous fournit les guides pratiques pour les mettre en œuvre vous-même.
TÉMOIGNAGE D'UN CLIENT
« La gestion automatisée des terminaux constitue la plus grande avancée dans ce domaine depuis plus d'une décennie. »
LA PLATEFORME TANIUM
La sécurité et l'informatique : travailler à partir des mêmes données.
Cessez de payer pour des outils qui ne communiquent pas entre eux. Les opérations de sécurité s'appuient sur la même plateforme que votre gestion des terminaux et des vulnérabilités ; ainsi, l'équipe qui identifie un problème et celle qui le résout travaillent à partir des mêmes données en temps réel.
Utilisez les touches fléchées gauche et droite pour naviguer entre les cartes.
RECONNAISSANCE PAR LES ANALYSTES
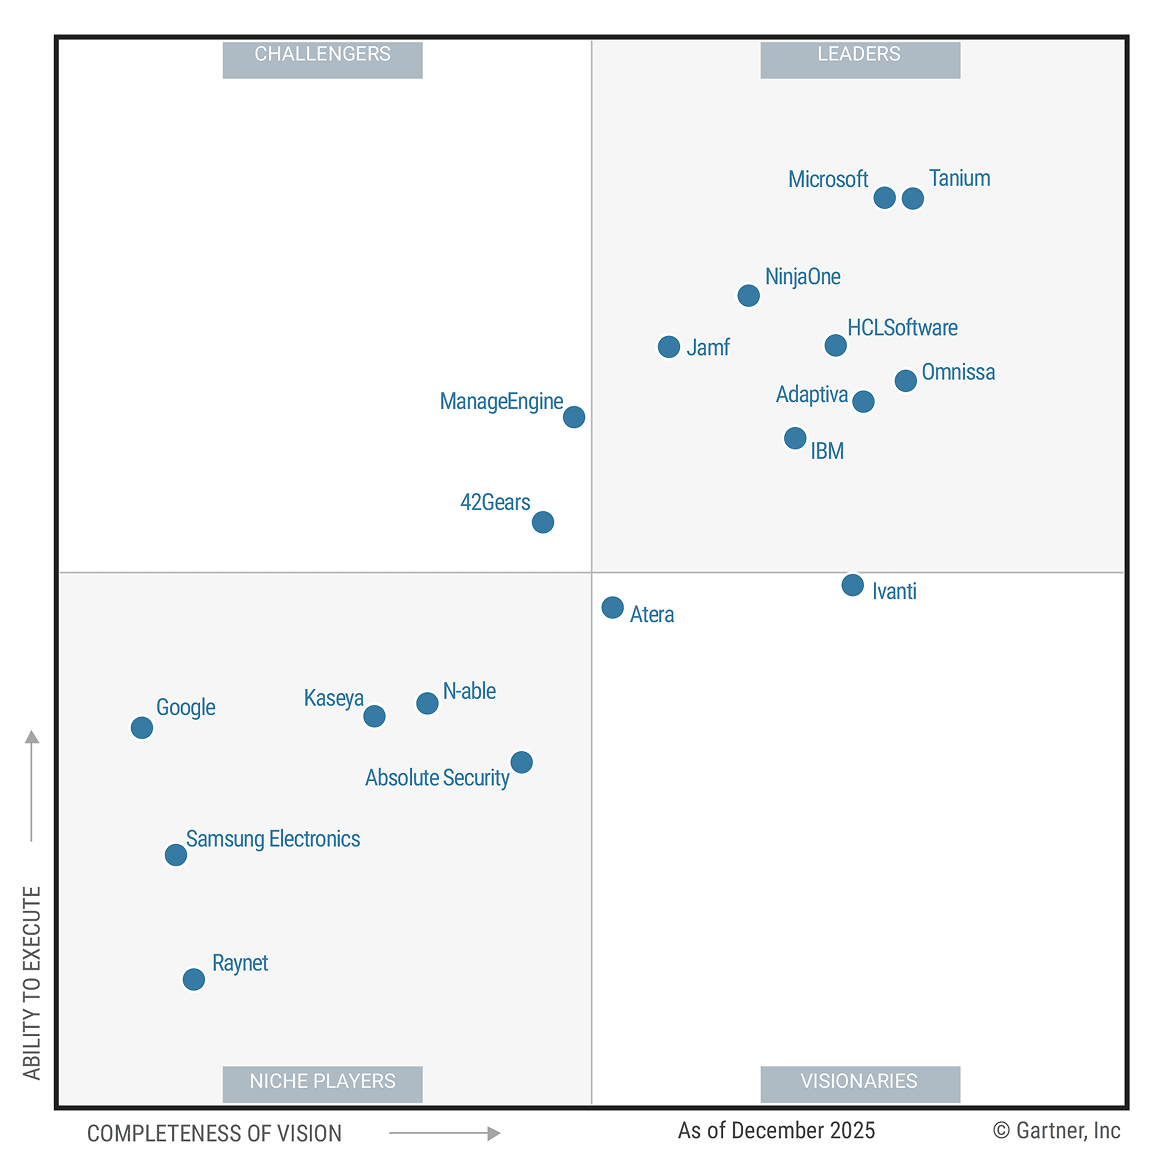
Tanium nommé leader et le mieux positionné en matière d’exhaustivité de sa vision
FAQ
Réponses à vos questions.
Questions fréquentes sur la manière dont Tanium aide les équipes de sécurité à détecter, à réagir et à rechercher les menaces.
Soyez prêt dès maintenant.
Êtes-vous prêt à mettre fin au mode de fonctionnement réactif du SOC ?
N'hésitez pas à nous poser votre question la plus difficile. Nous y répondrons en direct, sur tous les terminaux, en quelques secondes.

