TANIUM HUNTIQ
Traque des menaces pilotée par des experts
Tanium HuntIQ associe recherche en sécurité, experts techniques et IA agentique construite sur Tanium Atlas, pour une identification des menaces en temps réel et sur mesure qui accélère la réponse aux incidents et réduit le risque organisationnel.
TRAQUE AGENTIQUE
Traquezplus efficacement. Répondez plus rapidement.
Tanium HuntIQ associe des chasseurs de menaces experts à Atlas, notre système d'exploitation autonome, transformant une traque en langage naturel en une réponse entièrement orchestrée en quelques minutes.
Transformez la veille sécurité mondiale en informations locales exploitables
L'équipe de recherche sur les endpoints de Tanium surveille les techniques d'attaque émergentes à travers le paysage mondial des menaces. Ces renseignements constituent le socle de chaque engagement HuntIQ, offrant à votre équipe une visibilité en amont sur les techniques utilisées par les attaquants afin que vous gardiez une longueur d'avance.
Intégrez des chasseurs de menaces experts dans votre environnement
Les chasseurs de menaces de HuntIQ interviennent au cœur de votre déploiement Tanium, en s'appuyant sur leur expertise en sécurité et leur connaissance de votre organisation pour identifier les menaces potentielles, mettre en place des mécanismes de détection, surveiller les activités d'intrusion et assurer le support de l'incident response, sans tickets ni intermédiaires.
Lancez une investigation complète à partir d'une simple demande en langage naturel
Atlas prend une hypothèse en langage naturel, mobilise en parallèle toutes les fonctionnalités Tanium pertinentes sur votre parc et consolide les résultats en une chaîne de preuves unique. Ce qui demandait autrefois des heures à un chasseur pour le triage, le périmétrage, la corrélation et le confinement s'achève désormais en quelques minutes, avec un verdict structuré prêt pour votre validation en un clic.
Faites fonctionner votre SOC comme une équipe complète, disponible à tout moment
Atlas déploie des agents spécialisés pour le triage, la forensique, le hunting, la détection, l'identité et les baselines sur les données d'endpoint en temps réel de Tanium. Atlas assure le bon fonctionnement du SOC, tandis que votre équipe garde le contrôle de chaque action susceptible de modifier votre environnement.
POURQUOI HUNTIQ
Des capacités au service de chaque traque
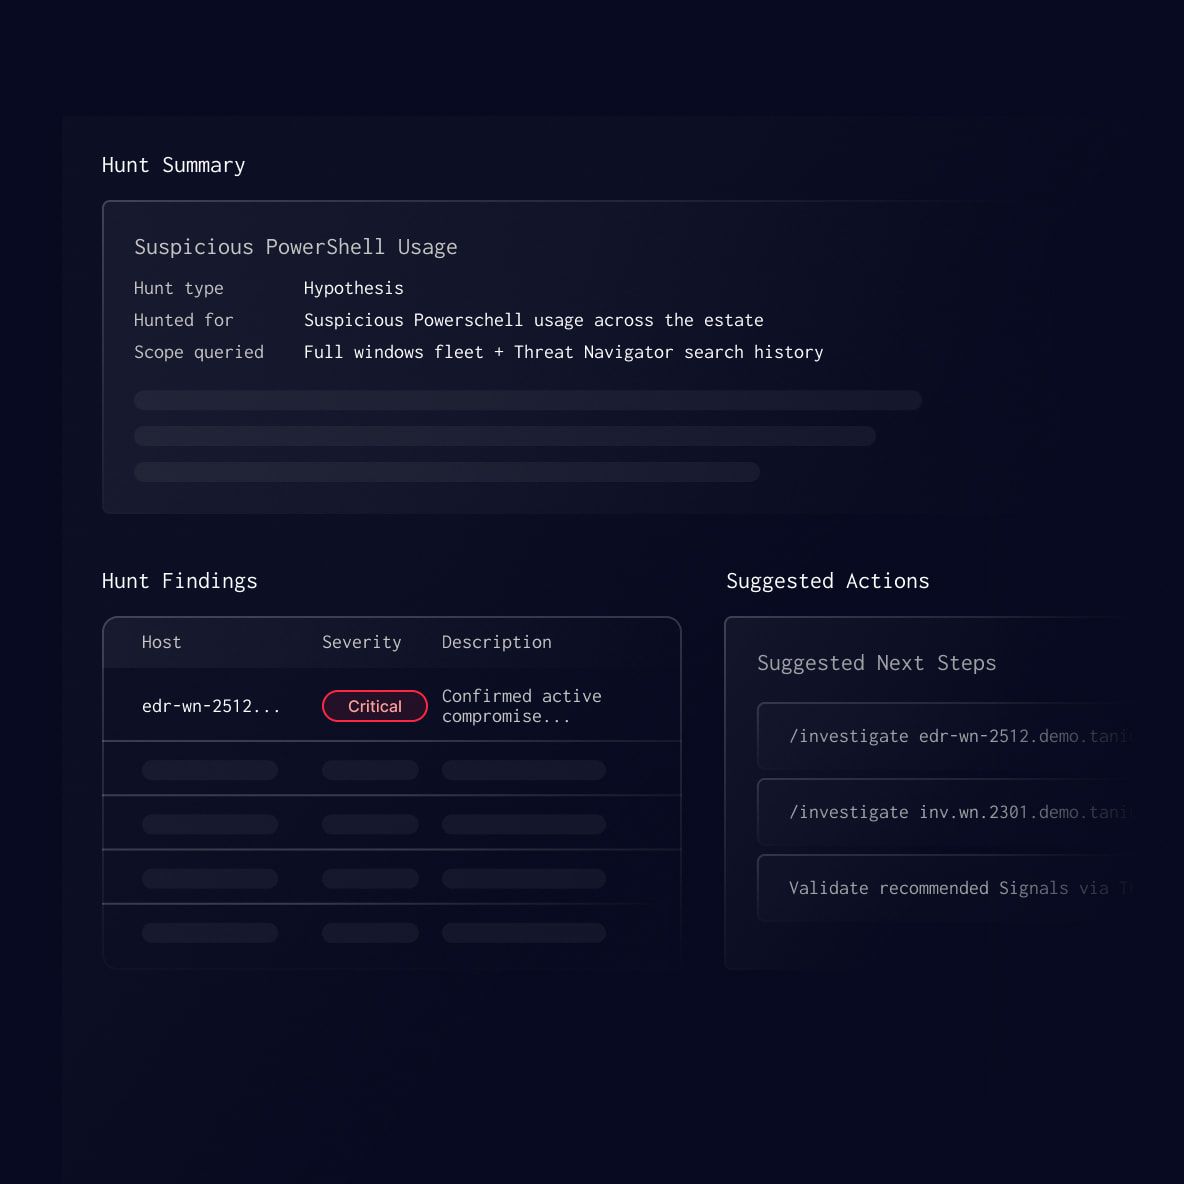
Traque des menaces proactive
Les experts en traque de HuntIQ recherchent de façon proactive les menaces sophistiquées que les outils automatisés ne détectent pas, et dirigent Atlas pour déployer en parallèle toutes les capacités Tanium pertinentes dès qu'une hypothèse prend forme. Une traque qui nécessitait autrefois des heures de forensique mémoire et de corrélation manuelle produit désormais un verdict structuré en quelques minutes.
OFFRES DE LA PLATEFORME TANIUM
Une plateforme unique. Tout ce dont vos endpoints ont besoin.
Cessez d'investir dans des outils qui ne communiquent pas entre eux. Tanium est une plateforme unique pour la visibilité, le Patch, la conformité, la réponse aux menaces et les opérations pilotées par l'IA.
SOLUTION
Opérations de sécurité
Donnez aux professionnels de la sécurité les moyens d'assurer une détection et une remédiation automatisées et continues des vulnérabilités et des menaces.
TRAQUER, INVESTIGATE, RÉPONDRE
Tanium Threat Response
Détectez, analysez et remédiez aux menaces sur chaque endpoint en temps réel, avant que les attaquants ne puissent se déplacer, se dissimuler ou causer des dommages. Basé sur des données d'endpoints en temps réel, et non sur une copie pré-ingérée.
ACTIVE DIRECTORY VISIBILITY
Tanium Impact
Bénéficiez d'une visibilité complète sur les droits Active Directory pour réduire les risques et contenir les menaces plus rapidement.
FAQ
Vous avez des questions sur HuntIQ ?
Voici les réponses aux questions que les leaders de la sécurité posent le plus souvent avant d'intégrer la traque des menaces pilotée par des experts à leur programme SecOps. Vous avez encore des questions ? Contactez notre équipe.