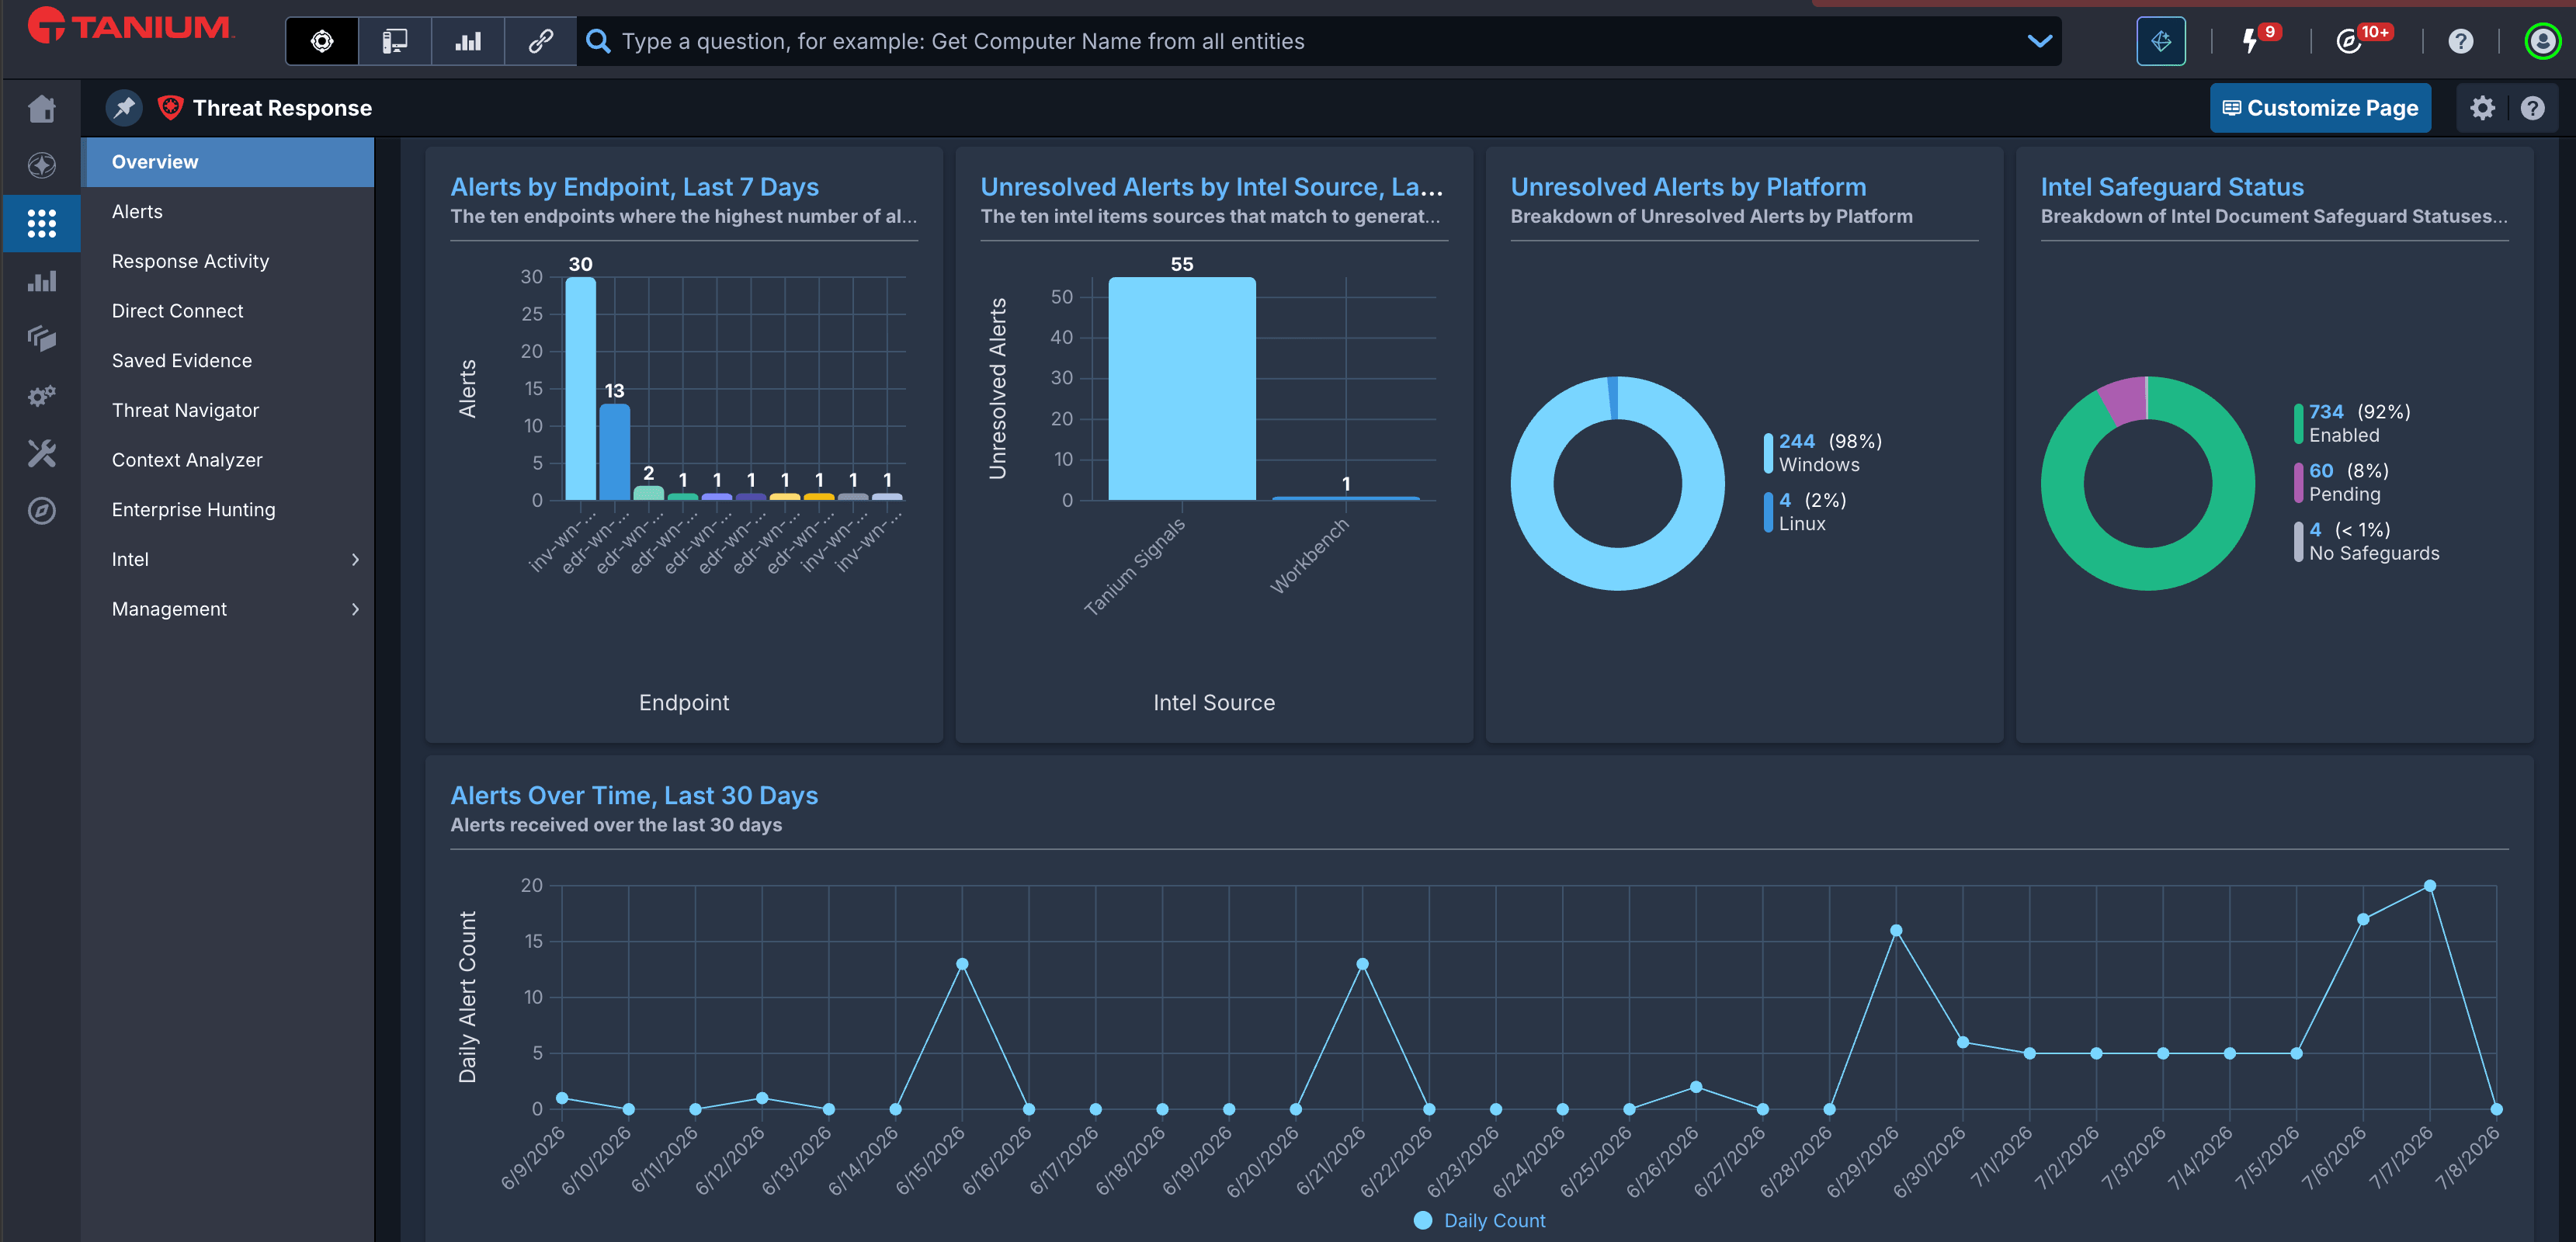
THREAT RESPONSE
Détecter, Investiguer, Répondre — Instantanément
Détectez, investiguez et remédiez aux menaces sur chaque terminal en temps réel, avant que les attaquants ne puissent se déplacer, se dissimuler ou causer des dommages. Basé sur des données de terminaux en direct, et non sur une copie pré-ingérée.
SÉCURITÉ DES TERMINAUX EN TEMPS RÉEL
Stoppez les menaces avant qu'elles ne deviennent des incidents — à grande échelle
La plupart des équipes de sécurité sont bloquées dans une réponse réactive aux incidents, parce que leur SIEM et leur EDR raisonnent sur des données pré-ingérées et vieillies, et non l’endpoint tel qu’il existe actuellement. Tanium Threat Response change la donne : intelligence des terminaux en direct, investigation unifiée et remédiation intégrée dans une seule plateforme, venant compléter les outils que vous utilisez déjà.
Visibilité complète des endpoints sans agent supplémentaire
L'agent unique et léger de Tanium gère conjointement la gestion des endpoints et la sécurité. Les équipes de sécurité obtiennent un contexte forensique en temps réel, tel que les processus en cours d'exécution, les connexions réseau, les modifications du registre et les événements de connexion, sans second agent à déployer, gérer ou maintenir aux côtés des outils existants.
Passer d'une réponse réactive à une chasse proactive
Offrez aux analystes un environnement de données unifié, un contexte d'endpoint en temps réel et un contexte de chasse enrichi par l'IA dans chaque recherche pour délimiter les incidents en quelques secondes plutôt qu'en plusieurs jours. Identifiez les causes profondes plus rapidement et éliminez le temps perdu à naviguer entre des outils déconnectés, libérant ainsi les équipes pour passer d'une réponse réactive à une chasse proactive.
Détection et remédiation unifiées sur une seule plateforme
La plupart des piles séparent la détection de la remédiation, créant un délai de transfert que les attaquants exploitent. Tanium l'élimine — la sécurité et l'informatique travaillent depuis la même plateforme, traquant les menaces, isolant les points de terminaison et remédiant sur des centaines de milliers d'appareils simultanément, sans tickets ni délais.
Réduire la prolifération des outils
Complétez votre pile existante plutôt que de la remplacer. Tanium ajoute la couche de points de terminaison en direct qui ferme la boucle entre l'alerte et la résolution, avec un espace de travail partagé et des contrôles d'accès granulaires basés sur les rôles, permettant aux équipes de sécurité et d'exploitation informatique de travailler depuis une vue unique.
CAPACITÉS
Tous les outils dont vous avez besoin pour réagir rapidement
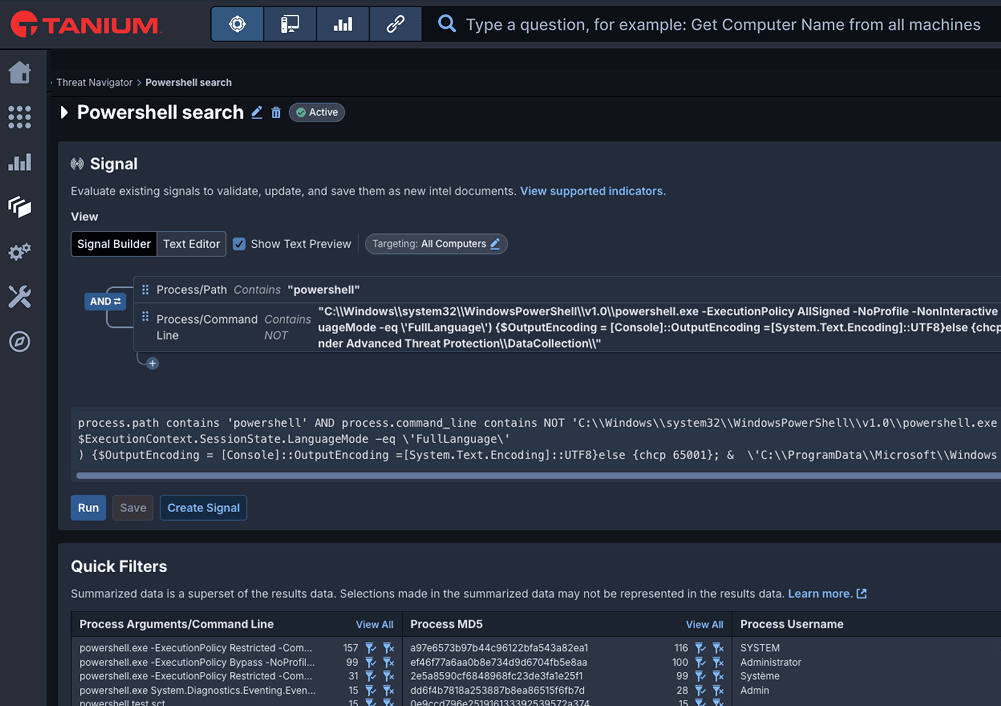
Threat Navigator
Le Navigateur de menaces apporte une chasse structurée et axée sur des hypothèses à Tanium Threat Response. Les analystes créent des investigations nommées, y associent des recherches et des renseignements sur les menaces, et les exécutent sur la télémétrie des points de terminaison historique ou en direct sans déclencher d'alertes de production. Chaque recherche et hypothèse est mappée aux tactiques et techniques MITRE ATT&CK®, révélant les lacunes dans la couverture de détection. Les résultats de chasse validés se convertissent en détections en une seule action, transformant chaque investigation en une couverture durable et reproductible.
OFFRES LA DE PLATEFORME TANIUM
Une plateforme. Tout ce dont vos terminaux ont besoin.
Arrêtez de dépenser pour des outils qui ne communiquent pas entre eux. Tanium est une plateforme unique pour la visibilité, la correction, la conformité, la réponse aux menaces et les opérations pilotées par l'IA.
SOLUTION
Security Operations
Donnez aux professionnels de la sécurité les moyens d’automatiser la détection et la remédiation continues des vulnérabilités et des menaces.
ACTIVE DIRECTORY VISIBILITY
Tanium Impact
Obtenez une visibilité complète sur les droits Active Directory pour réduire les risques et contenir les menaces plus rapidement.
EXPERT-LED THREAT HUNTING
HuntIQ
Tanium HuntIQ combine la recherche en sécurité, des experts praticiens et une IA agentique construite sur Tanium Atlas, offrant une identification des menaces en temps réel et personnalisée qui accélère la réponse et minimise les risques organisationnels.
FAQ
Vous avez une question ?
Obtenez des réponses aux questions courantes sur le fonctionnement de Tanium Threat Response, ses exigences et la façon dont il s'intègre dans votre pile de sécurité existante.

