TANIUM IMPACT
Visualisez le risque de mouvement latéral
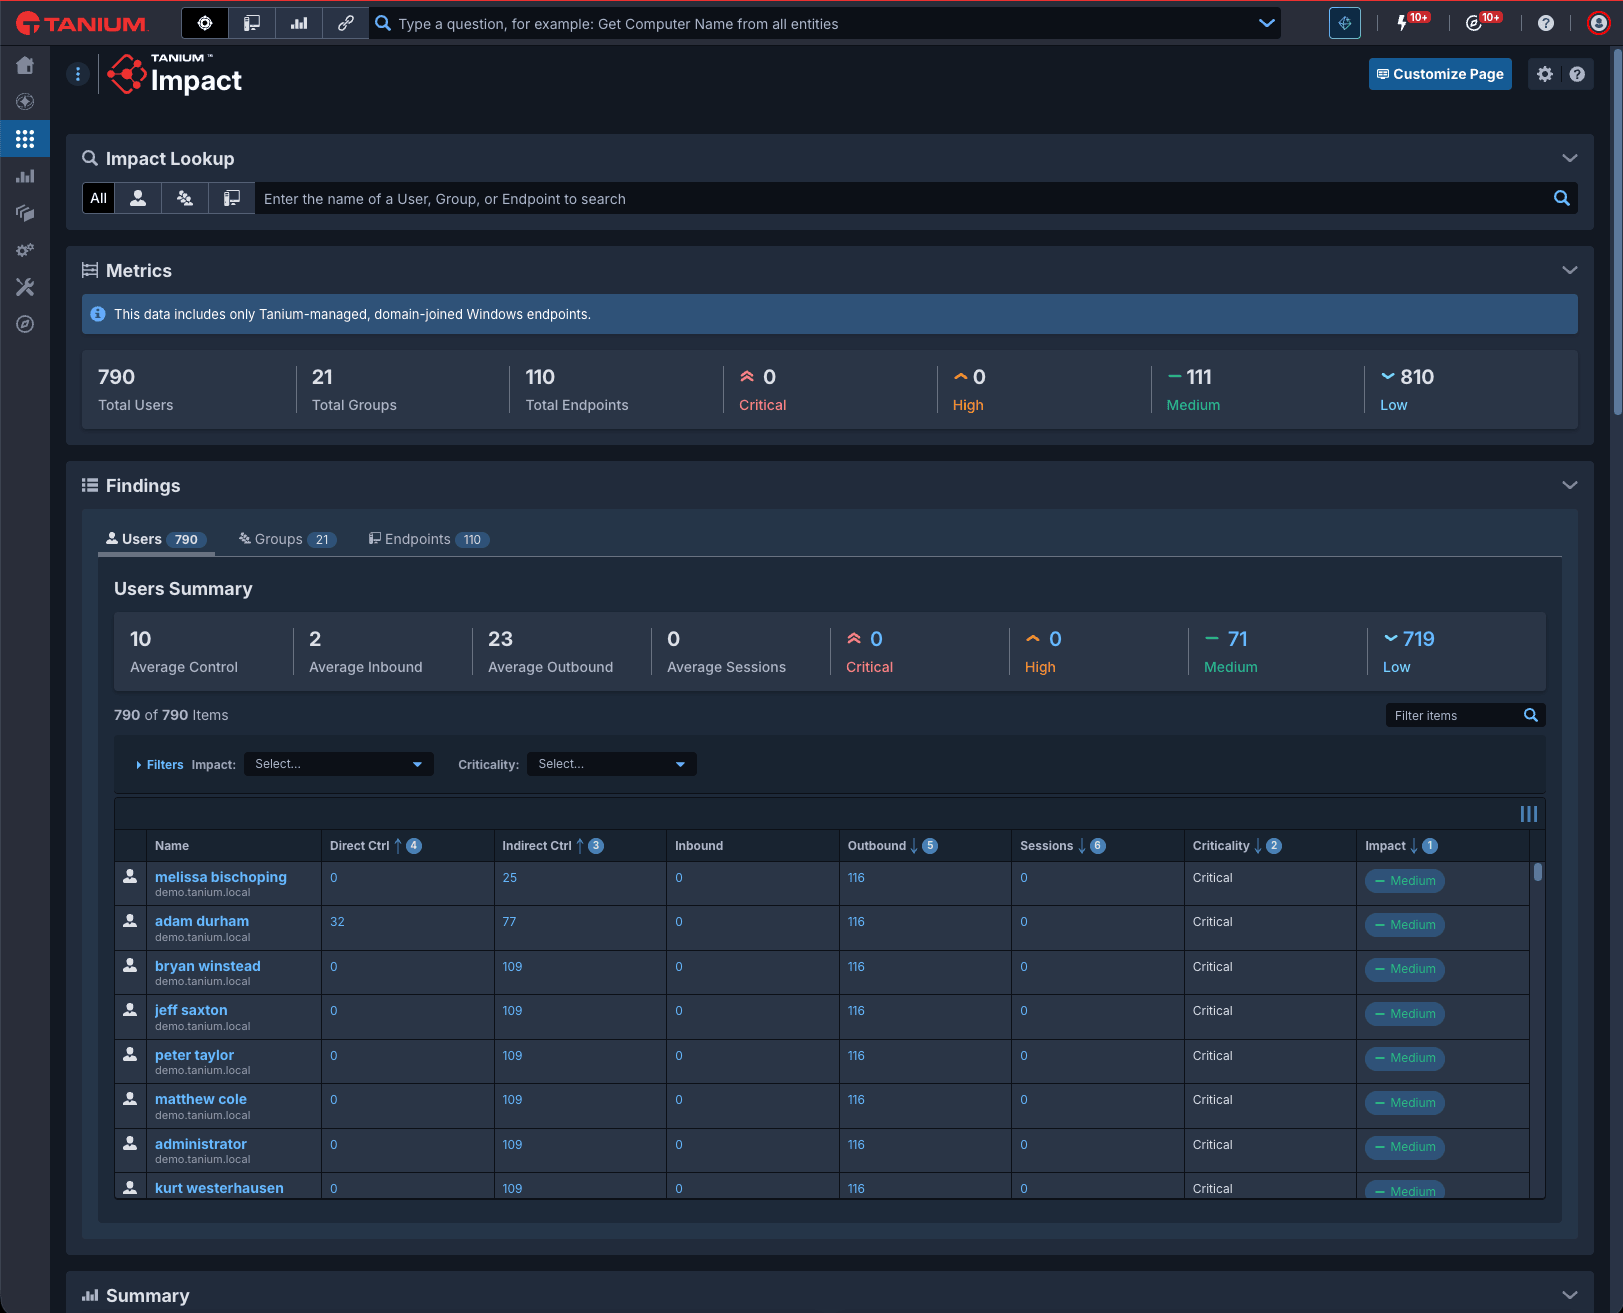
Tanium Impact permet de voir jusqu'où un attaquant pourrait se déplacer en exploitant les droits d'administration existants et les appartenances aux groupes AD, afin que les équipes de sécurité puissent fermer ces chemins avant qu'ils ne soient exploités.
MAÎTRISEZ L'ÉTENDUE DE VOS ACCÈS
Transformez l'expansion des privilèges en une défense structurée par priorités
Impact transforme les données des endpoints et les relations Active Directory en une carte en temps réel du risque de mouvement latéral, pour que vous puissiez traiter en priorité les chemins à fort Impact. La vue provient de vos endpoints en temps réel, et non d'un instantané ponctuel, ce qui reflète votre environnement tel qu'il existe à ce jour.
Réduisez l'impact d'une violation et le temps de confinement
En visualisant chaque chemin qu'un attaquant pourrait emprunter dans votre Active Directory, y compris les routes cachées via des groupes imbriqués, les équipes de sécurité peuvent réduire la surface d'attaque de manière proactive et contenir les incidents plus rapidement lorsqu'ils surviennent. Cela se traduit par une gravité de violation moindre, un temps de présence réduit et moins de perturbations pour l'entreprise à partir d'un seul identifiant compromis.
Optimisez l'efficacité de vos ressources de sécurité
Plutôt que de répartir les efforts de manière uniforme sur chaque alerte ou compte, les équipes peuvent orienter les ressources de remédiation limitées vers les Assets à fort Impact en priorité. Cela permet une réduction des risques plus rapide par heure de travail d'analyste, ainsi qu'une approche fondée sur les données pour justifier les accès privilégiés à renforcer en premier.
Exposez les risques liés aux identifiants avant que les attaquants ne les exploitent
La visibilité sur les sessions actives et récentes comble un angle mort courant — les sessions obsolètes ou sur-privilégiées — que les attaquants exploitent. Cela réduit la probabilité qu'un mouvement latéral basé sur des identifiants passe inaperçu, tout en renforçant les pistes d'audit pour la conformité et les analyses post-incident.
Accélérez la vitesse et la précision de l'Incident Response
En exposant le contexte des mouvements latéraux directement dans le triage des alertes et en alimentant le score de risque d'entreprise de Tanium, les analystes consacrent moins de temps à la corrélation manuelle des données et plus de temps à traiter les alertes à risque élevé. Cela réduit le délai moyen de triage, améliore la priorisation face à la surcharge d'alertes et garantissez que la posture de risque reste opérationnelle à mesure que votre environnement AD et cloud évolue.
Opérations de sécurité
Une vue claire sur les privilèges, les sessions et les risques
Graphiques
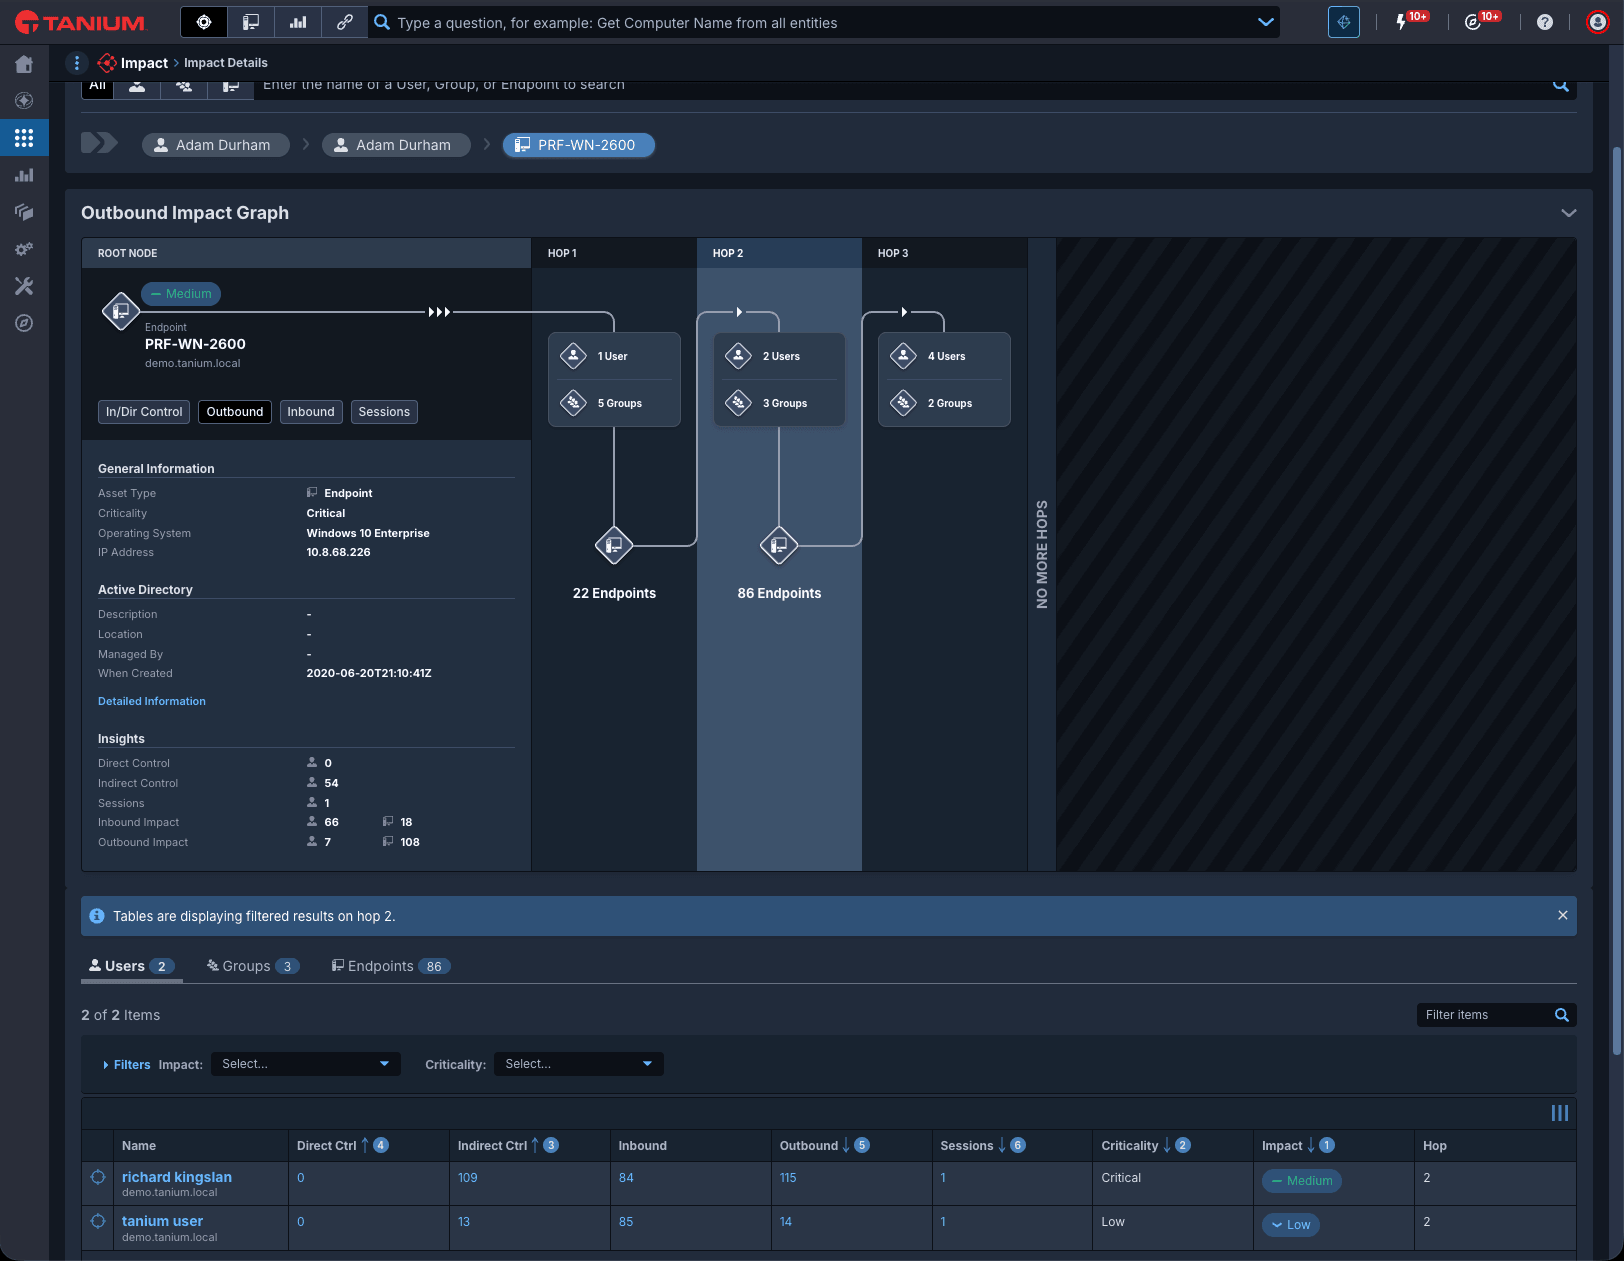
Voir le chemin le plus court entre deux Assets en un instant. Impact construit un graphique en temps réel du contrôle administratif sur chaque endpoint Windows joint au domaine et géré par Tanium, affichant à la fois l'Impact sortant et l'Impact entrant, y compris le contrôle indirect via les groupes Active Directory imbriqués. Fini le démêlage manuel de plusieurs années d'expansion AD pour identifier où se cachent les véritables risques.
OFFRES DE LA PLATEFORME TANIUM
Une plateforme unique. Tout ce dont vos endpoints ont besoin.
Cessez d'investir dans des outils qui ne communiquent pas entre eux. Tanium est une plateforme unique pour la visibilité, le Patch, la conformité, la réponse aux menaces et les opérations pilotées par l'IA.
SOLUTION
Opérations de sécurité
Donnez aux professionnels de la sécurité les moyens d'assurer une détection et une remédiation automatisées et continues des vulnérabilités et des menaces.
TRAQUER, INVESTIGATE, RÉPONDRE
Tanium Threat Response
Détectez, analysez et remédiez aux menaces sur chaque endpoint en temps réel, avant que les attaquants ne puissent se déplacer, se dissimuler ou causer des dommages. Basé sur des données d'endpoints en temps réel, et non sur une copie pré-ingérée.
EXPERT-LED THREAT HUNTING
HuntIQ
Tanium HuntIQ associe recherche en sécurité, experts techniques et IA agentique construite sur Tanium Atlas, pour une identification des menaces en temps réel et sur mesure qui accélère la réponse aux incidents et réduit le risque organisationnel.
FAQ
Des questions sur Impact ?
Impact est souvent confondu avec un outil IAM ou PAM. Voici ce qu'il fait réellement, ce qu'il requiert et comment les équipes l'utilisent.

