Passer au contenu principal

Blog

Blog

Découvrez l'actualité du secteur, les articles d'opinion, les annonces et bien plus encore de la part de Tanium.

Articles à la une

Centre d’abonnement Tanium

Recevez les résumés de Tanium directement dans votre boîte de réception, y compris les derniers leaders d’opinion, les nouvelles de l’industrie et les meilleures pratiques pour la sécurité et les opérations informatiques.

S'abonner maintenant

Dernières nouvelles

Classement des terminaux par score de dérive dans Tanium Atlas : classement des terminaux en fonction de leur score de dérive, avec indication de la plateforme, du système d'exploitation et du comportement à l'origine de chaque score

Les pirates qui utilisent des identifiants volés et vos propres outils d'administration ne déclencheront aucune règle — Endpoint Drift détecte de toute façon lorsqu'une machine cesse de se comporter normalement.

Chasser ou être chassé : chaque service était unique, et c'était là le problème

L'empilement ne fonctionne plus lorsque les GUID propres à chaque utilisateur et les chemins d'accès aux profils rendent chaque ligne unique.

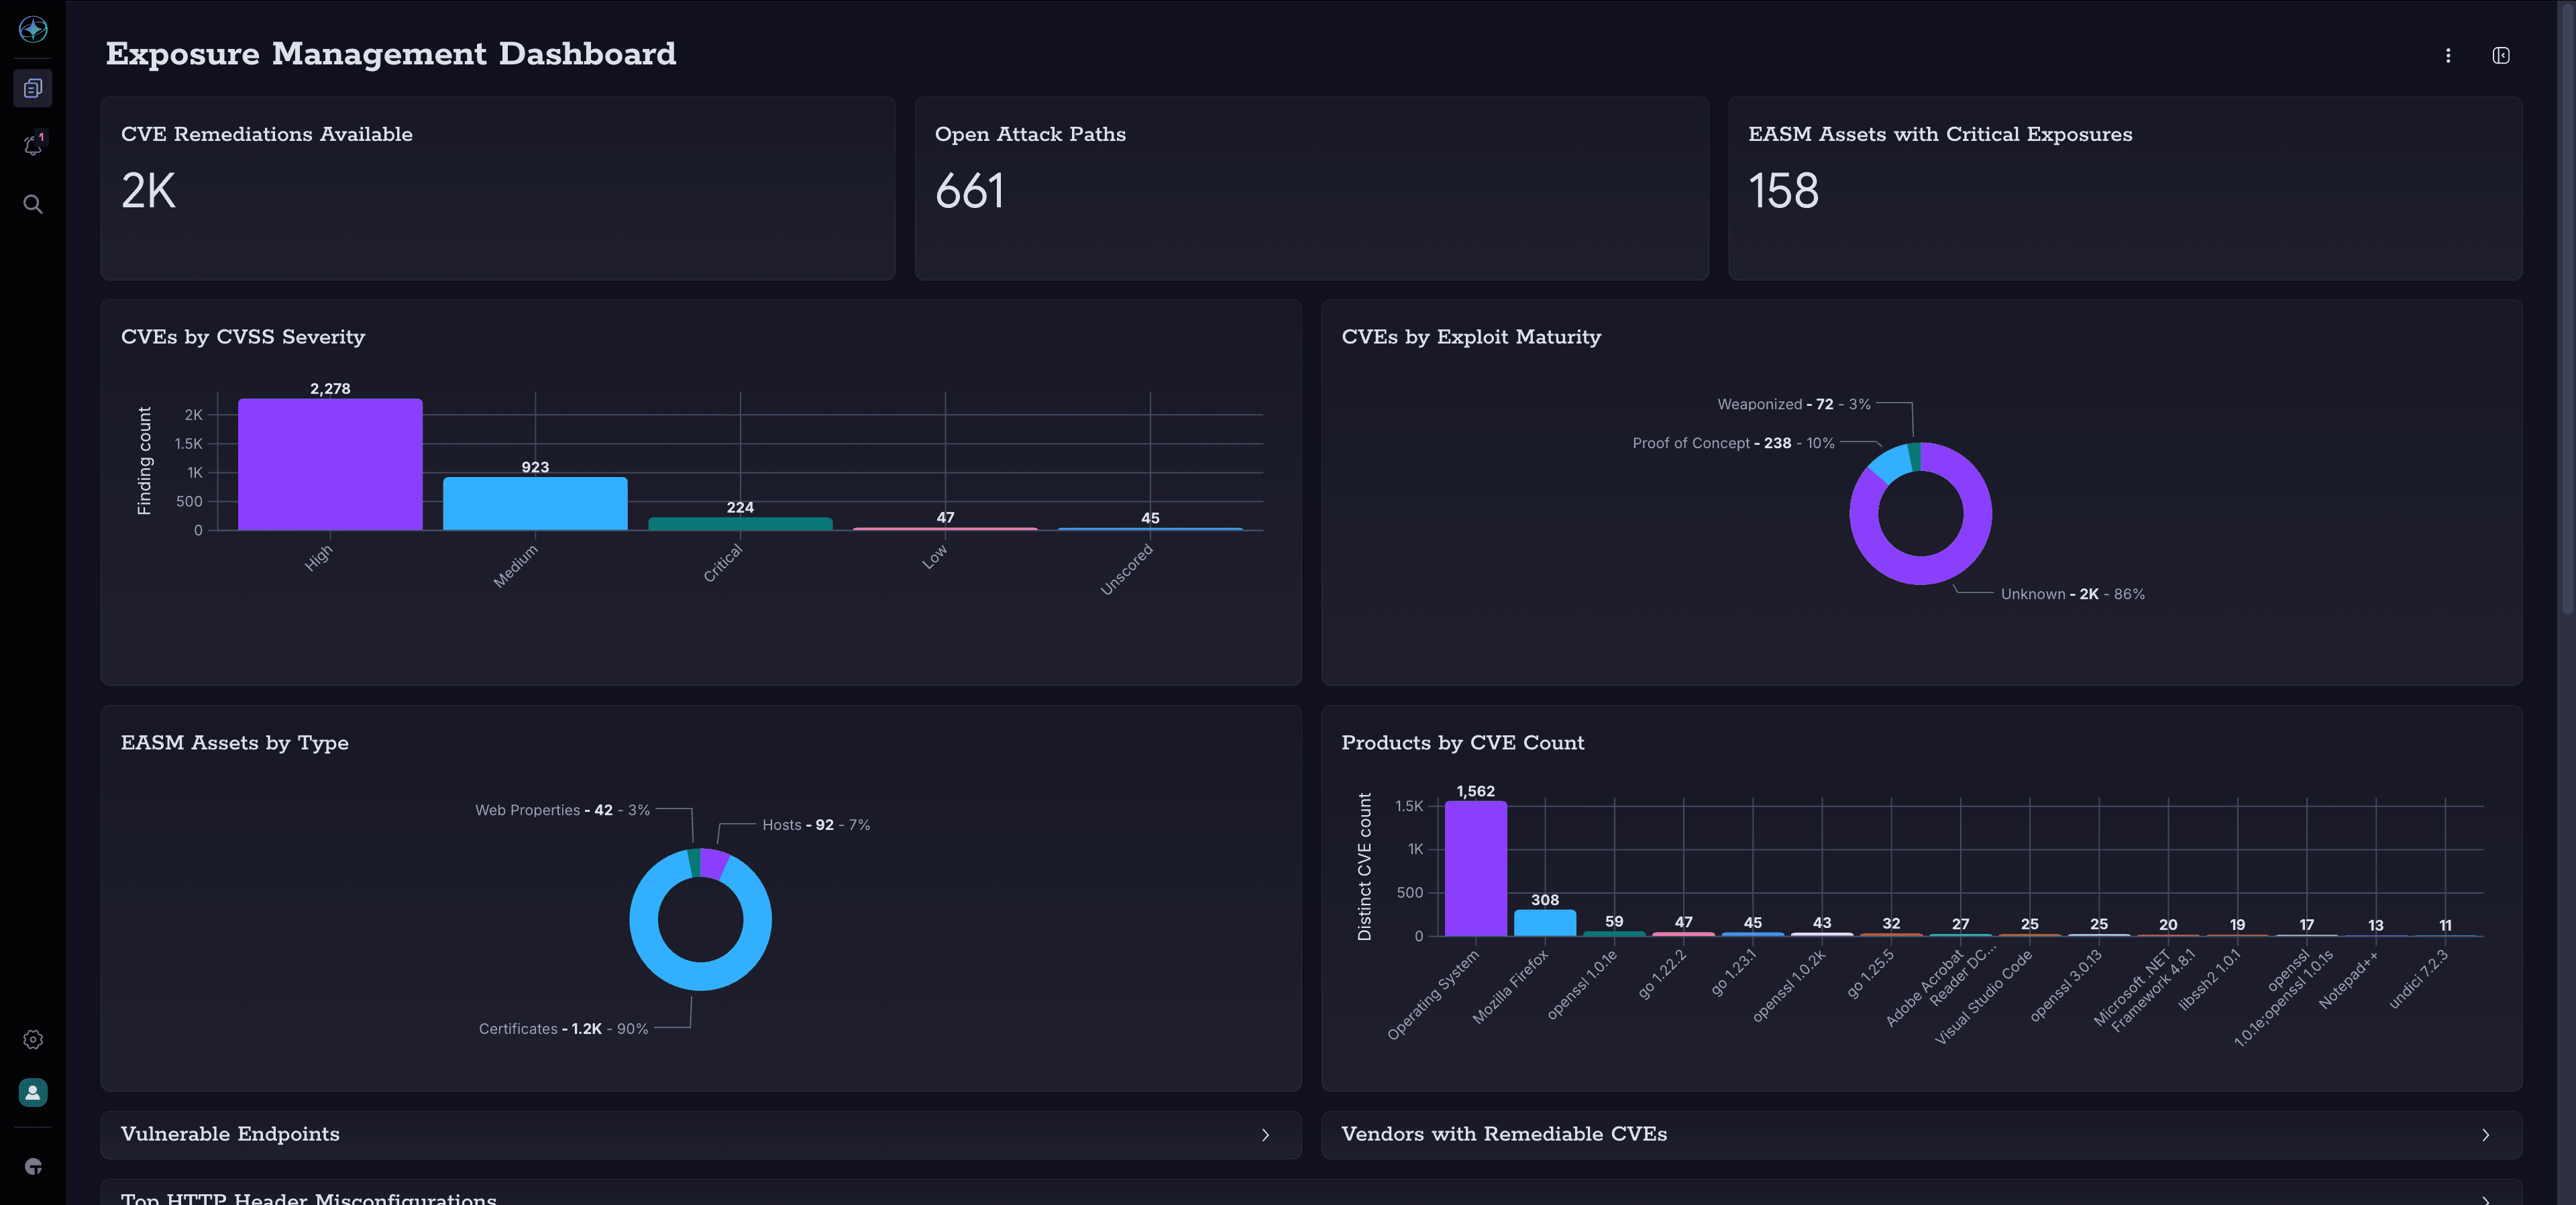
Tableau de bord « Tanium Exposure Management » présentant les mesures correctives disponibles pour les CVE, les vecteurs d'attaque actifs, ainsi que les CVE classés par niveau de gravité CVSS et par maturité d'exploitation

Le nombre quotidien de vulnérabilités détectées dans les environnements des clients de Tanium est passé d'environ 1 milliard avant la mi-juin 2026 , à pas moins de 6 milliards en septembre. Voici les facteurs à l'origine de cette forte hausse et comment y faire face.

Logos de Tanium et ServiceNow

Deux nouveaux connecteurs Service Graph pour Tanium Atlas permettent une synchronisation delta avec votre CMDB ServiceNow, en ne transmettant que les données relatives aux terminaux nouveaux ou modifiés.

Hunter Wins : HuntIQ Tradecraft est votre nouvelle bibliothèque de techniques de chasse

La série « Chasser ou être chassé » raconte des histoires de chasse. HuntIQ Tradecraft, désormais disponible sur le Centre de ressources Tanium, vous fournit les guides pratiques pour les mettre en œuvre vous-même.

Commencer par identifier nos propres vulnérabilités : l'engagement de Tanium en matière de sécurité grâce à l'IA « Frontier »

Tanium utilise des modèles d'IA de pointe pour détecter les vulnérabilités de ses propres logiciels avant que quiconque ne puisse le faire. Voici ce que nous avons appris, et pourquoi les clients doivent s'attendre à davantage d'avis de sécurité et de correctifs.

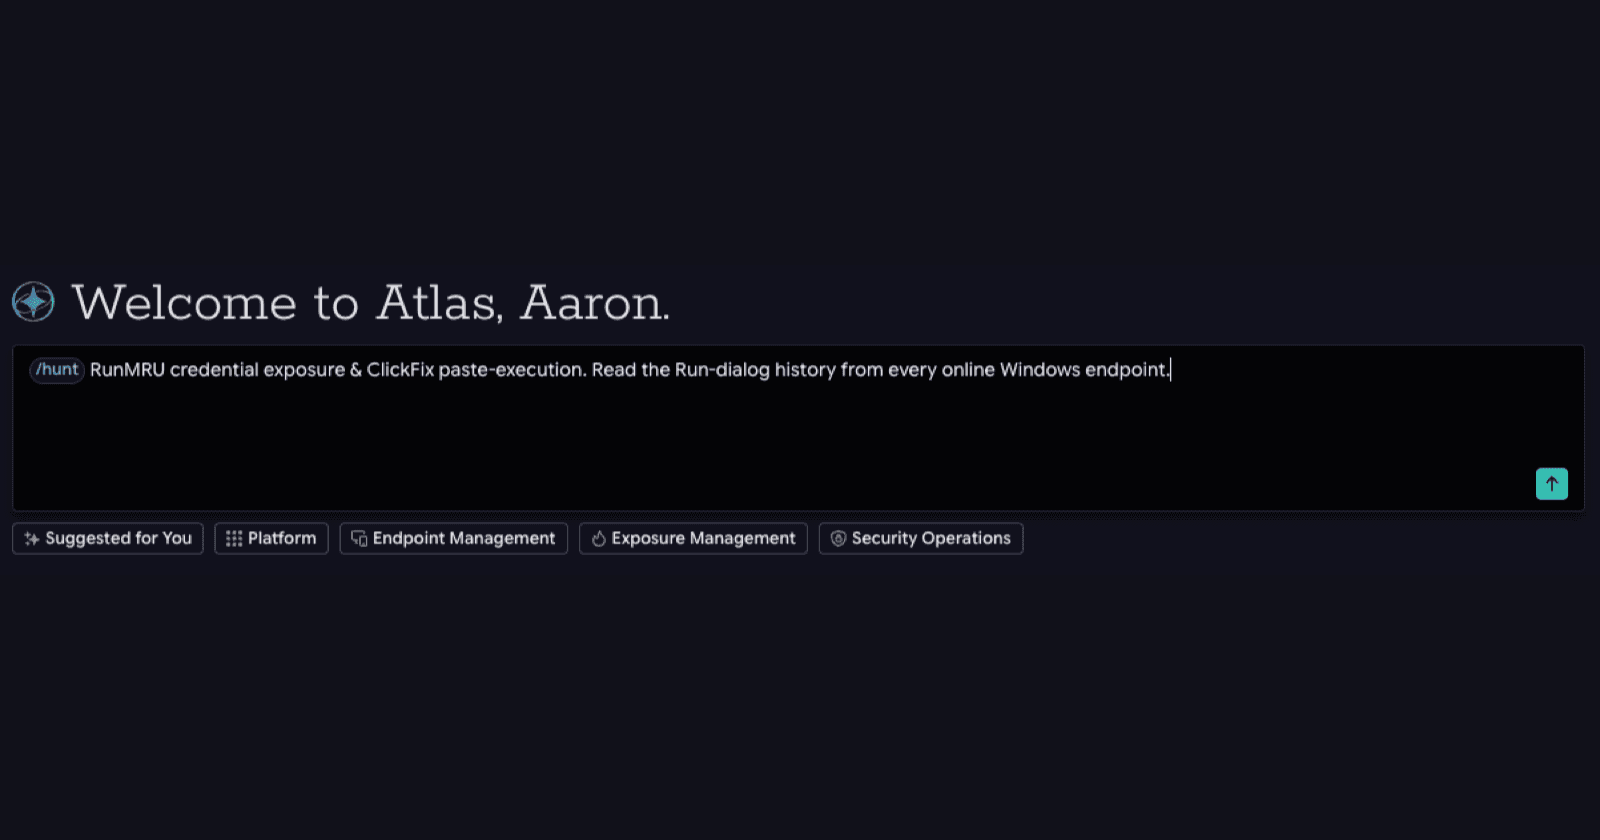
La barre de commande de Tanium Atlas avec la commande « RunMRU » de recherche de barres obliques visant à exposer les identifiants a été saisie

Un guide de recherche conçu pour ClickFix a cherché des commandes copiées-collées et a trouvé à la place des identifiants valides pour accéder à un portail tiers.

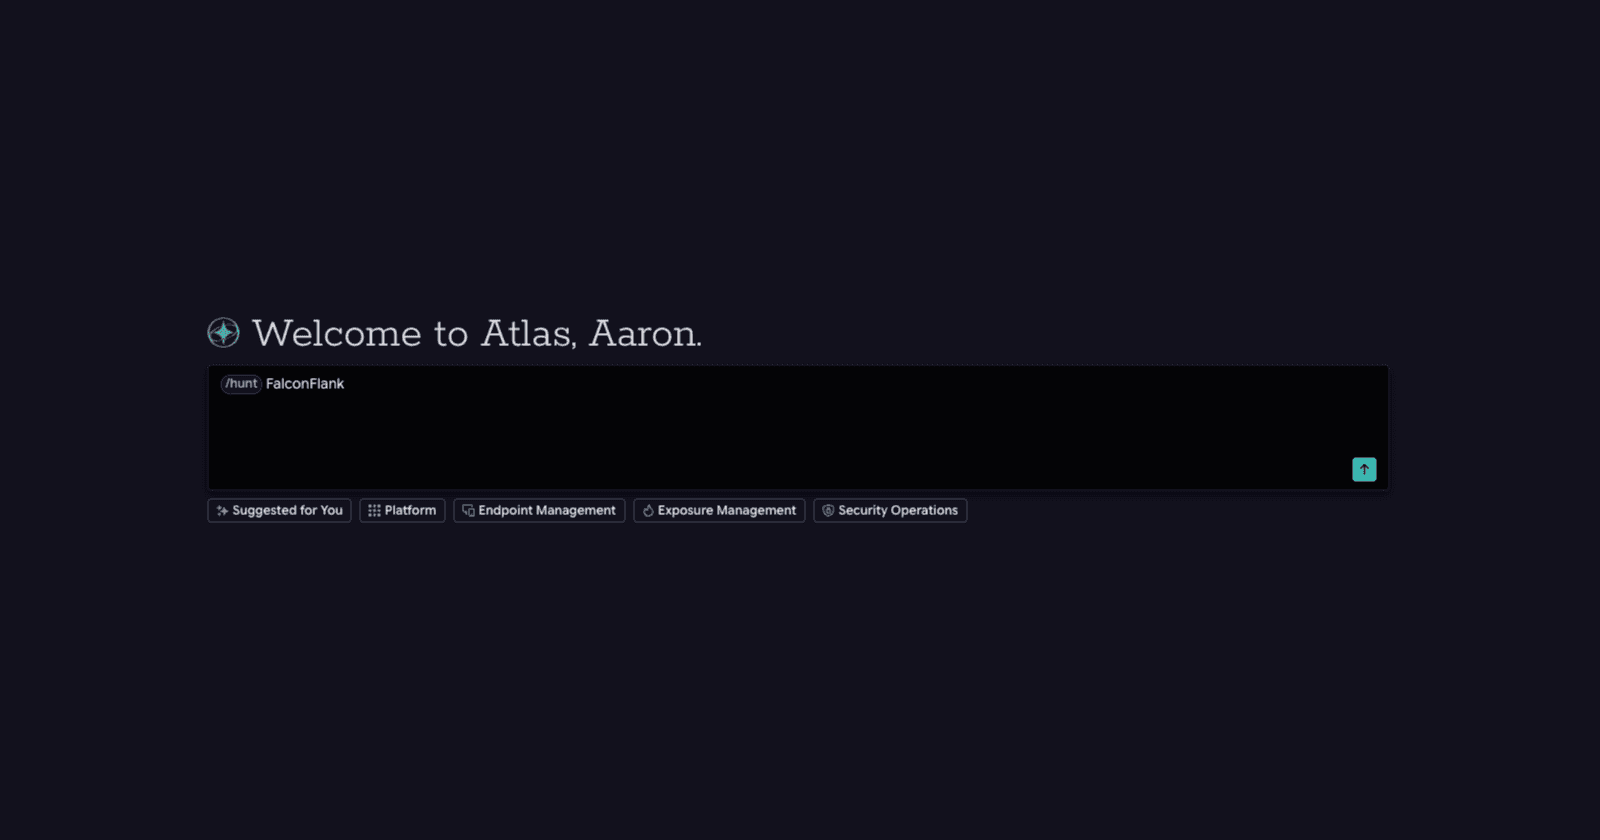
La barre de commande de Tanium Atlas avec la commande FalconFlank « slash-hunt » saisie

Dans les 48 heures qui ont suivi la divulgation de la faille « FalconFlank », Tanium HuntIQ a mis au point sept détections comportementales et une alerte « Atlas Hunt » afin de repérer les attaquants qui détournent à leur profit le propre mécanisme de nettoyage des comptes privilégiés de CrowdStrike Falcon. Découvrez comment Tanium Atlas analyse l'ensemble d'un parc de postes Windows pour en recenser les vulnérabilités en environ une minute.

ShieldBreak : faille « zero-day » de Windows Defender

Découvrez comment Tanium HuntIQ a transformé une faille « zero-day » de Windows Defender en une mesure de protection validée avant même qu'un numéro CVE ne lui soit attribué.

Analyse de marché

La BCE demande aux banques placées sous sa supervision directe un plan d’action contre les cyberattaques pilotées par l’IA. Ce qu’elle attend n’est toutefois pas un document de stratégie, mais la preuve d’une capacité opérationnelle.

CVE-2026-65400 : faille critique permettant de contourner l'authentification du partage d'écran sous macOS

CVE-2026-65400 est une vulnérabilité liée à la pré-authentification dans le démon de partage d'écran de macOS (screensharingd) qui permet à un attaquant réseau de s'authentifier sans identifiants valides et d'obtenir l'exécution de code à distance avec des privilèges root. Apple a corrigé cette faille sur 6 août 2026, dans les versions macOS Tahoe 26,6,1, Sequoia 15,7,9 et Sonoma 14,8,9, mais à la suite de signalements indiquant qu’elle faisait l’objet d’une exploitation active, la CISA a revu son niveau de gravité, le faisant passer de 7,1 à 9,8 (Critique) sur 14 août , et l’a ajoutée au catalogue des vulnérabilités connues pour lesquelles il existe des exploits (KEV) sur 18 août, accordant aux agences fédérales un délai allant jusqu’au 21 août 2026 pour y remédier.

Fenêtre de discussion Atlas affichant le sélecteur de commandes « / » avec les commandes « hunt », « investigate » et « signal »

Grâce aux commandes /hunt, /investigate et /signal, Atlas transforme une simple interaction par chat en un processus SecOps guidé, fondé sur l'état en temps réel des terminaux.