Sujet
Actualités technologiques
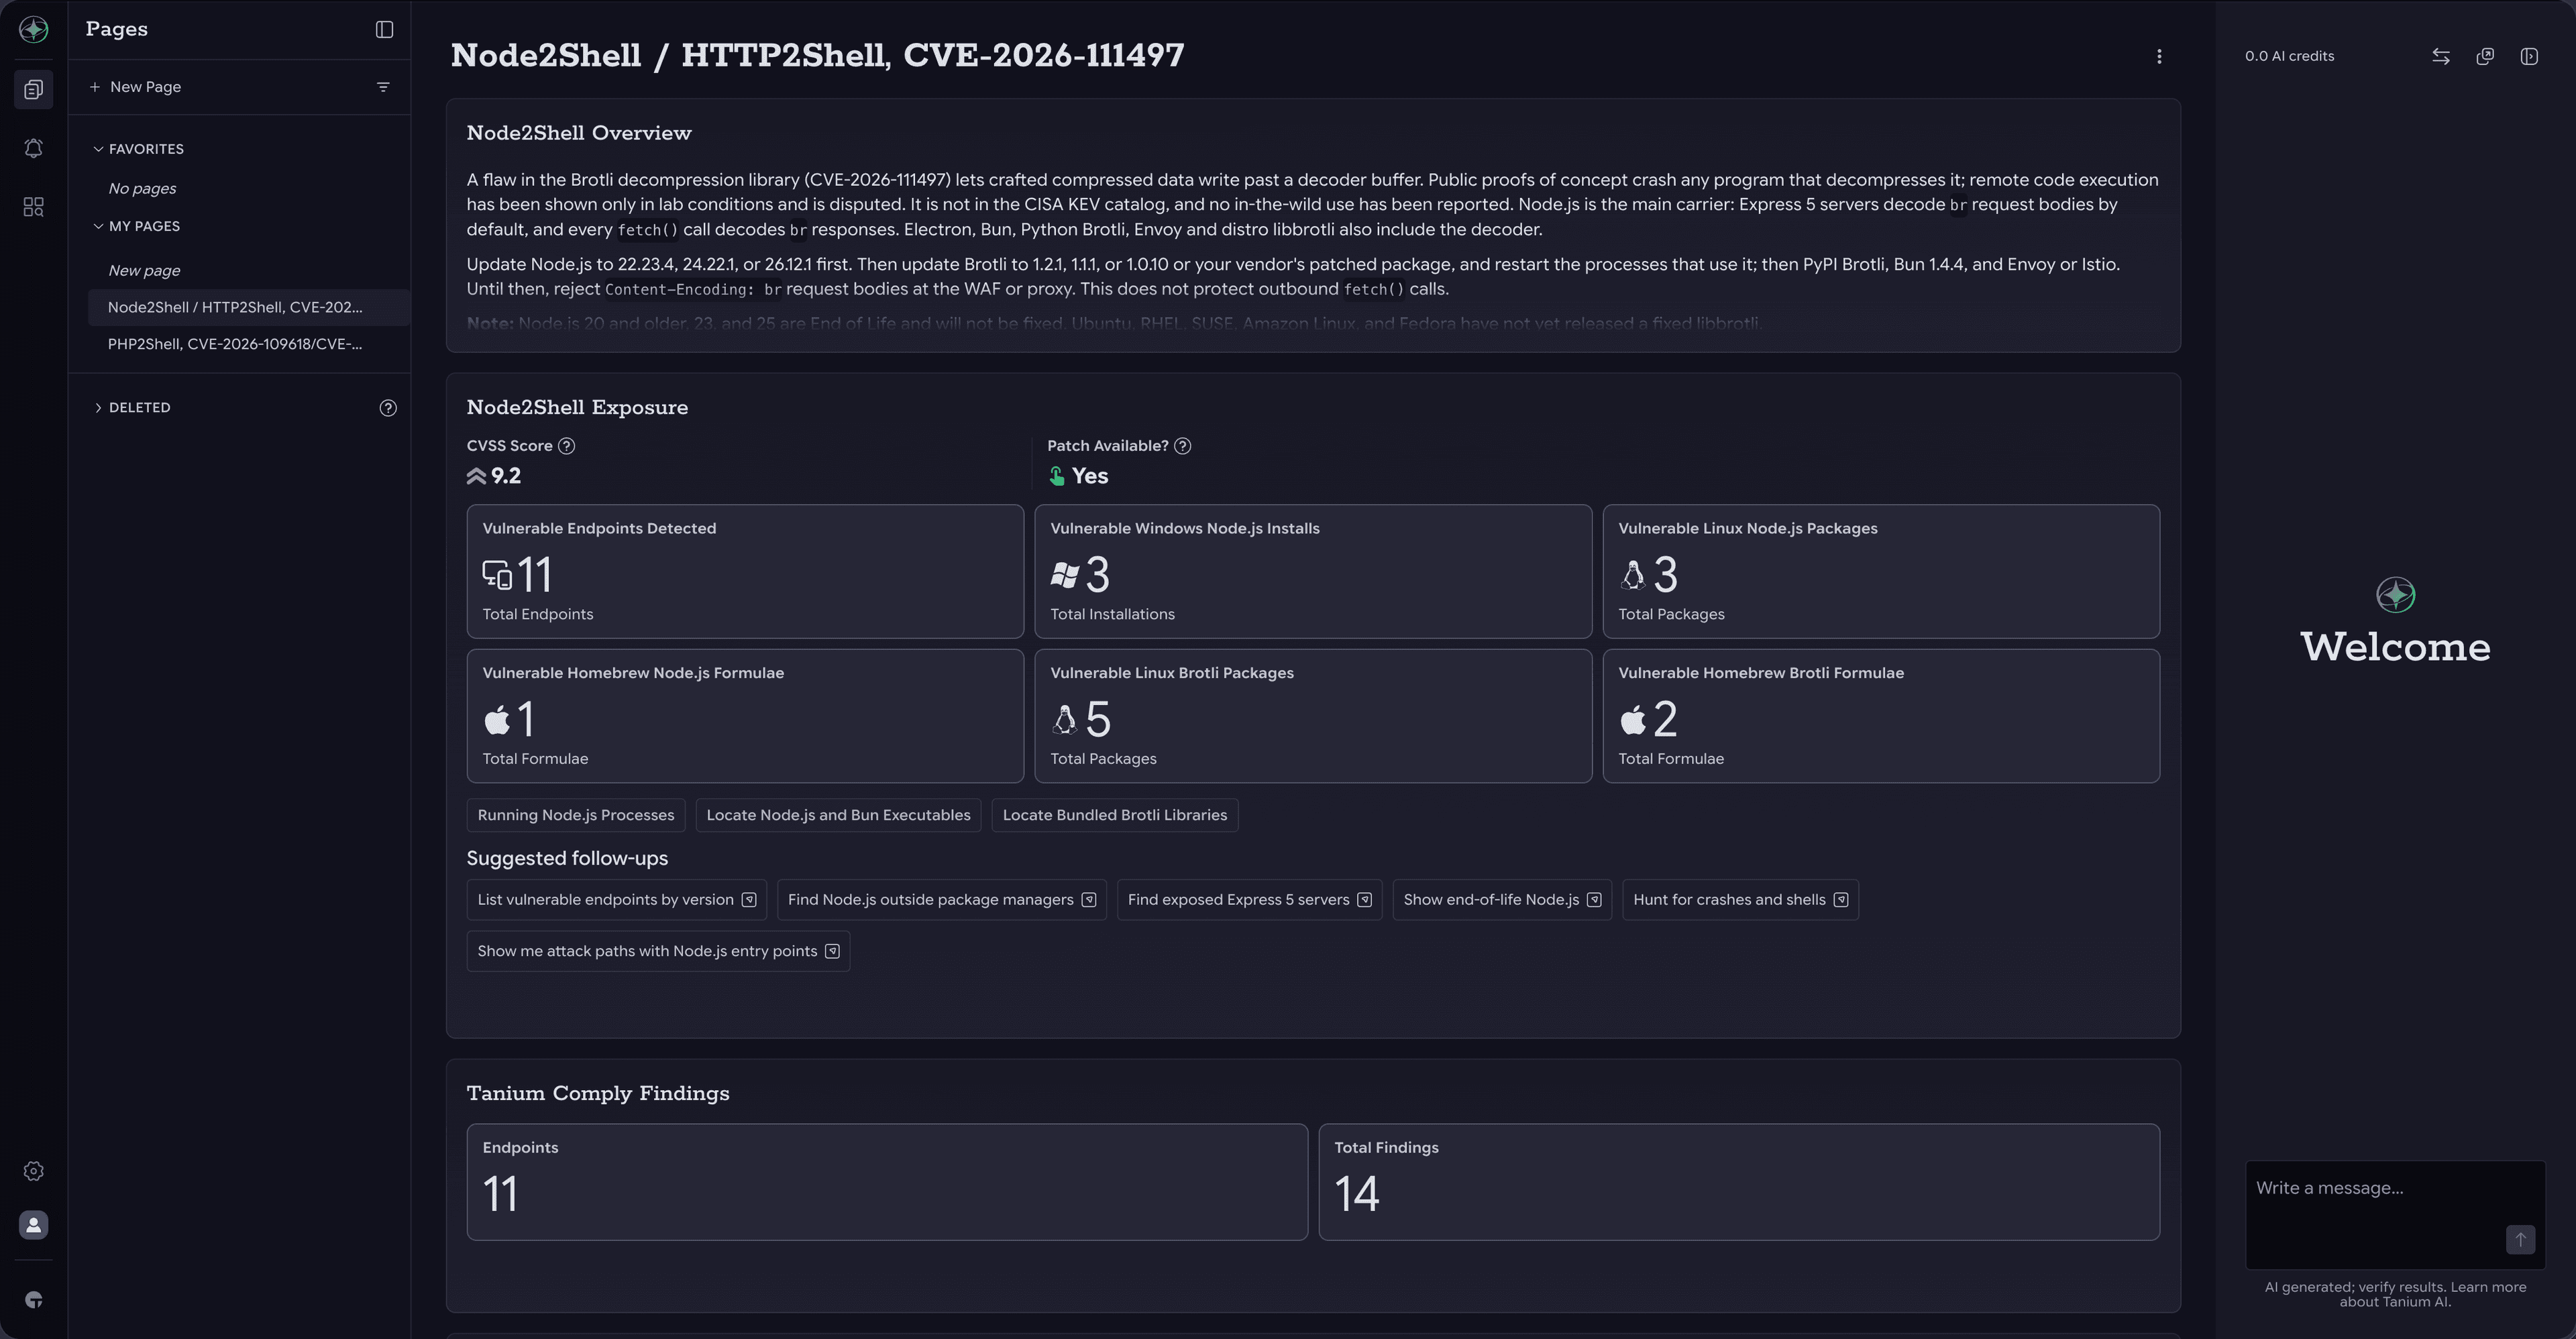
HTTP2Shell : Identifier et corriger les copies vulnérables de Brotli avec Tanium
Une faille critique dans le décodeur Brotli de Google (CVSS 9,2) peut permettre à un attaquant distant de provoquer le plantage ou de prendre le contrôle d'applications qui décompressent des données Brotli. Mettez à jour Node.js, Python Brotli et Bun dès maintenant.
Faille de sécurité eMudhra CA : identifiez et corrigez vos vulnérabilités avec Tanium
Les clés privées de huit autorités de certification intermédiaires eMudhra peuvent être calculées à partir de leurs certificats publics. Les navigateurs les bloquent dès leur mise à jour ; la plupart des autres logiciels nécessitent une mise à jour de leur liste de certificats de confiance.
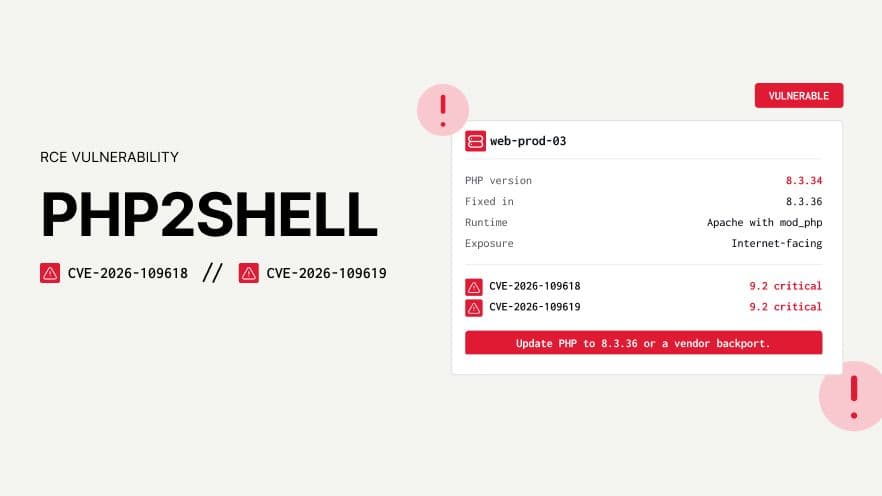
PHP2Shell : Réponse aux points CVE-2026-109618 et CVE-2026-109619
Deux failles critiques dans le cœur de PHP (CVSS 9,2) permettent à un attaquant non authentifié d'exécuter du code à l'aide d'une requête Web spécialement conçue. Effectuez dès maintenant la mise à jour vers la version 8,5,12, 8,4,27, 8,3,36 ou 8,2,35 .
Le calcul IA vient de devenir un problème lié aux terminaux
Cela signifie que le supercalculateur devient une station de travail, et que la station de travail devient un élément que le service informatique n'a jamais eu à gérer auparavant.
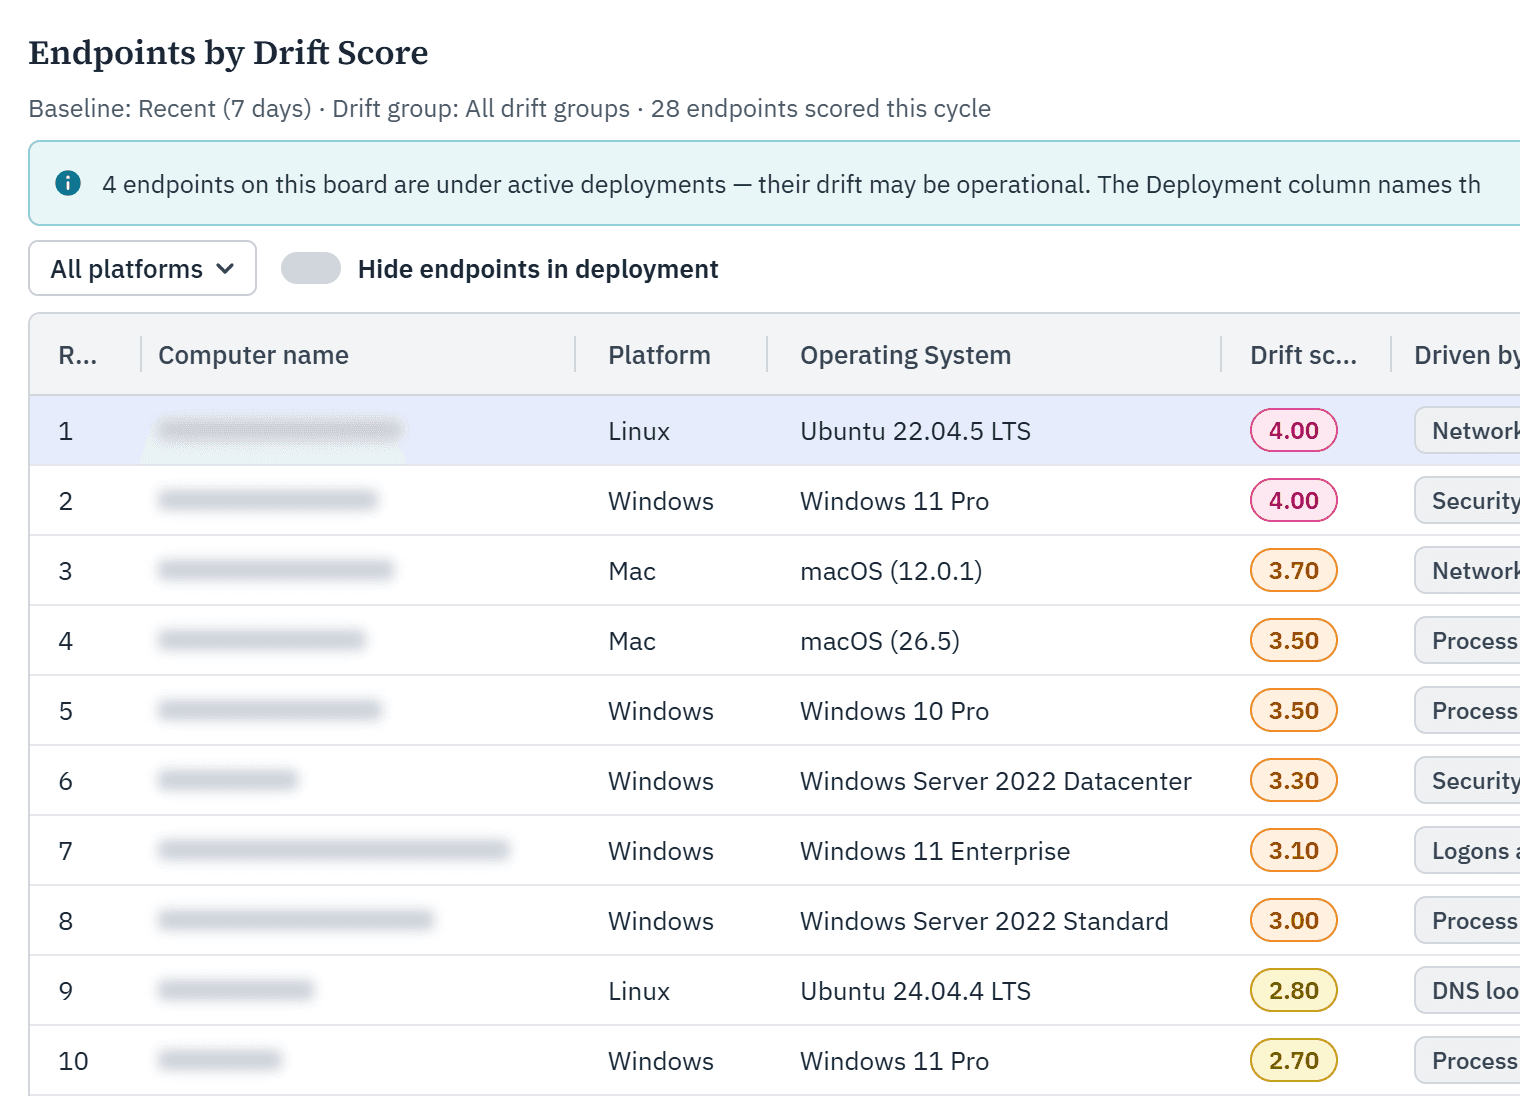
Repérez les moments où une machine cesse de se comporter normalement : présentation de l'« Endpoint Drift »
Les pirates qui utilisent des identifiants volés et vos propres outils d'administration ne déclencheront aucune règle — Endpoint Drift détecte de toute façon lorsqu'une machine cesse de se comporter normalement.
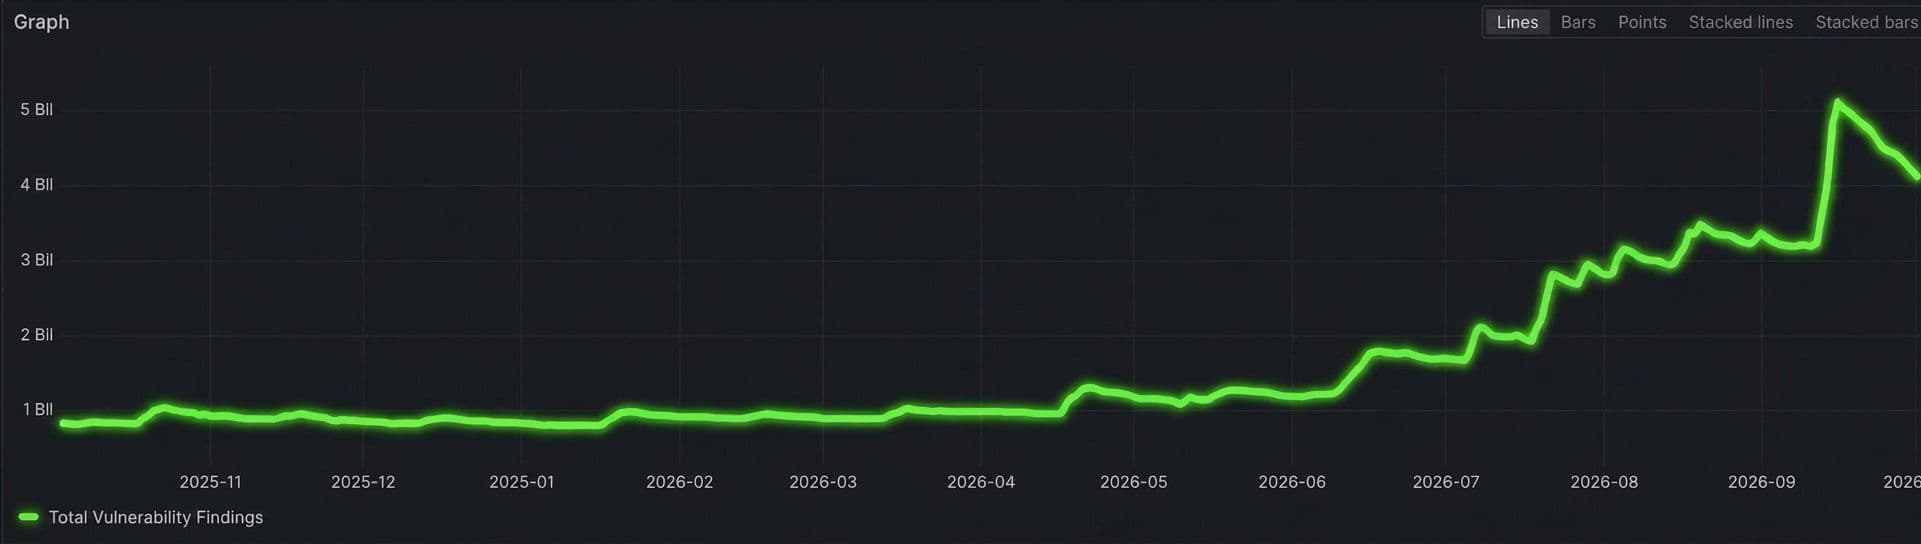
L'IA accélère la détection des vulnérabilités. Tanium vous aide à rester à la page.
Le nombre quotidien de vulnérabilités détectées dans les environnements des clients de Tanium est passé d'environ 1 milliard avant la mi-juin 2026 , à pas moins de 6 milliards en septembre. Voici les facteurs à l'origine de cette forte hausse et comment y faire face.
L'IA dynamise votre environnement. Notre connecteur ne reste pas à la traîne : la prochaine évolution du connecteur Service Graph pour Tanium et ServiceNow
Le connecteur Service Graph pour Tanium Atlas, désormais disponible pour tous dans la boutique ServiceNow, utilise la synchronisation delta pour maintenir votre CMDB à jour.
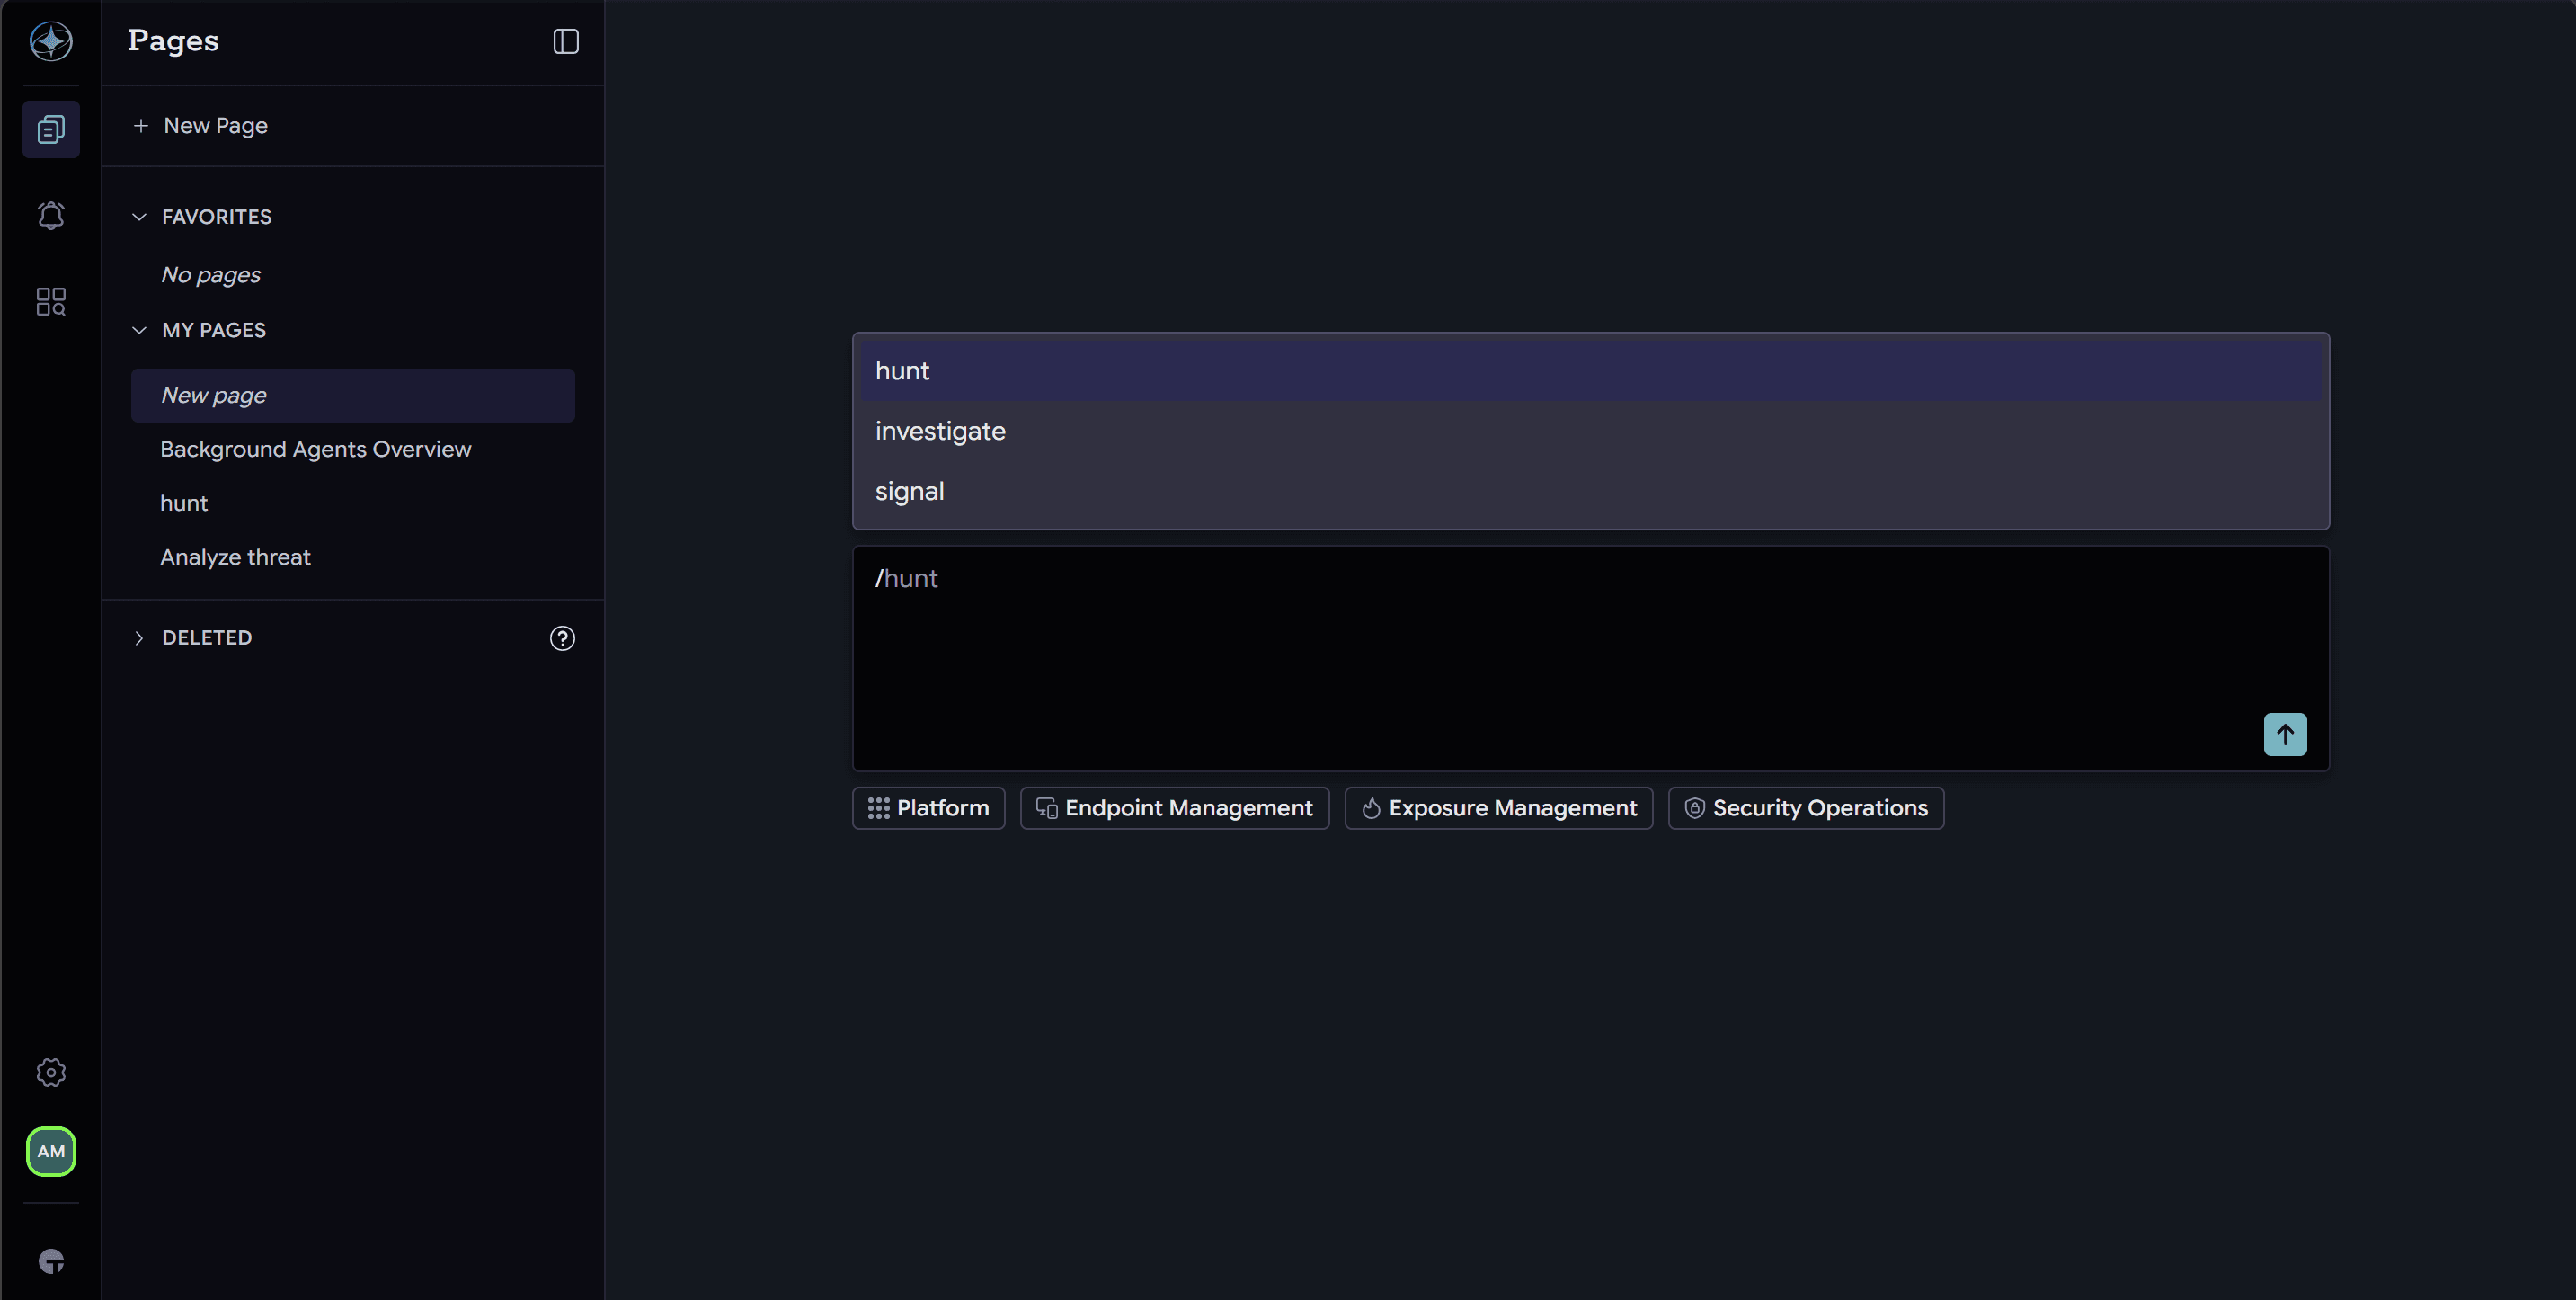
Les commandes « slash » apportent à Atlas les workflows propres aux experts en sécurité des opérations (SecOps)
Grâce aux commandes /hunt, /investigate et /signal, Atlas transforme une simple interaction par chat en un processus SecOps guidé, fondé sur l'état en temps réel des terminaux.
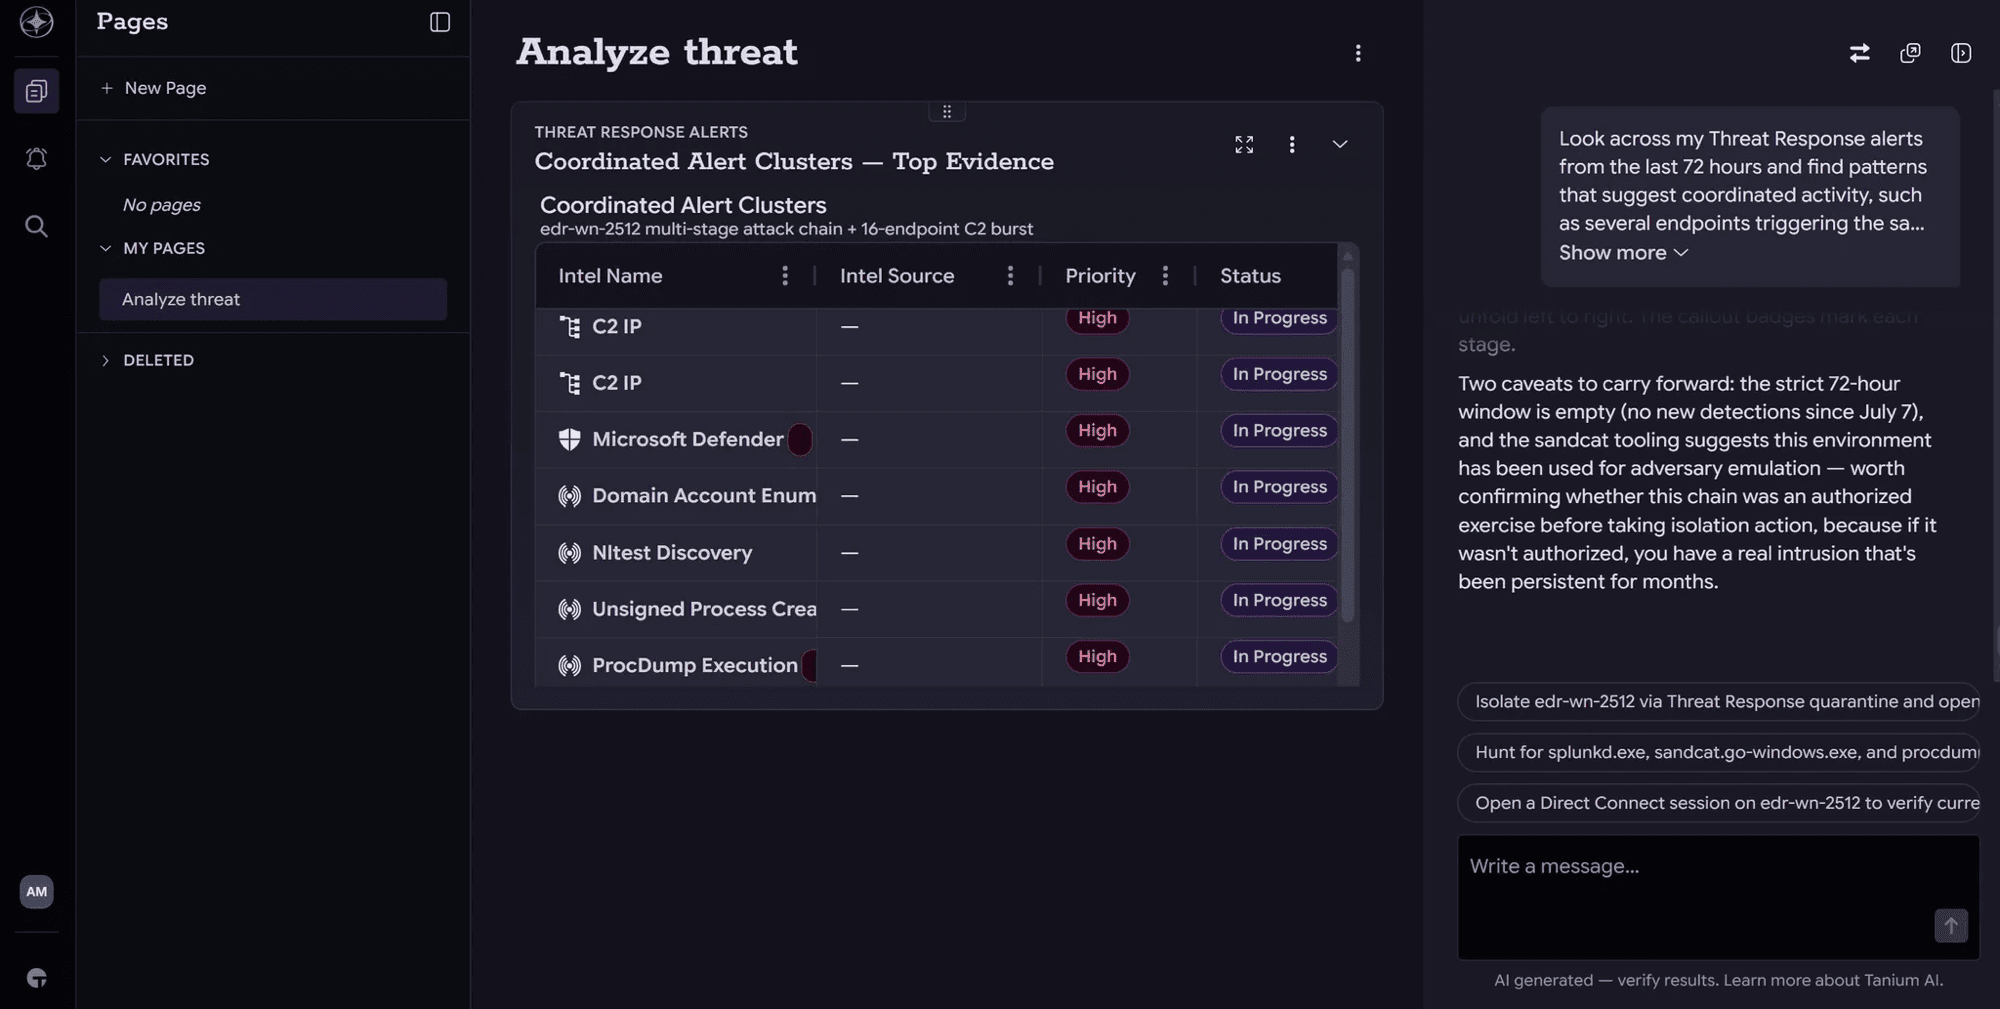
Présentation d'Agentic SecOps : une vision en temps réel des terminaux pour un SOC piloté par l'IA
L'approche « Agentic SecOps » transforme le modèle opérationnel : grâce à Tanium Atlas, les équipes de sécurité peuvent diriger les opérations en langage naturel, analyser les données en temps réel des terminaux et garantir que les humains gardent le contrôle.
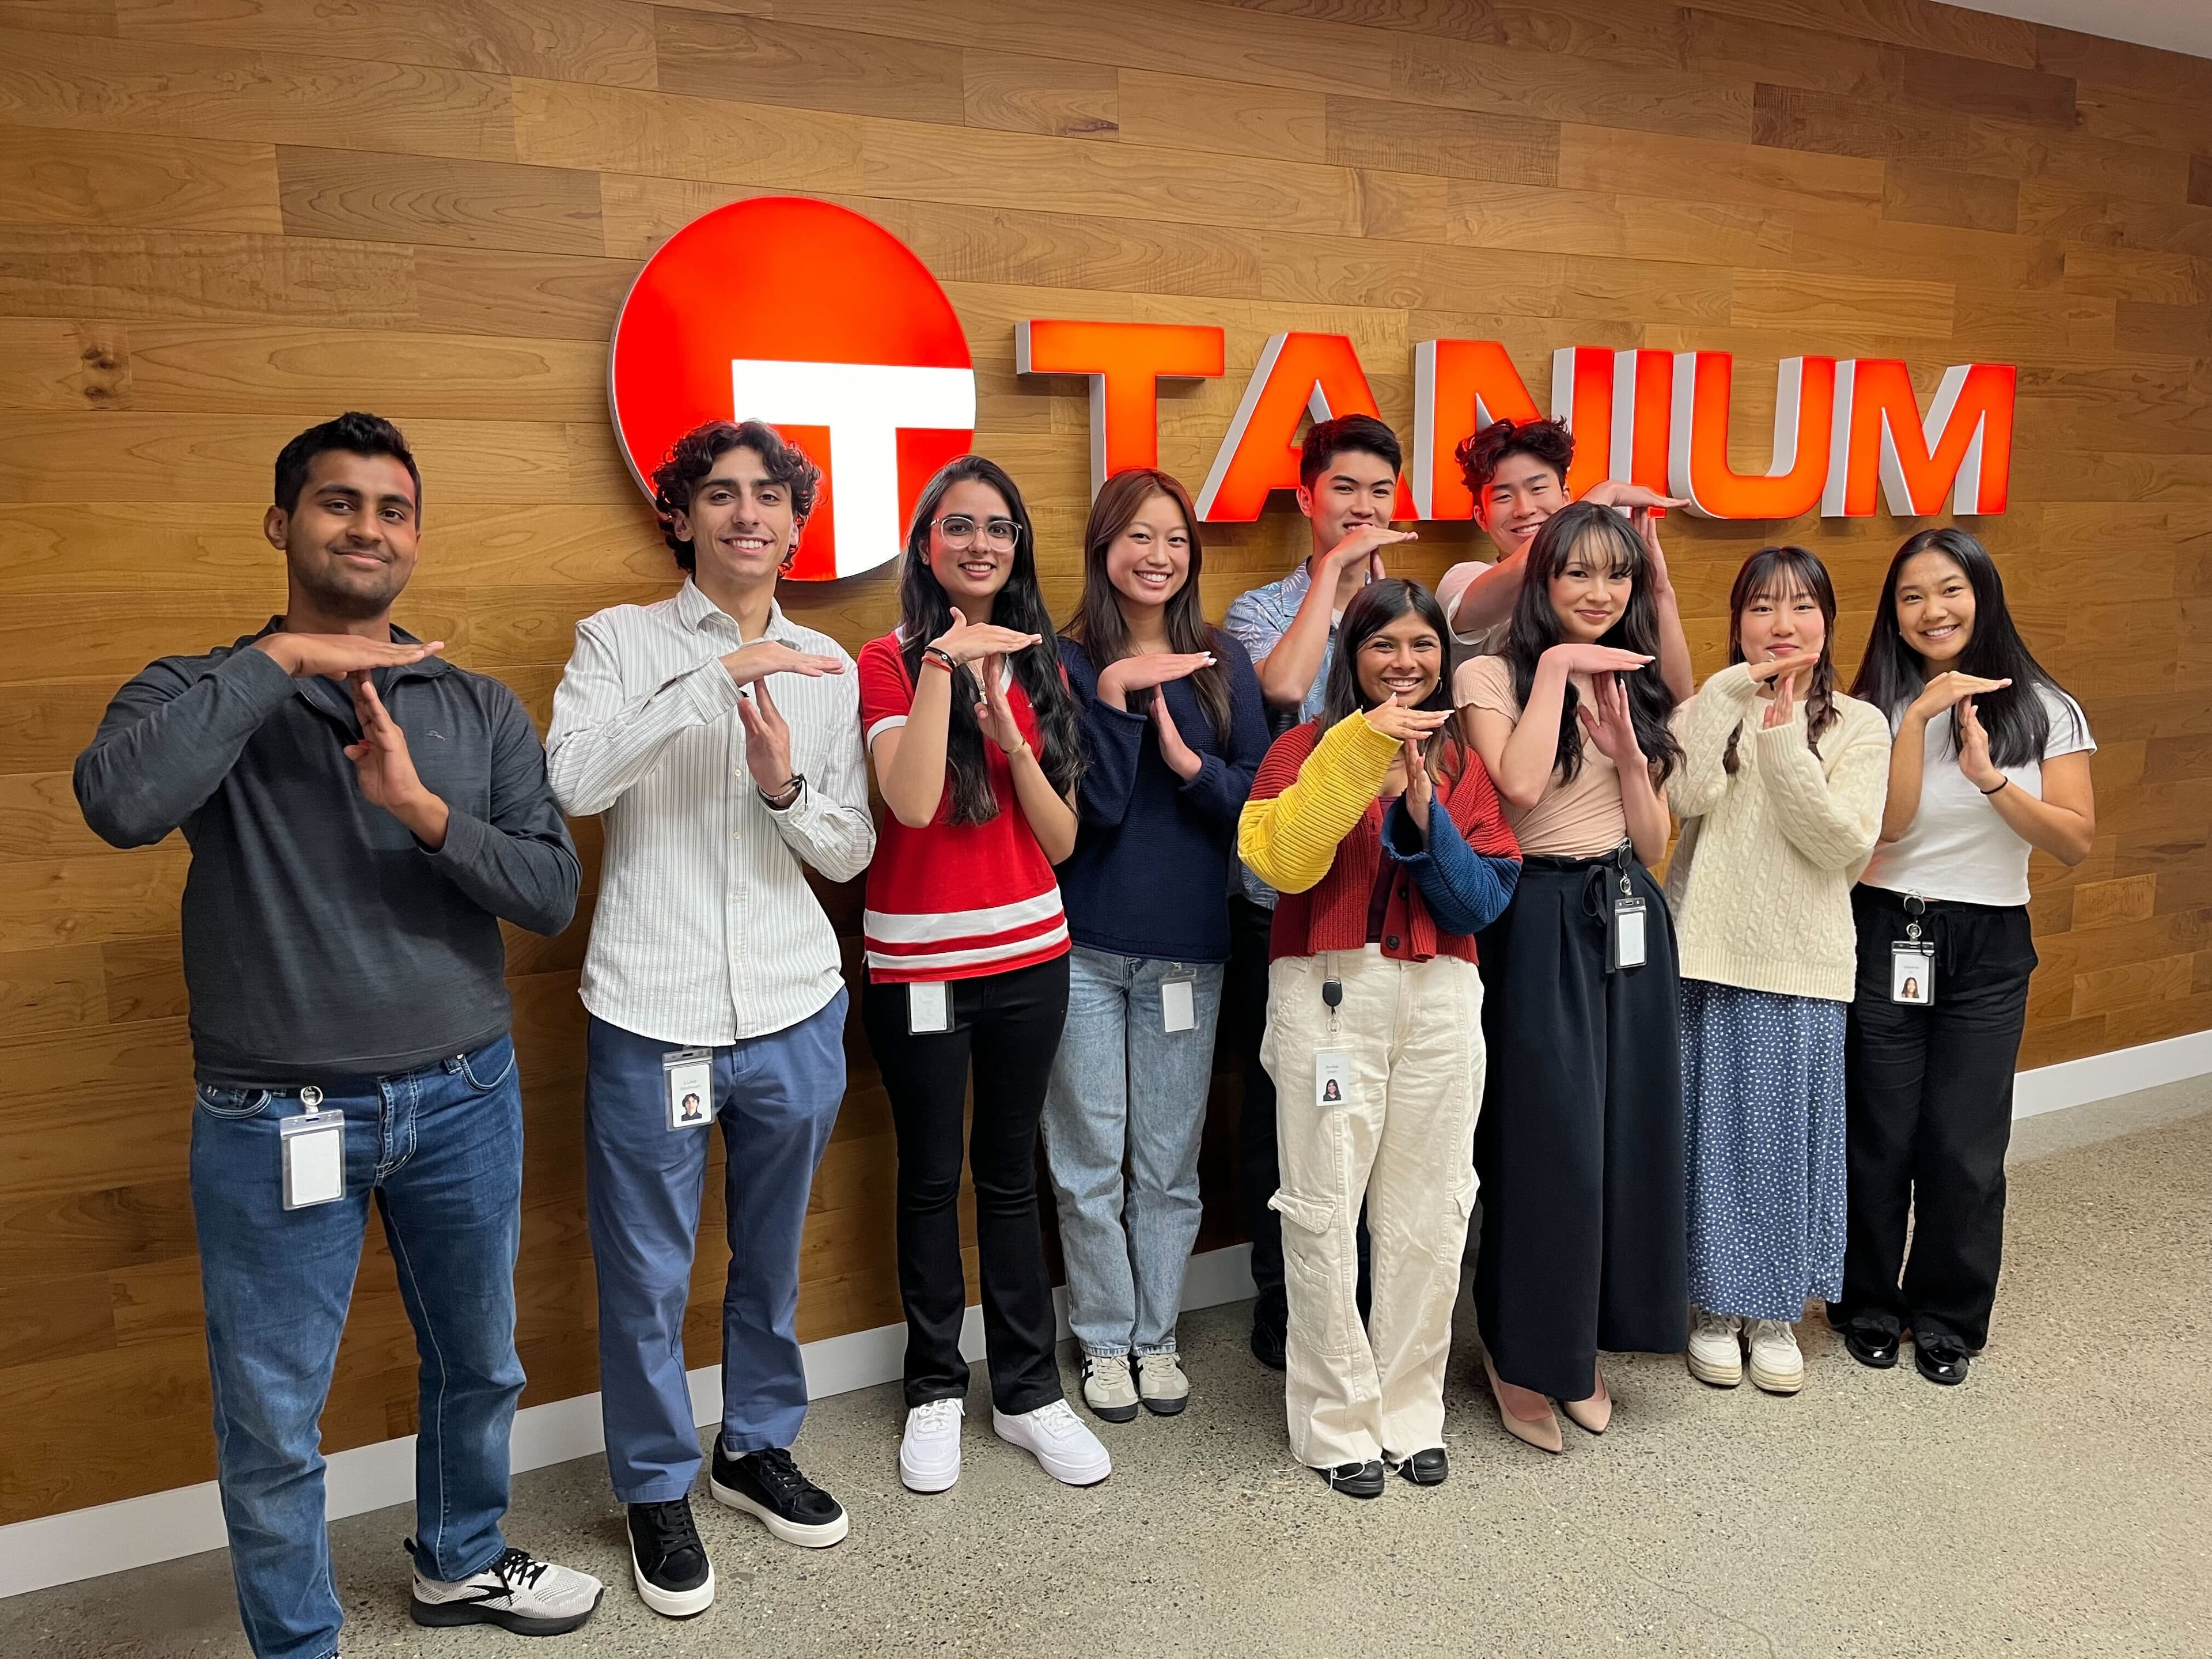
Le programme de stages d'été de Tanium : un tremplin vers des postes à responsabilités dans le domaine de la cybersécurité
Découvrez le programme de stages d'été de référence proposé par Tanium, et pourquoi il constitue un excellent choix pour les étudiants et les professionnels qui se lancent dans la cybersécurité.
Tanium Atlas : un seul opérateur. Toute la puissance de la plateforme.
Tanium Atlas est disponible pour l'ensemble des clients cloud commerciaux et du gouvernement américain. Voici ce qui change pour les opérateurs qui interviennent dans un contexte de menaces liées à l'IA, et pourquoi j'ai tenu à rédiger cet article moi-même.
Découvrez l'ensemble de la surface d'attaque. Agissez sur ce qui compte vraiment.
Le nombre de CVE ne cesse d'augmenter, les menaces détectées par l'IA se multiplient et la visibilité sur l'ensemble de la surface d'attaque reste fragmentée. Les solutions « prêtes à l'emploi » et les transferts manuels ne parviennent tout simplement pas à suivre le rythme. Les organisations qui prennent une longueur d'avance ont un point commun : elles ont remplacé des flux de travail fragmentés par une hiérarchisation des priorités et une correction autonome basées sur l'intelligence artificielle, le tout dans une vue unifiée des risques internes et externes.

