Les équipes de sécurité ne manquent pas de données. Ils manquent de temps, de reproductibilité et d'expertise de haut niveau disponible au moment précis où un analyste en a besoin.
C'est justement le problème que les commandes « / » d'Atlas sont censées résoudre.
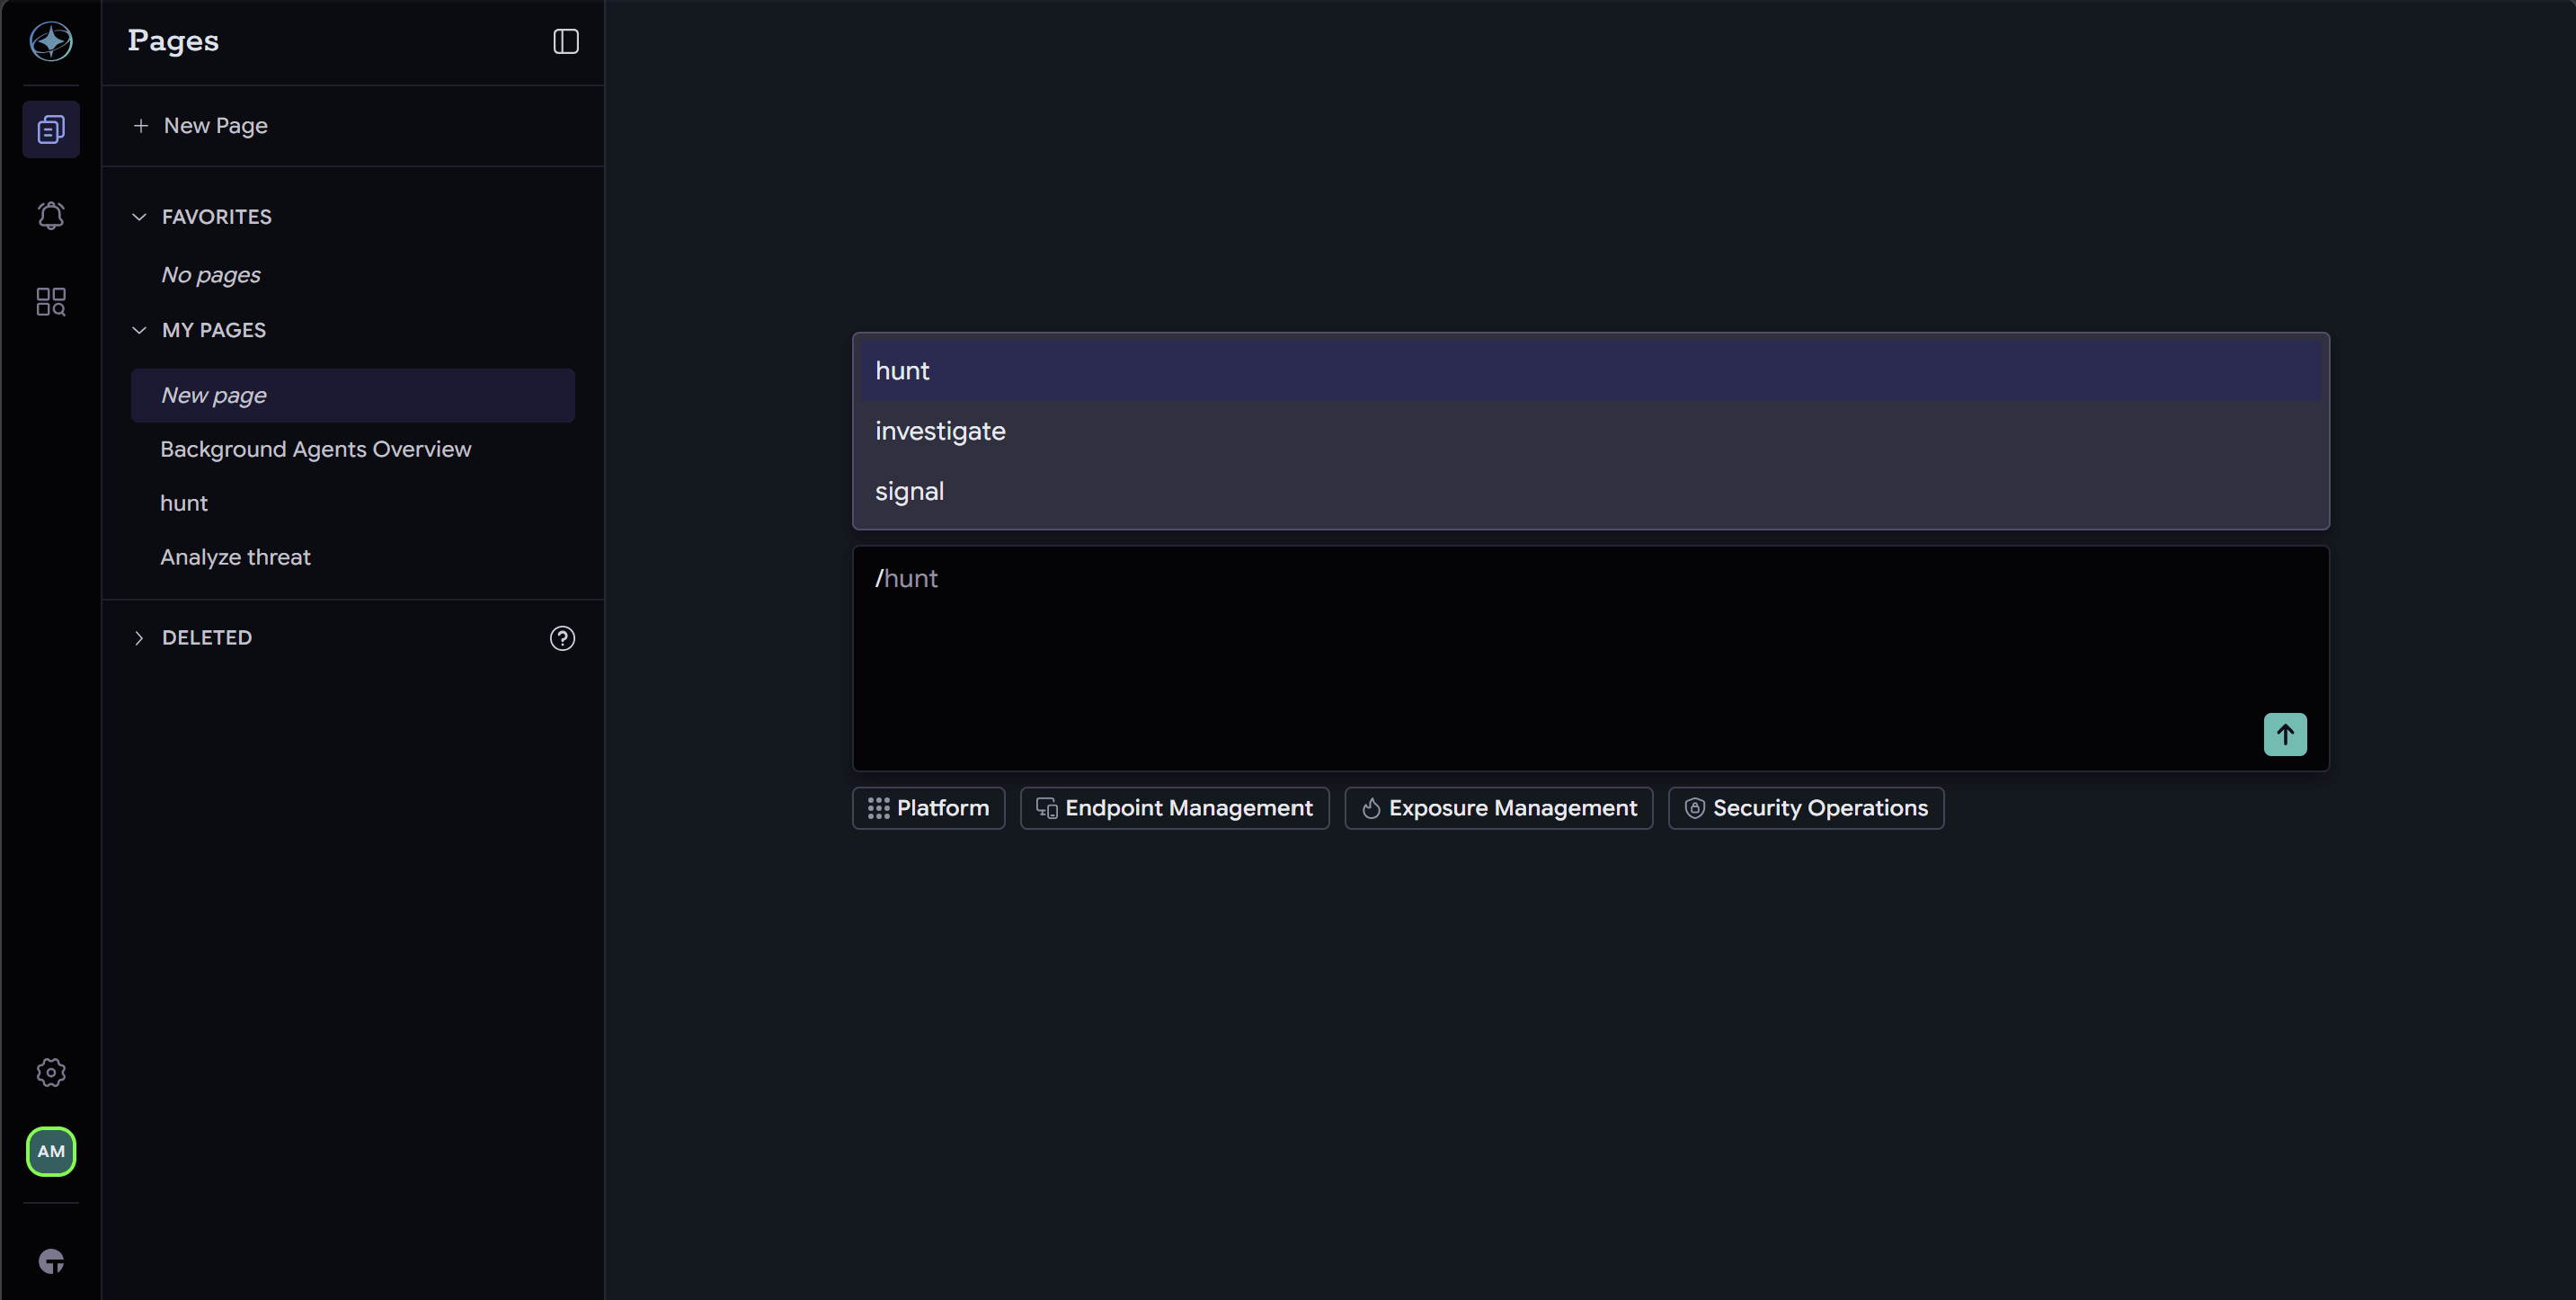
Grâce à /hunt, /investigate et /signal, Atlas transforme une simple interaction par chat en un workflow SecOps guidé, fondé sur l'état en temps réel des terminaux. Au lieu de partir d'une fenêtre de commande vide en espérant que l'analyste sache exactement quoi demander, les commandes « / » intègrent les techniques de Tanium dans des flux de travail reproductibles. Un analyste débutant exécute le même processus de travail d'expert qu'un chasseur de têtes expérimenté.
Tapez /, choisissez une commande, ajoutez quelques mots pour préciser le contexte, et Atlas s'occupe du reste. Il effectue des recherches dans l'ensemble du domaine, examine les activités suspectes ou transforme les comportements confirmés en une couverture de détection continue.
C'est l'analyste qui garde le contrôle. C'est Atlas qui se charge de la corvée.
De la page blanche au processus de travail d'expert
Une instruction d'IA vierge est puissante, mais elle est également variable. La qualité du résultat dépend de la personne qui saisit la question, de ses connaissances, de la manière dont elle formule le problème, des sources de données auxquelles elle pense à se référer, et de sa capacité à suivre la bonne démarche d'investigation.
Les commandes « slash » modifient ce modèle.
Chaque commande intègre un workflow spécialisé développé par les chasseurs de menaces de Tanium, l'équipe à l'origine de Tanium HuntIQ. L'analyste n'a pas besoin de rédiger la consigne parfaite ni de mémoriser l'ordre exact des capteurs, des vérifications des indices, des correspondances MITRE et des étapes de détection. Le déroulement des opérations est déjà intégré à la commande.
Le principe est simple.
- Ouvrez le chat d'Atlas.
- Tapez
/. - Choisissez
/hunt,/investigateou/signal. - Ajoutez un contexte rédigé en langage simple.
- Envoyer.
Une chasse peut commencer aussi simplement que cela.
/Rechercher l'activité « lolbin » via WMIC et rundll32 sur les serveurs Windows, au cours des 7 derniers jours
Cette brève instruction définit l'objectif et le champ d'application d'Atlas. La commande « / » vous fournit le guide de l'expert.
Il en résulte une souplesse du langage naturel qui s'ajoute à une procédure codifiée. Les analystes orientent le déroulement des opérations selon leurs propres termes, et Atlas suit à chaque fois le même processus d'expertise.
Les trois commandes
Atlas propose trois commandes « / » dédiées aux opérations de sécurité. Ils sont inclus dans l'abonnement à Tanium Security Operations.
| Commande | Utilisez-le lorsque vous en avez besoin | Ce qu'Atlas renvoie |
|---|---|---|
| /chasse | Effectuez une analyse du parc informatique à la recherche d'un IOC, d'un acteur malveillant, d'une technique, d'une alerte ou d'une hypothèse | Un rapport d'analyse présentant les conclusions, la cartographie MITRE, les lacunes de couverture et les prochaines étapes recommandées |
| /enquêter | Analyser en détail un terminal, un artefact ou une alerte spécifique | Chronologie, verdict, analyse du rayon d'action de l'explosion, synthèse des éléments de preuve et recommandations d'action |
| /signal | Transformer un comportement avéré en une couverture de détection continue | Un signal Tanium validé, comprenant les résultats des tests, les métadonnées et la correspondance MITRE |
Ensemble, ils forment une boucle SecOps concrète.
/hunt permet de repérer la séquence suspecte.
/L'article « » explique ce qui s'est passé.
/signal vous aide à rester à l'affût.
/hunt répond : « Avez-vous déjà vu cela ? »
La recherche de menaces commence souvent par des informations incomplètes, une nouvelle alerte, un hachage suspect, une hypothèse comportementale ou une alerte pouvant indiquer une vulnérabilité plus large.
/hunt transforme ce point de départ en un processus couvrant l'ensemble du domaine.
Atlas classe la recherche, extrait les éléments pertinents, vérifie la couverture existante, sélectionne les sources de données Tanium appropriées, interroge le parc informatique et classe les résultats par ordre de rareté et de degré de suspicion. Il peut fonctionner à partir d'IOC structurés, de rapports non structurés, de techniques nommées, du contexte d'alerte ou d'hypothèses comportementales.
Exemples de consignes
/hunt Ce hachage figure-t-il quelque part : <sha256>/recherche des serveurs émettant des signaux vers des domaines externes rares en dehors des heures de travail, serveurs Windows, 14 derniers jours/hunt : identification des tâches planifiées les plus rares au sein de la flotte/huntsuivi d'un avis ou d'un rapport de menace copié-collé
Le résultat ne se résume pas à une simple liste de résultats. Atlas renvoie un rapport de recherche structuré. Il présente les éléments recherchés, les lieux où la recherche a été effectuée, les résultats obtenus, les techniques MITRE applicables, les points forts et les points faibles de la couverture, ainsi que les cibles méritant une analyse plus approfondie.
/investigate répond à la question « Que s'est-il passé ici ? »
Dès qu'une recherche ou une alerte met en évidence un hôte, un artefact ou un événement spécifique, le défi suivant consiste à transformer ce soupçon en une conclusion défendable.
C'est là qu'intervient /investigate .
Utilisez-le pour un point de terminaison, un identifiant d'alerte, un processus, un fichier, un hachage, une clé de registre, un domaine, une adresse IP, un utilisateur, une tâche, un service ou un pilote spécifique. Atlas délimite le champ d'application dans lequel l'élément apparaît, marque une pause lorsque ce champ est trop vaste, puis reconstitue l'activité sur les cibles les plus pertinentes.
Exemples de consignes
/enquêter sur l'alerte 48213/Enquête FINANCE-WKS-07 : svchost lance une commande PowerShell codée/Enquêtez sur ce domaine : cdn-telemetry-sync[.]com et enregistrez-le comme élément de preuve/mener une enquête <sha256> sur l'ensemble du domaine, ne faire qu'un rapport
Le workflow établit le contexte de l'événement, notamment la traçabilité des processus, l'activité des fichiers, la persistance, le comportement du réseau, les alertes associées, la chronologie, les indicateurs de mouvement latéral et le rayon d'impact. Le rapport final fournit aux analystes un verdict (« inoffensif », « suspect » ou « malveillant confirmé »), accompagné d'un niveau de confiance et d'éléments probants.
Atlas peut recommander des mesures à prendre, mais les actions destructrices restent soumises à des restrictions. Les actions d'isolement, de suppression, d'arrêt de processus, de mise en quarantaine et de déploiement nécessitent une validation explicite de la part d'un utilisateur.
/signal répond : « Comment pourrons-nous détecter cela la prochaine fois ? »
La dernière étape de ce cycle consiste à transformer les enseignements tirés par l'équipe en une couverture durable.
/signal aide les ingénieurs et analystes en détection à créer, valider, tester et préparer des « Tanium Signals » à partir de comportements connus ou de constatations confirmées. Ce système traduit l'intention de détection en logique Signal, valide la syntaxe et les champs pris en charge, effectue des tests par rapport aux données historiques et associe le résultat au modèle MITRE ATT&CK.
Exemples de consignes
/signal détecte les tâches planifiées dont la ligne de commande contient un blob PowerShell base64/signal : transformez ce résultat en un système de détection opérationnel : <coller la généalogie du processus / la ligne de commande>/signal : testez cette règle sur les 30 derniers jours avant le déploiement
Atlas peut proposer et valider une logique de détection, mais le déploiement reste sous contrôle humain. L'analyste examine le résultat, vérifie qu'il correspond bien à l'intention initiale et approuve toute action entraînant une modification de l'environnement.
Pourquoi l'état en temps réel des terminaux est-il important ?
De nombreuses expériences en matière de sécurité basée sur l'IA reposent sur des copies obsolètes de données télémétriques stockées dans un lac de données. Cela peut s'avérer utile, mais ce n'est pas la même chose que de demander au point de terminaison quelle est la valeur actuelle.
Les commandes « / » d'Atlas s'appuient sur la couche de gestion des terminaux en temps réel de Tanium. Ils peuvent exploiter les données en temps réel et historiques des terminaux provenant de l'ensemble de la plateforme, notamment les données télémétriques des enregistreurs, le contexte des interventions en temps réel, l'état des fichiers, l'activité des processus et d'autres éléments de preuve relatifs aux terminaux.
C'est important, car les décisions en matière de SecOps doivent être prises rapidement. Si un analyste enquête sur un processus suspect, il doit savoir ce qui se passe actuellement sur la machine, et pas seulement ce qui a été répertorié quelque part hier.
Les commandes « / » permettent d'intégrer les conseils de l'IA là où Tanium excelle déjà, à savoir dans la vue d'ensemble en temps réel, actualisée et exploitable de l'état des terminaux.
Conçu pour la vitesse, la régularité et le contrôle
L'intérêt des commandes « slash » ne réside pas uniquement dans le fait qu'elles facilitent l'utilisation d'Atlas. C'est qu'ils permettent de reproduire les processus de travail des experts.
Les commandes « slash » permettent aux équipes de travailler plus rapidement sans pour autant perdre le contrôle.
- Abaisser le niveau minimum requis. Un plus grand nombre d'analystes peuvent exécuter des flux de travail de haut niveau sans avoir besoin de connaître chaque étape à l'avance.
- Améliorer la cohérence. Cette commande suit le même processus expert, quels que soient les utilisateurs et les équipes.
- Agissez plus rapidement. Atlas automatise la collecte des données, leur tri, la création d'une chronologie et la génération de rapports.
- Préservez le jugement humain. Les analystes définissent le périmètre, examinent les conclusions et approuvent les mesures à prendre.
- Des rapports cohérents et structurés. Chaque cycle se termine par un rapport présentant les éléments analysés, les résultats, les réserves, la mise en correspondance avec le référentiel MITRE et les prochaines étapes recommandées.
- Faites le lien. Les recherches peuvent déboucher sur des enquêtes. Les enquêtes peuvent permettre d'étendre la couverture de détection.
L'analyste dirige, vérifie et prend les décisions. Atlas exécute le flux de travail.
Conçu pour la sécurité
Les commandes « slash » sont également conçues pour offrir des commandes pratiques.
L'accès est contrôlé côté serveur par les droits d'accès aux modules et les autorisations basées sur les rôles. Si un utilisateur ne dispose pas de la licence ou des autorisations nécessaires pour une commande, celle-ci n'apparaît pas dans la liste de sélection.
Ces commandes permettent également de distinguer les analyses nécessitant un volume important de lecture des actions modifiant l'environnement. Les opérations de lecture et les étapes d'analyse peuvent s'exécuter de manière autonome, mais les actions destructrices ou de déploiement sont soumises à une validation explicite.
Cette glissière de sécurité ne constitue pas une contrainte. C'est justement ça.
Les équipes de sécurité souhaitent disposer d'une autonomie pour les tâches courantes, et non d'une automatisation sans contrôle pour les décisions susceptibles de perturber l'environnement.
Un nouveau modèle opérationnel pour les SecOps
Les commandes « slash » constituent une modification simple de l'interface qui a toutefois un impact profond sur le modèle opérationnel.
Ils permettent aux analystes de passer de la mise en place manuelle de chaque étape d'un processus de recherche, d'enquête ou de détection à la supervision d'un système expert capable d'exécuter ces étapes de bout en bout. Ils rendent Atlas plus accessible aux analystes débutants et plus efficace pour les chasseurs expérimentés. Elles aident également les équipes à harmoniser les méthodes de travail, depuis le premier soupçon jusqu'à la détection confirmée.
Il en résulte un cycle SecOps plus rapide et plus cohérent.
- Recherchez la visibilité.
- Enquêtez sur ce qui compte vraiment.
- Transformez les comportements confirmés en mécanismes de détection durables.
- Veillez à ce que l'être humain garde le contrôle de toute action susceptible de modifier l'environnement.
C'est ce qu'apportent à Atlas les liens suivants : /hunt, /investigate et /signal . Des workflows SecOps spécialisés, disponibles à la demande, basés sur l'état en temps réel des terminaux.
Tapez /. Choisissez le processus. Influencer le résultat.
Vous souhaitez voir ces commandes en action ? Regardez la vidéo « Atlas » d' consacrée aux commandes « / » pour les opérations de sécurité (SecOps) : (s'ouvre dans un nouvel onglet). Pour avoir une vision d'ensemble de la direction que prend ce projet, consultez l'article « » (Présentation d'Agentic SecOps). Et si votre équipe utilise déjà Tanium Security Operations, ouvrez Atlas et saisissez /.

