Le problème auquel les équipes de sécurité sont confrontées au quotidien
Le nombre de vulnérabilités augmente rapidement¹, la prolifération des actifs s'accélère et les modèles d'IA de pointe ont complètement bouleversé la donne. Les attaquants sont désormais capables de détecter et d'exploiter des vulnérabilités en quelques heures,2 avant même que la plupart des équipes ne puissent réagir. Les équipes chargées de l'exploitation informatique et de la sécurité ont du mal à identifier les ressources exposées à l'extérieur. Ils ont rarement le temps ou les moyens de faire autre chose que de réagir à la dernière menace apparue. Mais les cybercriminels ne font pas de distinction. Ils peuvent exploiter n'importe quoi, y compris des vulnérabilités bien connues et anciennes que les équipes n'ont jamais pris le temps de corriger, ou enchaîner des vulnérabilités moins critiques de manière innovante. Les approches réactives ne suffisent tout simplement pas. Les équipes ont besoin d'analyses basées sur l'IA et d'automatisation pour identifier de manière exhaustive toutes les vulnérabilités, établir des priorités en tenant compte du contexte des attaquants et accélérer la correction avant que les adversaires ne les devancent.
À quoi cela ressemble-t-il ? Une visibilité unifiée, des priorités mieux définies, une couverture permanente
La solution ne réside pas dans un nouvel outil. Il s'agit d'une approche fondamentalement différente. Les organisations qui prennent une longueur d'avance ont trois points communs : une vue unifiée et actualisée des risques internes et externes, regroupés en un seul et même endroit ; une hiérarchisation des priorités fondée sur le contexte de l'attaquant plutôt que sur de simples scores de gravité ; et les principales expositions directement liées à des mesures correctives autonomes basées sur l'intelligence artificielle.
Une visibilité unifiée consiste à voir ce que voient les attaquants — les ressources exposées sur Internet, les ports ouverts, les sites Web, les certificats et les erreurs de configuration — en les mettant en corrélation avec les données internes en temps réel relatives aux terminaux. Une hiérarchisation plus judicieuse implique d'aller au-delà des scores de gravité. Les analyses et recommandations générées par l'IA aident votre équipe à identifier les vulnérabilités situées sur les voies d'attaque potentielles menant à vos actifs les plus critiques, ainsi que les correctifs permettant d'éliminer d'un seul coup les vulnérabilités présentant le plus grand risque. Une couverture permanente implique une détection et une évaluation continues, car la surface d'attaque évolue chaque jour, et un scan hebdomadaire n'est jamais suffisant.
Présentation de Tanium External Attack Surface Management et de Tanium Attack Path Mapping
Nous annonçons aujourd’hui deux nouvelles fonctionnalités de la plateforme Tanium Autonomous IT, optimisée par Tanium Atlas, qui aident les équipes de sécurité à résoudre ces problèmes.
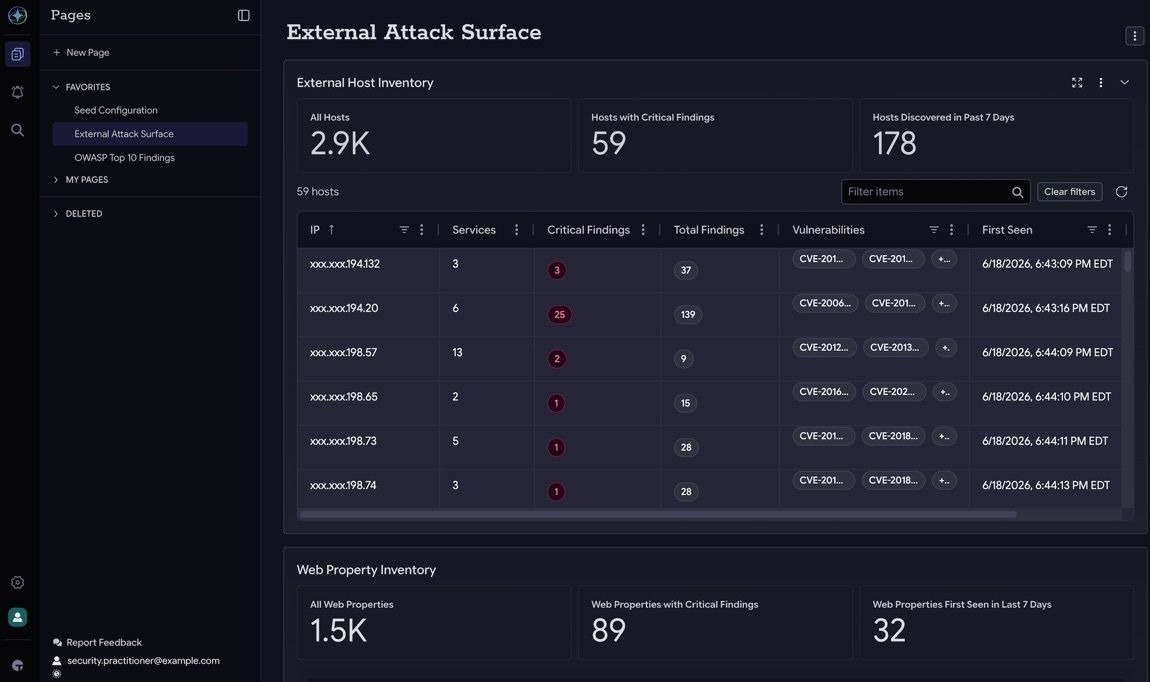
La solution Tanium External Attack Surface Management offre à votre équipe une visibilité permanente et en temps réel sur vos ressources exposées à Internet — la même vision dont disposent déjà les pirates. En s'appuyant sur les données externes de référence du secteur fournies par Censys, Tanium associe la télémétrie en temps réel des terminaux à une cartographie constamment mise à jour de l'infrastructure Internet mondiale, offrant ainsi aux équipes de sécurité une vue d'ensemble complète et contextualisée des risques internes et externes, le tout en un seul et même endroit.
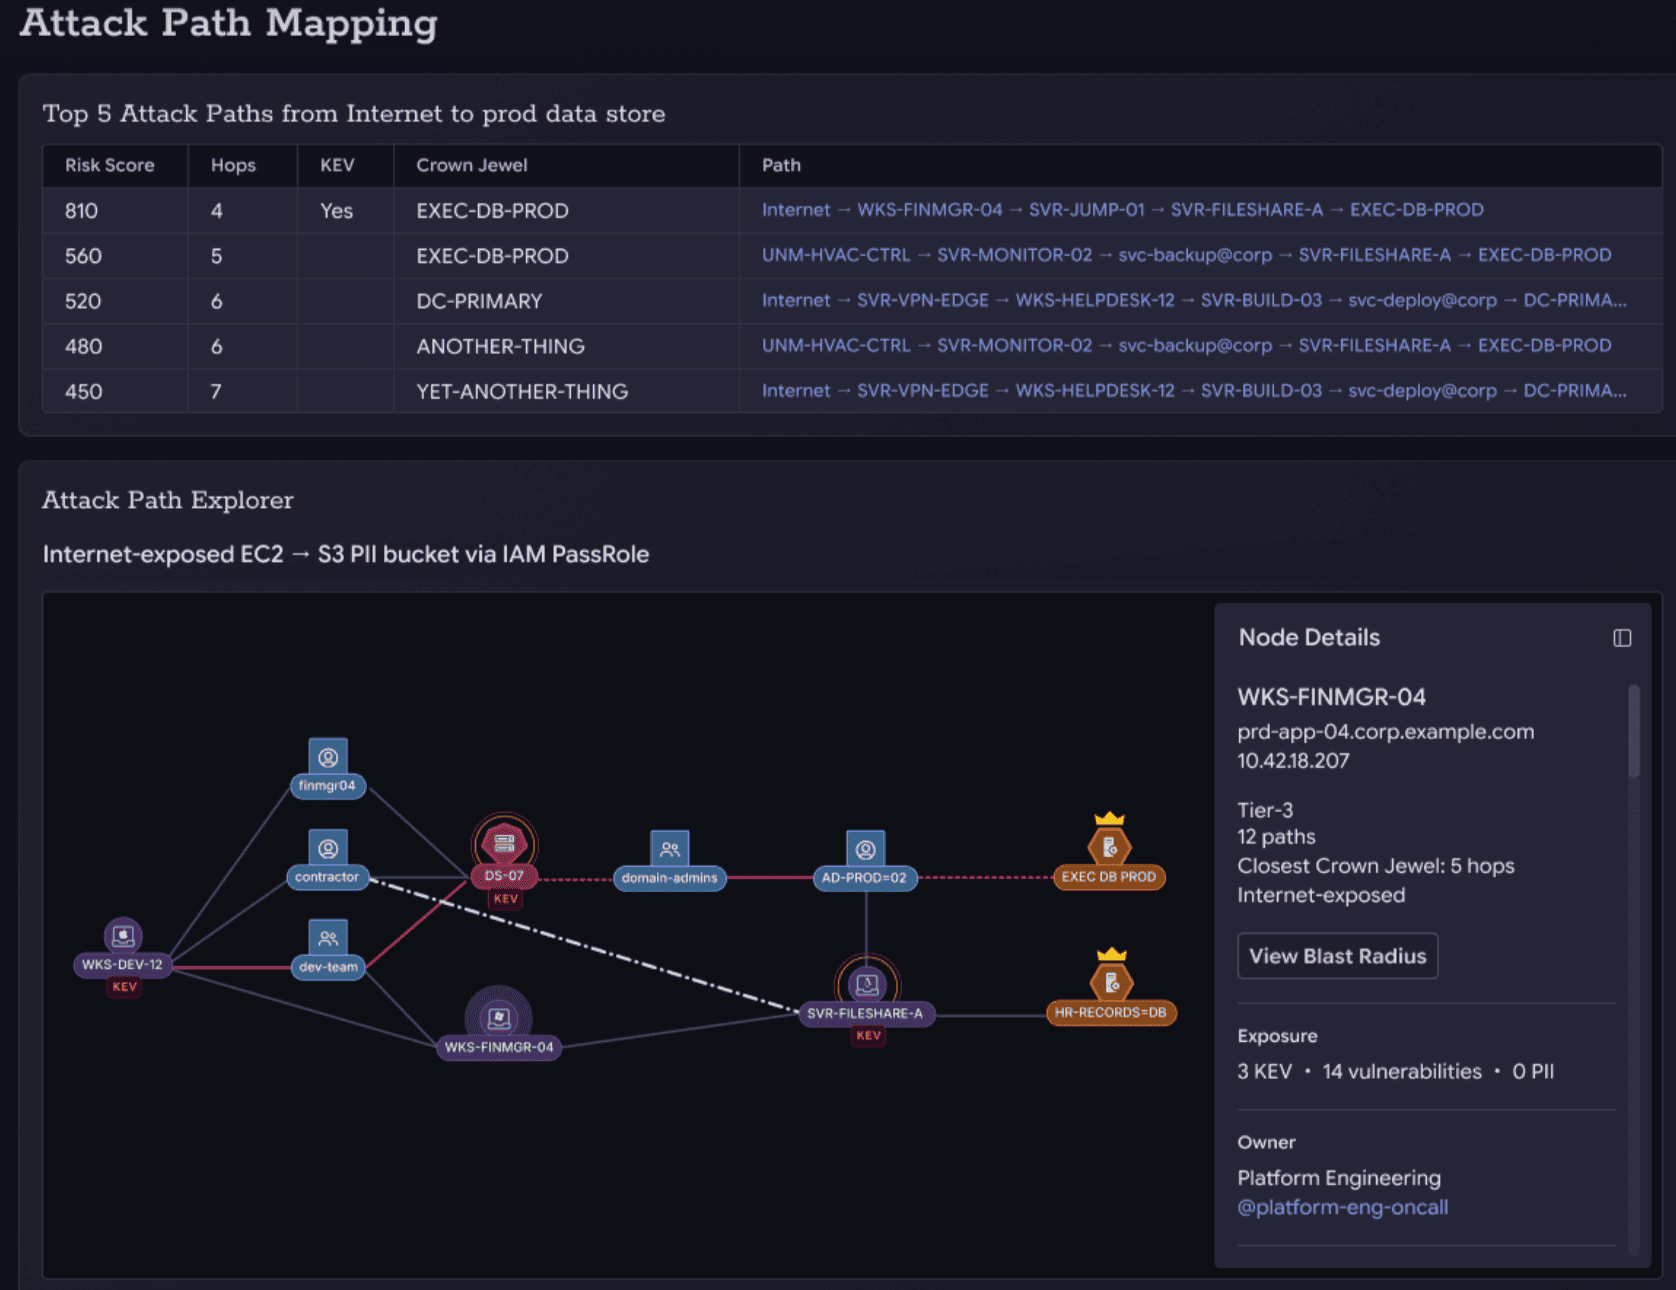
La cartographie des voies d'attaque de Tanium modélise la manière dont les attaquants pourraient se déplacer latéralement pour exploiter en chaîne les vulnérabilités, les erreurs de configuration et les relations d'identité au sein de votre environnement, et ainsi accéder à vos ressources les plus critiques. En mettant en évidence les goulots d'étranglement les plus critiques, les équipes ont l'assurance de s'attaquer aux problèmes les plus importants.
Ensemble, ils bouclent le cycle, de la détection en continu à la hiérarchisation plus pertinente, en passant par la correction autonome, sans les transferts manuels ni la prolifération d'outils qui ralentissent aujourd'hui les équipes.
Gestion de la surface d'attaque externe avec Tanium
Tanium identifie et évalue désormais en permanence vos ressources exposées sur Internet, notamment les hôtes, les sites Web et les certificats. Et comme Tanium est déjà leader dans le domaine de la télémétrie des terminaux en temps réel , Tanium Atlas offre à votre équipe une visibilité basée sur l'IA qui lui permet d'analyser en profondeur les ressources, d'établir un lien entre les erreurs de configuration et leur exploitabilité réelle, et d'obtenir une vue d'ensemble complète des risques sur l'ensemble de la surface d'attaque, le tout en un seul et même endroit.
Cartographie des voies d'attaque de Tanium
La fonctionnalité « Tanium Attack Path Mapping » fait le tri parmi les informations superflues pour vous montrer précisément comment les attaquants enchaîneraient les vulnérabilités, les erreurs de configuration et les relations d'identité au sein de votre environnement afin d'accéder à vos ressources les plus critiques. Cela permet de mettre en évidence les goulots d'étranglement où une seule correction interrompt le plus grand nombre de chemins à la fois. Basé sur Tanium Atlas, cet outil offre une vue d'ensemble complète et en temps réel des terminaux, d'Entra ID, d'AWS et d'Active Directory sur site, permettant ainsi de déterminer clairement « par quoi faut-il commencer ? »
Résultat : une réactivité accrue, moins d'angles morts, un système en boucle fermée
Les solutions « Tanium External Attack Surface Management » et « Tanium Attack Path Mapping » répondent aux attentes des entreprises : une visibilité unifiée sur l'ensemble des actifs internes et externes, une hiérarchisation plus pertinente fondée sur le contexte réel des attaquants, ainsi qu'une couverture permanente qui s'adapte à une surface d'attaque en constante évolution. S'appuyant sur Tanium Atlas et sur des analyses basées sur l'intelligence artificielle, la plateforme établit en permanence des corrélations entre les risques, met en avant les recommandations ayant le plus grand impact et agit de manière autonome, bouclant ainsi le cycle de la détection à la résolution sans les transferts manuels ni la prolifération d'outils qui ralentissent aujourd'hui les équipes.
Ces deux fonctionnalités sont désormais disponibles pour tous au sein de la plateforme informatique autonome Tanium, à compter de la version « 22 juin 2026 ».
Pour en savoir plus, rendez-vous sur ou consultez la page « Tanium Exposure Management » à l'adresse.
1 Indicateurs CVE, CVE.org, consulté à l'adresse 12 mai 2026.
2 Mise à jour sur les risques liés à l'alignement, Anthropic, 7 avril 2026.

