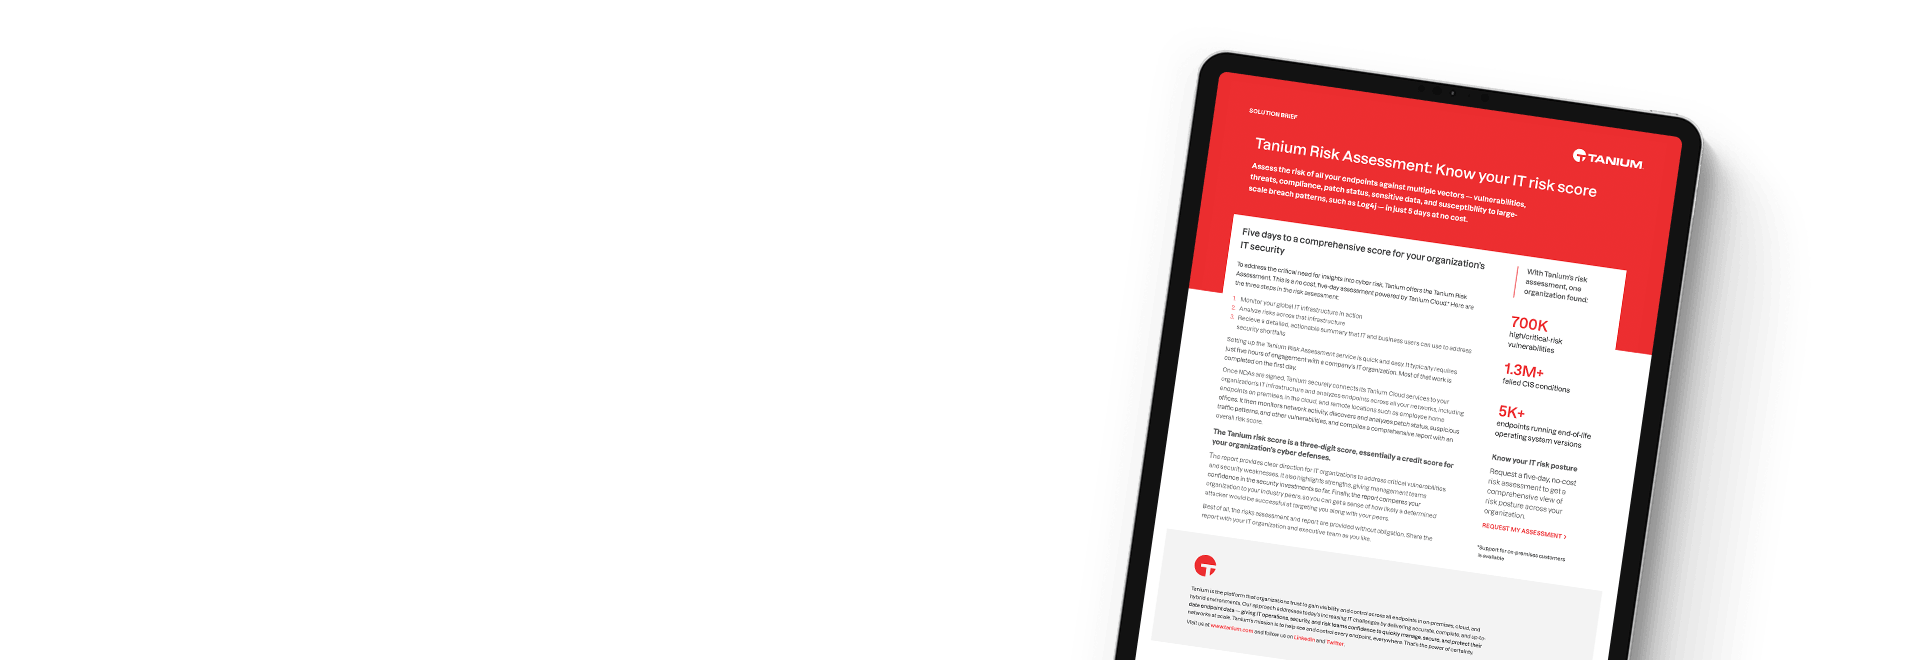
Connaissez-vous votre score de risque ?
Évaluez vos endpoints par rapport à plusieurs mesures de risque : vulnérabilités, menaces, conformité, statut des correctifs, mises à jour logicielles et sensibilité aux modèles de violation à grande échelle.
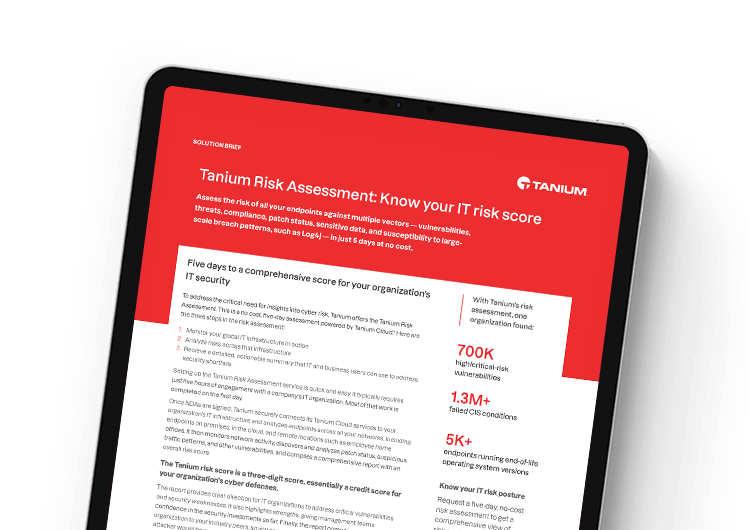
L’évaluation des risques Tanium a aidé une organisation à trouver
endpoints exécutant des versions de systèmes d'exploitation en fin de vie
endpoints n'exécutant pas l'AV
endpoints exposés à des vulnérabilités exploitables
endpoints avec une durée de fonctionnement de plus de 30 jours.
endpoints avec collision de nom d’hôte
vulnérabilités à risque élevé et critique
échec des conditions de conformité à la politique du système CIS
La gestion proactive des risques commence par une vue d'ensemble de la situation en matière de risques.
L’évaluation des risques fournit une notation dynamique pour chaque endpoint par rapport à plusieurs mesures de risque. L’évaluation comprend également le statut détaillé de plusieurs mesures de sécurité, d’opérations et de menaces émergentes, ainsi que la manière dont l’organisation se compare à d’autres organisations du même secteur.
Analyse des mesures de risque
Comprenez votre posture de risque en vous renseignant sur les vulnérabilités du système, la conformité du système, l’évaluation des mouvements latéraux, les protocoles de sécurité des transports non sécurisés et le chiffrement et l’authentification mutuelle.
Contrôles compensatoires et criticité des endpoints
Découvrez et mesurez les endpoints sans contrôles de sécurité courants, renforcement des endpoints, antivirus/antimalware, etc. Comprenez le niveau de criticité attribué aux actifs dans le cadre de l'évaluation.
Mesures de cyberhygiène
Répondez aux questions basiques sur l'inventaire des assets, l'état des correctifs et l'exposition aux vulnérabilités. Découvrez les applications en cours d'exécution dans votre environnement, de même que les logiciels que vous n'utilisez pas réellement.
Indicateurs des opérations informatiques
Explorez le calendrier moyen pour déployer des correctifs et des mises à jour logicielles. Identifiez combien d’endpoints organisationnels ont été en ligne trop longtemps ou fonctionnent sans suffisamment de mémoire, de CPU et d’espace disque.
Indicateurs des menaces émergentes
Identifiez si vos systèmes sont affectés par d’importantes menaces émergentes et des problèmes opérationnels à fort impact.
Le temps d’arrêt moyen d’une attaque par ransomware est de 24 jours
Les attaques contre les infrastructures critiques, les entreprises privées et les municipalités ont connu une montée en flèche généralisée. Grâce à Tanium, vous pouvez gérer cette menace en prenant connaissance de votre véritable exposition et en hiérarchisant les mesures de remédiation les plus efficaces.
était le ransomware moyen payé en 2024, avec 2025 coûts moyens prévus de 5,5 à 6 millions USD
des vulnérabilités ont été évaluées comme étant de gravité élevée ou critique dans 2024
augmentation des vulnérabilités exploitables en 2024
le MTTR pour les vulnérabilités critiques en 2024
Demandez votre évaluation des risques
Commencez votre évaluation des risques
Votre rapport de risque personnalisé comprend votre score de risque, le plan de mise en œuvre proposé, l’inventaire des actifs, l’analyse des mesures de risque, l’analyse des vulnérabilités exploitables, etc.

Inscrivez-vous
Un ingénieur de solution Tanium vous contactera.

Déployez notre agent léger
Commencez à évaluer votre position globale de risque au travers des endpoints.

Commencez la collecte des données
Notre ingénieur de solution collectera les métadonnées requises pour le rapport d’évaluation des risques.

Recevez le rapport final
Examinez les recommandations prioritaires pour aider à réduire et éliminer les facteurs de risque.

