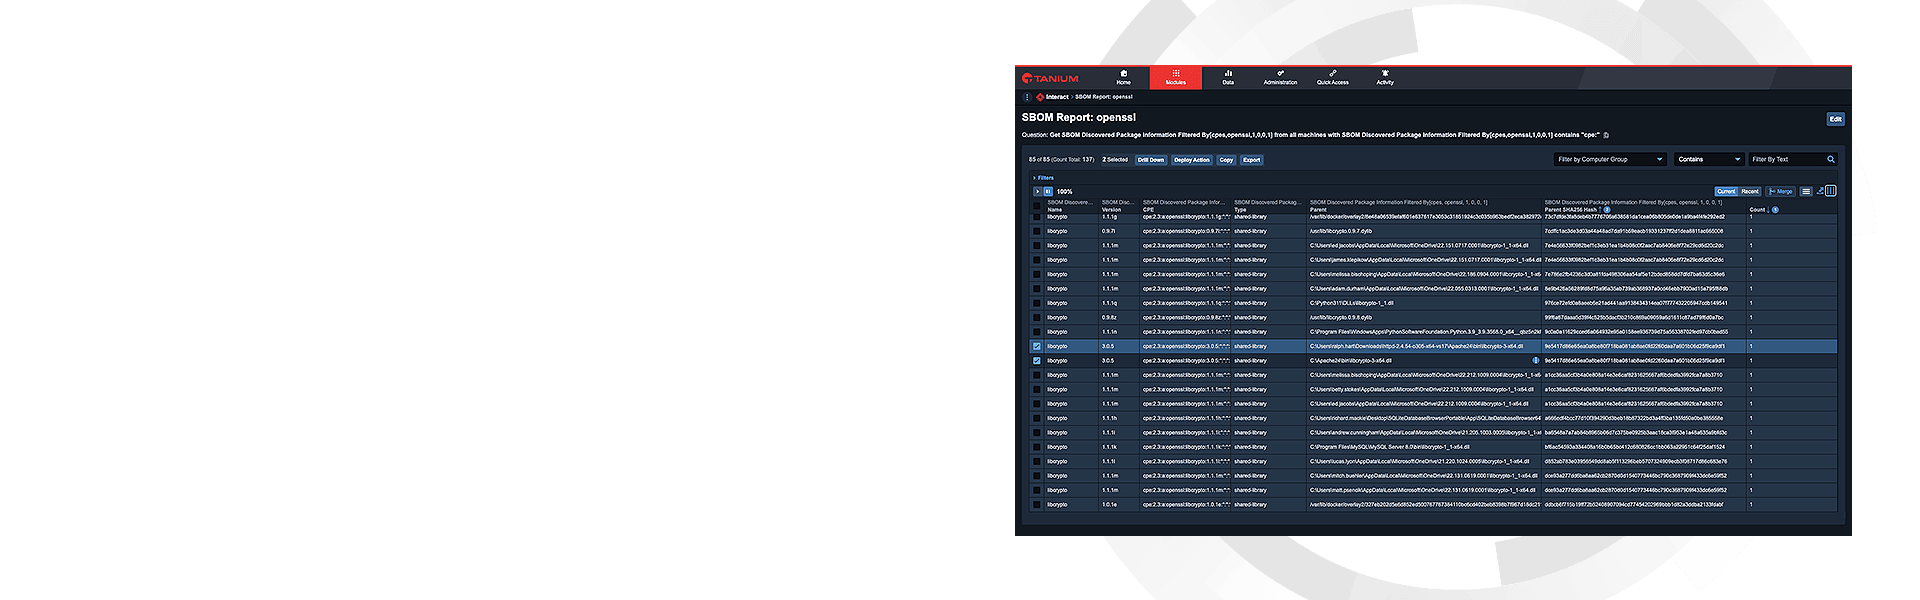
Protégez-vous contre la faille de sécurité d'OpenSSL
Voici ce que vous devez savoir concernant les failles de sécurité à haut niveau de gravité présentes dans les versions 3,0 et supérieures d'OpenSSL.
En quoi votre organisation pourrait-elle être concernée ?
Le 1 novembre, OpenSSL a publié la version 3,0,7 afin de corriger des vulnérabilités de gravité élevée détectées dans les versions 3,0 et ultérieures. Pour réduire les risques auxquels votre organisation est exposée, il est essentiel d'identifier, de corriger et de remédier dès que possible à toute installation concernée. Cependant, l'application de correctifs à des bibliothèques open source tierces telles qu'OpenSSL peut s'avérer difficile.
Is this another Log4Shell?
Non. Cette vulnérabilité n'est ni aussi répandue ni aussi critique, mais il convient tout de même d'appliquer les correctifs pour les vulnérabilités CVE-2022-3786 et CVE-2022-3602 dès que possible.
Ce phénomène va-t-il se généraliser ?
Même si OpenSSL est utilisé aussi bien dans les appareils IoT que dans les applications d'entreprise, les conditions requises pour l'exploitation de cette faille sont spécifiques et il ne faut donc pas s'attendre à ce qu'elle se généralise.
Pourquoi est-ce si difficile à trouver ?
OpenSSL est un code source pouvant être distribué de manière statique ou dynamique, ce qui entraîne des dépendances difficiles, voire impossibles, à détecter pour les scanners de vulnérabilités traditionnels.
Identifiez et corrigez rapidement vos vulnérabilités OpenSSL grâce à Tanium SBOM
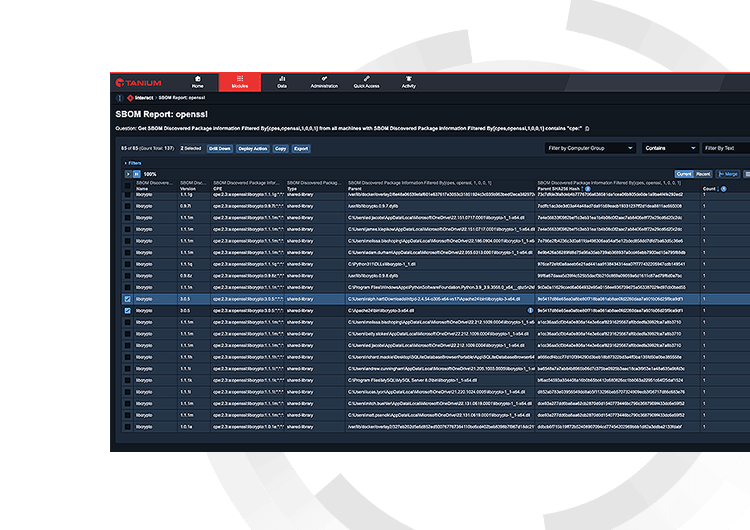
La mise à jour des bibliothèques open source tierces largement utilisées, telles qu'OpenSSL, au sein de votre organisation nécessite une approche à plusieurs niveaux. Tanium SBOM est conçu pour identifier toutes les applications logicielles présentes dans votre environnement ainsi que les terminaux sur lesquels se trouve le module vulnérable.
Trouvez-le
Qu'il soit installé en tant que service autonome ou sous forme de dépendances reconditionnées, identifiez le paquet OpenSSL vulnérable.
Prenez le contrôle
En fonction de la tolérance au risque de votre organisation, prenez des décisions précises concernant vos applications.
Réglez ce problème
Les trouver, ce n'est que la moitié du chemin. Depuis cette même console Tanium, corrigez les vulnérabilités d'OpenSSL.
Vous pensez avoir été exposé ?
Nous pouvons vous aider. Tanium est capable d'identifier rapidement les logiciels vulnérables, d'appliquer les correctifs nécessaires et d'assurer une surveillance continue à mesure que la situation évolue.
Plus de ressources
Comment utiliser Tanium SBOM pour se protéger contre la dernière vulnérabilité critique d'OpenSSL
Les développeurs de la boîte à outils open source annoncent deux vulnérabilités de gravité « Haute » dans OpenSSL v3, et Tanium propose la solution adaptée.
Comment Tanium peut aider à identifier OpenSSL 3,0.X
Consultez nos recommandations pour identifier OpenSSL 3,0.X à l'aide de la Nomenclature logicielle (SBOM) Tanium
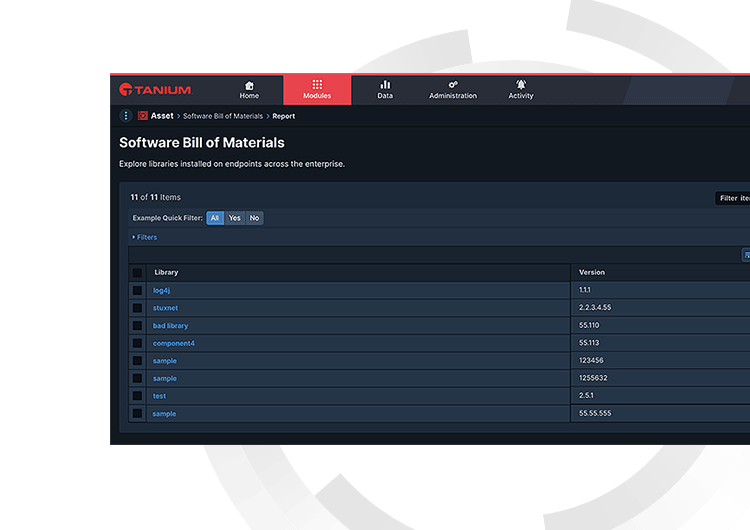
Tanium SBOM
Nous ne pouvons pas prédire quelle sera la prochaine vulnérabilité de la chaîne d'approvisionnement, mais avec Tanium, découvrez l'impact sur vos applications avant qu'elle ne survienne, afin d'être prêt à agir le moment venu.

