Tanium + Microsoft
Tanium et Microsoft permettent des opérations informatiques et une sécurité plus efficaces et résilientes à grande échelle, en combinant une analyse et une automatisation sans précédent avec une visibilité, un contrôle et une remédiation en temps réel.
Tanium et Microsoft proposent des dizaines d'intégrations produits directes avec Microsoft Defender for Endpoint, Sentinel, EntraID et Copilot for Security.
Simplifiez votre environnement, améliorez les capacités d'IA, renforcez la sécurité et agissez à grande échelle lorsque la rapidité de résolution est critique.
Services vérifiés

Évaluations
Récompenses partenaires

Growth Technology Alliance
Tanium enrichit la suite de sécurité Microsoft avec la gestion autonome des endpoints
Des données d'endpoint complètes, précises et en temps réel, quelle que soit l'échelle ou la complexité, pour une infrastructure plus résiliente.
Tanium + Microsoft : une alliance performante
Tanium et Microsoft permettent des opérations IT et une sécurité à grande échelle plus efficaces et résilientes, en combinant une analyse et une automatisation sans précédent avec une visibilité, un contrôle et une remédiation en temps réel.
Better together
Tanium + Microsoft : solutions intégrées
En savoir plus sur toutes les solutions Tanium + Microsoft
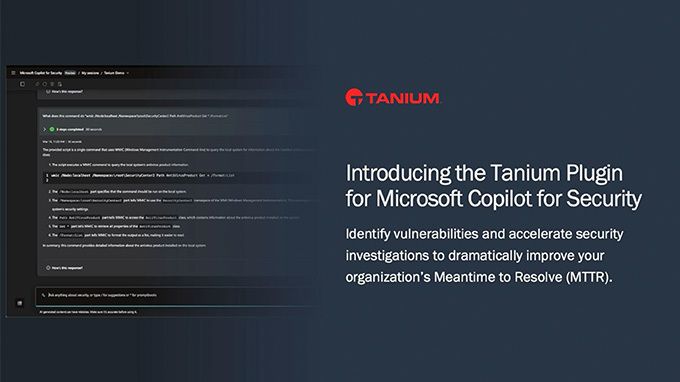
Microsoft Security Copilot
Tanium alimente Security Copilot avec des données endpoint et des renseignements en temps réel, offrant de puissantes capacités d'IA et de requêtes pour détecter les problèmes de sécurité et éliminer les angles morts.
Microsoft Defender for Endpoint
Tanium garantit que votre environnement est prêt pour un déploiement de Microsoft Defender for Endpoint et le maintien d'un environnement sain une fois en production.
Microsoft Entra ID
Le connecteur Tanium pour Microsoft Entra ID permet un accès conditionnel renforcé et simplifie la mise en œuvre des frameworks Zero-Trust.
Microsoft Sentinel
Tanium fournit une télémétrie enrichie en temps réel à Microsoft Sentinel pour réduire la complexité et améliorer l'efficacité de l'incident response.
Quand les attaquants frappent, c'est une course contre la montre
Les environnements distribués et complexes d'aujourd'hui rendent la surveillance et l'identification des vulnérabilités particulièrement difficiles. Les organisations assemblent divers outils, mais manquent de la visibilité de bout en bout nécessaire pour sécuriser leurs environnements.
On ne peut pas protéger ce que l'on ne voit pas
Les assets inconnus ou non gérés constituent des angles morts et peuvent mener à des compromissions.
Les équipes SecOps opèrent dans l'obscurité
Des données limitées ou inexactes prolongent les investigations et compliquent les workflows de sécurité et d'exploitation.
Les données cloisonnées allongent les temps de réponse
L'absence d'un plan de contrôle unique prolonge le temps nécessaire pour remédier aux incidents et aux menaces et les résoudre.
La prolifération des outils paralyse les équipes
La multiplication des outils de sécurité et d'exploitation informatique génère de la complexité, augmente les coûts et expose les entreprises à des risques.
“En savoir plusL'un des aspects clés de la collaboration entre Tanium et Microsoft est l'automatisation. Nous pouvons détecter n'importe quelle menace et – de manière fluide, sans intervention humaine – y mettre fin.
”
Plus de ressources
Utilisez les touches fléchées gauche et droite pour naviguer entre les diapositives. Diapositive 1 sur 4.
Prêt à en savoir plus ?
Contactez-nous pour en savoir plus sur l'écosystème de partenaires Tanium, et nous vous aiderons à trouver le partenaire idéal pour tirer le meilleur parti de la plateforme Tanium.

