Tanium Cloud Workloads
Réduisez le risque global associé au déploiement et à la gestion des applications conteneurisées.
Déployez et protégez les applications conteneurisées
Tanium Cloud Workloads offre une visibilité et une protection pour les environnements conteneurisés, notamment la visibilité des registres d'images et l'Analyse des vulnérabilités, l'analyse des conteneurs en durée d'exécution avec identification des conteneurs non autorisés et la mise en application des politiques Kubernetes en durée d'exécution.
Sécurité renforcée
Gérez les vulnérabilités de manière proactive et détectez les conteneurs non autorisés.
Réduction des risques
Visibilité détaillée et analyse des vulnérabilités – identifiez les menaces avant qu'elles n'aient un Impact sur l'entreprise.
Résilience opérationnelle
Renforce la sécurité et la stabilité de l'infrastructure informatique.
Efficacité DevOps renforcée
Intègre la sécurité dans le processus de déploiement, réduisant les délais et les erreurs.
Conformité assurée
Enforce les politiques de durée d'exécution du cluster Kubernetes, garantissant la conformité aux réglementations et normes du secteur.
Visibilité complète des charges de travail cloud
Une visibilité totale sur l'environnement des conteneurs permet une Surveillance continue de la sécurité et de la posture de risque – facilitant des décisions de remédiation éclairées.
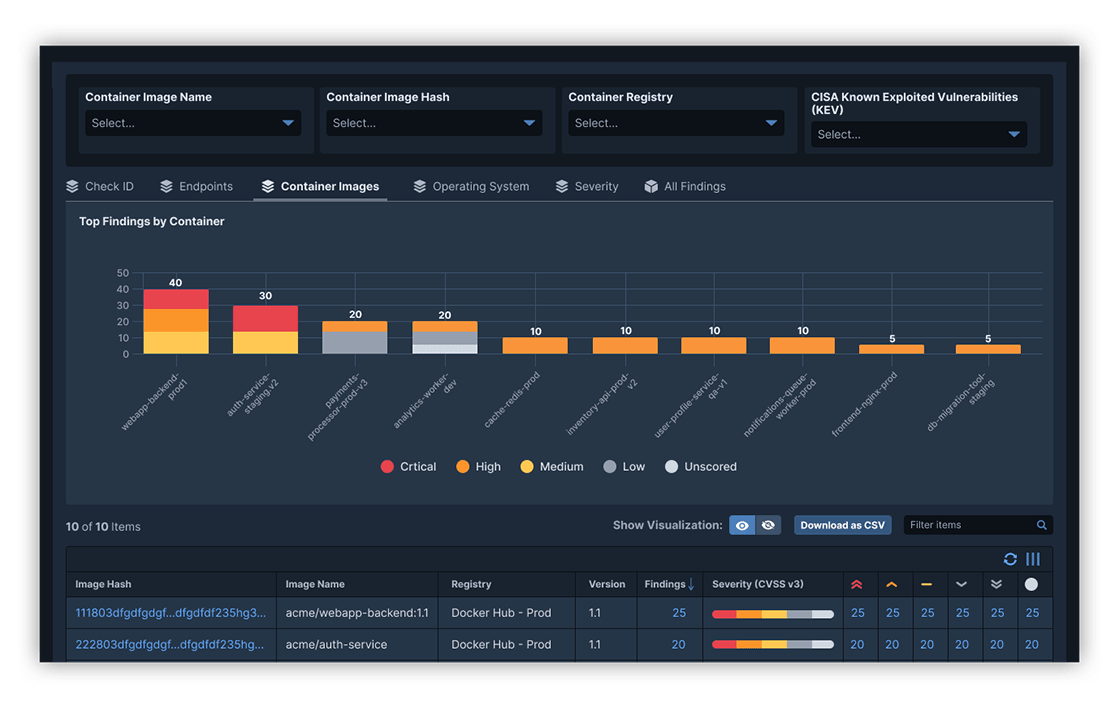
Vulnérabilités des images de conteneurs
L'analyse des vulnérabilités du registre d'images permet aux équipes Sécurité et DevOps d'identifier et de traiter les failles potentielles des conteneurs.
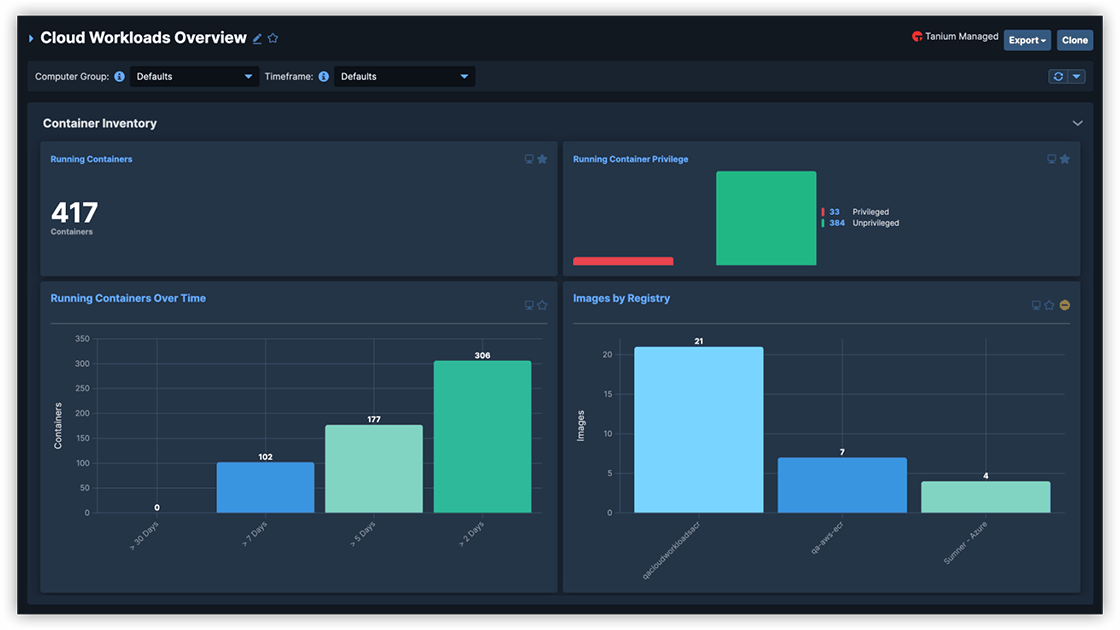
Visibilité des images et des conteneurs en durée d'exécution
L'inventaire des conteneurs & des images offre une visibilité et une analyse sur l'ensemble des clusters, permettant d'identifier les conteneurs non autorisés potentiellement malveillants.
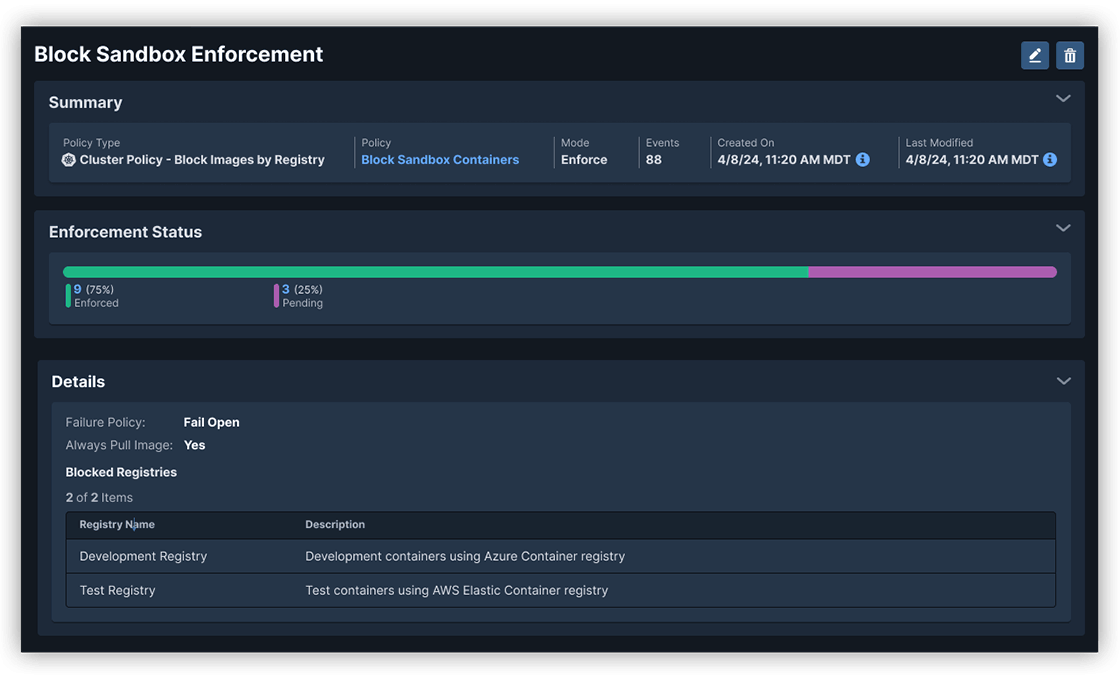
Mise en application des politiques de durée d'exécution
La Surveillance en temps réel et la Mise en application des politiques de durée d'exécution Kubernetes garantissent la conformité aux normes de sécurité, en réduisant les risques opérationnels.
Les risques liés aux conteneurs sont bien réels
La sécurité des conteneurs est essentielle pour réduire votre surface d'attaque, limiter les risques et prévenir les violations de données, les interruptions de service et les exploits système.

