Tanium Jump Gate
Enforce les principes du zero trust avec un accès juste-à-temps et au juste nécessaire. Bénéficiez d'un accès privilégié et sécurisé à vos ressources sensibles, avec une supervision en continu.
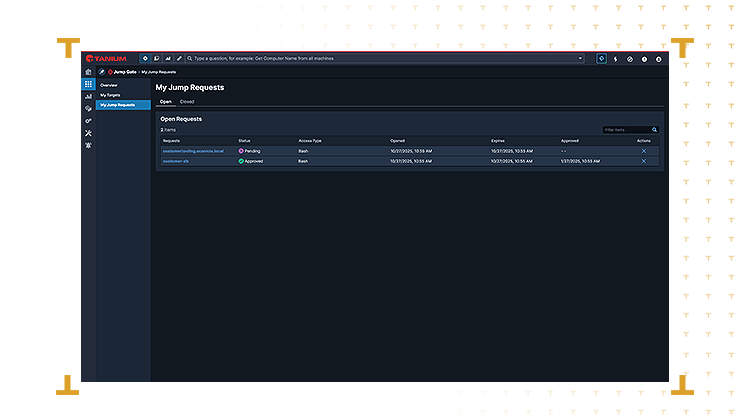
Accès permanent : risque de violations de politique
La gestion des accès privilégiés est un exercice d'équilibre. Les accès permanents augmentent le risque d'abus et de violations de conformité ; des contrôles trop restrictifs ralentissent les équipes. Jump Gate applique un accès juste-à-temps et au juste nécessaire avec une supervision en continu, offrant aux équipes IT un accès encadré et sécurisé, à la fois rapide, traçable et sans friction.
Exposition aux accès persistants
Le recours aux privilèges permanents et à une large disponibilité réseau élargit la surface d'attaque. Un accès juste-à-temps et au juste nécessaire réduit les risques d'utilisation abusive des identifiants et de mouvement latéral.
Lacunes en matière de visibilité et de conformité
Un contrôle insuffisant compromet la capacité à détecter les violations de politique ou à assurer la conformité réglementaire. La surveillance au niveau des sessions et des pistes d'audit détaillées comblent les lacunes de visibilité et renforcent la gouvernance.
Inefficacités opérationnelles
Des accès trop permissifs augmentent les risques, tandis que des contrôles trop restrictifs nuisent à l'expérience des utilisateurs et freinent la productivité. Automate les flux de travail d'accès et contrôlez l'application des politiques pour concilier agilité et sécurité.
Tanium Jump Gate:
Un accès sécurisé et en temps opportun
Répondez au défi de la gestion sécurisée et efficace des accès aux systèmes et données sensibles grâce à un accès à la demande, une surveillance des sessions et un contrôle basé sur des politiques, disponibles au moment voulu pour un large éventail d'endpoints, y compris les appareils IT gérés par Tanium deployés au sein de sous-réseaux OT.
Réduisez votre exposition
Accordez des privilèges uniquement en cas de besoin et aux ressources strictement nécessaires, afin de réduire le risque d'utilisation inappropriée ou non autorisée, tout en soutenant une exposition zero trust.
Améliorez la responsabilisation et la supervision
Assurez la traçabilité des activités privilégiées grâce à l'enregistrement des sessions, des journaux d'audit détaillés et une authentification adaptative, pour répondre aux exigences de conformité et de gouvernance.
Accédez à des endpoints variés
Bénéficiez d'un accès à la demande à un large éventail d'endpoints, notamment les appareils IT gérés par Tanium déployés dans des sous-réseaux OT, via l'infrastructure Tanium existante.
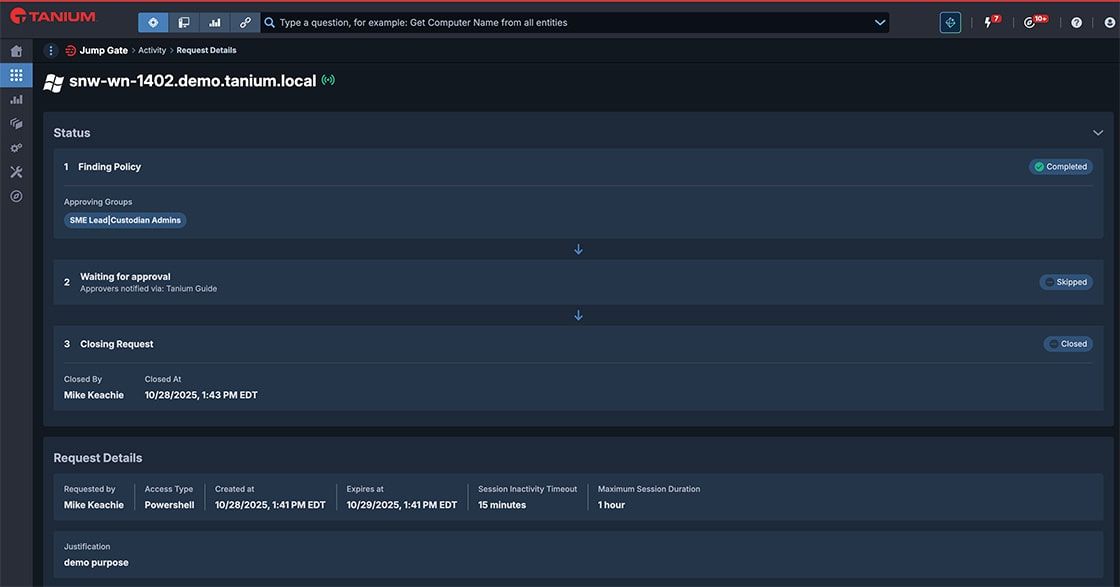
Enforce les principes du Zero Trust avec une supervision en continu
- Mettez en œuvre les principes du Zero Trust grâce à une supervision en temps réel des accès utilisateurs.
- Limitez le mouvement latéral et surveillez l'activité des sessions de bout en bout.
- Garantissez que les accès en juste-à-temps et au strict nécessaire sont accordés de manière sécurisée et utilisés de façon appropriée.
- Suivez le comportement des utilisateurs tout au long de chaque session pour détecter les violations de politique et répondre aux actions inattendues.
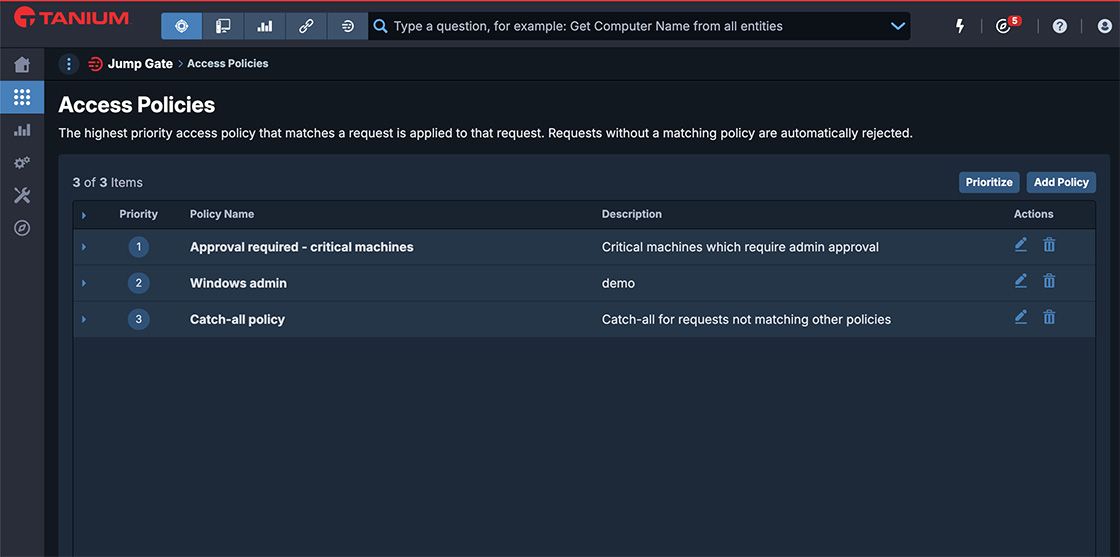
Accès à la demande contrôlé de manière centralisée
- Contrôlez la mise en application des politiques et gérez les approbations d'accès et le comportement des sessions depuis un point de contrôle unique.
- L'accès à la demande en juste-à-temps élimine les privilèges permanents pour réduire le risque d'utilisation abusive ou de compromission des identifiants.
- Le contrôle d'accès au strict nécessaire restreint tout mouvement latéral non autorisé.
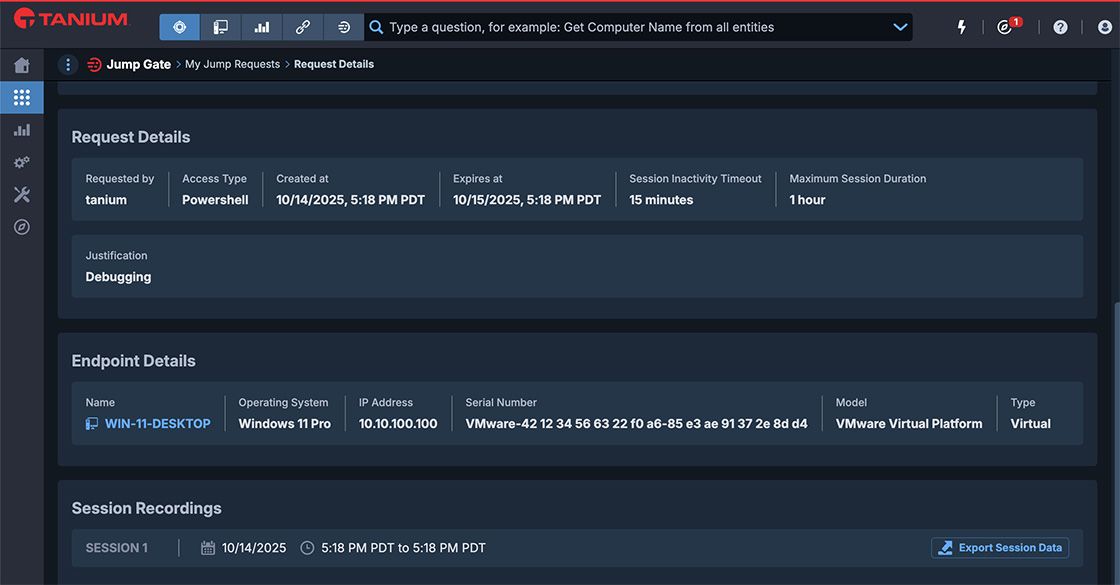
Audit et surveillance complets
- Générez des journaux d'audit détaillés pour toutes les activités d'accès.
- Bénéficiez d'une visibilité en temps réel sur toute l'activité des utilisateurs, y compris les enregistrements de sessions.
- Capturez l'historique des lignes de commande et suivez toutes les données consultées au cours de chaque session.
- Facilitez les investigations forensiques et contribuez au respect des exigences de conformité.
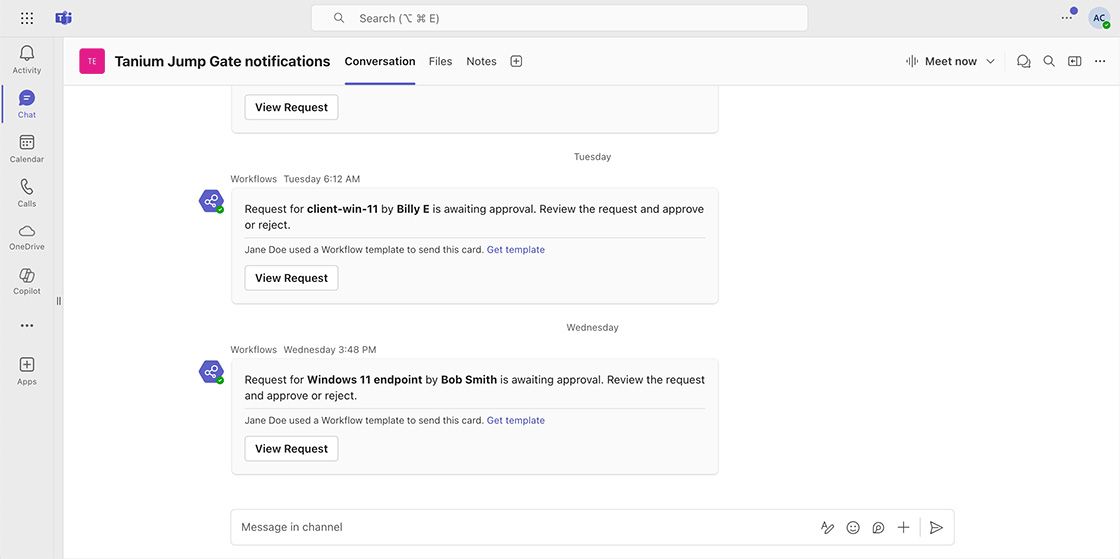
Accès piloté par des politiques
- Définissez et appliquez des workflows d'approbation basés sur l'identité du demandeur, des critères cibles tels que les groupes d'ordinateurs et les requêtes d'endpoint, ainsi que la logique d'approbation.
- Appliquez des politiques en temps réel en fonction du contexte de session.
- Intégrez des notifications via Slack et Microsoft Teams pour renforcer la réactivité opérationnelle.

