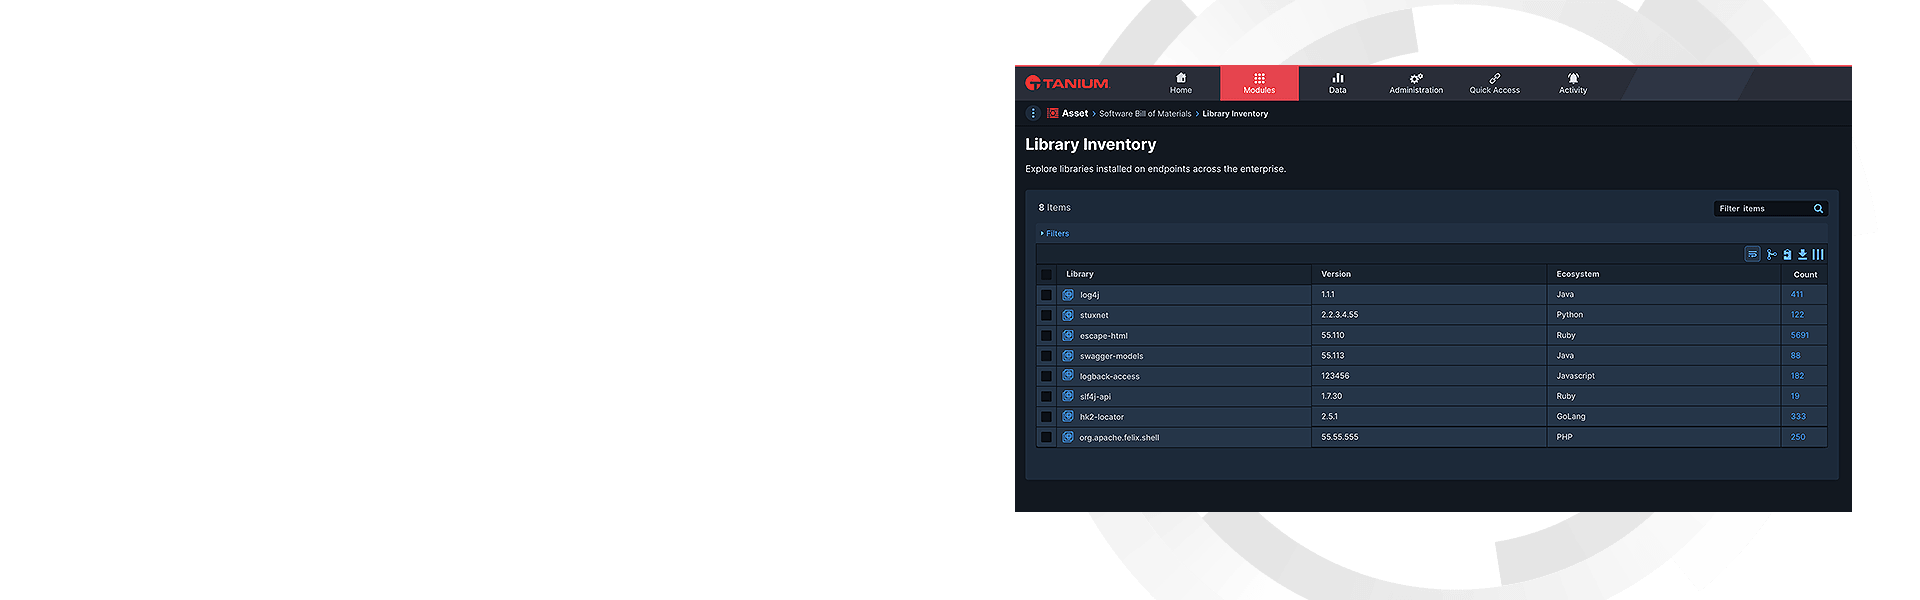
Tanium SBOM
Identifiez toutes les vulnérabilités de votre chaîne d'approvisionnement logicielle en quelques secondes.
Nous ne pouvons pas prédire quelle sera la prochaine vulnérabilité de la chaîne d'approvisionnement, mais avec Tanium, découvrez l'impact sur vos applications avant qu'elle ne survienne, afin d'être prêt à agir le moment venu.
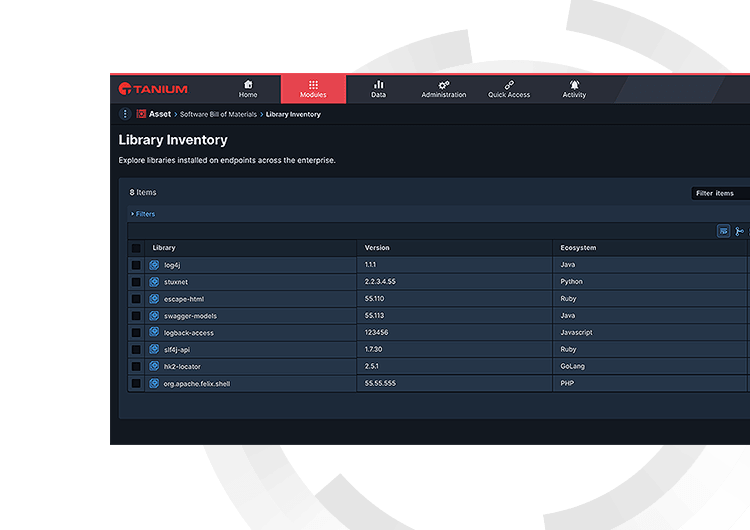
Les organisations ne savent pas quels logiciels open source sont utilisés dans l'ensemble de leurs applications
Les outils SBOM actuels ne sont pas en mesure de fournir des informations précises et à jour dans des délais raisonnables. Cela signifie que les leaders IT et sécurité ne peuvent pas répondre à ces questions :
Où se trouve la vulnérabilité
dans la chaîne d'approvisionnement logicielle de notre environnement ?
Combien de temps faudra-t-il
pour identifier le zero-day, comme Log4j, ou les vulnérabilités critiques, comme OpenSSL, sur l'ensemble de nos endpoints ?
Dans quel délai
pouvons-nous remédier à ces vulnérabilités ?
Les leaders ont besoin de Tanium SBOM pour évaluer et sécuriser leur organisation
Dès que vous connaissez le nom et la version du package logiciel vulnérable, vous pouvez identifier chaque application dans votre environnement et les endpoints où ce package vulnérable existe, puis prendre les mesures nécessaires.
Connaître chaque package logiciel
Identifiez toutes les bibliothèques de durée d'exécution, les logiciels libres open source et les packages logiciels en un seul clic.
Permettre une prise de décision granulaire
Prenez des décisions nuancées concernant vos applications en fonction de la tolérance au risque de votre organisation.
Agir en fonction de vos besoins
Remédiez à l'élément SBOM de la manière la mieux adaptée à votre organisation, grâce à la flexibilité de Tanium.
Indicateurs de valeur Tanium
Tanium peut contribuer à l'amélioration mesurable de l'hygiène informatique et de l'efficacité organisationnelle, tout en réduisant les risques, la complexité et les coûts. Les clients Tanium auront besoin des modules de la zone de solution Asset Discovery and Inventory pour tirer le meilleur parti du SBOM. Grâce à ces modules de zone de solution, Tanium SBOM peut atteindre rapidement et maintenir en continu les indicateurs de valeur suivants :
Plus de ressources
Comment utiliser Tanium SBOM pour se protéger contre la dernière vulnérabilité critique d'OpenSSL
Les développeurs de la boîte à outils open source annoncent deux vulnérabilités de gravité « Haute » dans OpenSSL v3, et Tanium propose la solution adaptée.
Tanium lance la Nomenclature logicielle pour une visibilité sans précédent dans la lutte contre les menaces sur la chaîne d'approvisionnement
Tanium lance aujourd'hui la Nomenclature logicielle (SBOM) Tanium pour aider les organisations à protéger leurs Assets numériques contre les menaces externes liées aux logiciels open source, dont OpenSSL v3. Tanium est la première et unique solution qui offre aux équipes informatiques et de sécurité une visibilité granulaire et une remédiation en temps réel des packages logiciels pour chaque application sur chaque endpoint en durée d'exécution.
Comment Tanium peut aider à identifier OpenSSL 3,0.X
Consultez nos recommandations pour identifier OpenSSL 3,0.X à l'aide de la Nomenclature logicielle (SBOM) Tanium

