Les points forts de l'innovation produit Tanium
Faire progresser l'IT autonome pour les opérations de sécurité et IT grâce à l'IA
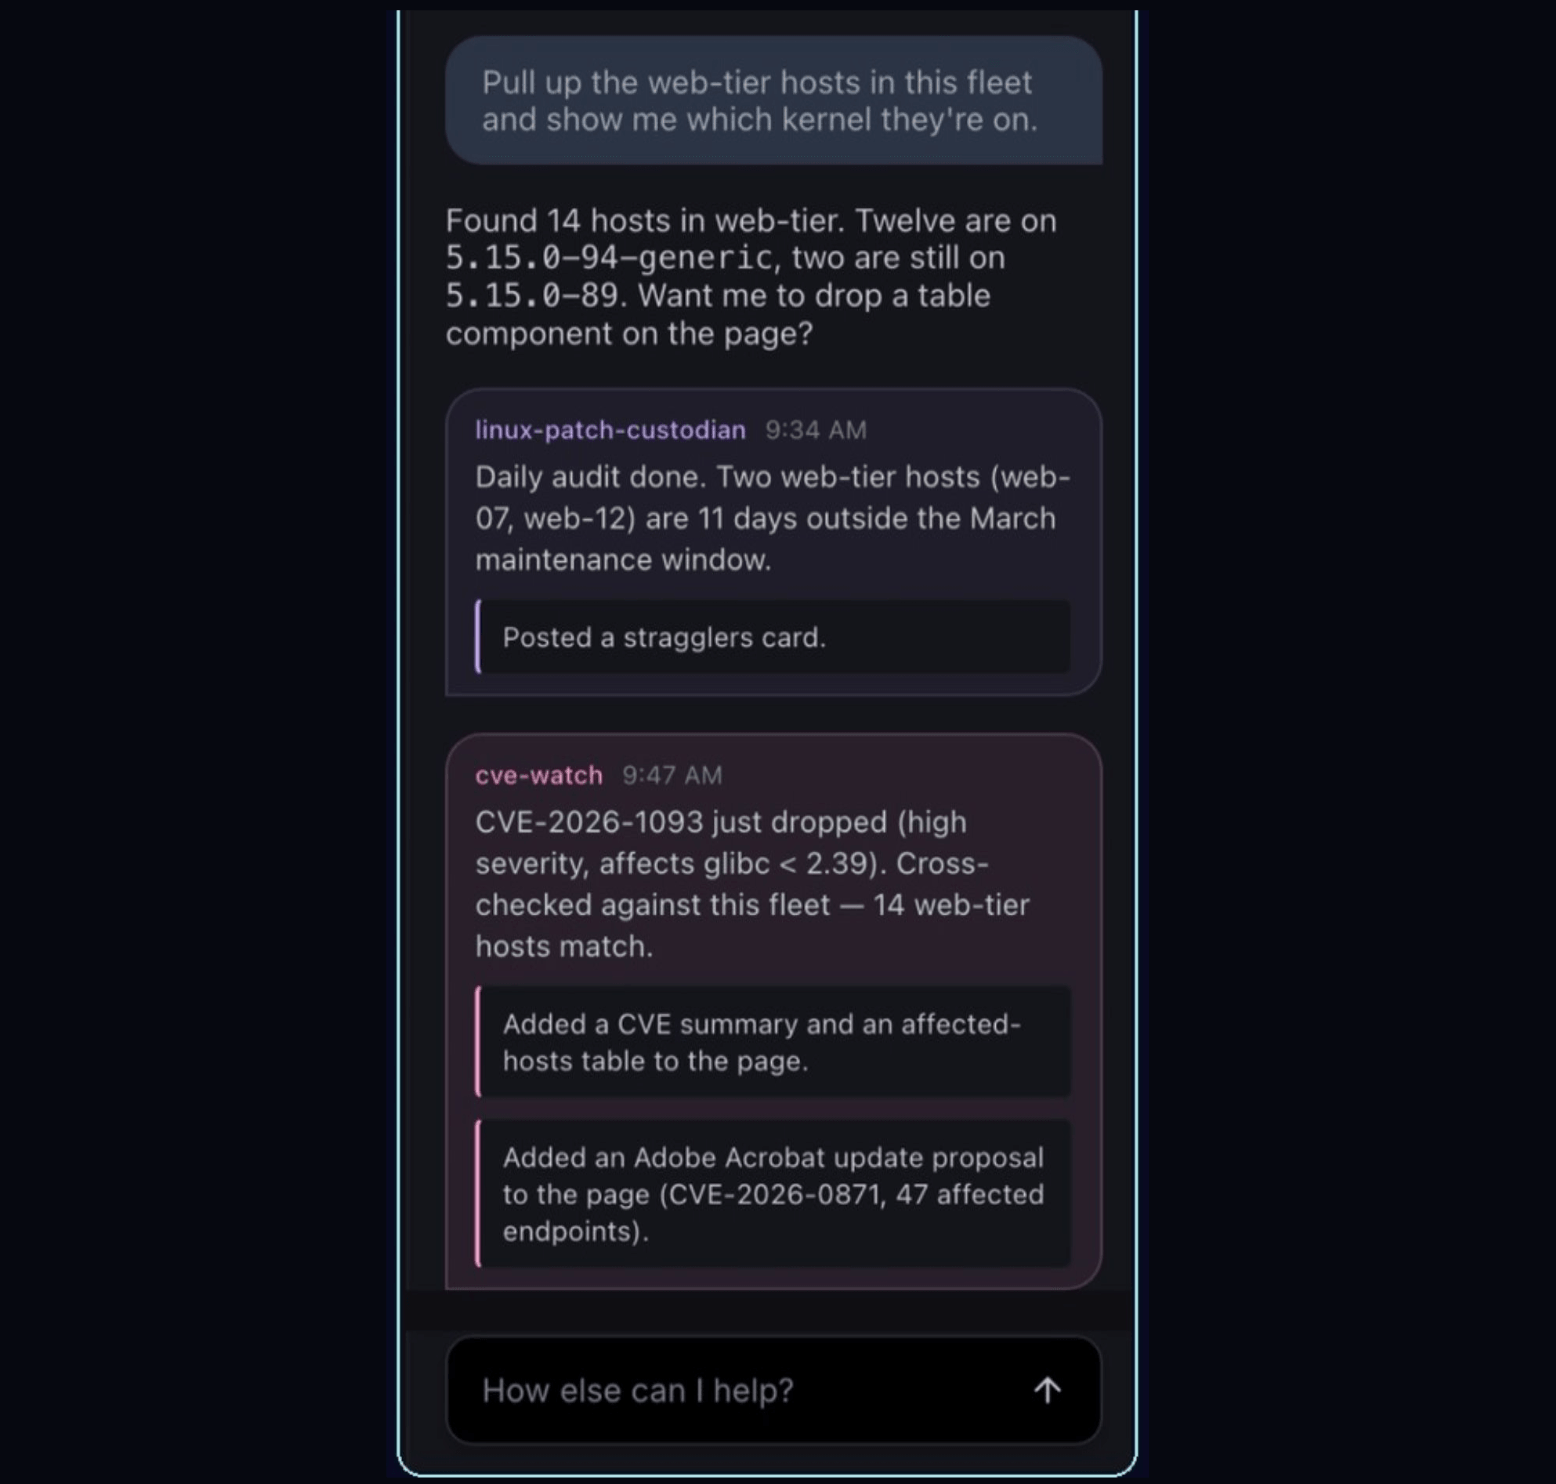
Avancées de l'IA agentique grâce à Tanium Atlas
Tanium Atlas est le système d'exploitation autonome dédié à l'IT et à la sécurité, guidant les opérateurs de la question à la résolution au sein d'une expérience pilotée par l'IA. Aucun changement d'outil, transfert manuel ou expertise approfondie de la plateforme n'est requis. Conçu nativement sur la plateforme Tanium Autonomous IT, il met toute cette puissance entre les mains d'un opérateur unique, lui permettant d'agir en toute sécurité en temps réel grâce à des actions autonomes encadrées.
Agents IA en arrière-plan
Détectez les problèmes avant qu'ils ne s'aggravent
- Surveillez votre environnement en continu au niveau système
- Prenez connaissance des incidents dès leur apparition, avant même de les rechercher
Tanium Automate : Exécution sur endpoint + Étape API
Exécutez des automatisations connectées plus rapidement
- Réalisez des automatisations sur l'ensemble de votre parc à la vitesse de l'endpoint
- Connectez-vous directement aux systèmes externes lorsque votre workflow l'exige
Analyse de Performance agentique
Diagnostiquez les endpoints peu performants en un seul outil
- Demandez en langage naturel pourquoi une machine est lente
- Remontez jusqu'à la cause racine du problème en temps réel grâce à une investigation pilotée par l'IA
Tanium Atlas MCP Server (opens in a new tab)
Investiguez sans quitter votre workflow IA
- Interrogez les données d'endpoint en temps réel de Tanium via Claude, ChatGPT, et bien d'autres
- Gérer chaque requête avec les autorisations utilisateur
Gestion des risques liés à l’exposition
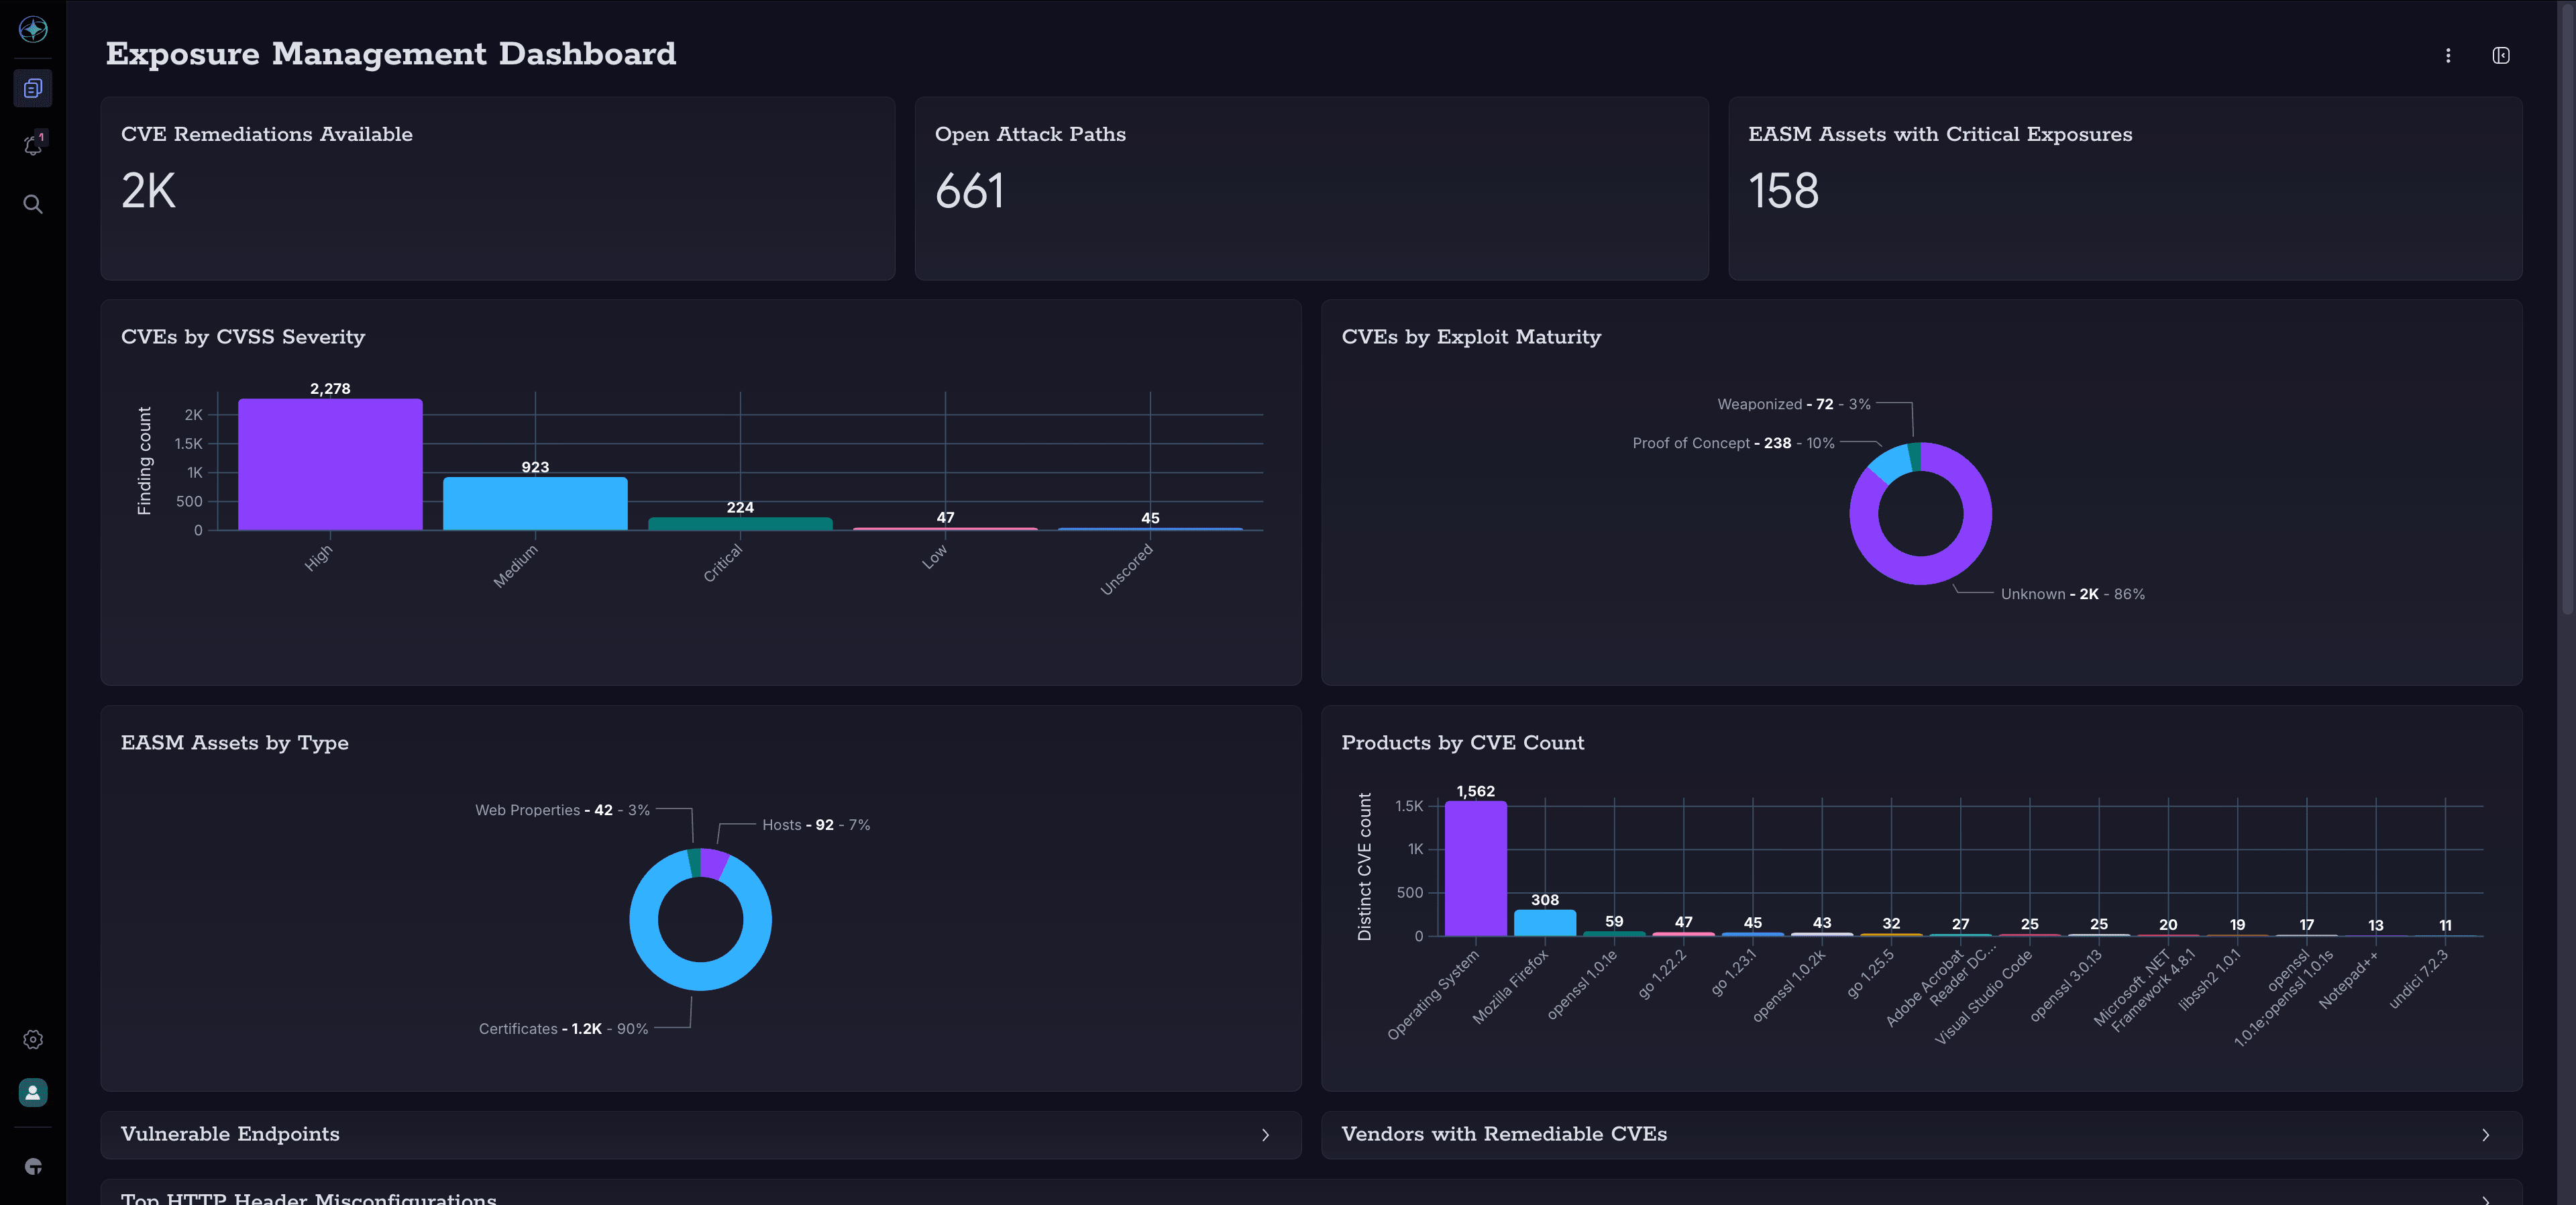
L'IA accélère l'émergence de nouvelles vulnérabilités, et la plupart des organisations ne disposent pas encore d'une vue complète de leur surface d'attaque pour identifier ce qui est réellement exposé. Des outils fragmentés ne font qu'aggraver cet écart, laissant les équipes exposées plus longtemps que nécessaire, sans visibilité claire sur les priorités de remédiation. Tanium comble cet écart en connectant les résultats d'exposition côté internet à l'intelligence endpoint en temps réel, en traçant les chemins qu'emprunterait un attaquant — permettant aux équipes de remédier en priorité à ce qui compte le plus.
Gestion de la surface d'attaque externe
Unifier la découverte des actifs externes et la remédiation sur une seule plateforme
- Découvrir et inventorier en continu les actifs exposés sur internet — hôtes, propriétés web et certificats — toutes les 6–8 heures
- Faire remonter les CVE et les problèmes de configuration sur les actifs exposés sur internet directement dans Tanium Atlas
Voir les chemins d'attaque
Priorisez et déployez le correctif qui ferme le plus grand nombre de vecteurs d'attaque
- Voir les chemins exacts que les adversaires pourraient enchaîner pour accéder à vos actifs critiques
- Déployez le correctif qui rompt le plus de chemins à la fois dans Tanium Atlas
Opérations de sécurité
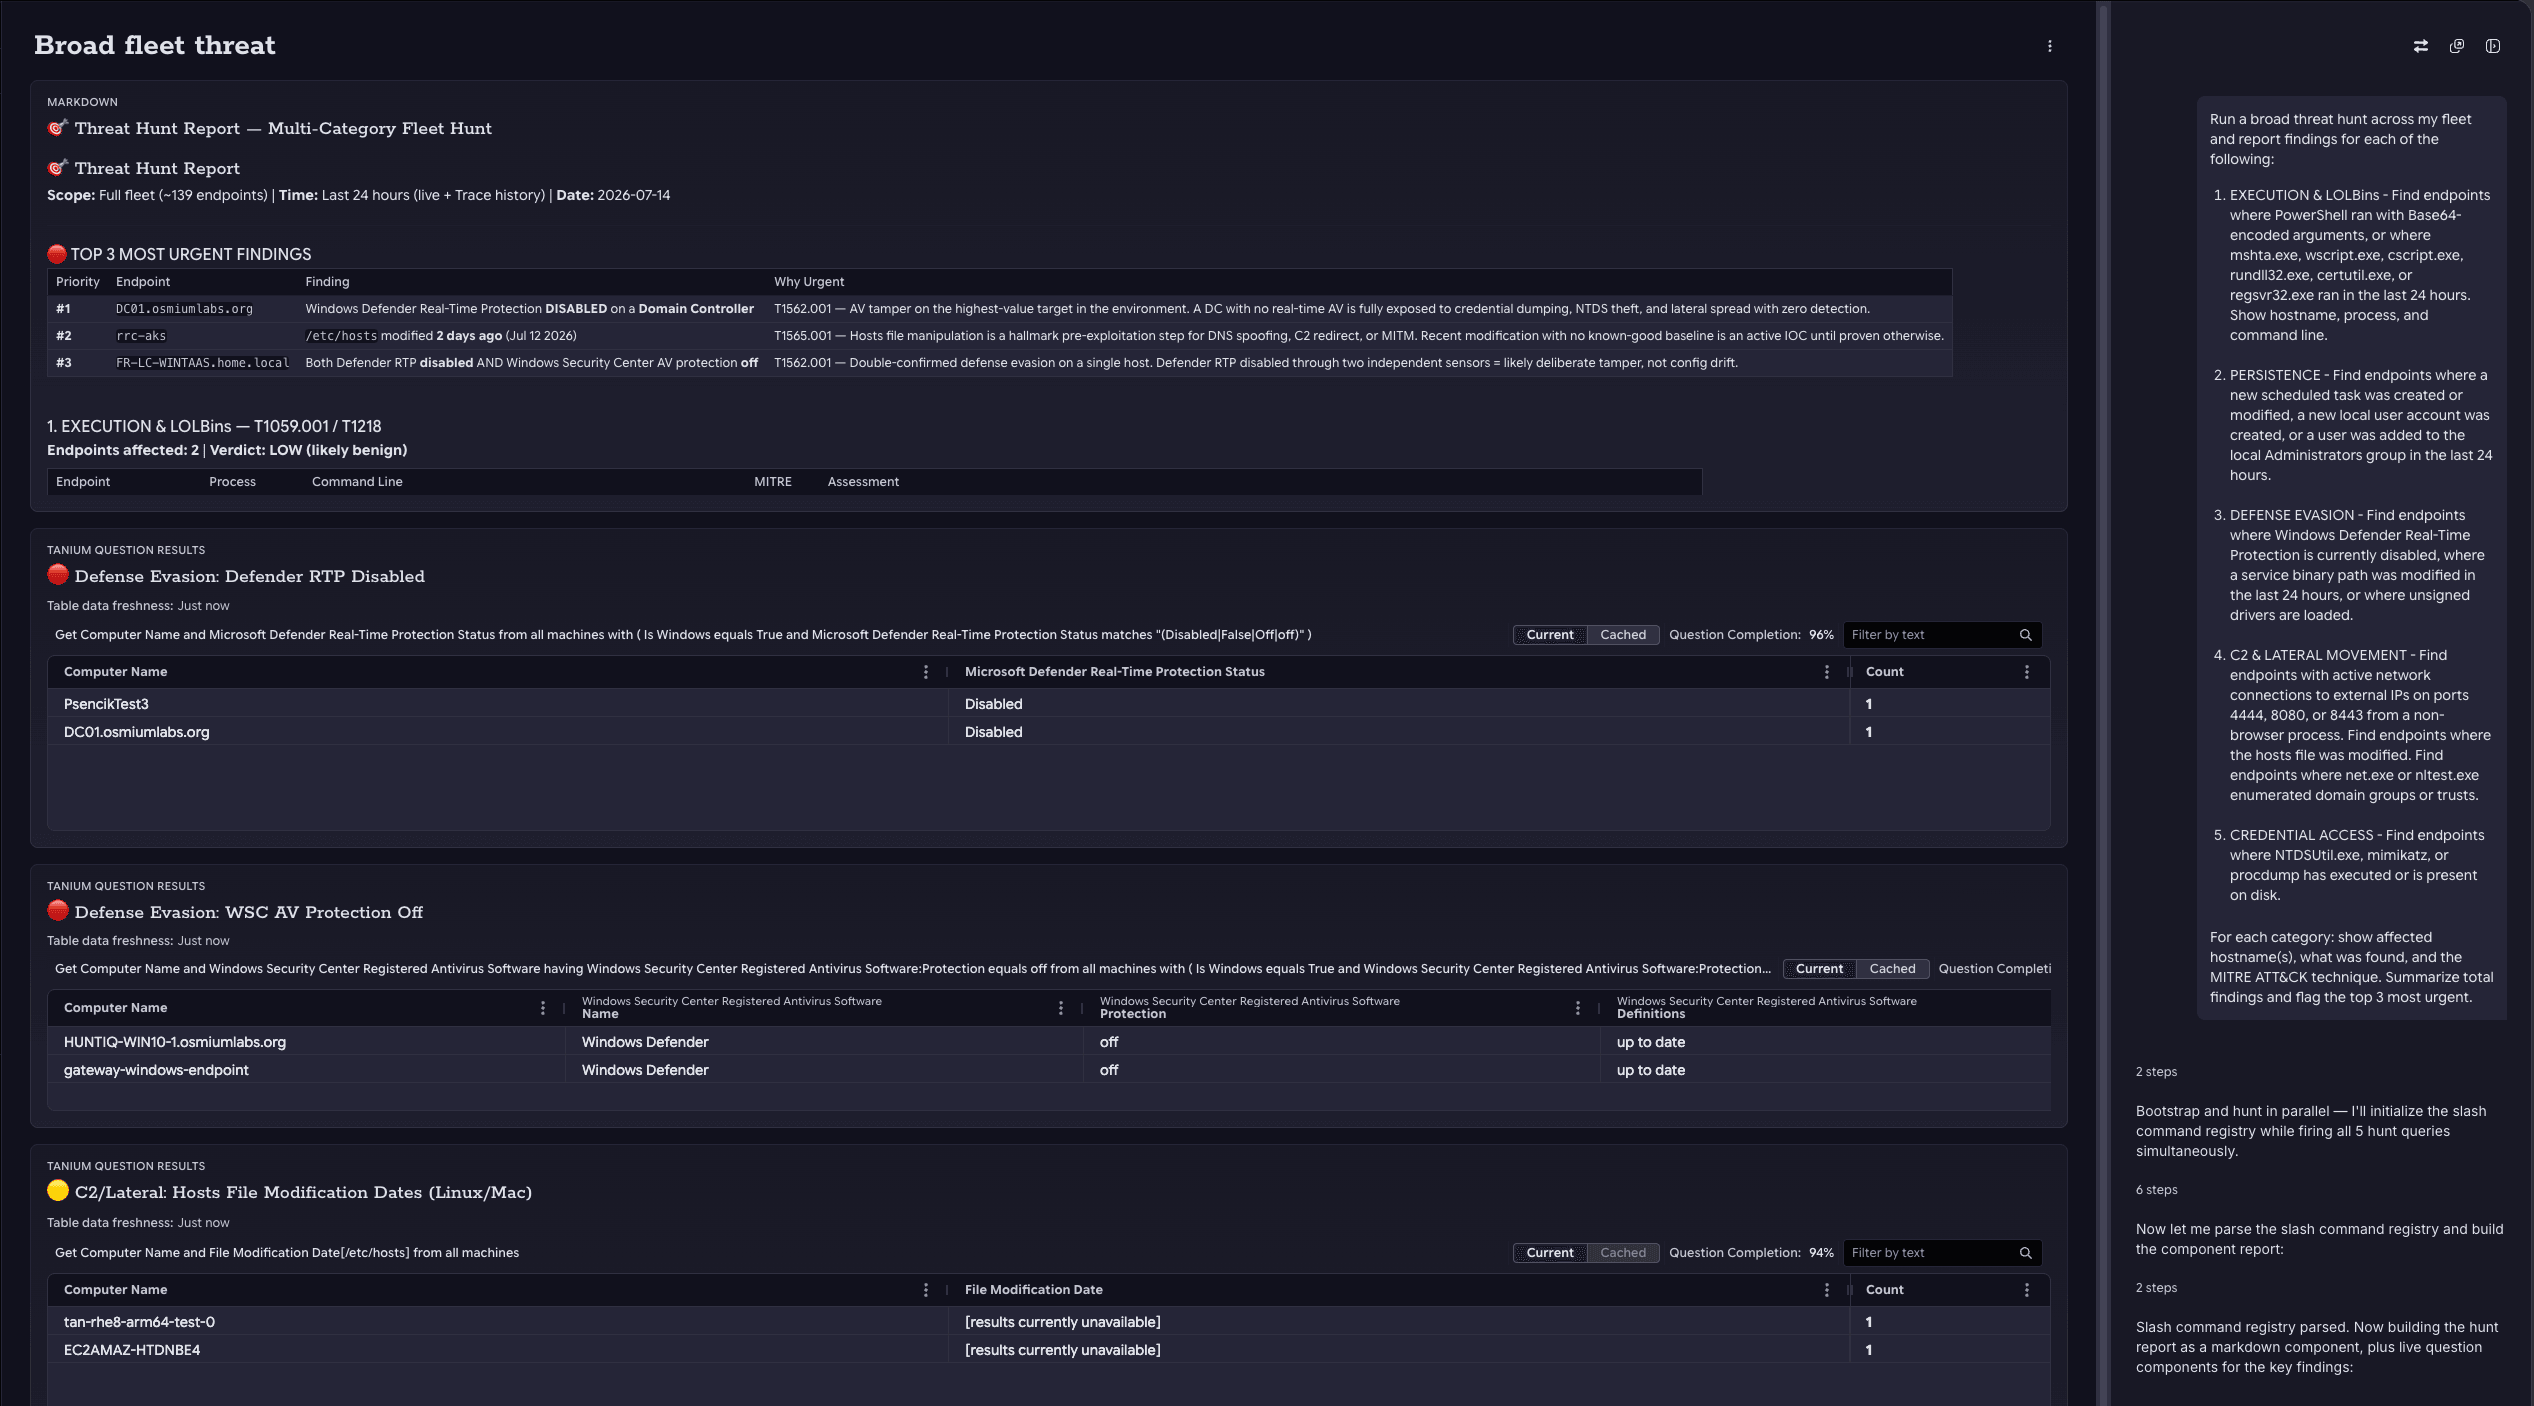
La Traque des menaces est l'une des activités à plus forte valeur ajoutée qu'un SOC puisse mener, et l'une des plus difficiles à faire évoluer à grande échelle. Tanium Atlas change la donne. Avec la Traque des menaces guidée par agent, une équipe de sécurité décrit une hypothèse de traque en langage naturel, puis Tanium Atlas raisonne sur les données d'endpoint en temps réel et orchestre les capacités de traque de Tanium — permettant aux équipes de passer d'une hypothèse, ou d'un signal d'Intel sur les menaces, à une action validée, bien plus rapidement qu'une traque manuelle.
Traque des menaces guidée par agent
Rendez la traque de niveau expert accessible au quotidien
- Lancez la traque sur les données d'endpoint en temps réel en décrivant simplement une hypothèse en langage naturel à Tanium Atlas
- Associez les résultats à MITRE ATT&CK de façon automatique
Tanium + Google Threat Intelligence
Traquezplus vite, réduisez le bruit et agissez avec confiance
- Lancez des tragues avec un renseignement sur les menaces de haute précision
- Validez l'Intel sur les données d'endpoint en temps réel
Continuer la lecture
Autonomous Exposure Management
Tanium Autonomous Exposure Management ferme la boucle entre l'exposition et la remédiation — en assurant une découverte en continu sur les endpoints, le cloud et les assets externes, une priorisation des chemins d'attaque par l'IA, et des workflows de remédiation automatisés au sein d'une plateforme unique et unifiée.
Présentation d'Agentic SecOps : une vision en temps réel des terminaux pour un SOC piloté par l'IA
La Traque des menaces guidée par agent dans Tanium Atlas transforme l'économie d'une traque : décrivez une hypothèse en langage naturel, puis Atlas exécute la traque sur l'ensemble de vos endpoints en temps réel, en associant les résultats à MITRE ATT&CK et en transformant une traque ponctuelle en une couverture de détection durable.
Intégrer les informations en temps réel de Tanium sur les terminaux dans les flux de travail d'IA d'entreprise grâce à MCP
Tanium Atlas MCP Server connecte vos données d'endpoint Tanium et vos actions aux outils d'IA déjà utilisés par votre équipe — comme Claude et Microsoft Copilot — afin que les analystes puissent obtenir des réponses et agir sans quitter leur flux de travail IA.
VOIR UNE DÉMO
Vos défis IT les plus complexes : résolus
Bénéficiez d'une démonstration en direct personnalisée qui vous montre comment Tanium peut renforcer vos opérations IT et votre posture de sécurité.
* Les déclarations et contenus de Tanium concernant ses plans, orientations et intentions sont susceptibles d'être modifiés sans préavis, à la seule discrétion de Tanium. Les informations relatives aux produits ou fonctionnalités potentiels à venir ont pour but de présenter les grandes orientations des produits Tanium et ne doivent pas servir de base à une décision d'achat, ni être intégrées dans un contrat. Il ne s'agit pas d'un engagement, d'une promesse ou d'une obligation légale. Le développement, la mise en production et le calendrier de tout produit ou fonctionnalité à venir restent à la seule discrétion de Tanium.

