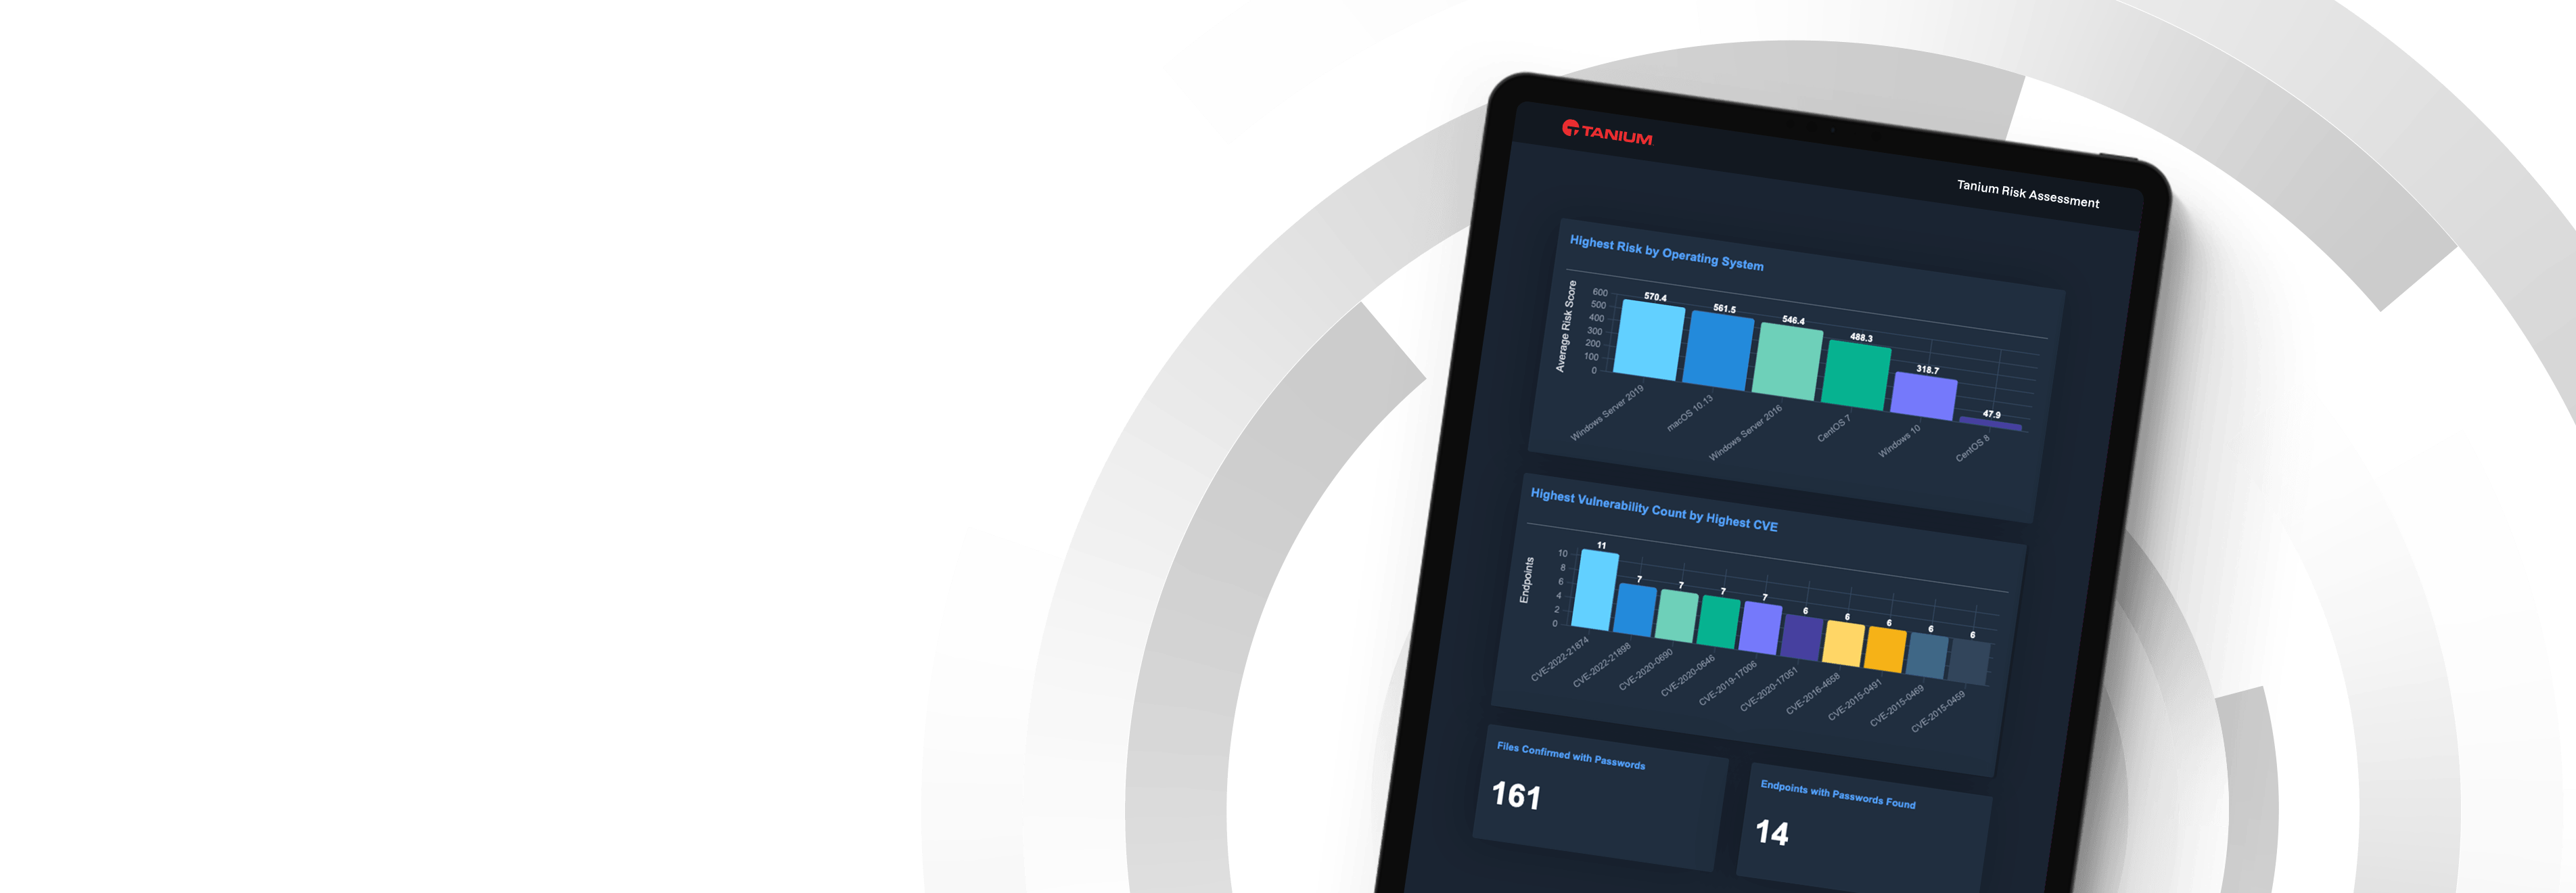
Connaissez-vous votre score de risque ?
Évaluez vos endpoints par rapport à de multiples vecteurs : vulnérabilités, menaces, conformité, état des correctifs, données sensibles et sensibilité à des modèles de failles à grande échelle, tels que Log4j, en 5 jours et sans frais.
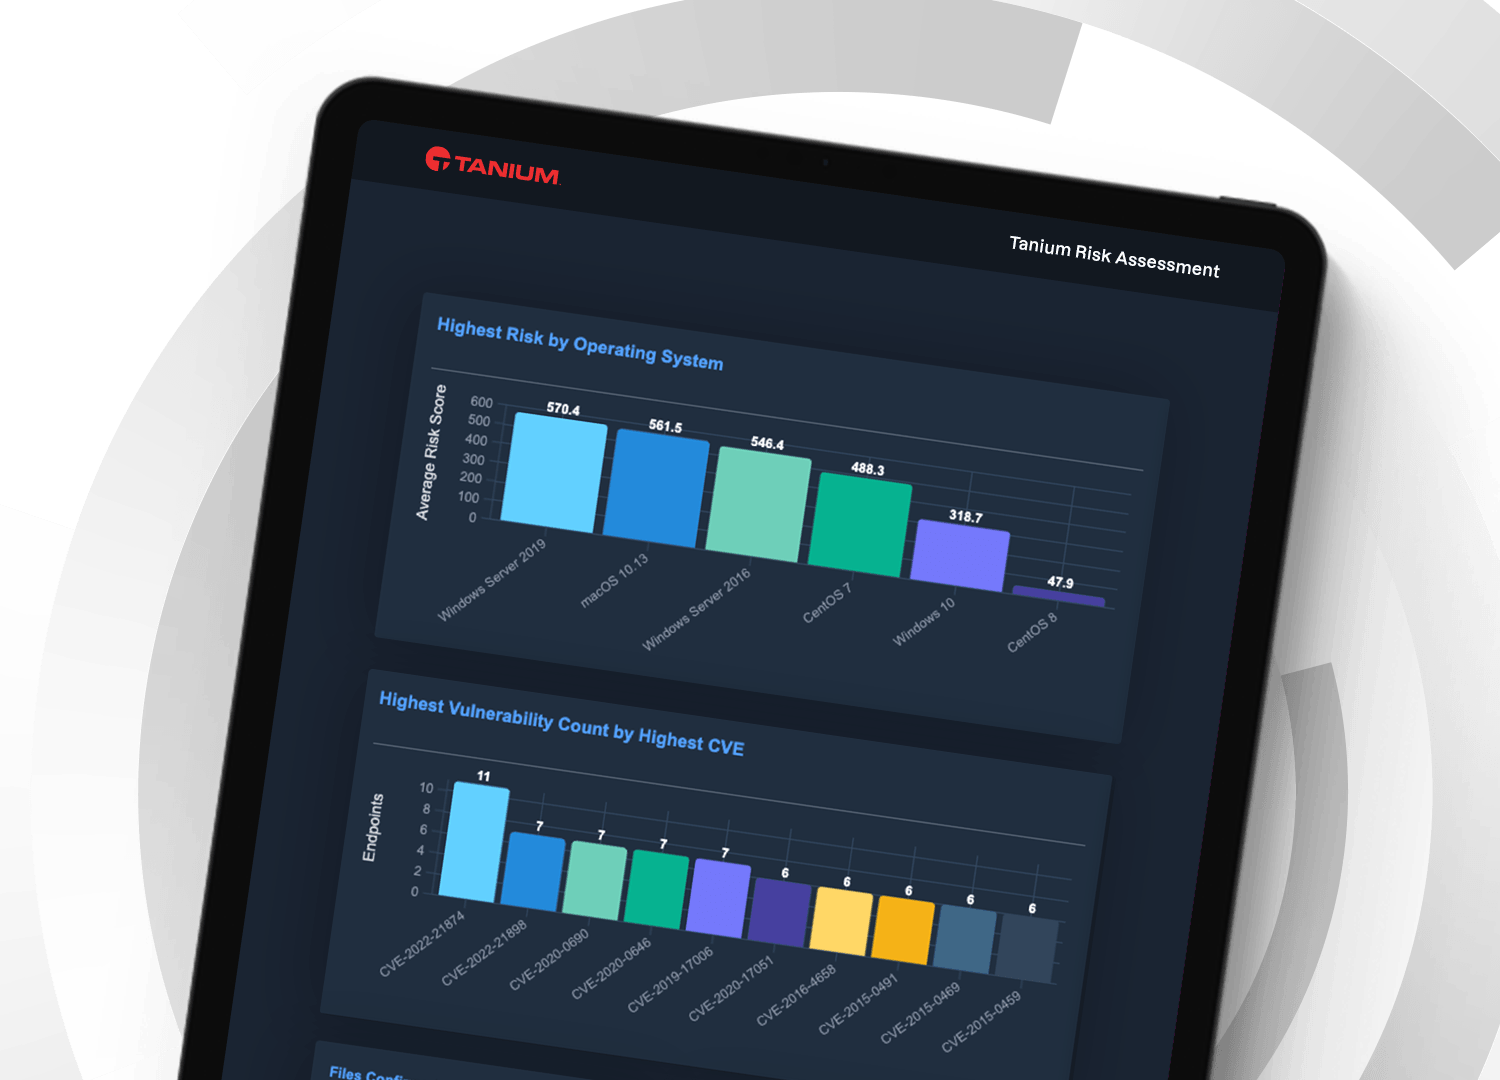
Grâce à l'évaluation des risques de Tanium, une organisation a constaté
des vulnérabilités à risque élevé/critique
de conditions CIS défaillantes
endpoints exécutant des versions de systèmes d'exploitation en fin de vie
endpoints n'exécutant pas l'AV
endpoints exposés à la vulnérabilité de Log4j
endpoints avec une durée de fonctionnement de plus de 30 jours.
endpoints avec des collisions de hostname
La gestion proactive des risques commence par une vue d'ensemble de la situation en matière de risques.
L'évaluation des risques fournit un score dynamique pour chaque dispositif endpoint par rapport à de multiples vecteurs, ainsi qu'un plan d'amélioration réalisable.
Plan d'action contre les risques
Communiquez de manière proactive et améliorez votre attitude en matière de risque, grâce à une synthèse de l’exécution, un score de risque composite, un inventaire des assets, un plan de mise en œuvre proposé et une analyse de l'exposition à Log4j.
Analyse du vecteur de risque
Comprenez votre position en matière de risque en vous plongeant dans les vulnérabilités du système, la conformité du système, l'évaluation des mouvements latéraux, l'exposition des données sensibles et protégées, les protocoles de sécurité de transport non sécurisés, ainsi que le cryptage et l'authentification mutuelle.
Contrôles compensatoires et criticité des actifs
Découvrez et mesurez les endpoints sans contrôles, tels que la protection des informations d'identification, le renforcement des endpoints, les antivirus/anti-programme malveillant et plus encore. Comprenez le niveau de criticité attribué aux actifs dans le cadre de l'évaluation.
Mesures de cyberhygiène
Répondez aux questions basiques sur l'inventaire des assets, l'état des correctifs et l'exposition aux vulnérabilités. Découvrez les applications en cours d'exécution dans votre environnement, de même que les logiciels que vous n'utilisez pas réellement.
Un score de risque en temps quasi réel avec une visibilité complète sur l’état des endpoints permet aux dirigeants de mieux comprendre l’impact des cyberattaques sur les résultats commerciaux. Les décideurs peuvent hiérarchiser les vulnérabilités graves et réagir aux violations beaucoup plus rapidement pour réduire radicalement la surface d’attaque.
”
Une attaque de rançongiciels se produit toutes les 11 secondes
Les attaques contre les infrastructures critiques, les entreprises privées et les municipalités ont connu une montée en flèche généralisée. Grâce à Tanium, vous pouvez gérer cette menace en prenant connaissance de votre véritable exposition et en hiérarchisant les mesures de remédiation les plus efficaces.
rançongiciels payés en 2021
des vulnérabilités découvertes étaient à haut risque ou à risque critique
temps moyen pour remédier à un système présentant un risque critique
convient que les dirigeants devraient se préoccuper davantage de la cybersécurité
Commencez votre évaluation des risques
À mesure que votre organisation se développe et se distribue, vous perdez de la visibilité et du contrôle de votre environnement informatique.
Tanium peut les aider.
Inscrivez-vous ci-dessous
et un ingénieur en solutions techniques Tanium vous contactera.
Déployez notre agent léger
et commencez à évaluer votre posture globale en matière de risque sur l’ensemble des endpoints.
Commencez la collecte des données
en tant qu’ingénieur en solutions techniques, recueillez les métadonnées requises pour le rapport d’évaluation des risques.
Recevez le rapport final
fourni avec une liste de recommandations prioritaires pour aider à réduire et à éliminer les facteurs de risque.
Demandez votre évaluation des risques
Votre rapport de risque personnalisé inclura une synthèse de l'exécution, votre score de risque, le plan de mise en œuvre proposé, l'inventaire des actifs, l'analyse des vecteurs de risque, l'analyse de l'exposition à Log4j et bien plus encore.
- Source : Recorded Future
- Source : Forbes
- Source : Forbes
- Source : Harvard Business Review

