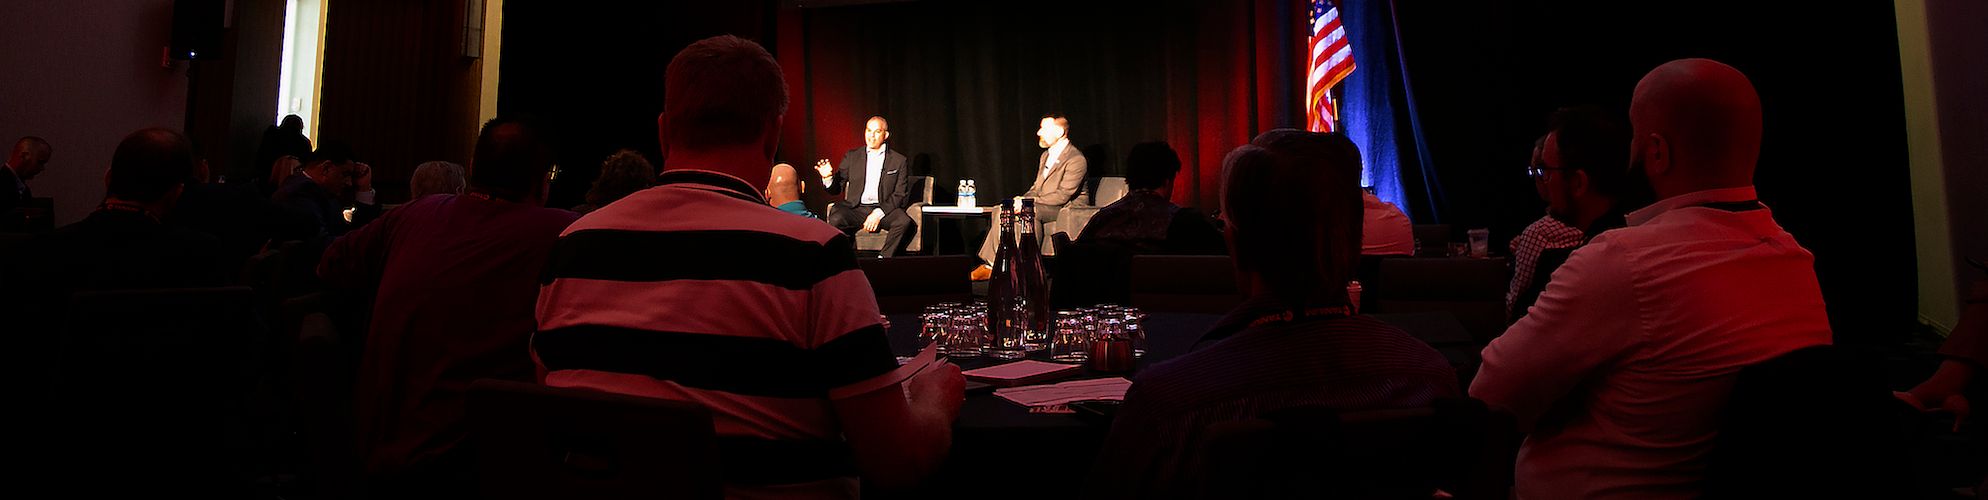
En avril dernier a eu lieu la première conférence des utilisateurs de Tanium destinée à la clientèle fédérale depuis que la pandémie a mis un terme brutal aux événements en présentiel en 2020. Dans un style revisité, nos équipes ont proposé une expérience renouvelée qui s'est déroulée à Tyson's Corner, au cœur du pôle technologique de la région de Washington. Cet événement comprenait plusieurs discours d'ouverture, tables rondes, ateliers et sessions pratiques qui ont favorisé le dialogue autour d'initiatives stratégiques clés en matière de cybersécurité ayant un impact sur le secteur technologique fédéral.
Voici nos 10 principaux enseignements tirés de la conférence de cette année :
1. Le mythe de la visibilité et ce que vous ne pouvez pas voir
La visibilité sur les terminaux constitue la pierre angulaire de toutes les initiatives de cybersécurité menées au cœur de notre stratégie de défense nationale, notamment l’ , l’ « zero trust », la SBOM, la recherche active de menaces, etc. Au cours de notre entretien informel entre Jonathan Alboum, directeur technique fédéral de ServiceNow, et moi-même, nous avons évoqué la fréquence à laquelle les administrations se rendaient compte qu’il leur manquait jusqu’à 20 % de terminaux dont elles ignoraient même l’existence. Disposer de données de meilleure qualité, avec rapidité et à grande échelle, permet aux dirigeants de tirer le meilleur parti de tous leurs outils et de fédérer les équipes autour d’un plan de contrôle unique pour ces données.
2. La collaboration entre les secteurs public et privé est essentielle à la protection des infrastructures critiques
L'un des appels à l'action les plus déterminants de la dernière stratégie nationale de cybersécurité de la Maison Blanche consiste à favoriser les partenariats public-privé afin de mieux défendre et moderniser les réseaux fédéraux, dans le but de renforcer la cyber-sécurité. Ce point commun est ressorti lors de nos deux tables rondes avec Microsoft et ServiceNow. Chacun de ces partenariats et de ces intégrations permet de créer cette source unique de vérité indispensable pour soutenir les combattants et les analystes cybercivils, ce qui se traduit par un véritable retour sur investissement et des gains de productivité.
3. Il est indispensable de lutter contre les inégalités entre les sexes pour renforcer la cyberdéfense
, directrice adjointe et directrice des systèmes d’information par intérim du Corps des Marines des États-Unis, Renata Spinks (s’ouvre dans un nouvel onglet) , ainsi que Harman Kaur, chef de cabinet chez Tanium , (s’ouvre dans un nouvel onglet) , ont abordé les enseignements tirés et partagé des témoignages personnels sur la manière dont elles ont brisé les barrières de genre dans les postes de direction et remis en question le statu quo. Ce changement de paradigme est essentiel pour élaborer et garantir des stratégies de cyberdéfense plus diversifiées sur le plan tactique, mieux à même de faire face à un paysage des cybermenaces en constante évolution.
4. La clé de la supériorité dans le cyberespace réside dans la sécurisation, la survie et la riposte
Le cyberespace a véritablement parcouru un long chemin pour devenir l'un des cinq domaines principaux, au même titre que la mer, la terre, l'air et l'espace. Au cours de son discours d’ouverture, Christopher Cleary, conseiller principal en cybersécurité auprès du département de la Marine (s’ouvre dans un nouvel onglet) , a expliqué pourquoi cette vision est indispensable pour garantir la sécurité des systèmes, assurer la résilience et la pérennité des infrastructures critiques et des systèmes d’armement, et permettre aux opérateurs cybernétiques d’agir dans le cyberespace dans des conditions favorables. Mais une architecture et une vision centrales en matière de guerre cybernétique sont indispensables pour harmoniser chacune de ces stratégies ; sans cela, les tactiques individuelles ne sont qu’« une poussée sans direction ». Comme l’a dit Cleary, « un navire sans port se moque bien de la direction du vent ».
5. C'est dans l'histoire et dans un bon livre que l'on trouve la meilleure stratégie de cyberguerre
Selon le général prussien des guerres napoléoniennes, Carl von Clausewitz, , dans son ouvrage sur la stratégie militaire intitulé « De la guerre » ( ) (s'ouvre dans un nouvel onglet), « la guerre est le royaume de l’incertitude ; les trois quarts des facteurs sur lesquels reposent les actions de guerre sont enveloppés d’un brouillard d’incertitude plus ou moins épais ». Ed Debish, de Tanium, a examiné la pertinence de ce concept dans le domaine de la cyberguerre et a expliqué comment les DSI et les RSSI peuvent permettre aux combattants de réduire les risques cybernétiques dans le « brouillard de la guerre » en s’attachant à réduire l’incertitude, à quantifier le coût des mauvaises pratiques en matière de cybersécurité et à utiliser les outils adaptés pour accélérer les cycles de prise de décision critiques.
6. Les données sont le moteur qui accélère la prise de décision et renforce la confiance dans la résilience du réseau
Les modèles décisionnels et les concepts relatifs aux opérations dans le cyberespace peuvent aider un DSI/RSI à structurer sa réflexion sur les risques liés au réseau et la résilience de celui-ci. La gestion des risques liés au réseau (R2N) a des implications allant des décisions en matière de confiance impliquant l'automatisation et l'accès conditionnel jusqu'à l'identification des principaux cyber-terrains et vecteurs de menaces. Kyle Dewar, responsable de l’ , chez Tanium (s’ouvre dans un nouvel onglet) , a examiné comment définir les risques réseau en s’appuyant sur les facteurs essentiels de risque (vulnérabilités, erreurs de configuration, appareils non autorisés), les mesures de performance (actions au niveau de l’entreprise et des terminaux, ainsi que les zones d’intérêt du réseau) et les mesures d’efficacité (données en temps réel et rapports).
7. La recherche de menaces doit être exhaustive, à grande échelle et rapide
Grâce à la mise en place de solutions synergiques adaptées, les agences peuvent améliorer leurs enquêtes et traquer les menaces de manière dynamique en s'appuyant sur des données en temps réel et des mesures correctives intégrées. Des fonctionnalités adaptées peuvent également renforcer l'accès conditionnel sans nuire aux performances, ce qui permet de mettre en œuvre un modèle « zero trust » à grande échelle tout en couvrant l'ensemble des appareils détectables pour un inventaire des actifs en temps réel.
8. Il faudrait faciliter le respect des exigences du MDP
Les solutions adaptées permettent d'automatiser les changements de contexte fastidieux entre les différents outils et de harmoniser les données obsolètes, ainsi que de permettre aux agences de suivre les modifications apportées aux fichiers et de diagnostiquer les problèmes de performances. Les organismes fédéraux qui ont mis en place ces flux de travail intégrés optimiseront leurs coûts liés aux logiciels, au matériel et au cloud, tout en réduisant les risques grâce à une visibilité en temps réel et à des données de la base de données de gestion de la configuration (CMDB) fiables.
9. Les intégrations peuvent avoir un effet synergique sur les investissements technologiques
, de Tanium, JB Bailey (s'ouvre dans un nouvel onglet) , a expliqué en détail comment les clients de ServiceNow peuvent obtenir davantage d'informations tout en renforçant leur confiance et leur agilité grâce à l'intégration de Tanium dans ServiceNow. Ce workflow permet aux clients d'avoir une vue d'ensemble de la situation afin qu'ils puissent agir en toute liberté ; grâce à Tanium et ServiceNow, les clients peuvent mettre en contexte les données en temps réel fournies par Tanium à l'aide de visualisations personnalisables qui confèrent un avantage décisionnel aux équipes chargées des opérations informatiques.
10. Le modèle « Zero Trust » n'est pas près de disparaître, mais sa mise en œuvre peut être simplifiée
La mise en œuvre du modèle « Zero Trust » peut représenter un défi de taille, en particulier pour les environnements informatiques de grande envergure et complexes. Cependant, en mettant en place un système d'authentification des utilisateurs finaux et des appareils efficace, les entreprises peuvent faire un pas décisif dans la bonne direction, en protégeant leurs applications et leurs données les plus critiques. Jay Pelletier, expert en sécurité et conformité chez Microsoft, et Ed Debish, responsable de la division « » chez Tanium (s'ouvre dans un nouvel onglet), ont évoqué l'intégration complète entre la plateforme Tanium et Microsoft. Les clients peuvent exploiter les données des appareils en temps réel afin de s'assurer que les décisions relatives à l'accès conditionnel sont toujours prises sur la base des informations les plus récentes. Et grâce à Tanium, il existe un moyen simple et rapide de mettre en conformité les appareils non conformes, ce qui permet de mettre en œuvre les mesures « zero trust » tout en minimisant l'impact sur la productivité des utilisateurs. De plus, cette solution contribue directement à la mise en œuvre des principes fondamentaux du modèle « zero trust » définis par le ministère américain de la Défense dans sa stratégie « Zero Trust » intitulée « ». (s'ouvre dans un nouvel onglet)
Des événements tels que le FedCyber Exchange organisé par Tanium constituent des plateformes indispensables pour mettre en relation les DSI, les RSSI, les directeurs techniques, les experts et les leaders d'opinion. Il en résulte une accélération de l'apprentissage, de la réflexion et des débats sur les principaux enjeux et défis auxquels sont confrontés les responsables de la cybersécurité d'aujourd'hui. Les occasions de mener une réflexion critique sur les technologies de cybersécurité se multiplient, et ces échanges auront un effet cumulatif sur l'état de préparation des réseaux, la cyber-résilience et la réduction des menaces sur l'ensemble de nos réseaux fédéraux.
Pour en savoir plus sur la manière dont les organismes de l'administration fédérale utilisent Tanium pour faire face aux menaces émergentes, aux exigences en matière de cybersécurité et bien plus encore.

