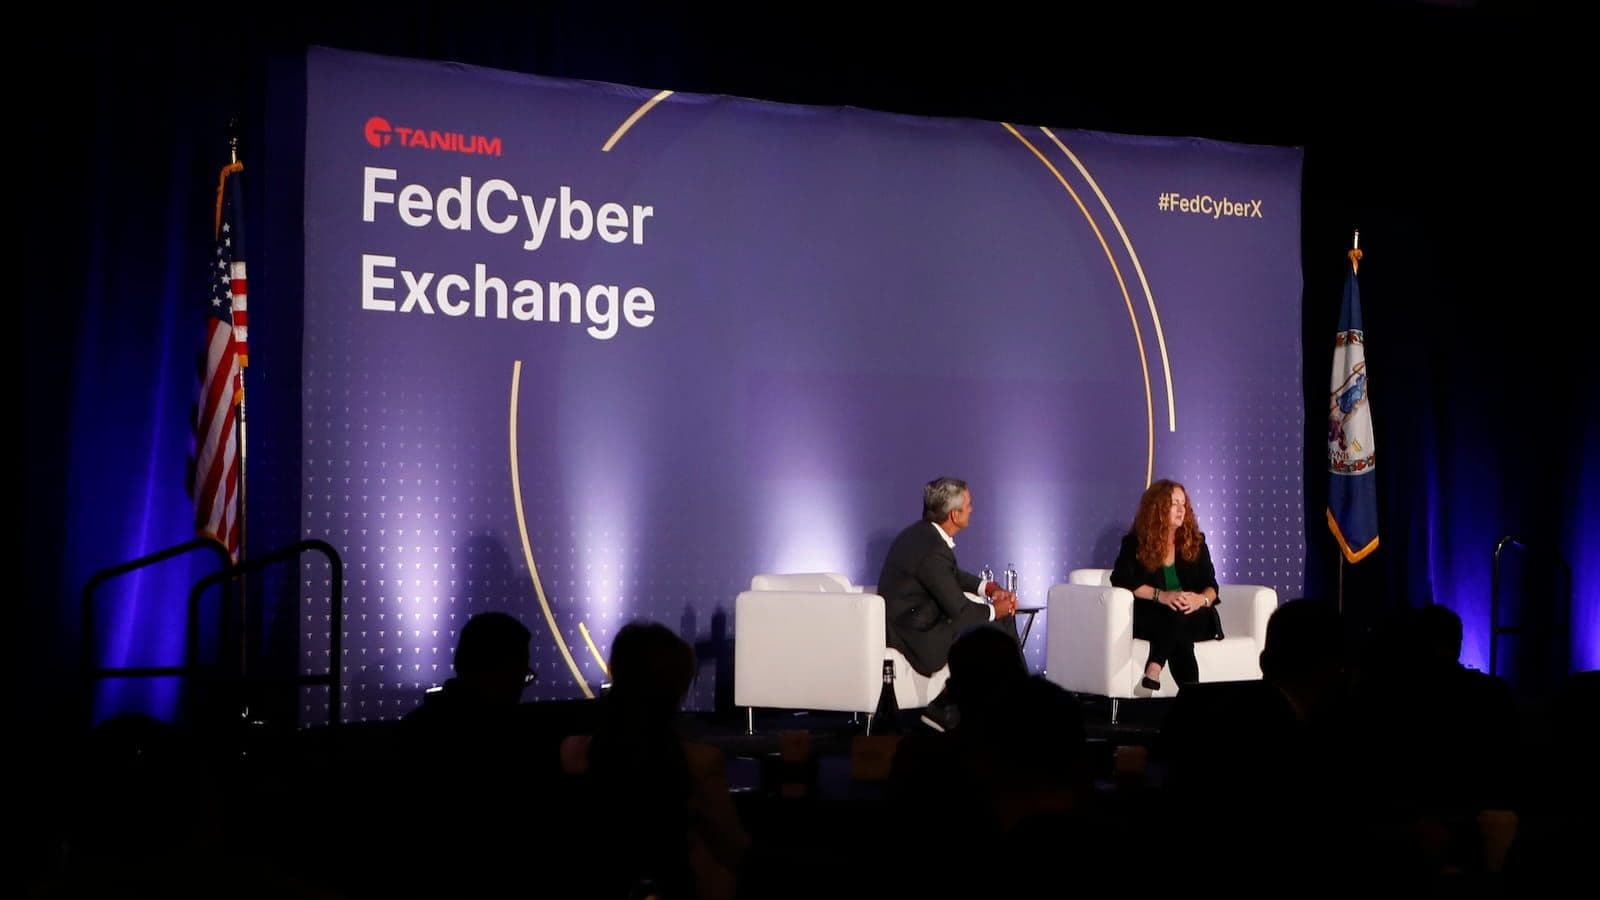
La quatrième édition annuelle du FedCyber Exchange vient de s'achever à Tysons Corner. Je suis reparti avec un carnet de notes bien rempli et une vision renouvelée de l'impact que l'autonomie et l'IA auront sur les agences fédérales — non pas en théorie, mais dans la pratique. Il ne s'agissait pas d'une conférence consacrée aux aspirations, mais d'une salle remplie d'opérateurs, de RSSI, de DSI et d'autres spécialistes de la technologie qui s'emploient activement à rendre leurs organisations inarrêtables. Avec plus de 100 clients, prospects et partenaires présents dans la salle, les échanges, tant sur scène qu’en coulisses, se sont révélés plus incisifs, plus concrets et plus pressants que jamais.
FedCyber Exchange est la conférence annuelle sur la cybersécurité organisée par Tanium. Notre PDG, Dan Streetman, a donné le coup d'envoi de l'événement « » ( 21 avril ) par un discours d'ouverture consacré aux défis auxquels sont confrontées les agences fédérales.
« Votre responsabilité n’a jamais été aussi grande », a-t-il déclaré. « On attend des équipes informatiques et de sécurité qu’elles réagissent aux menaces, aux failles de sécurité et aux problèmes à la vitesse de l’ordinateur. » Telle est la réalité de votre mission. Être « imparable » ne se limite pas à prévenir les pannes. « Cela signifie accélérer le rythme auquel nous nous adaptons et innovons. »
Voici les 10 enseignements que j’ai tirés de cette journée, en combinant ce que j’ai entendu sur scène, ce que j’ai glané dans les couloirs et ce que le partenariat de Tanium avec les administrations publiques nous révèle quant à l’orientation que prend le secteur informatique fédéral.
1. Tout le monde se pose la mauvaise question au sujet de l'IA
L'IA aidera-t-elle les défenseurs à protéger les réseaux, ou aidera-t-elle les attaquants à les attaquer ? La réponse de l' , c'est : les deux. L'IA aidera chacun à devenir meilleur et plus rapide. L'IA permettra d'améliorer la détection des menaces, d'accélérer la résolution des incidents et de raccourcir les cycles décisionnels, mais elle rendra également les attaquants plus productifs, plus créatifs et plus difficiles à détecter.
La véritable question, celle qui devrait empêcher les responsables informatiques fédéraux de dormir, est la suivante : « Qui saura tirer le meilleur parti de l'IA ? » Les organisations qui s'imposeront ne seront pas celles qui auront attendu d'avoir des certitudes quant aux risques liés à l'IA, mais celles qui auront mis en place l'infrastructure de données, les cadres de gouvernance, les capacités d'automatisation et les mécanismes de contrôle nécessaires pour déployer l'IA en toute confiance avant même que l'évolution des menaces ne l'impose.
La fiabilité de l'automatisation dépend entièrement de celle des données sur lesquelles elle repose. Si vous souhaitez que l'IA vous aide à agir en toute certitude, vous avez besoin d'informations fiables en temps réel sur les terminaux, et non de données obsolètes et d'hypothèses.
2. Recadrer la tension entre conformité et résilience
La discussion informelle d'ouverture entre Dan Streetman et Jennifer Gase, responsable adjointe de la sécurité informatique à la CIA, était le genre de conversation que l'on ne résume pas, mais que l'on imprègne. M. Gase a établi une distinction nette et importante entre les organisations qui se concentrent exclusivement sur la conformité et celles qui sont conçues pour résister aux perturbations.
Les organisations axées sur la conformité sont conçues pour faire face aux audits. Les organisations axées sur la résilience sont conçues pour assurer la continuité de leur mission lorsque des problèmes surviennent, et il est inévitable que des problèmes surviennent. Dans le contexte fédéral, cette distinction a des implications opérationnelles qui peuvent être une question de vie ou de mort. La conformité relève de l'approche propre à l'ère industrielle. La résilience est le garant de la continuité des missions à l'ère de l'information.
Les organisations axées sur la résilience sont conçues pour assurer la continuité de leur mission lorsque des problèmes surviennent, et il est inévitable que des problèmes surviennent.
Les meilleures défenses informatiques ne s'articulent pas autour de ce qui importe aux auditeurs, mais autour de ce qui importe aux adversaires.
3. Le « zero trust » n'est plus seulement un concept présenté dans les diapositives de présentation. C'est vrai.
Le modèle « zero trust » figure dans toutes les présentations PowerPoint des administrations fédérales depuis près d'une décennie. Ce qui a marqué la différence lors du FedCyber Exchange 2026 , c'est le ton adopté. « Ne faites jamais confiance, vérifiez toujours » : ce n’est plus seulement un sujet de discussion en matière de planification. Les professionnels présents dans la salle ne se demandaient pas s'il fallait mettre en œuvre le modèle « zero trust ». Ils se demandaient comment organiser cette démarche, comment la maintenir compte tenu du rythme opérationnel, et comment produire des éléments probants pouvant être défendus devant les instances de contrôle sans alourdir la charge de travail manuel.
Et les agences font des progrès. Ils évaluent le niveau de maturité ; organisent la mise en œuvre de manière séquentielle sur l'ensemble des terminaux, des identités et des réseaux ; et démontrent les progrès réalisés par rapport à des exigences concrètes. Tout cela découle de la prise de conscience croissante que ce sont la visibilité en temps réel sur les terminaux et l'application automatisée des politiques qui rendent cela possible, et non les analyses ponctuelles et les rapports manuels.
« Le modèle “zero trust” reste l’un de nos objectifs », a déclaré Nick Polk, directeur de la branche chargée de la cybersécurité fédérale au sein du Bureau de la gestion et du budget de la Maison Blanche. « Cela ne devrait pas être une question de paperasse. » « Tout repose sur la mise en œuvre sur le terrain. »
4. Tanium Atlas est le moteur qui propulse la sécurité basée sur l'IA
L'une des discussions les plus tournées vers l'avenir lors de la conférence FedCyber 2026 a porté sur Tanium Atlas, et l'enthousiasme qui régnait dans la salle était indéniable.
Atlas est une interface de système d'exploitation autonome, développée à partir de la plateforme Tanium. Vous décrivez vos besoins en termes simples, et Atlas ne se contente pas de vous donner une réponse : il vous propose un plan et vous donne les moyens de le mettre en œuvre, sur-le-champ, sans même quitter la conversation. Toutes les fonctionnalités de Tanium — inventaire, réponse aux menaces, application de correctifs, gestion des vulnérabilités, opérations de sécurité — sont accessibles via une interface unique en langage naturel.
Les opérateurs cessent de passer d'un outil à l'autre et commencent à passer d'un problème à l'autre.
Il s'agit d'une évolution à la fois architecturale et culturelle. Pour les équipes informatiques fédérales chargées de gérer des centaines de milliers de terminaux répartis sur des dizaines de sites, confrontées à des contraintes de bande passante, à des réseaux déconnectés et à une tolérance zéro en matière d'indisponibilité, la différence entre « trouver le bon outil, élaborer la bonne requête, passer à la correction » et « demander, obtenir un plan, approuver, agir » n'est pas abstraite. Atlas fournit des informations en temps réel sur les terminaux, et non des rapports obsolètes ; lorsqu'une action s'impose, il vous présente le plan et attend votre validation avant de lancer quoi que ce soit. La rapidité à grande échelle, tout en gardant l'humain au cœur du processus.
Cela élargit également le cercle des personnes capables d'agir efficacement. Atlas facilite l'accès à la formation pour les équipes de première ligne. Vous n'avez pas besoin de savoir quel module gère quoi, ni quel langage de requête s'applique à quel problème. Lorsque les dirigeants peuvent s'appuyer sur les mêmes données télémétriques en temps réel que celles dont disposent les opérateurs, les décisions sont prises plus rapidement et l'organisation est moins susceptible d'être prise au dépourvu.
C'est ce qui distingue les organisations résilientes des organisations réactives.
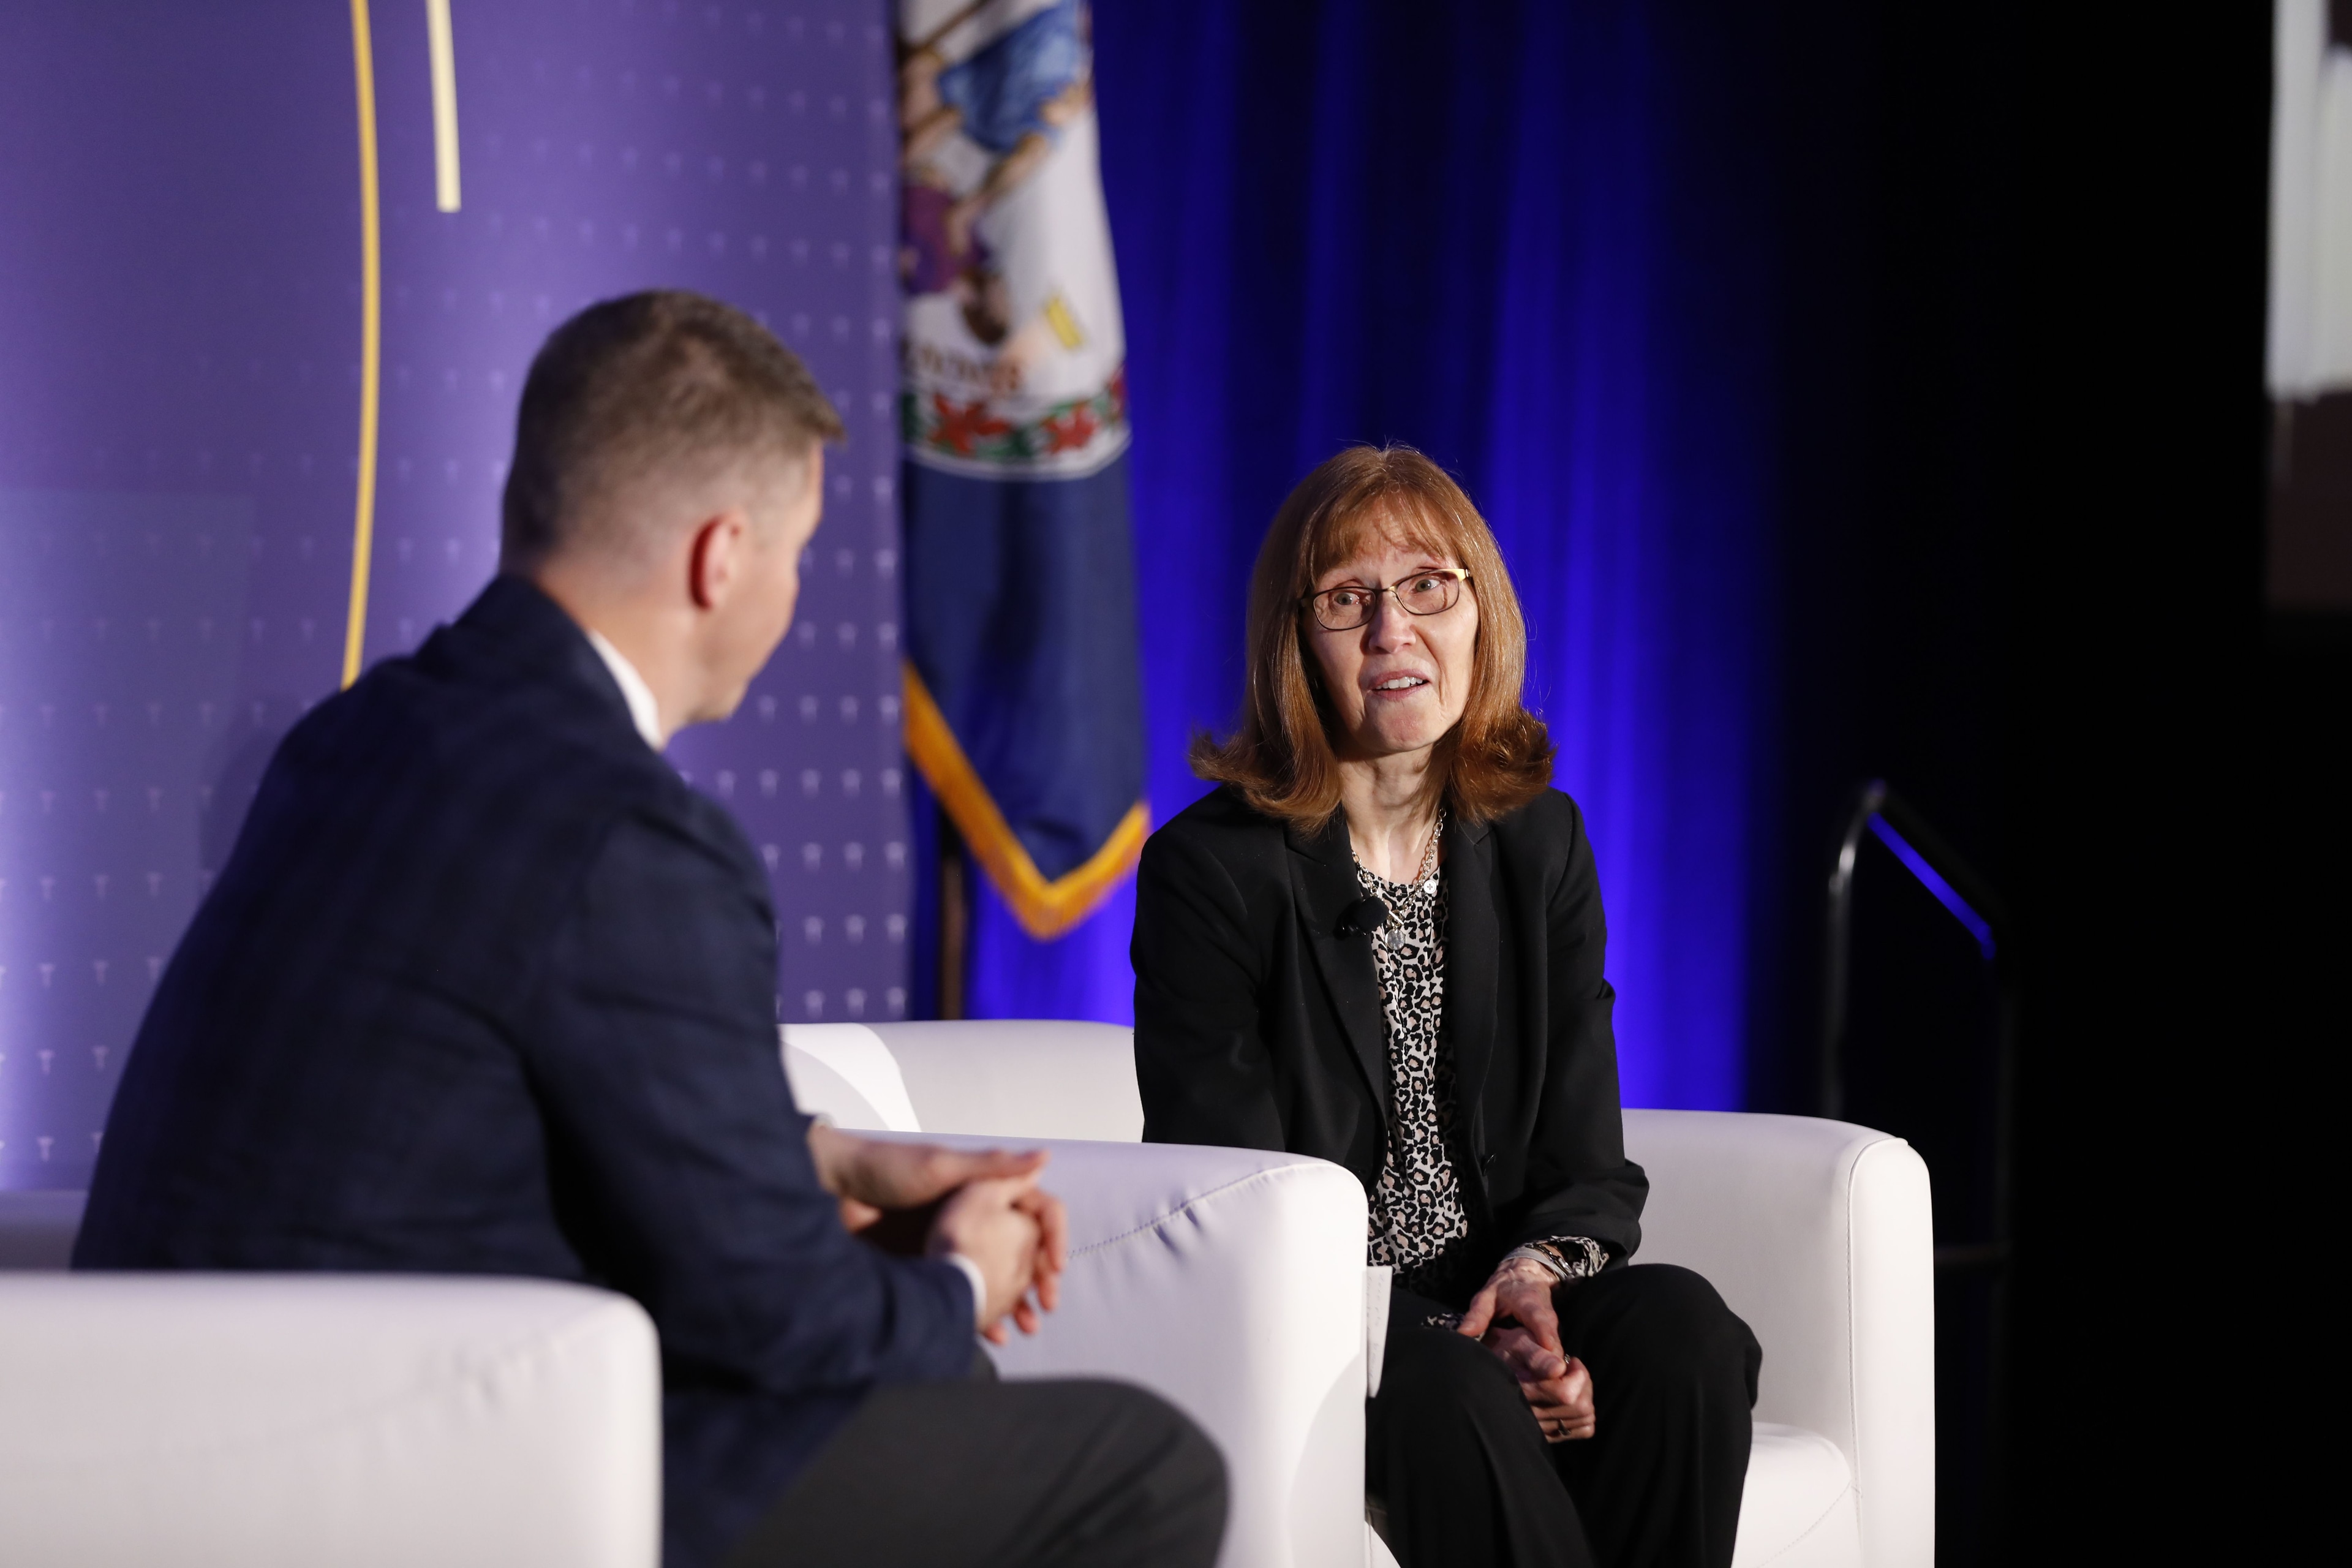
Julie Batchelor, directrice exécutive chargée des technologies des terminaux chez USPS, sur scène lors du FedCyber Exchange.
5. La réussite repose à la fois sur les personnes, les performances et la technologie
Julie Batchelor, directrice exécutive chargée des technologies des terminaux au sein du Service postal américain (USPS), a apporté un point de vue que l'on n'a pas l'habitude d'entendre : celle d'une responsable technologique au niveau fédéral qui a expliqué comment l'USPS avait su proposer à son personnel une vision et des investissements technologiques ayant eu un impact concret sur les personnes. L'USPS n'est pas seulement une agence gouvernementale, c'est un réseau logistique de 600 000-employee sites, comptant 34 000 implantations et 220 000 points de livraison gérés, et soumis à l'obligation légale de desservir toutes les adresses du pays, y compris dans les zones rurales et isolées.
L'histoire de l'USPS illustre ce qui se passe lorsque l'on dispose d'une vision claire de sa mission et de la discipline opérationnelle nécessaire pour adapter la technologie à celle-ci. Leur parcours avec Tanium, depuis l'application et le déploiement de correctifs sur des réseaux ruraux aux capacités limitées jusqu'à la réduction des appels au support grâce à Tanium DEX et à une intégration active avec la base de données de gestion des configurations (CMDB) de ServiceNow, constitue un exemple à suivre pour les agences fédérales qui souhaitent mettre en place des programmes technologiques à plusieurs niveaux, axés sur les résultats, sans pour autant compromettre les ressources humaines ni les performances. La présence de M. Batchelor sur scène a rappelé que les meilleurs responsables informatiques au niveau fédéral considèrent les terminaux comme l'infrastructure qui permet aux êtres humains de fournir des services à d'autres êtres humains.
6. L'engouement pour l'informatique autonome est bien réel, et le marché le confirme
L'engouement suscité par la solution « Tanium Autonomous IT » semblait différent lors de cet événement. Qu'il s'agisse de Gartner Peer Insights™ (12 nouveaux avis clients provenant uniquement de FedCyber Exchange), des analyses d'IDC ou de l'étude « Total Economic Impact » de Forrester — qui a mis en évidence un retour sur investissement de 235 % en seulement trois ans, avec un délai de rentabilité inférieur à six mois —, les validations externes ne cessent de s'accumuler. La solution « Tanium Autonomous IT » s'appuie sur l'intelligence artificielle et des informations en temps réel sur les terminaux, et ses avantages sont concrets : une meilleure qualité des décisions, ainsi qu'une réduction des cycles technologiques en matière de correctifs, de déploiement de logiciels et de correction des incidents. La capacité à faire preuve de résilience grâce à une mise en œuvre continue permet aux équipes informatiques et de sécurité d'innover plus rapidement, de rester résilientes et de mener à bien leurs missions en toute confiance. Ce n'est pas de la théorie, c'est ainsi que se présente l'informatique autonome en environnement de production, et les agences constatent des résultats concrets, notamment* :
- Un retour sur investissement de 235 %, tel qu'attesté par l'étude « Total Economic Impact » de Forrester (mars 2026)
- Réduction de 75 % du temps moyen de réponse (MTTR)
- Amélioration de 95 % de l'efficacité de l'application des correctifs sur les postes de travail
7. ServiceNow + Tanium : quand l'orchestration rencontre l'exécution
Jonathan Alboum, directeur technique fédéral chez ServiceNow, s'est entretenu avec Saqib Khan, directeur informatique de Tanium Global ServiceNow, lors d'une conversation informelle qui a permis de mettre en lumière une réflexion que je menais depuis un certain temps : la visibilité en temps réel n'est pas seulement une fonctionnalité intéressante, elle est désormais essentielle à la conformité, à la garantie de la mission et à la gestion des risques. La collaboration entre ServiceNow et Tanium illustre parfaitement ce que cela signifie concrètement.
« ServiceNow assure la coordination. » « Tanium tient ses promesses », a déclaré M. Alboum. « Ensemble, ils permettent la mise en place d'un système informatique autonome, dans lequel la connaissance, la décision et l'action fonctionnent comme un tout cohérent. »
ServiceNow excelle dans l'orchestration des processus et des flux de travail. Il définit les étapes suivantes : création d'incidents, déclenchement de processus de changement, hiérarchisation des vulnérabilités et coordination des mesures d'intervention. Ce qu'il ne fait pas de manière native, c'est d'appliquer ces décisions directement sur les terminaux à grande échelle, ce qui est précisément ce que fait Tanium. Ce circuit fermé — ServiceNow prend les décisions, Tanium les met en œuvre, puis Tanium renvoie les résultats — correspond à ce qu'est réellement l'informatique autonome en environnement de production.
Pour les agences fédérales qui utilisent déjà ServiceNow, l'ajout de Tanium ne revient pas à ajouter un outil supplémentaire, mais à tirer pleinement parti de leur investissement.
Nick Polk, de l'OMB, a été interviewé par Kyle Dewar lors du FedCyber Exchange 2026.
8. La gestion des risques, en tant que discipline opérationnelle, constitue un avantage stratégique
Nick Polk, du Bureau de la gestion et du budget, a expliqué en détail comment la cybersécurité fédérale était passée de la simple définition des objectifs à la tâche plus ardue consistant à assurer la mise en œuvre durable de ces mesures. La stratégie est en grande partie définie. Le défi consiste désormais à traduire ces orientations politiques en mesures concrètes et reproductibles, permettant une réduction durable des risques.
Cela implique d'intégrer le modèle « Zero Trust », l'autorisation continue, la gouvernance de l'IA et la modernisation numérique au sein d'un modèle d'exécution unique, dans lequel la politique, l'architecture et les opérations se renforcent mutuellement. C'est en considérant la gestion des risques comme une discipline opérationnelle permanente, plutôt que comme un simple exercice périodique de mise en conformité, que les organismes parviennent à intégrer l'innovation de manière responsable tout en préservant la confiance, la responsabilité et la continuité de leur mission. Les progrès durables ne résultent pas du lancement de nouvelles initiatives, mais de l'institutionnalisation d'une mise en œuvre qui s'étend à l'ensemble des administrations et résiste aux changements.
« Nous sommes à un tournant », a déclaré M. Polk. « Notre direction a décidé de ne plus se concentrer principalement sur la conformité afin de garantir des investissements permettant d'améliorer la cybersécurité. »
Ce que le point de vue de Polk a mis en évidence, c'est que les organismes qui considèrent la conformité comme un exercice ponctuel vont rencontrer des difficultés. Ceux qui intègrent la conformité dans des processus opérationnels tenant compte des menaces et tirant parti de l'automatisation se forgent un avantage stratégique. Ces agences sont plus rapides, plus fiables et moins exposées aux lacunes qui apparaissent en temps réel. La cyber-résilience constitue désormais un nouvel avantage concurrentiel. C'est maintenant qu'il faut agir de manière durable.
9. L'efficacité n'est plus seulement une question budgétaire, c'est désormais une exigence opérationnelle
La pression financière qui pèse sur les agences fédérales est bien réelle et ne cesse de s'accentuer. Les contraintes budgétaires, les pressions liées aux effectifs et la nécessité de se moderniser sans augmenter les coûts se conjuguent de telle manière qu’elles imposent de prendre des décisions difficiles concernant la rationalisation des outils, les investissements dans l’automatisation et la définition des priorités opérationnelles. J'ai entendu ce thème revenir dans de nombreuses conversations lors de l'événement de cette année, et ce n'était pas une notion abstraite.
Les entreprises qui trouvent cette voie sont celles qui utilisent des plateformes telles que Tanium pour rationaliser leur environnement d'outils en remplaçant les solutions obsolètes, en automatisant l'application des correctifs et le déploiement des logiciels sur des réseaux aux ressources limitées, et en générant des données mesurables sur le retour sur investissement (ROI) permettant de justifier la poursuite des investissements. Les agences fédérales qui utilisent Tanium ont constaté des économies substantielles grâce à la récupération des licences logicielles inutilisées. Il s'agit d'un guide pratique, et non d'une note de bas de page. Faire plus avec moins est désormais une nécessité, et la technologie nécessaire pour y parvenir existe.
10. L'avenir est celui de l'autonomie, et son architecture se met en place dès à présent
La feuille de route de Tanium présentée par Matt Quinn, directeur des opérations de Tanium, et Harman Kaur, directeur technique de Tanium, lors du FedCyber Exchange 2026 n'avait rien de science-fiction ; il s'agissait d'une vision crédible et à court terme de l'orientation que prend la plateforme Tanium : des flux de travail basés sur des agents et alimentés par l'IA, l'intelligence prédictive, la transformation opérationnelle d'Atlas, ainsi que l'architecture distribuée nécessaire pour répondre à grande échelle aux besoins des environnements fédéraux les plus complexes.**
La capacité ou non à mettre en place une informatique autonome deviendra le facteur déterminant des résultats en matière de cybersécurité au niveau fédéral au cours des cinq prochaines années.
Les organisations qui s'engagent dès aujourd'hui dans la mise en place d'un système informatique autonome, en établissant une base de données en temps réel sur les terminaux, en perfectionnant la gouvernance de l'automatisation et en investissant dans les compétences de leurs opérateurs, seront celles qui pourront agir en toute confiance lorsque le prochain changement de paysage des menaces se produira. La capacité ou non à mettre en place une informatique autonome deviendra le facteur déterminant des résultats en matière de cybersécurité au niveau fédéral au cours des cinq prochaines années.
« L'avenir, c'est l'autonomie », a déclaré Quinn. « La seule question est de savoir si vous vous dirigez délibérément vers cet objectif ou si vous y parvenez par hasard — et ces deux chemins mènent à des destinations très différentes. »
Conclusion
Le FedCyber Exchange 2026 a réuni des acteurs visionnaires qui s'attachent sérieusement à protéger les missions, à gérer la complexité et à mettre en place des organisations capables de fonctionner en toute confiance même sous pression. Ces discussions, qui portaient sur l'intelligence artificielle, la résilience, la conformité, l'efficacité et l'architecture des opérations autonomes, reflétaient une sectoriel qui a dépassé le stade des débats théoriques pour s'atteler désormais à la tâche plus ardue de la mise en œuvre.
Dans son discours d'ouverture, M. Streetman a fait part de cette vision et a expliqué en quoi l'action de Tanium dans le secteur fédéral allait au-delà de la simple technologie. Il a déclaré : « Nous nous attachons à faire avancer des missions essentielles, et c’est un honneur de soutenir votre travail visant à protéger notre sécurité nationale, nos infrastructures et les citoyens que vous servez. »
Je suis d'accord, et le rôle de Tanium dans ce domaine est plus clair que jamais. Grâce à des informations et à un contrôle en temps réel sur les terminaux, la solution Tanium Autonomous IT permet aux équipes de sécurité et informatiques d'innover plus rapidement, de rester résilientes et de mener à bien leurs missions en toute confiance. L'édition de cette année a montré que les agences n'attendent pas, mais qu'elles s'y préparent dès maintenant.
* Source : Forrester, « The Total Economic Impact™ Of Tanium Autonomous IT », mars 2026. Une étude commandée et réalisée par Forrester Consulting pour le compte de Tanium. Ces résultats concernent une entité composite établie à partir des clients interrogés.
** Les déclarations et le contenu de Tanium concernant ses projets, ses orientations et ses intentions sont confidentiels et susceptibles d'être modifiés sans préavis, à la seule discrétion de Tanium. Les informations concernant d'éventuels futurs produits ou fonctionnalités ont pour but de présenter les grandes orientations de Tanium en matière de produits ; elles ne doivent pas servir de base à une décision d'achat et ne font partie intégrante d'aucun contrat. Il ne s'agit pas d'un engagement, d'une promesse ou d'une obligation légale. Le développement, la mise sur le marché et le calendrier de lancement de tout produit ou fonctionnalité à venir relèvent de la seule appréciation de Tanium.

