Nous avons le plaisir de vous annoncer aujourd'hui la mise à disposition générale de Tanium Discover version 3,1, qui permet désormais de recenser les terminaux déployés dans le cloud Amazon Web Services (AWS).
Tanium Discover analyse les réseaux afin d'identifier les ressources cachées et non gérées, même au sein de vastes réseaux mondiaux distribués comptant des centaines de milliers de terminaux. Les administrateurs peuvent choisir de bloquer ces appareils ou de les intégrer à leur système de gestion afin de s'assurer que tous les appareils connectés au réseau sont répertoriés et sous contrôle.
La fonctionnalité de découverte AWS de Tanium Discover s'appuie sur une nouvelle fonctionnalité d'analyse que nous avons développée, appelée « Profils d'analyse centralisés ».
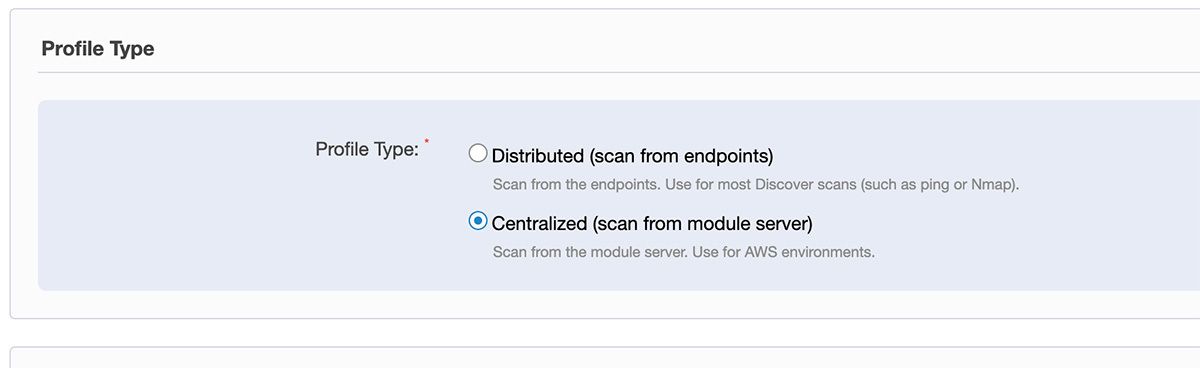
Profils d'analyse centralisés
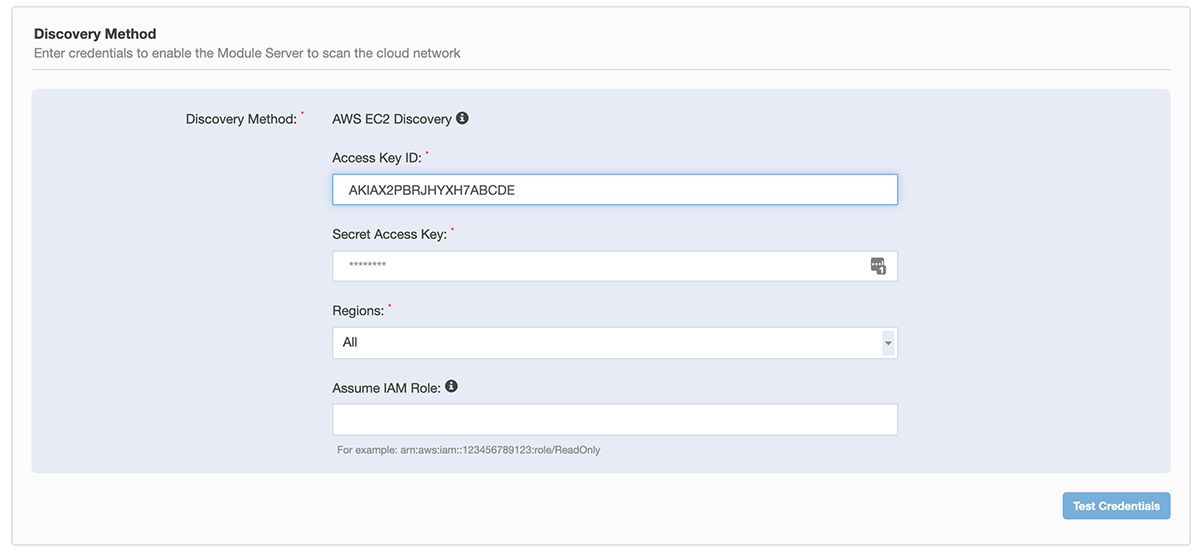
Grâce à une analyse centralisée, vous pouvez détecter les terminaux d'un réseau sur lesquels aucun client Tanium n'est déployé. Dans le cas de l'analyse AWS, Discover n'effectue pas réellement d'analyse du réseau ; il n'y a donc pas de trafic réseau supplémentaire généré et aucun impact sur les réseaux locaux. Au lieu de cela, Discover accédera à l'API AWS et interrogera les informations relatives aux EC2 instances déployées dans chaque région spécifiée. Cette analyse permettra également de détecter EC2 instances qui ont été arrêtées ou qui ne sont pas actives sur le réseau pour d'autres raisons.
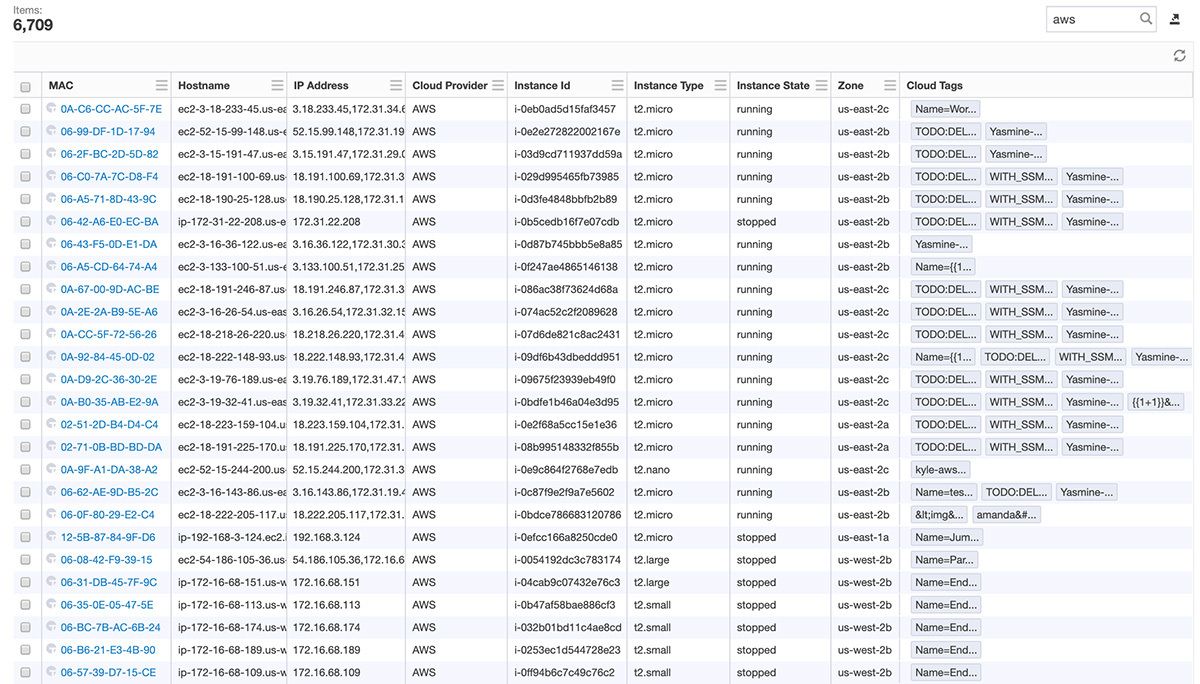
La fonction « Discover » récupérera un certain nombre de métadonnées concernant chaque instance détectée, notamment l'adresse IP, l'adresse MAC, la région, la taille, le système d'exploitation, le propriétaire, les balises et l'état. Ces valeurs peuvent ensuite être utilisées pour créer des étiquettes uniques, ce qui vous permettra de regrouper vos instances cloud par compte, région, type, etc.
Le lancement de Discover 3,1 constitue une nouvelle avancée de notre plateforme de gestion des terminaux et de la sécurité, qui permet aux organisations de réduire considérablement leurs risques en identifiant, évaluant, hiérarchisant et mettant en œuvre des mesures sur l'ensemble des terminaux gérables de votre environnement, quel que soit leur emplacement : dans le cloud, sur site ou ailleurs.
Pour en savoir plus sur les nouvelles fonctionnalités de Discover :
- Pour en savoir plus sur Discover 3,1 , rendez-vous sur le site , sur ou sur la communauté Tanium
- Veuillez contacter votre chargé de compte ou sales@tanium.com
- Planifiez une démonstration de Tanium Discover
Vous souhaitez découvrir Tanium en action ? Prenez rendez-vous pour une démonstration individuelle ou participez à notre webinaire hebdomadaire. Venez échanger avec nos experts Tanium lors de nos prochains événements organisés dans le cadre de l' :.

