Pour commencer, nous nous penchons sur une tendance à la hausse concernant les acteurs à l'origine de menaces persistantes avancées (APT) et les familles de logiciels malveillants courants, qui recourent de plus en plus aux compléments Excel (fichiers .XLL) comme vecteur d'intrusion initial. Nous allons ensuite vous présenter les dernières informations concernant Automated Libra, l'acteur malveillant spécialisé dans le cloud à l'origine de la campagne de « freejacking » suivie sous le nom de « PurpleUrchin ». Enfin, nous analysons en détail le récent rapport de Mandiant consacré aux activités malveillantes attribuées à Turla, ce groupe de cybercriminels notoire soutenu par l'État russe.
1. Les pirates informatiques spécialisés dans les attaques APT ont recours à des compléments Excel malveillants comme vecteur d'intrusion initial
Selon un article du blog « Threat Spotlight » de Cisco Talos, , les acteurs impliqués dans les menaces persistantes avancées (APT) (s'ouvre dans un nouvel onglet) ainsi que les familles de logiciels malveillants courants ont de plus en plus recours aux fichiers de compléments Excel (fichiers .XLL) comme vecteur d'intrusion initial.
L'augmentation constatée de l'utilisation des fichiers XLL fait suite à la décision de Microsoft de bloquer par défaut l'exécution des macros VBA d' (s'ouvre dans un nouvel onglet) . Les applications Microsoft Office sont désormais soumises à un processus de validation plus strict et empêchent les utilisateurs d'exécuter des macros lorsqu'un document comporte une balise « Mark of the Web » (MOTW). La décision de Microsoft de bloquer les macros s'explique en grande partie par le fait que de nombreux acteurs malveillants utilisaient les macros VBA comme vecteur d'attaque initial pour déployer des logiciels malveillants et des ransomwares.
Microsoft et les compléments : un bref aperçu
Les compléments sont des éléments de code exécutable qui se présentent sous divers formats et offrent de nombreuses fonctionnalités différentes. Ils peuvent être intégrés aux applications Microsoft Office afin d'en améliorer les fonctionnalités.
- de Word : Dans Microsoft Word, les compléments doivent être placés à un emplacement spécifique défini par la valeur du registre. Si un pirate venait à placer une DLL dans un emplacement de confiance en utilisant l'extension de fichier .wll, Word tenterait de charger cette DLL dans son propre espace de processus.
- d'Excel : Dans Microsoft Excel, si l'utilisateur tente d'ouvrir un fichier .XLL dans l'Explorateur Windows, le shell tente automatiquement de lancer Excel pour ouvrir le fichier. Avant le chargement d'un fichier XLL, Excel affiche un avertissement signalant la présence éventuelle de code malveillant ; il s'agit d'un avertissement et d'une approche similaires à ceux qui s'affichent lors de l'ouverture d'un document contenant du code de macro VBA. Cela semble une bonne idée en théorie, mais la plupart des gens ont tendance à passer outre et à ignorer cet avertissement sans y réfléchir.
Que sont les fichiers XLL ?
Les fichiers XLL sont des bibliothèques de chargement dynamique (DLL) standard de Windows. Ce qui distingue un fichier XLL, c'est sa capacité à implémenter certaines fonctions exportées qui seront appelées par le gestionnaire de compléments Excel. Les compléments sont développés en code natif et permettent aux développeurs d'étendre les fonctionnalités d'Excel.
- des XLL basés sur C/C++ : Les compléments XLL natifs sont développés à l'aide du kit de développement logiciel (SDK) XLL de Microsoft Excel. Pour qu'un complément soit chargé par le gestionnaire de compléments, le fichier XLL doit implémenter au moins une fonction exportée, appelée xlAutoOpen, afin que le code puisse être appelé lorsque le complément est chargé par Excel. Le SDK Excel XLL se compose de fichiers d'en-tête et de bibliothèques C/C++ qui permettent aux fichiers XLL d'utiliser l'API Excel pour accéder aux données des classeurs et appeler les fonctions d'Excel.
- des fichiers XLL basés sur Excel-DNA : deux frameworks très répandus, Add-In Express et Excel-DNA, (s'ouvre dans un nouvel onglet) , permettent aux développeurs de créer des compléments XLL à l'aide des langages .NET. Excel-DNA étant un framework gratuit, de nombreux auteurs de logiciels malveillants l'ont adopté pour créer des fichiers XLL malveillants.
L'évolution des fichiers XLL malveillants
Cisco Talos a pu suivre l'évolution dans le temps du nombre de fichiers malveillants natifs et basés sur Excel-DNA soumis à VirusTotal.
Cisco Talos a également approfondi ses recherches et a établi que c'est vers le milieu de l'année 2017 que les acteurs malveillants ont commencé à utiliser les fichiers XLL comme vecteur pour exécuter du code malveillant. Il semble que l'utilisation des fichiers XLL ait été sporadique jusqu'à la version 2021, lorsque des familles de logiciels malveillants courants, comme Dridex, ont commencé à y recourir.
Commentaires des analystes de l'équipe « Cyber Threat Intelligence » de Tanium
« Il semblerait que la décision de Microsoft de bloquer les macros VBA ne soit pas la seule raison expliquant l'augmentation du nombre de fichiers XLL utilisés comme vecteurs d'infection. » Cette forte augmentation a été observée au cours des dernières années et a commencé bien avant la décision de Microsoft de bloquer les macros, qui a été très bien accueillie. Quelles que soient les raisons et le calendrier, de plus en plus de familles de logiciels malveillants courants et d'acteurs malveillants ont recours aux fichiers XLL. Un exemple récent impliquant des fichiers XLL est celui du RAT Ekipa, qui a intégré des compléments Excel au format XLL dans ses attaques, tout en exploitant les macros de Microsoft Publisher pour déployer ce cheval de Troie d'accès à distance. »
2. PurpleUrchin contourne les CAPTCHA et détourne les ressources des plateformes cloud
L'équipe 42 de Palo Alto a récemment publié « » (une analyse approfondie (s'ouvre dans un nouvel onglet)) consacrée à Automated Libra, l'acteur malveillant opérant dans le cloud à l'origine de la campagne de « freejacking » PurpleUrchin.
Automated Libra est un groupe de « freejacking » basé en Afrique du Sud, connu pour cibler les plateformes cloud proposant des essais à durée limitée de ressources cloud. Les essais gratuits sont ensuite utilisés par l'acteur malveillant pour mener des opérations de minage de cryptomonnaies. Cet acteur malveillant serait à l'origine de la campagne de « freejacking » connue sous le nom de PurpleUrchin.
On a observé que le programme « Automated Libra » utilisait un nouveau système de résolution de CAPTCHA, après avoir recouru de manière plus intensive aux ressources du processeur pour le minage de cryptomonnaies et avoir mis en œuvre des techniques de mixage afin d'exploiter abusivement des ressources cloud gratuites.
Qu'est-ce que PurpleUrchin ?
La campagne de minage de cryptomonnaies « PurpleUrchin » (s'ouvre dans un nouvel onglet) a été observée (s'ouvre dans un nouvel onglet) sur octobre 2022 comme une opération de « freejacking ». Cette campagne reposait sur l'utilisation abusive des ressources proposant des comptes cloud gratuits afin de générer un petit bénéfice à partir de chaque compte gratuit, ce qui, une fois cumulé, représentait une somme d'argent plus importante.
Les auteurs de PurpleUrchin ont eu recours aux opérations « Play » et « Run » en créant et en utilisant de faux comptes cloud associés à des cartes de crédit falsifiées ou potentiellement volées. Ces faux comptes ont entraîné des soldes impayés pour les services cloud.
L'unité 42 de Palo Alto a analysé plus de 250GB données, notamment des données relatives aux conteneurs et des journaux d'accès au système. L'architecture d'infrastructure utilisée par les auteurs de menaces repose sur des techniques de CI/CD, dans le cadre desquelles chaque composant logiciel d'une opération est placé dans un conteneur. L'architecture CI/CD permet à certains composants d'une opération de tomber en panne, d'être mis à jour ou d'être arrêtés sans que cela n'ait d'incidence sur l'ensemble de l'environnement. L'analyse a permis aux chercheurs de remonter jusqu'à août 2019 pour retracer les activités de cet acteur malveillant. Cette enquête a également révélé que l'acteur malveillant privilégiait l'utilisation de services cloud par l'intermédiaire de fournisseurs de services virtuels (VSP) traditionnels.
Exploitation des workflows GitHub
Les opérations menées par l'acteur malveillant sur GitHub reposaient sur une combinaison des tactiques « Play and Run » et « freejacking ». Les auteurs de ces attaques ont créé automatiquement des comptes GitHub à un rythme moyen de trois à cinq par minute. Une fois la base de comptes établie, l'activité de « freejacking » a commencé.
Chaque compte GitHub a ensuite été impliqué dans une stratégie dite « Play and Run », dans le cadre de laquelle chaque compte utilisait les ressources informatiques qui lui étaient allouées, mais la facture correspondante restait impayée. Des chercheurs ont mis au jour des preuves indiquant que l'auteur de cette attaque avait créé plus de 130 000 comptes auprès de divers fournisseurs de serveurs privés virtuels et de services cloud.
Automatisation de la création de comptes GitHub
L'un des derniers déploiements observés de cet acteur malveillant consistait à exécuter Togglebox à l'aide des services AHP. Togglebox est une plateforme d'hébergement de VPS et d'applications dans le cloud, entièrement gérée et fonctionnant avec des disques SSD. L'auteur de la menace a exploité cette plateforme pour exécuter une série de conteneurs. Chaque conteneur est capable de créer automatiquement des comptes GitHub. Les chercheurs ont également identifié un mécanisme appelé « comptes nommés » au sein du processus Python de création des comptes utilisateurs. Ce processus a utilisé des comptes nommés générés de manière aléatoire à partir de Md5 hachages.
Les outils nécessaires au processus de création automatique de comptes ont été livrés sous forme de conteneur. Avec la dernière version du conteneur, l'auteur de la menace a combiné plusieurs outils légitimes et accessibles au public, notamment Iron Browser, xdotool et ImageMagick. Une fois les outils mis en place, l'auteur de la menace peut commencer à créer des comptes.
Exploiter une faille du CAPTCHA
Pour créer un compte GitHub, vous devez réussir un test CAPTCHA. Pour ce faire, l'auteur de la menace utilise deux outils de la suite ImageMagick, à savoir « convert » et « identify ».
Les images CAPTCHA sont d'abord converties en images composées des couleurs rouge, vert et bleu à l'aide de l'outil de conversion.
Une fois les images converties, la commande « identify » est exécutée sur chacune d'elles afin d'extraire la caractéristique « asymétrie ». On obtient ainsi une liste classée par ordre croissant, dans laquelle la réponse exacte apparaît comme la plus petite valeur.
Une fois le CAPTCHA résolu, GitHub vous demande un code d'activation qui est envoyé à l'adresse e-mail associée à votre compte. Dans cet exemple, l'acteur malveillant a utilisé un compte Gmail pour automatiser le processus d'obtention du code de lancement en lisant les messages IMAP entrants.
Une fois le code d'accès saisi, le système automatisé génère un jeton d'accès personnel doté des autorisations nécessaires pour le workflow. La convention de nommage a changé dans le cadre d'opérations plus récentes : l'acteur malveillant utilise désormais des noms aléatoires pour les dépôts, qui étaient auparavant basés sur MD5 hachages.
Comptes créés
Unit 42 a estimé le nombre de comptes créés sur GitHub.
Une fois le dépôt créé sur GitHub, un script Bash est exécuté afin de le configurer selon le workflow souhaité. Le flux de travail lui-même est généré à l'aide d'un script PHP. Le mécanisme de workflow permet à l'acteur malveillant d'exécuter des applications externes. Dans un cas observé, le flux de travail généré a exécuté 64 tâches au total, chaque tâche sélectionnant de manière aléatoire 1 des 5 configurations uniques disponibles.
L'un des services cloud privilégiés par l'acteur malveillant au cours de l'opération « 2021 » était Heroku, une plateforme d'applications cloud qui permet à ses utilisateurs de créer et de déployer des applications sans avoir à gérer l'infrastructure d'hébergement. Les chercheurs ont identifié plus de 100 000 comptes uniques créés sur la plateforme Heroku.
Commentaires des analystes de l'équipe « Cyber Threat Intelligence » de Tanium
« L’utilisation du système automatisé de résolution de CAPTCHA d’Automated Libra pour créer des comptes GitHub sans intervention manuelle est impressionnante. » Ce n'est un secret pour personne que les auteurs de menaces ont tout à gagner à mener des opérations de minage de cryptomonnaies, et ce processus automatisé de création de comptes ne fait que faciliter encore davantage la tâche des cybercriminels. « Cette technique de contournement des CAPTCHA illustre une fois de plus la manière dont les acteurs malveillants continueront à perfectionner et à affiner ce type de méthodologie afin de mener à bien leurs opérations. »
3. Le groupe APT russe « Turla » profite des infections par clé USB propagées par d'autres pirates informatiques
Un nouveau rapport publié par Mandiant, une société de référence dans le domaine du renseignement sur les cybermenaces, met en lumière les dernières activités attribuées à Turla, un groupe russe notoire spécialisé dans les menaces persistantes avancées (APT) (s'ouvre dans un nouvel onglet) , dont on estime avec un haut degré de certitude qu’il opère pour le compte du service de renseignement russe, le FSB.
Outre les informations concernant les nouveaux domaines de commande et de contrôle (C2) enregistrés par Turla et le déploiement ciblé par le groupe des logiciels malveillants KOPILUWAK et QUIETCANARY, Mandiant décrit comment Turla a pu accéder aux réseaux des victimes en enregistrant les domaines expirés anciennement associés à une campagne cybercriminelle datant de près de dix ans, qui diffusait des logiciels malveillants via des clés USB infectées.
Partage de connexion USB
Le rapport de Mandiant résulte de la découverte, dans le cadre de son programme « septembre 2022 », d'une intrusion intéressante au sein d'un réseau en Ukraine, au cours de laquelle plusieurs ordinateurs de ce réseau avaient été infectés après qu'une clé USB eut été insérée dans un port libre d'un appareil.
Mandiant a finalement établi que cette activité était liée à une opération menée par Turla, dans le cadre de laquelle l'acteur malveillant a réussi à réenregistrer au moins trois domaines ANDROMEDA C2 arrivés à expiration. Cela a permis à Turla de passer au crible les victimes de ce logiciel malveillant relativement ancien (ANDROMEDA était un logiciel malveillant courant très répandu au début des années 2010s), d'établir le profil des cibles et de déployer de manière sélective à la fois l'utilitaire de reconnaissance KOPILUWAK et la porte dérobée QUIETCANARY contre des victimes ukrainiennes.
Remarque concernant ANDROMEDA
Comme indiqué ci-dessus, ANDROMEDA était un logiciel malveillant très répandu qui a atteint son apogée au début de l'année 2010s. Dans le cadre de cet incident, Turla a détourné l'infrastructure d'une variante qui avait été mise en ligne pour la première fois sur VirusTotal en 2013. Il se trouve que cette variante d'ANDROMEDA se propage par le biais de clés USB infectées.
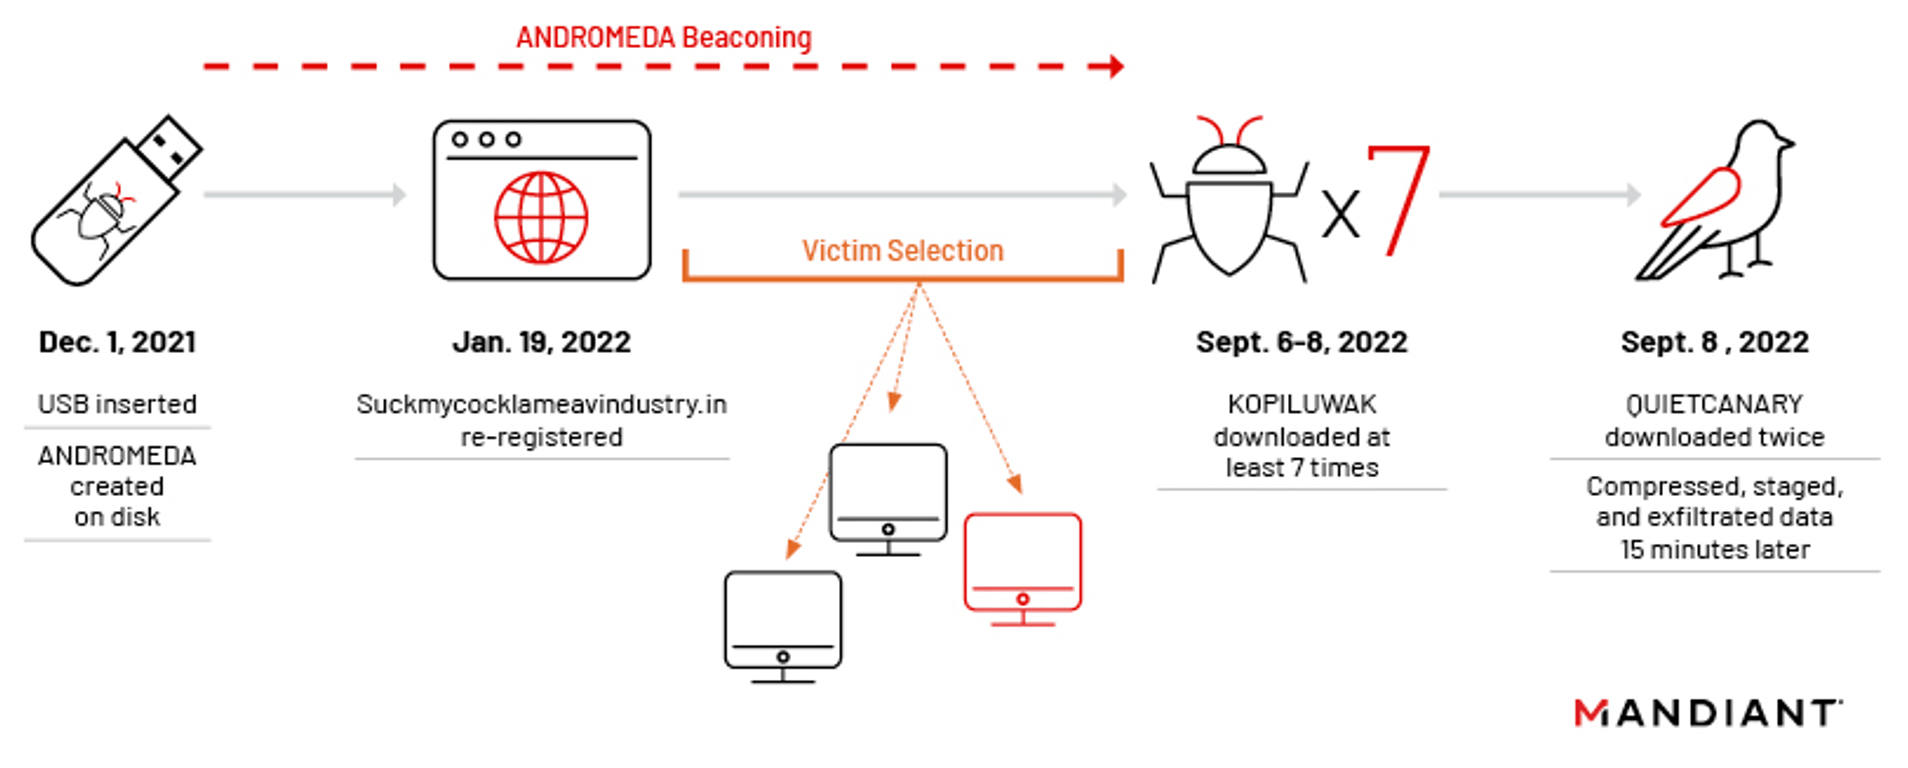
Cet incident trouve son origine dans l'insertion, au sein d'une organisation ukrainienne située à décembre 2021, d'une clé USB infectée par plusieurs souches de logiciels malveillants plus anciens. Selon Mandiant, lorsque l'utilisateur du système ciblé a double-cliqué sur un fichier de lien malveillant (LNK) dissimulé dans un dossier contenu sur la clé USB, un « échantillon ANDROMEDA de l'ancienne génération » s'est automatiquement installé, après quoi il a commencé à envoyer des signaux.
Étant donné que cette version d'ANDROMEDA avait été mise en ligne sur VirusTotal dès 2013, il s'ensuit que la plupart des C2 domaines de ce logiciel malveillant avaient été redirigés vers des serveurs de capture par des chercheurs, ou avaient tout simplement expiré après près d'une décennie. Lorsqu’il a été exécuté, ce fichier binaire a assuré sa persistance en plaçant un nouvel échantillon d’ANDROMEDA dans le répertoire C:\ProgramData\Local Settings\Temp\mskmde.com et en ajoutant une clé de registre « Run » afin de l’exécuter à chaque connexion de l’utilisateur du système. Mandiant a pu établir que l'un de ses C2 domaines arrivés à expiration avait été réenregistré en janvier 2022 par un titulaire dont l'identité était protégée, Dynadot étant le bureau d'enregistrement concerné.
By leveraging this C2 to profile existing victims of this malware sample, Turla was able to selectively target interesting users with the first-stage KOPILUWAK dropper.
Reconnaissance avec KOPILUWAK
Selon Mandiant, Turla a finalement téléchargé et exécuté une archive auto-extractible WinRAR (WinRAR SFX) contenant KOPILUWAK sur l'appareil d'une victime à l'adresse septembre 2022, après plusieurs mois d'envoi de balises ANDROMEDA qui n'avaient donné lieu à aucune activité notable.
Au total, les chercheurs de Mandiant ont constaté que les pirates avaient téléchargé et exécuté sept fois ce mois-là le même dropper WinRAR SFX « KOPILUWAK », en tentant à chaque fois de transférer « des volumes importants de données vers l'adresse C2 manager.surro[.]am ».
On ignore toujours pourquoi les agresseurs ont agi ainsi. Les commandes de profilage des victimes dans KOPILUWAK sont codées en dur ; par conséquent, elles ne produiraient pas d'ensembles de données différents provenant d'un même hôte ciblé.
Dans l'incident décrit par Mandiant, le processus « wauclt.exe » a été injecté par ANDROMEDA, puis a envoyé des requêtes GET vers « yelprope.cloudns[.]cl » avec l'URL cible « /system/update/version ». Ce domaine est un sous-domaine DNS dynamique hébergé par ClouDNS ; il était auparavant lié à l'activité ANDROMEDA et constituait un autre domaine réenregistré par Turla.
En substance, Turla a utilisé KOPILUWAK comme ressource de profilage des cibles lors de la première phase, KOPILUWAK étant le premier logiciel malveillant sur mesure de Turla utilisé par les attaquants après ANDROMEDA. KOPILUWAK a aidé Turla à mener une reconnaissance réseau sur l'hôte victime, à l'aide d'utilitaires tels que whoami, netstat, arp et net, afin de rechercher les connexions TCP actives avec leur PID et de localiser les partages réseau, avant de recenser les disques logiques et les processus en cours d'exécution. Les résultats de toutes les commandes ont été redirigés vers le fichier %TEMP%\result2.dat, avant d'être envoyés au serveur C2 « manager.surro[.]am » de KOPILUWAK au moyen de requêtes POST.
QUIETCANARY fait son apparition
À la suite de la première exécution de KOPILUWAK, Turla a été observé à deux reprises en train de télécharger la porte dérobée légère .NET « QUIETCANARY » sur un hôte (bien que les commandes n’aient été exécutées que lors de la deuxième occurrence). QUIETCANARY a principalement été utilisé par Turla pour collecter, compresser, stocker temporairement et, enfin, exfiltrer les données des victimes. Le fichier « QUIETCANARY » a été enregistré sur le disque.
Mandiant a pu observer les commandes interactives envoyées à QUIETCANARY et exécutées par la porte dérobée.
Remarque : La présence occasionnelle de fautes de frappe dans les commandes émises – ainsi que leur correction et leur réémission ultérieures – laisse supposer qu’il s’agissait d’un processus manuel, et non d’une collecte automatisée de données.
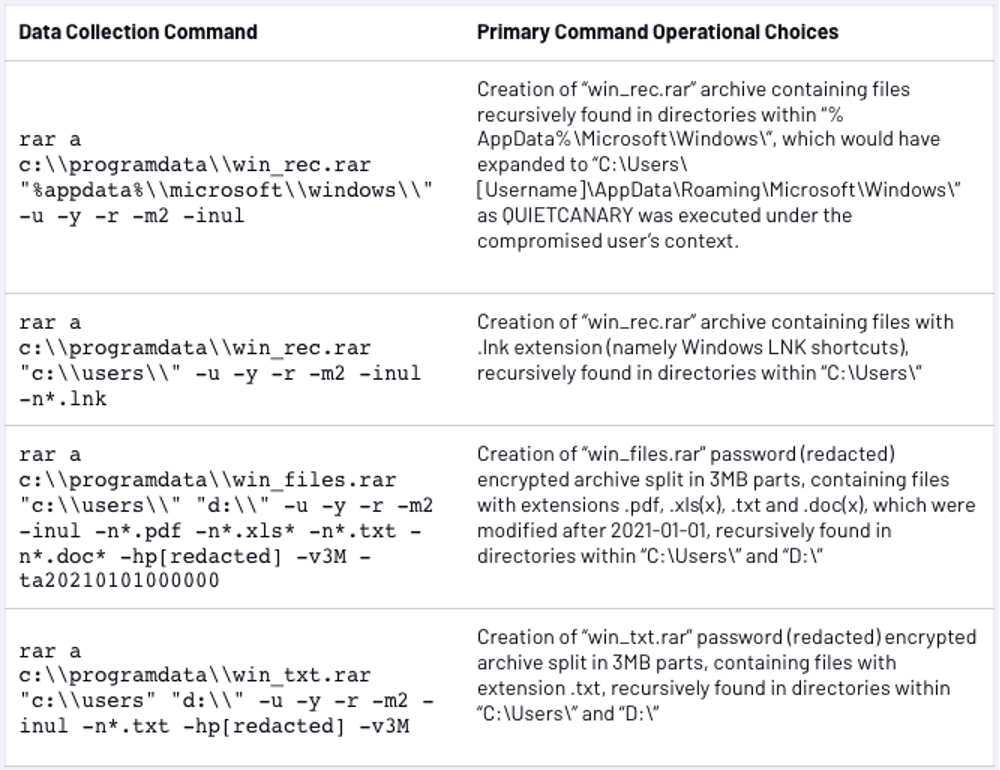
Il est intéressant de noter que Turla ne semblait s'intéresser qu'à l'exfiltration des fichiers créés après le 1 janvier 2021.
Commentaires des analystes de l'équipe « Cyber Threat Intelligence » de Tanium
« Dans son rapport, Mandiant tient à souligner que les charges utiles de Turla impliquées dans cet incident n’ont été observées qu’en Ukraine. » En réalité, Mandiant n'a observé qu'un seul cas où une infection ANDROMEDA piratée a été utilisée pour diffuser le logiciel malveillant Turla. Il serait toutefois imprudent d'en conclure que l'Ukraine est le seul endroit où Turla a mené ce type d'opération. Il serait tout aussi imprudent de conclure que les attaques de Turla, menées en profitant des infections par ANDROMEDA, se sont limitées à une seule cible. Il serait également imprudent de supposer que Turla sera le seul acteur à exploiter les infections existantes à ses propres fins. « Il est probable que d'autres acteurs malveillants, animés par des motivations différentes, cherchent à tirer parti des intrusions antérieures d'une manière conforme à l'activité décrite dans le présent document. »
En réalité, ce n'est pas la première fois que Turla détourne l'infrastructure d'attaque d'autres acteurs malveillants. Comme l'indique un article de Wired consacré à ce sujet :
Turla a depuis longtemps l'habitude d'utiliser des astuces ingénieuses pour dissimuler le contrôle de ses logiciels malveillants, voire pour prendre le contrôle d'autres pirates informatiques, comme l'a constaté Mandiant dans cette affaire récente. La société de cybersécurité Kaspersky a révélé en 2015 que Turla avait pris le contrôle de connexions Internet par satellite (s'ouvre dans un nouvel onglet)afin de dissimuler l'emplacement de ses serveurs de commande et de contrôle. En 2019, l’agence de renseignement britannique GCHQ a averti que Turla s’était discrètement emparé des serveurs de pirates informatiques iraniens (s’ouvre dans un nouvel onglet) afin de se dissimuler et de semer la confusion chez les enquêteurs qui tentaient de les identifier.
« Les techniques de piratage par USB semblent connaître un regain d’intérêt ces dernières années, et les observations de Mandiant concernant la méthodologie furtive de Turla dans le cadre de cet incident devraient rappeler aux professionnels de la sécurité que ce vecteur d’intrusion particulier est loin d’être obsolète – et que, lorsqu’elle est entre les mains d’un opérateur aussi sophistiqué et doté de ressources aussi importantes que Turla, cette technique continue de représenter une menace importante. »
Pour en savoir plus, consultez nos dernières synthèses sur les cybermenaces publiées dans « ».

