La plupart des organisations gèrent encore leurs systèmes informatiques et leur sécurité à l'aide de tickets, de tableaux de bord et de cycles de correctifs planifiés. Pendant des années, cela a suffi. Le problème, c'est que le contexte a changé. Les actifs évoluent sans cesse. Les identités ne sont plus uniquement humaines. Les systèmes d'intelligence artificielle prennent des décisions en temps réel. Et les pirates s'adaptent tout aussi rapidement. Ce qui était autrefois assez rapide est désormais déjà trop tard.
Si vous attendez toujours qu'un ticket, une alerte ou un résultat d'analyse vous signale qu'il y a un problème, celui-ci s'est déjà déplacé. C'est là le fossé que les organisations ressentent actuellement. Ce n'est pas un manque d'outils, mais un décalage entre la rapidité à laquelle l'environnement évolue et la manière dont les systèmes informatiques et de sécurité sont conçus pour y répondre. Pour combler cet écart, il ne suffit pas d'avoir des réactions plus rapides. Cela nécessite un modèle de fonctionnement différent.
Nous comptons de plus en plus d'agents d'intelligence artificielle qui interviennent au sein de nos écosystèmes, dotés de niveaux d'autorité et d'autonomie variables. Nous disposons d'un parc de terminaux très étendu et en constante évolution. Et nous avons également affaire à une IA autonome du côté des attaquants, qui s’adapte pour exploiter les vulnérabilités plus rapidement que ne peuvent le faire les systèmes automatisés, dont les paramètres sont définis par l’homme.
L'objectif final de l'informatique, tant du point de vue de l'exploitation que de la cybersécurité, doit être l'informatique autonome.
L'informatique autonome est un modèle opérationnel dans lequel les systèmes comprennent les résultats attendus, vérifient leur état et agissent sans attendre systématiquement l'intervention d'un être humain. Il ne s'agit pas simplement d'automatiser le service d'assistance à l'aide d'agents IA capables de traiter les tickets plus rapidement. Il s'agit d'un concept relativement nouveau, qui n'est accessible que depuis peu, et qui va au-delà de l'automatisation statique en permettant aux environnements informatiques et de sécurité de s'autodiagnostiquer, de s'autoréparer et de s'améliorer au fil du temps grâce à des informations fiables en temps réel.
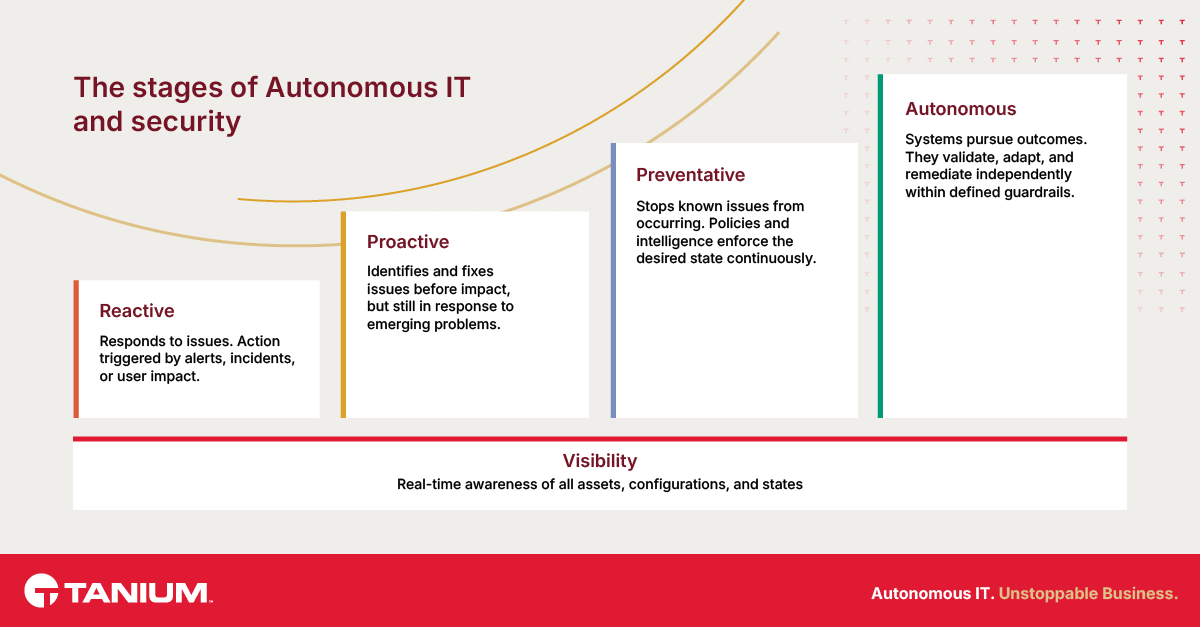
Cette agence sans précédent constitue une évolution nécessaire et repose avant tout sur la visibilité. Elle évolue entre des phases réactives, proactives et préventives afin de passer d'une approche consistant à réagir aux problèmes lorsqu'ils surviennent à une approche visant à les prévenir. Mais prévenir les problèmes que vous pouvez anticiper n’est pas suffisant, car les systèmes d’IA sont bien moins prévisibles que les environnements informatiques traditionnels. Pour faire face à cette nouvelle ère, les équipes chargées de la cybersécurité et de l’ informatique doivent évoluer, non seulement en passant d’une intervention humaine à une automatisation guidée par l’homme, mais aussi vers des systèmes capables de s’autogérer.
Visibilité : le défi fondamental de la gestion d'actifs
La question fondamentale qui se pose pour tout programme de cybersécurité et d'opérations informatiques est la suivante : « Qu'est-ce que je gère exactement ? » Il faut savoir ce que vous gérez avant de pouvoir le sécuriser. Le défi réside dans les cloisonnements, qui ne sont pas seulement le fait de la technologie, mais aussi des processus et des personnes. Lorsque je travaillais au service des opérations informatiques, par exemple, mon domaine d'activité concernait les applications. Notre équipe a développé les modules, et nous nous sommes attachés à mettre au point l'application. Les terminaux sur lesquels ils ont exécuté ces opérations appartenaient à une autre équipe ; notre visibilité sur ce niveau était donc limitée.
Chacun faisait son travail. Le problème, c'est que les postes ne correspondaient pas. C'est ainsi qu'au fil des années, des cloisonnements se sont créés, car les différentes équipes ne travaillaient pas de concert. Et l'absence d'approche centralisée ou de source unique de référence conduit à la mise en place de solutions de contournement ponctuelles, de tableurs non contrôlés et de solutions de fortune.
C'est là tout le défi lié à l'inventaire, mais le problème ne se limite pas à répertorier tous les appareils sur une seule liste. Les gens abordent l'inventaire des actifs de la même manière que l'on compterait le contenu de son réfrigérateur. Mais les actifs ne sont pas immuables comme un pot de moutarde : ils sont très dynamiques. Leur cycle de vie commence par l'approvisionnement. Vous disposez d'un appareil configuré selon un profil de base donné, et au fil du temps, l'utilisateur peut demander d'autres applications ou privilèges. Les utilisateurs peuvent modifier certains paramètres de configuration ou installer eux-mêmes des logiciels non approuvés. Et enfin, vous devez mettre en place un processus permettant de mettre hors service les actifs en fin de vie.
La visibilité consiste à disposer d'une connaissance en temps réel de trois éléments : l'inventaire complet de vos actifs, leurs configurations et leur état actuel.
Lorsqu'une organisation tente de gérer l'ensemble de ses terminaux de manière globale, elle se rend souvent compte qu'elle n'y parvient pas. Supposons que le service de sécurité souhaite déployer une solution EDR sur chaque terminal. Ils se rendent au service des opérations informatiques pour consulter la base de données de gestion des changements et l'inventaire des actifs — qui n'est pas mis à jour en temps réel et est donc obsolète. Ce manque de visibilité nuit aux processus fondamentaux tels que l'application de correctifs et entrave considérablement la gestion des incidents.
En effet, la visibilité consiste à avoir une connaissance en temps réel de trois éléments : l'ensemble de vos actifs, leurs configurations et leur état actuel. Au-delà de l'inventaire, les configurations vous indiquent comment les choses sont censées fonctionner, tandis qu'une vue de l'état actuel vous montre la réalité. C'est dans cet écart entre les deux que réside le risque.
De la réactivité à l'autonomie en quatre étapes
En prenant la visibilité comme point de départ fondamental, les organisations peuvent évaluer leur situation et l'améliorer en matière de gestion des actifs, de gouvernance et de cybersécurité. Dans cette nouvelle ère de l'IA, on distingue quatre phases dans les domaines de l'informatique et de la cybersécurité, dont la phase ultime, l'autonomie, consiste à intégrer l'IA pour créer des systèmes autogérés qui fonctionnent à la vitesse des machines et avec la perspicacité propre à celles-ci, plutôt qu'à l'échelle humaine.
Les quatre étapes sont les suivantes :
- Réactif. En vous appuyant sur la visibilité, vous passez à la première étape : en substance, lorsque vous constatez qu'un dysfonctionnement est survenu ou qu'un incident se produit, vous intervenez pour y remédier. Vous attendez une alerte ou un ticket. Les outils modernes réduisent les délais de réponse de plusieurs jours à quelques minutes, voire quelques secondes, ce qui permet aux équipes d'agir si rapidement qu'on a l'impression qu'elles prennent les devants. Mais ils attendent toujours de savoir ce qui ne fonctionne pas, réagissant ainsi à un événement qui s'est déjà produit. Au rythme où les incidents se produisent aujourd'hui, cette situation n'est tout simplement pas tenable.
- Proactif. C'est là que l'on commence à constater un changement. Nous n'attendons pas qu'un problème se présente pour agir. Le système détecte le problème en premier lieu et le résout tant qu'il est encore mineur. Vous détectez la baisse de performances, la mauvaise configuration ou la dérive avant qu'elle ne se traduise par une panne ou l'ouverture d'un ticket. Mais être proactif ne revient pas à prévenir. Vous êtes toujours confronté à des problèmes ; c'est simplement que vous y faites face plus tôt et en disposant de davantage d'informations.
- Préventif. C'est l'étape qui vous permet de sortir définitivement de l'état d'esprit réactif. Désormais, les services de renseignement et la politique empêchent ce problème de se poser. Vous ne vous contentez pas de résoudre un problème de manière proactive avant qu'il n'ait des répercussions sur l'activité ; vous veillez à ce que ce problème n'existe tout simplement pas. Cela ne fonctionne que si vous comprenez suffisamment bien les schémas pour garantir en permanence le bon comportement, et non pas selon un calendrier précis ni a posteriori. L'inconvénient est que vous ne pouvez prévenir que les problèmes potentiels dont vous avez connaissance. Vous devez anticiper les problèmes et mettre en place les moyens de les détecter et d'y remédier.
- autonome. Désormais, la situation change radicalement. Au lieu que ce soient les humains qui définissent chaque étape, chaque arbre de décision, chaque « si ceci, alors cela », vous fixez un objectif et des limites à un système basé sur l'IA, et celui-ci apprend à trouver une solution. Les ressources savent comment elles sont censées se comporter, et elles sont capables de se valider et de se corriger elles-mêmes — tantôt en signalant un problème, tantôt en le résolvant directement, le tout de manière vérifiable. Cela permet aux humains de ne plus se consacrer à un triage constant, mais de se consacrer plutôt à la supervision, à l'élaboration des politiques et à la gestion des exceptions.
L'informatique autonome permet aux humains de ne plus se consacrer à un triage constant, mais de se consacrer plutôt à la supervision, à la définition des règles et à la gestion des exceptions.
L'un des principaux avantages de l'autonomie réside dans le fait que, lorsqu'un problème survient et est résolu, les enseignements tirés se répercutent dans l'ensemble de l'environnement, au lieu de se perdre dans un champ d'un rapport d'incident ou dans l'esprit d'un seul ingénieur système. Le système s'améliore au fil du temps. C'est là toute la différence entre l'automatisation et l'autonomie : l'automatisation suit des instructions. L'autonomie vise les résultats.
L'autonomie est essentielle à l'ère de l'IA
L'ampleur, la rapidité et le dynamisme des environnements informatiques modernes ont atteint un niveau tel que les êtres humains ne parviennent tout simplement plus à suivre le rythme. Dans un monde régi par l'intelligence artificielle, la maturité ne se définit plus par la capacité des individus à respecter les processus ni par la rapidité de réaction des équipes. Elle se définit par la capacité des systèmes à comprendre leur environnement, à évaluer leur propre état et à agir en temps réel.
Cette vision ne débouche pas sur un monde entièrement automatisé. Les êtres humains continueront à fixer des objectifs, à fournir un contexte, à définir les risques acceptables et à examiner les implications éthiques d'une pratique ou d'un risque. Les machines excelleront bien davantage que nous dans ce qu’elles font : la validation répétitive, la correction instantanée et l’apprentissage à grande échelle, à partir de chaque résultat obtenu sur l’ensemble d’un parc.
Il s'agit de passer d'une approche consistant à réagir aux problèmes à une approche visant à les prévenir, pour aboutir finalement à des systèmes capables de s'autogérer dans le cadre de limites bien définies. La visibilité est la base. Sans cela, rien d'autre ne fonctionne. À partir de là, l'objectif n'est pas de créer des êtres humains plus rapides.
Il s'agit de mettre en place des systèmes qui n'aient plus besoin d'attendre ces éléments.

