À l'ère de l'évolution technologique, les organisations ont constaté une augmentation marquée des cybermenaces sophistiquées. Par ailleurs, l'avènement du modèle « Zero-Trust », alors que la pratique du « Bring Your Own Device » (BYOD) est désormais courante parmi les salariés, a posé des défis qui lui sont propres. Les administrateurs système et les équipes de sécurité sont souvent en désaccord en raison de la dichotomie apparente entre sécurité et facilité d'utilisation.
Dans le même temps, ces mêmes équipes de sécurité se sont vu confier la mission pratiquement impossible de sécuriser l'ensemble des actifs et des données dont elles ont la charge, ce qui soulève une série de questions existentielles que toute équipe de sécurité doit se poser : « Quels sont mes actifs ? » De qui est-ce que je les protège ? « Comment puis-je les protéger ? »
Tanium et Filigran ont conclu un partenariat afin d'aider les équipes de sécurité à répondre à ces questions et à sécuriser leurs environnements informatiques. La plateforme de pointe de Tanium dédiée à la sécurité et à la gestion des terminaux, ainsi que les produits de Filigran en matière de renseignements sur les menaces et de simulation d'attaques et de violations de sécurité, permettent aux organisations d'être mieux informées et mieux équipées grâce au « pouvoir de la certitude ».
Grâce à Tanium, les entreprises sont en mesure de répondre rapidement et sans effort à cette première question. Réfléchir à la question : « Quels sont mes atouts ? » C'est un défi auquel de nombreuses organisations sont confrontées. Après tout, si vous ne connaissez pas quelque chose, comment pourriez-vous espérer le protéger ?
Les équipes doivent ensuite répondre à la deuxième question. « Contre quelles menaces dois-je protéger mes actifs ? » Pour y répondre, les organisations ont besoin d'informations sur les acteurs malveillants et les techniques utilisées aujourd'hui contre des organisations similaires et/ou des données similaires ; c'est là que Filigran entre en jeu.
Que sont Filigran OpenCTI et OpenBAS ?
Filigran est un fournisseur de solutions open source de cybersécurité couvrant la gestion des renseignements sur les menaces, la simulation de violations et d'attaques, ainsi que la gestion des risques cybernétiques. Parmi les innovations de Filigran figurent les premières solutions véritablement intégrées de veille sur les cybermenaces et de simulation d'attaques et de violations de sécurité : OpenCTI et OpenBAS.
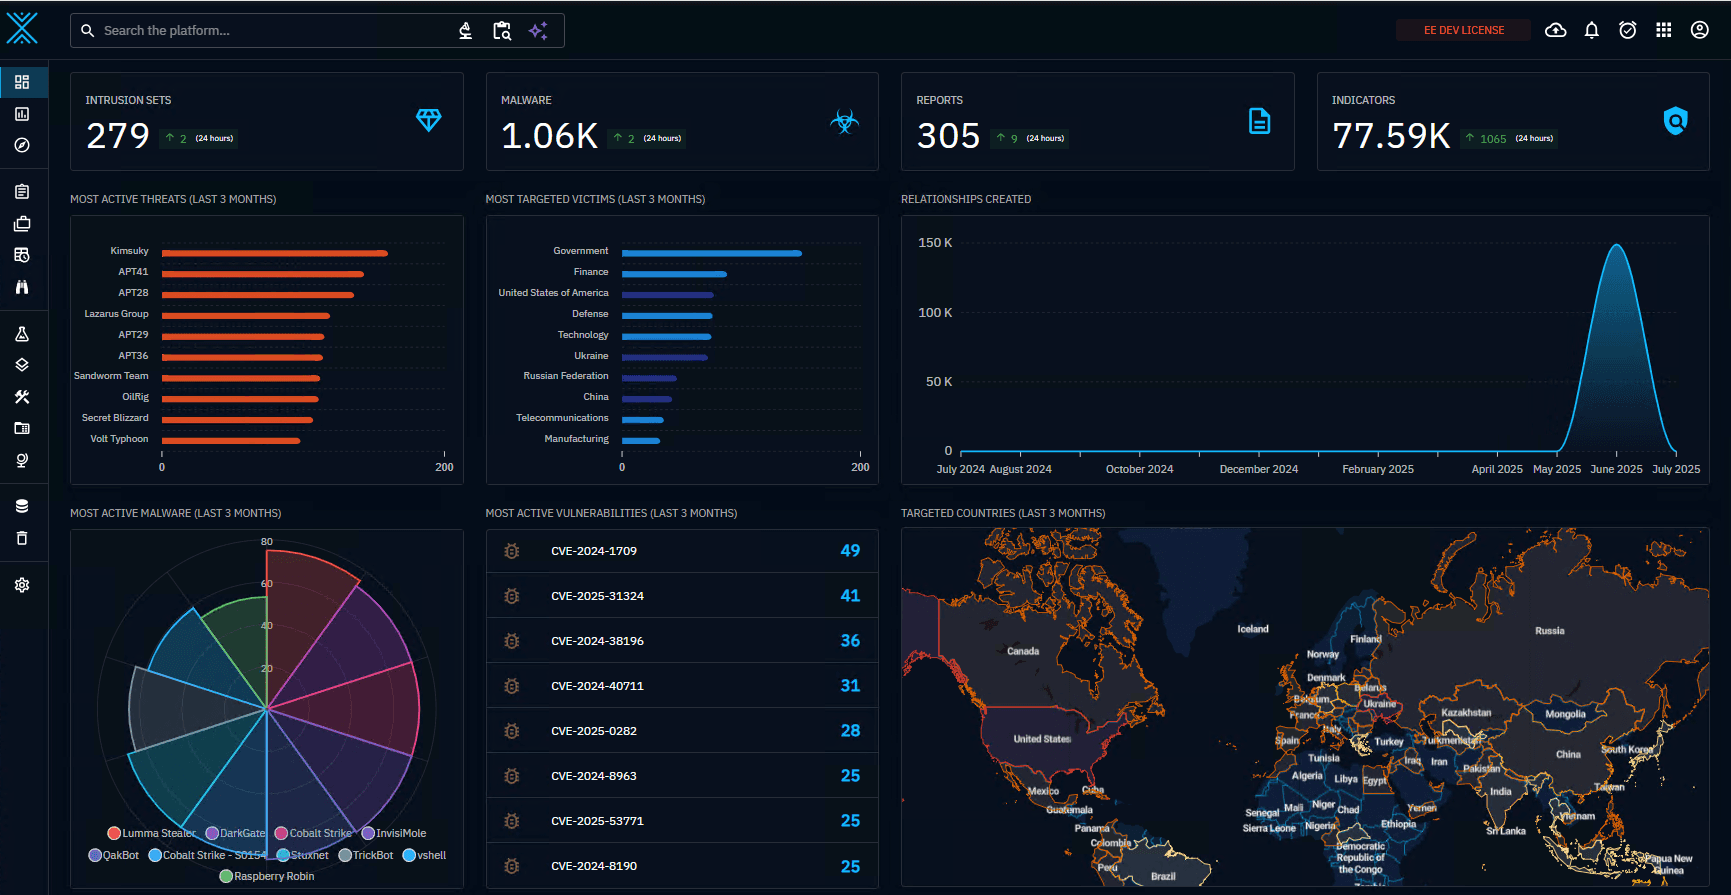
OpenCTI permet aux organisations de synthétiser plusieurs flux de renseignements sur les menaces, qu'ils soient payants ou open source, afin d'obtenir des renseignements pertinents, adaptés à leurs besoins spécifiques. Grâce à des guides opérationnels, OpenCTI permet aux équipes chargées de la lutte contre les menaces d'automatiser l'enrichissement et l'élargissement de leurs renseignements sur les menaces afin d'établir des liens pertinents et de générer des analyses performantes.
OpenBAS est la solution de simulation d'attaques par intrusion proposée par Filigran. Les équipes de sécurité utilisent OpenBAS pour simuler des cyberattaques qui s'appuient sur les tactiques, techniques et procédures (TTP) mises en évidence dans chaque rapport sur les menaces fourni par OpenCTI.
Tanium et OpenCTI
OpenCTI est entièrement intégré au module « Threat Response » de Tanium, ce qui lui permet de collecter automatiquement les indicateurs afin de déterminer si la menace décrite est présente dans l'environnement.
Si une menace est détectée, les équipes peuvent utiliser Tanium pour mettre en œuvre des mesures correctives immédiates et automatisées sur n'importe quel terminal. Grâce à Tanium, les équipes peuvent automatiquement mettre fin à l'attaque en mettant les terminaux en quarantaine, en arrêtant les processus et en supprimant les fichiers.
L'intégration entre Tanium et OpenCTI est bidirectionnelle. Cela signifie que toute alerte détectée dans Threat Response sera également transmise à OpenCTI à des fins d'enrichissement et d'évaluation approfondie, ce qui permettra de disposer de capacités exhaustives de recherche de menaces.
Enfin, maintenant que ces équipes de sécurité ont identifié leurs actifs et savent contre qui ou quoi elles doivent les défendre, nous en arrivons à la question cruciale : « Comment puis-je les protéger ? » Une fois que les équipes ont utilisé OpenCTI pour analyser les informations sur les menaces et les mesures de réponse aux menaces afin de déterminer qu'aucune menace n'est présente dans leur environnement, OpenCTI dispose d'une fonctionnalité intégrée permettant d'envoyer tout rapport de menace à OpenBAS.
Tanium et OpenBAS
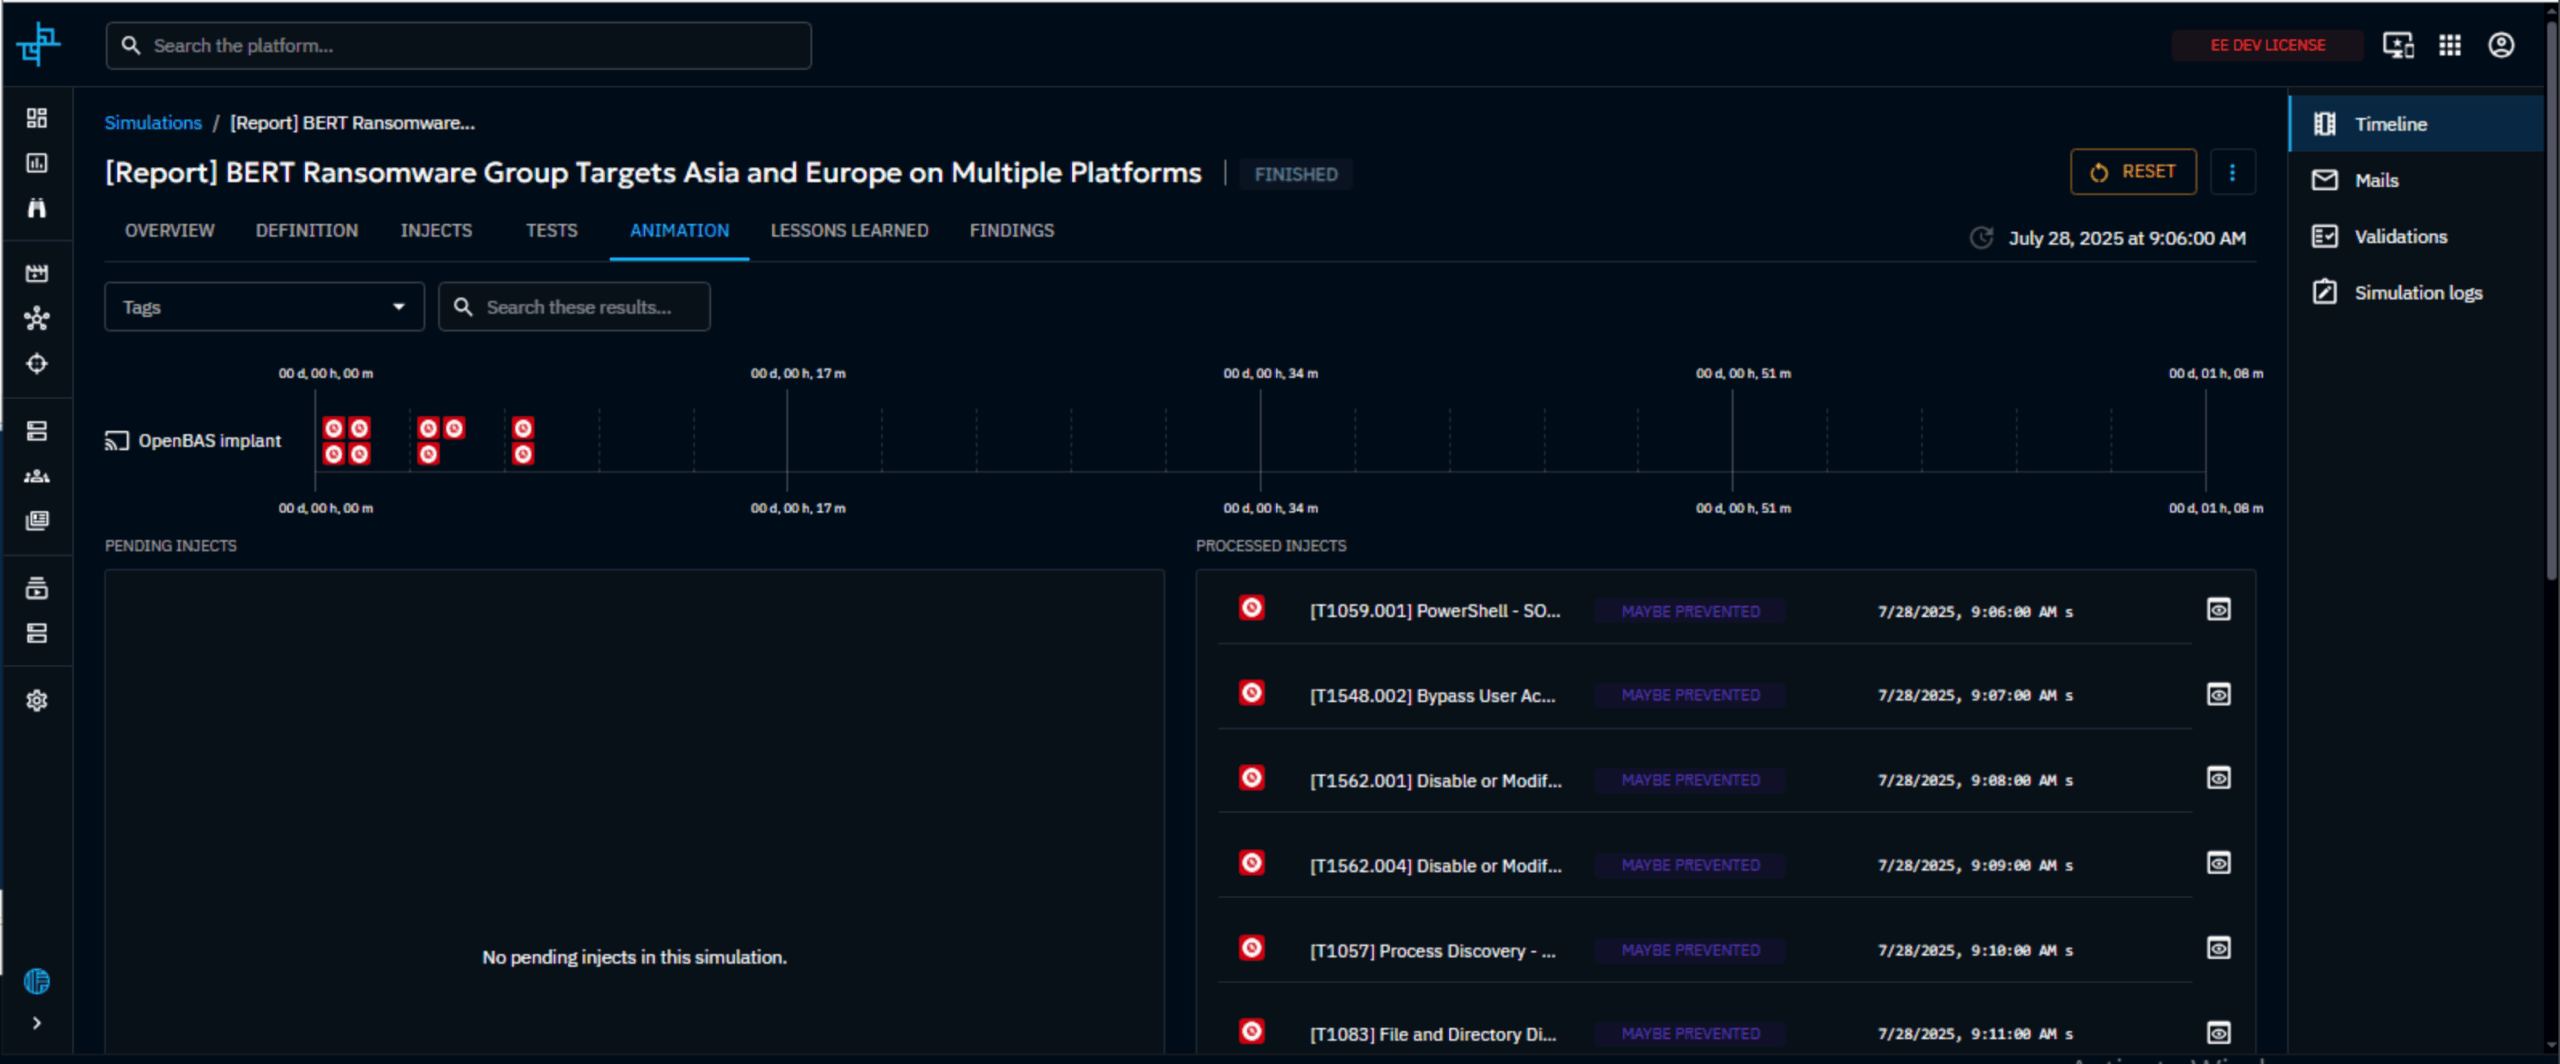
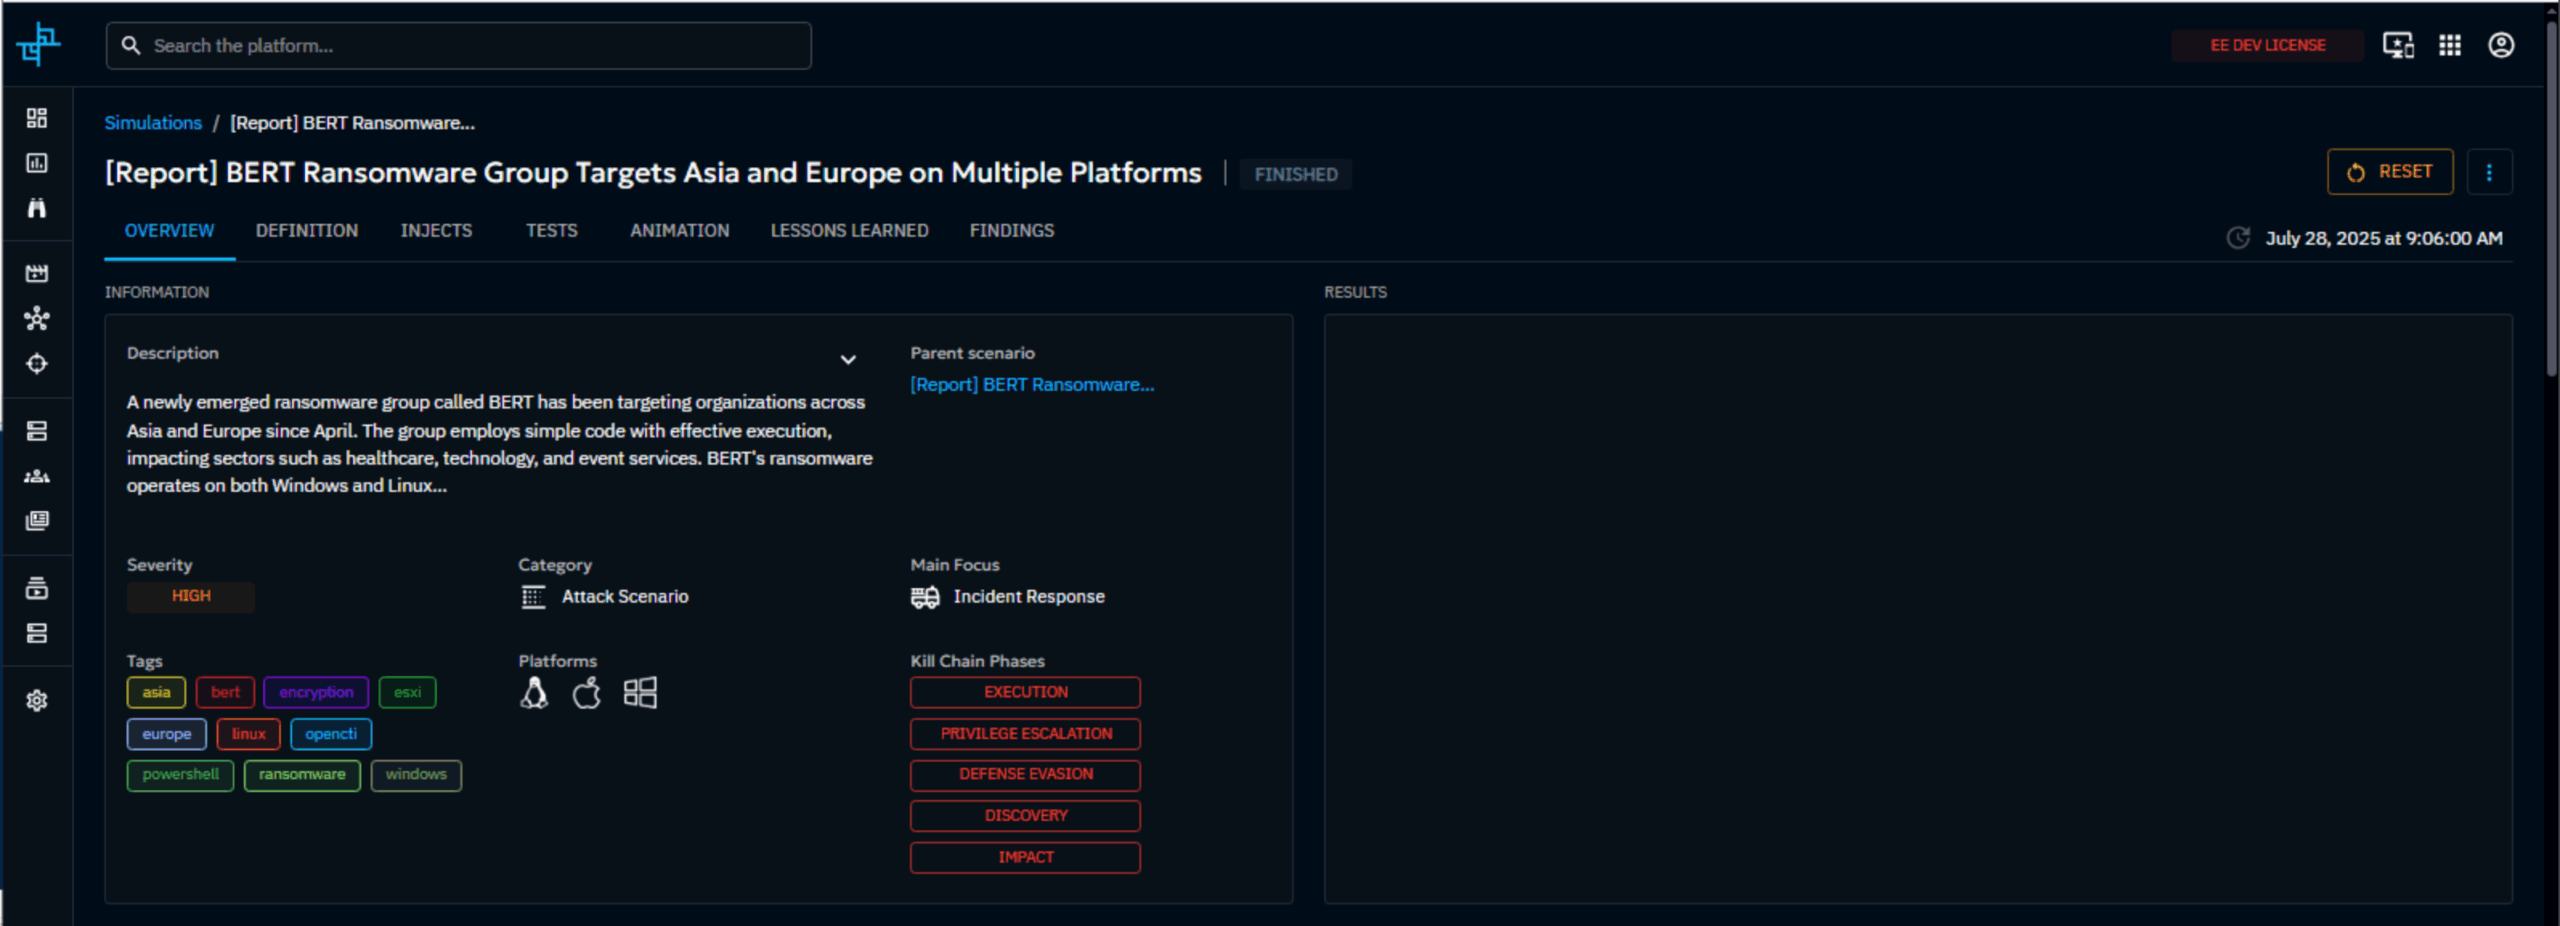
Le nouveau Tanium Connector s'intègre à OpenBAS afin d'exploiter le client Tanium déjà présent sur un terminal pour simuler ces actions malveillantes et évaluer si les outils de sécurité actuels sont capables de détecter, voire de prévenir, une partie quelconque de l'attaque. Ces informations sont ensuite utilisées pour établir des enseignements tirés et des rapports post-incident qui guident les équipes de sécurité afin de renforcer le niveau de sécurité de l'organisation et de s'adapter à un environnement de menaces en constante évolution.
Tendances en matière de recherche de menaces et de détection des vulnérabilités
Samuel Hassine est PDG et cofondateur de Filigran ; il était auparavant responsable du renseignement sur les cybermenaces au sein de l'Agence nationale de la sécurité des systèmes d'information (ANSSI) en France. L'ANSSI a été à l'origine d'une grande partie du développement initial de la solution OpenCTI, ce qui fait de Hassine une personne qui sait parfaitement à quel point la plateforme Tanium peut être performante lorsqu'elle est connectée à OpenCTI.
« Lorsque j’ai commencé à travailler sur OpenCTI, c’était pour répondre aux besoins internes de l’Agence nationale française de cybersécurité », se souvient Hassine. « Il nous manquait un outil de ce genre. » Et nous n'avons pas réussi à le trouver dans le commerce. « Nous avons donc commencé le développement, et je n’aurais jamais imaginé que cela aurait un tel impact ni que tant de personnes souhaiteraient l’utiliser. »
Hassine estime que cela témoigne de l'évolution du domaine de la recherche de menaces et de la détection des vulnérabilités. L'approche repose de plus en plus sur les données, même au sein d'organisations qui sont encore relativement peu expérimentées en matière de cybersécurité.
« Ce que je constate sur le terrain, c’est que les gens commencent à comprendre ce qu’est la cybersécurité et ce qu’ils doivent faire », explique M. Hassine. « Les organisations souhaitent renforcer leurs capacités en matière de cybersécurité, mais leurs ressources sont limitées. » « Ils doivent donc établir des priorités. »
Étant donné que la mise en place d'une capacité de détection complète peut prendre des années, les données peuvent contribuer à définir les priorités et à réduire la surface d'attaque d'une organisation. Les données fournissent une feuille de route permettant d'établir des priorités, afin que les organisations puissent s'attaquer aux menaces les plus importantes.
« C'est comme une opération de hameçonnage malveillante à grande échelle », remarque Hassine. « On n’essaie pas de harponner tous les poissons. » Vous vous attaquez aux plus dangereux. La plupart des équipes chargées de développer des capacités de détection en sont conscientes et s'appuient sur les renseignements sur les menaces pour définir les priorités de leurs travaux de développement et d'intégration. « Aucun système ne peut couvrir l'ensemble des tactiques et des procédures ; il faut faire des choix. »
Dans le cadre de leurs efforts, l'utilisation du référentiel MITRE ATT&CK (Adversarial Tactics, Techniques, and Common Knowledge), qui constitue une matrice exhaustive des tactiques et techniques employées par les chasseurs de menaces, les membres des équipes « red team » et les défenseurs pour mieux classer les attaques, pourrait s'avérer très utile.
« Imaginons que vous estimiez que votre couverture représente près de 60 % du référentiel », explique M. Hassine. « Vous vous rendrez vite compte qu’il faudrait des années pour combler les lacunes restantes. » « L'utilisation de données pertinentes issues du renseignement sur les cybermenaces peut sans aucun doute aider à définir les priorités pour les prochaines étapes. »
Les connecteurs Tanium pour OpenCTI et OpenBAS sont désormais disponibles pour les clients de Tanium
Les connecteurs Tanium pour OpenCTI et OpenBAS sont faciles à installer et à configurer et permettent aux utilisateurs de Tanium de tirer parti des dernières avancées techniques de ces solutions performantes. Une fois configurée, cette intégration transmet en temps réel un flux d’événements contenant des données de renseignement sur les menaces (par exemple, les dernières signatures et indicateurs de menaces) directement à la plateforme Tanium.
Pour une présentation personnalisée de la plateforme Tanium, , prenez rendez-vous dès aujourd'hui pour une démonstration.
Les clients de Tanium qui souhaitent en savoir plus sur les connecteurs Tanium pour OpenCTI et OpenBAS sont invités à contacter leur chargé de compte.

