Le 24 septembre 2025, Cisco a publié des informations concernant une série de vulnérabilités (CVE) affectant ses équipements. Parmi celles-ci figuraient trois vulnérabilités particulièrement préoccupantes qui semblent être liées à une campagne de logiciels malveillants menée par un acteur malveillant de haut niveau. Le rapport de Cisco conclut avec un haut degré de certitude que cette campagne est liée à la campagne ArcaneDoor de 2024 (; pour en savoir plus, cliquez ici :).
Bien que Cisco et le NCSC ne signalent que des attaques visant les plateformes de la série ASA-5500-X (dont beaucoup ne bénéficient plus d'aucun support), ces vulnérabilités ne se limitent pas uniquement à la plateforme ASA 5500-X.
| Attribut | CVE-2025-20333 | CVE-2025-20362 | CVE-2025-20363 |
|---|---|---|---|
| Type de vulnérabilité | Exécution de code à distance sur un serveur Web VPN | Accès non autorisé au serveur Web VPN | Exécution de code à distance via les services Web |
| Matériel concerné | ASA, FTD | ASA, FTD | ASA, FTD, IOS, IOS XE, IOS XR (ASR 9001) |
| Versions logicielles concernées | ASA : 9,12–9.23x FTD : 7,0–7.7x | ASA : 9,12–9.23x FTD : 7,0–7.7x | ASA : 9,12–9.23x FTD : 7,0–7.7x IOS/IOS XE : avec VPN SSL d'accès à distance ; IOS XR : serveur HTTP activé sur l'ASR 9001 |
| Score CVSS | 9,9 (Critique) | 6,5 (Moyen) | 9,0 (Critique) sur ASA/FTD (8,5 sur iOS) |
| Authentification requise | Oui (identifiants VPN) | Non | ASA/FTD : Non IOS : Oui (privilèges limités) |
| Impact | Exécution complète du code en tant qu'administrateur, compromission totale de l'appareil | Accéder à des URL à accès restreint sans authentification | Exécution complète du code en tant qu'administrateur, compromission totale de l'appareil |
Heureusement, Cisco a également mis à disposition un excellent tableau de référence répertoriant les versions corrigées de tous les logiciels ASA et FTD concernés :
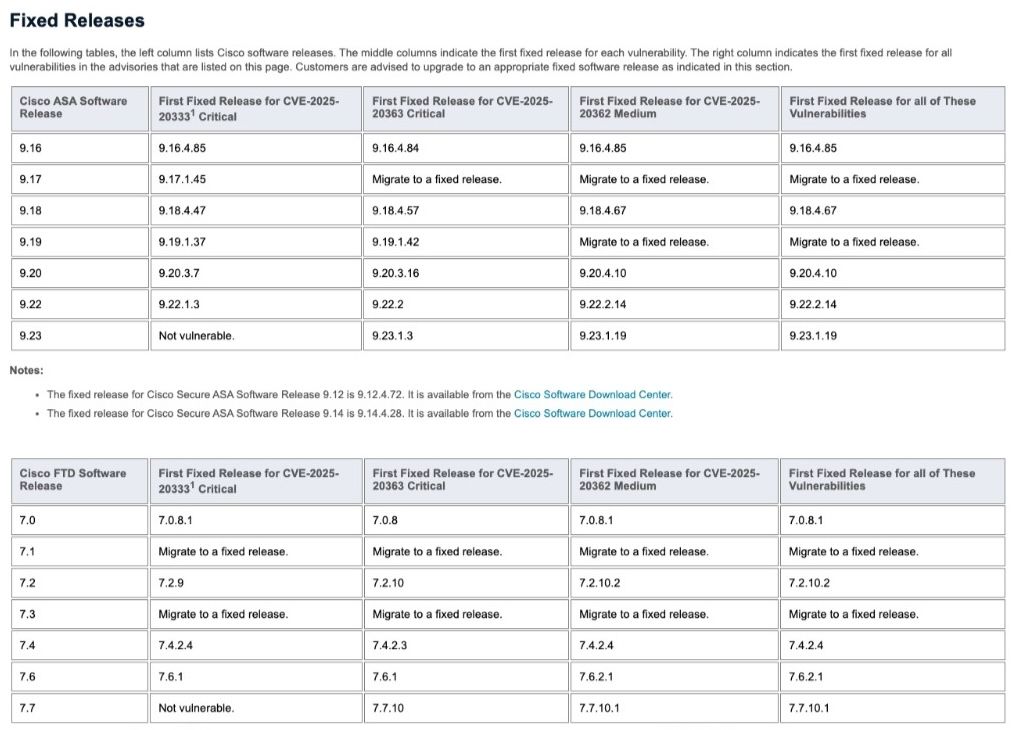
Figure 1 : Source - https://sec.cloudapps.cisco.com/security/center/resources/asa_ftd_continued_attacks
Les clients de Tanium peuvent utiliser les fonctionnalités « Remote Authenticated Scan » ( ) de Tanium Comply, disponibles via l'interface , pour analyser les appareils Cisco à la recherche de vulnérabilités.
Dans les heures et les jours qui ont suivi la publication de ces vulnérabilités, plusieurs gouvernements ont publié des instructions plus détaillées ainsi qu'une analyse d'une campagne sophistiquée, toujours en cours, impliquant plusieurs logiciels malveillants complexes ciblant ces appareils.
Directive d'urgence de la CISA
Rapport d'analyse des logiciels malveillants du NCSC concernant LINEVIPER et RayInitiator
REMARQUE : Le rapport d'analyse des logiciels malveillants du NCSC indique que les attaques visaient des appareils ASA exécutant les versions 9,12(4)67 et 9,14(4)24. Cisco souligne que les appareils identifiés dans le cadre de cette campagne ne peuvent pas prendre en charge les technologies SecureBoot ou TrustAnchor, ce qui facilite la réussite des attaques menées dans ce cadre. On ignore pour l'instant quelle vulnérabilité est directement à l'origine de la compromission initiale du chargeur d'amorçage.
Détection des logiciels malveillants associés
Cette section décrit la détection des compromissions liées aux campagnes d'attaques signalées pour la première fois dans le document « septembre 2025 » ; il s'agit d'une procédure différente de la détection des terminaux exécutant des versions de logiciels vulnérables, décrite précédemment dans la section « Présentation » du présent document.
Le Centre national de cybersécurité du Royaume-Uni a publié un rapport technique exceptionnellement détaillé sur le logiciel malveillant ciblant les appareils ASA 5500-X. Le rapport complet peut être téléchargé sur à l'adresse suivante :. Ce logiciel malveillant se compose de deux éléments : un bootkit nommé RayInitiator et un chargeur appelé LINE VIPER ; LINE VIPER, en particulier, semble présenter des similitudes avec certains logiciels malveillants antérieurs ciblant les Cisco ASA , observés il y a environ un an, bien que ces comparaisons ne relèvent pas du champ d’application de la présente analyse.
Les vulnérabilités exploitées lors de ces attaques affectent également les appareils Cisco Firepower Threat Defense ; toutefois, ces appareils prennent en charge le démarrage sécurisé, et il est peu probable que ce logiciel malveillant puisse persister sans être détecté sur ces appareils.
RAYINITIATOR
RayInitiator désigne un bootkit persistant à plusieurs étapes ciblant les appareils Cisco ASA qui ont atteint leur dernier jour de prise en charge ou qui arriveront en fin de prise en charge d'ici le 30 septembre 2025. Cette mesure vise spécifiquement les appareils qui ne prennent pas en charge le démarrage sécurisé. Même si RayInitiator ne constitue pas nécessairement une menace immédiate pour les appareils FTD, il convient néanmoins d'appliquer les correctifs ou de procéder à une mise à niveau matérielle de ces appareils dès que possible.
RayInitiator modifie le processus de démarrage et installe des hooks au cœur même des tables système, ce qui le rend indétectable par les outils d'administration standard.
LINE VIPER
LINE VIPER semble être le successeur de 2024’s LINE DANCER et LINE RUNNER ; il a toutefois bénéficié d’une mise à niveau notable grâce à des techniques d’obfuscation avancées et à des capacités modulaires et extensibles, notamment la collecte de fichiers pcap, la suppression ciblée des journaux et des techniques anti-analytiques.
La sophistication de LINE VIPER transparaît dans bon nombre de ses fonctionnalités, notamment l'utilisation de jetons spécifiques à chaque victime et de communications chiffrées, ce qui rend l'analyse du trafic intercepté particulièrement difficile.
Les méthodes d'investigation numérique traditionnelles (analyse de disques ou de mémoire) peuvent s'avérer inefficaces si l'on n'utilise pas d'outils et de techniques spécialisés. Le rapport du NCSC et le site web de la CISA proposent de nombreux scripts et règles YARA destinés à l'analyse, ainsi que des conseils techniques.
La détection nécessite souvent un accès physique à l'appareil et le recours à des techniques d'analyse informatique avancées, telles que l'analyse des vidages de mémoire à la recherche de « hooks » spécifiques ou l'utilisation des scripts Python et des règles YARA fournis par le NCSC. Les rapports concernant ce logiciel malveillant mettent en évidence les techniques anti-analyse et l'utilisation de la mémoire volatile ; il convient donc de procéder à l'analyse avec précaution et de ne pas éteindre les appareils. La mise hors tension des appareils effacera la mémoire volatile et pourrait faire disparaître des éléments de preuve essentiels.
Collection médico-légale
L'Agence américaine pour la cybersécurité et la sécurité des infrastructures (CISA) a publié des instructions détaillées sur la manière de préparer les appareils Cisco ASA, d'effectuer un « core dump » et d'analyser les résultats afin de détecter d'éventuels signes de compromission. Vous pouvez consulter les instructions détaillées concernant les appareils Cisco ASA « » ici :.
Bien que la notification de la CISA souligne l’importance d’une collecte rigoureuse des preuves numériques, il convient de le rappeler une nouvelle fois : il existe des consignes TRÈS précises visant à vous éviter de déclencher des mesures anti-investigation :
Les étapes indiquées doivent être suivies dans l'ordre où elles sont présentées et exactement telles qu'elles sont décrites. Tout écart par rapport aux recommandations ci-dessous risque de déclencher les mesures anti-analyse de l'acteur malveillant, ce qui détruira les données d'analyse et perturbera les enquêtes en cours. La CISA n'a pas connaissance de l'ensemble des mesures anti-criminalistique et de sécurité opérationnelle mises en place par l'acteur malveillant, mais vous trouverez ci-dessous des exemples tirés des observations effectuées à ce jour.
- N'utilisez PAS la touche « Tab », la saisie semi-automatique ou toute autre fonction de saisie semi-automatique. L'auteur de la menace a programmé ces commandes pour provoquer le plantage de l'appareil.
- NE PRENEZ PAS d'autres mesures correctives que celles décrites ci-dessous (par exemple, le blocage d'adresses IP, etc.) sans avoir préalablement consulté la CISA. L'acteur malveillant surveille de près les changements et est capable de s'adapter rapidement à une nouvelle infrastructure.
REMARQUE : Un plantage de l'appareil entraînerait vraisemblablement un redémarrage, ce qui effacerait la mémoire et toute anomalie. Il s'agit soit d'une méthode très astucieuse visant à amener l'analyste à perdre des preuves judiciaires précieuses, soit d'un bug inattendu ayant un effet secondaire avantageux (pour l'adversaire).
Mesures d'atténuation et mise à niveau
Cette combinaison de vulnérabilités et de logiciels malveillants représente une menace sérieuse pour les organisations qui exploitent des systèmes concernés. Les organisations doivent faire preuve de diligence raisonnable dans le cadre de leurs enquêtes, mais il est judicieux de renforcer la sécurité et de procéder à la rotation des clés de chiffrement et des mots de passe comme si une violation avait été confirmée.
Conformément aux recommandations de Cisco, « en cas de compromission présumée ou confirmée d’un périmètre de sécurité Cisco, tous les éléments de configuration de l’appareil doivent être considérés comme non fiables. » Cisco recommande de remplacer toutes les configurations — en particulier les mots de passe locaux, les certificats et les clés — après la mise à niveau vers une version stable. La meilleure façon d'y parvenir consiste à réinitialiser le périphérique aux paramètres d'usine après la mise à niveau vers une version stable, à l'aide de la commande « configure factory-default » en mode de configuration globale, puis à reconfigurer le périphérique à partir de zéro avec de nouveaux mots de passe, certificats et clés. » Si la commande « configure factory-default » n'est pas prise en charge, veuillez utiliser à la place les commandes « write erase » , puis « reload » .
Pour les organisations et les agences tenues de se conformer aux instructions de la directive ED 25-03 de la CISA, des instructions supplémentaires concernant la création et la soumission de « core dumps » à des fins d'expertise judiciaire sont disponibles à l'adresse suivante : detail?.
Pour le matériel non ASA, les entreprises peuvent appliquer les mises à jour « septembre 2025 » proposées par Cisco.

