Lorsque des outils de gestion des politiques comme Active Directory Group Policy ont été créés il y a plus de 20 ans, l’appareil informatique principal des endpoints était quelque chose que les employés venaient dans un bureau pour l’utiliser et qui devait toujours être sur le réseau.
À l’époque, les organisations utilisaient Active Directory (AD) pour la première fois et espéraient pouvoir continuer à gérer un seul domaine ou une seule forêt AD. Mais les temps ont changé.
Aujourd’hui, les employés travaillent à domicile, un grand nombre de machines ne sont pas jointes à un domaine AD, l’infrastructure en tant que service (IaaS) a redirigé les serveurs vers le cloud et les organisations déploient plusieurs domaines et forêts AD en raison de la croissance organique et inorganique.
Le paysage des endpoints évolue plus rapidement que la plupart des outils sous-jacents ne peuvent suivre le rythme. Les organisations ne gèrent pas du tout la politique sur les endpoints ou déploient plusieurs outils ponctuels pour accomplir le travail.
Gestion unifiée de la configuration des politiques
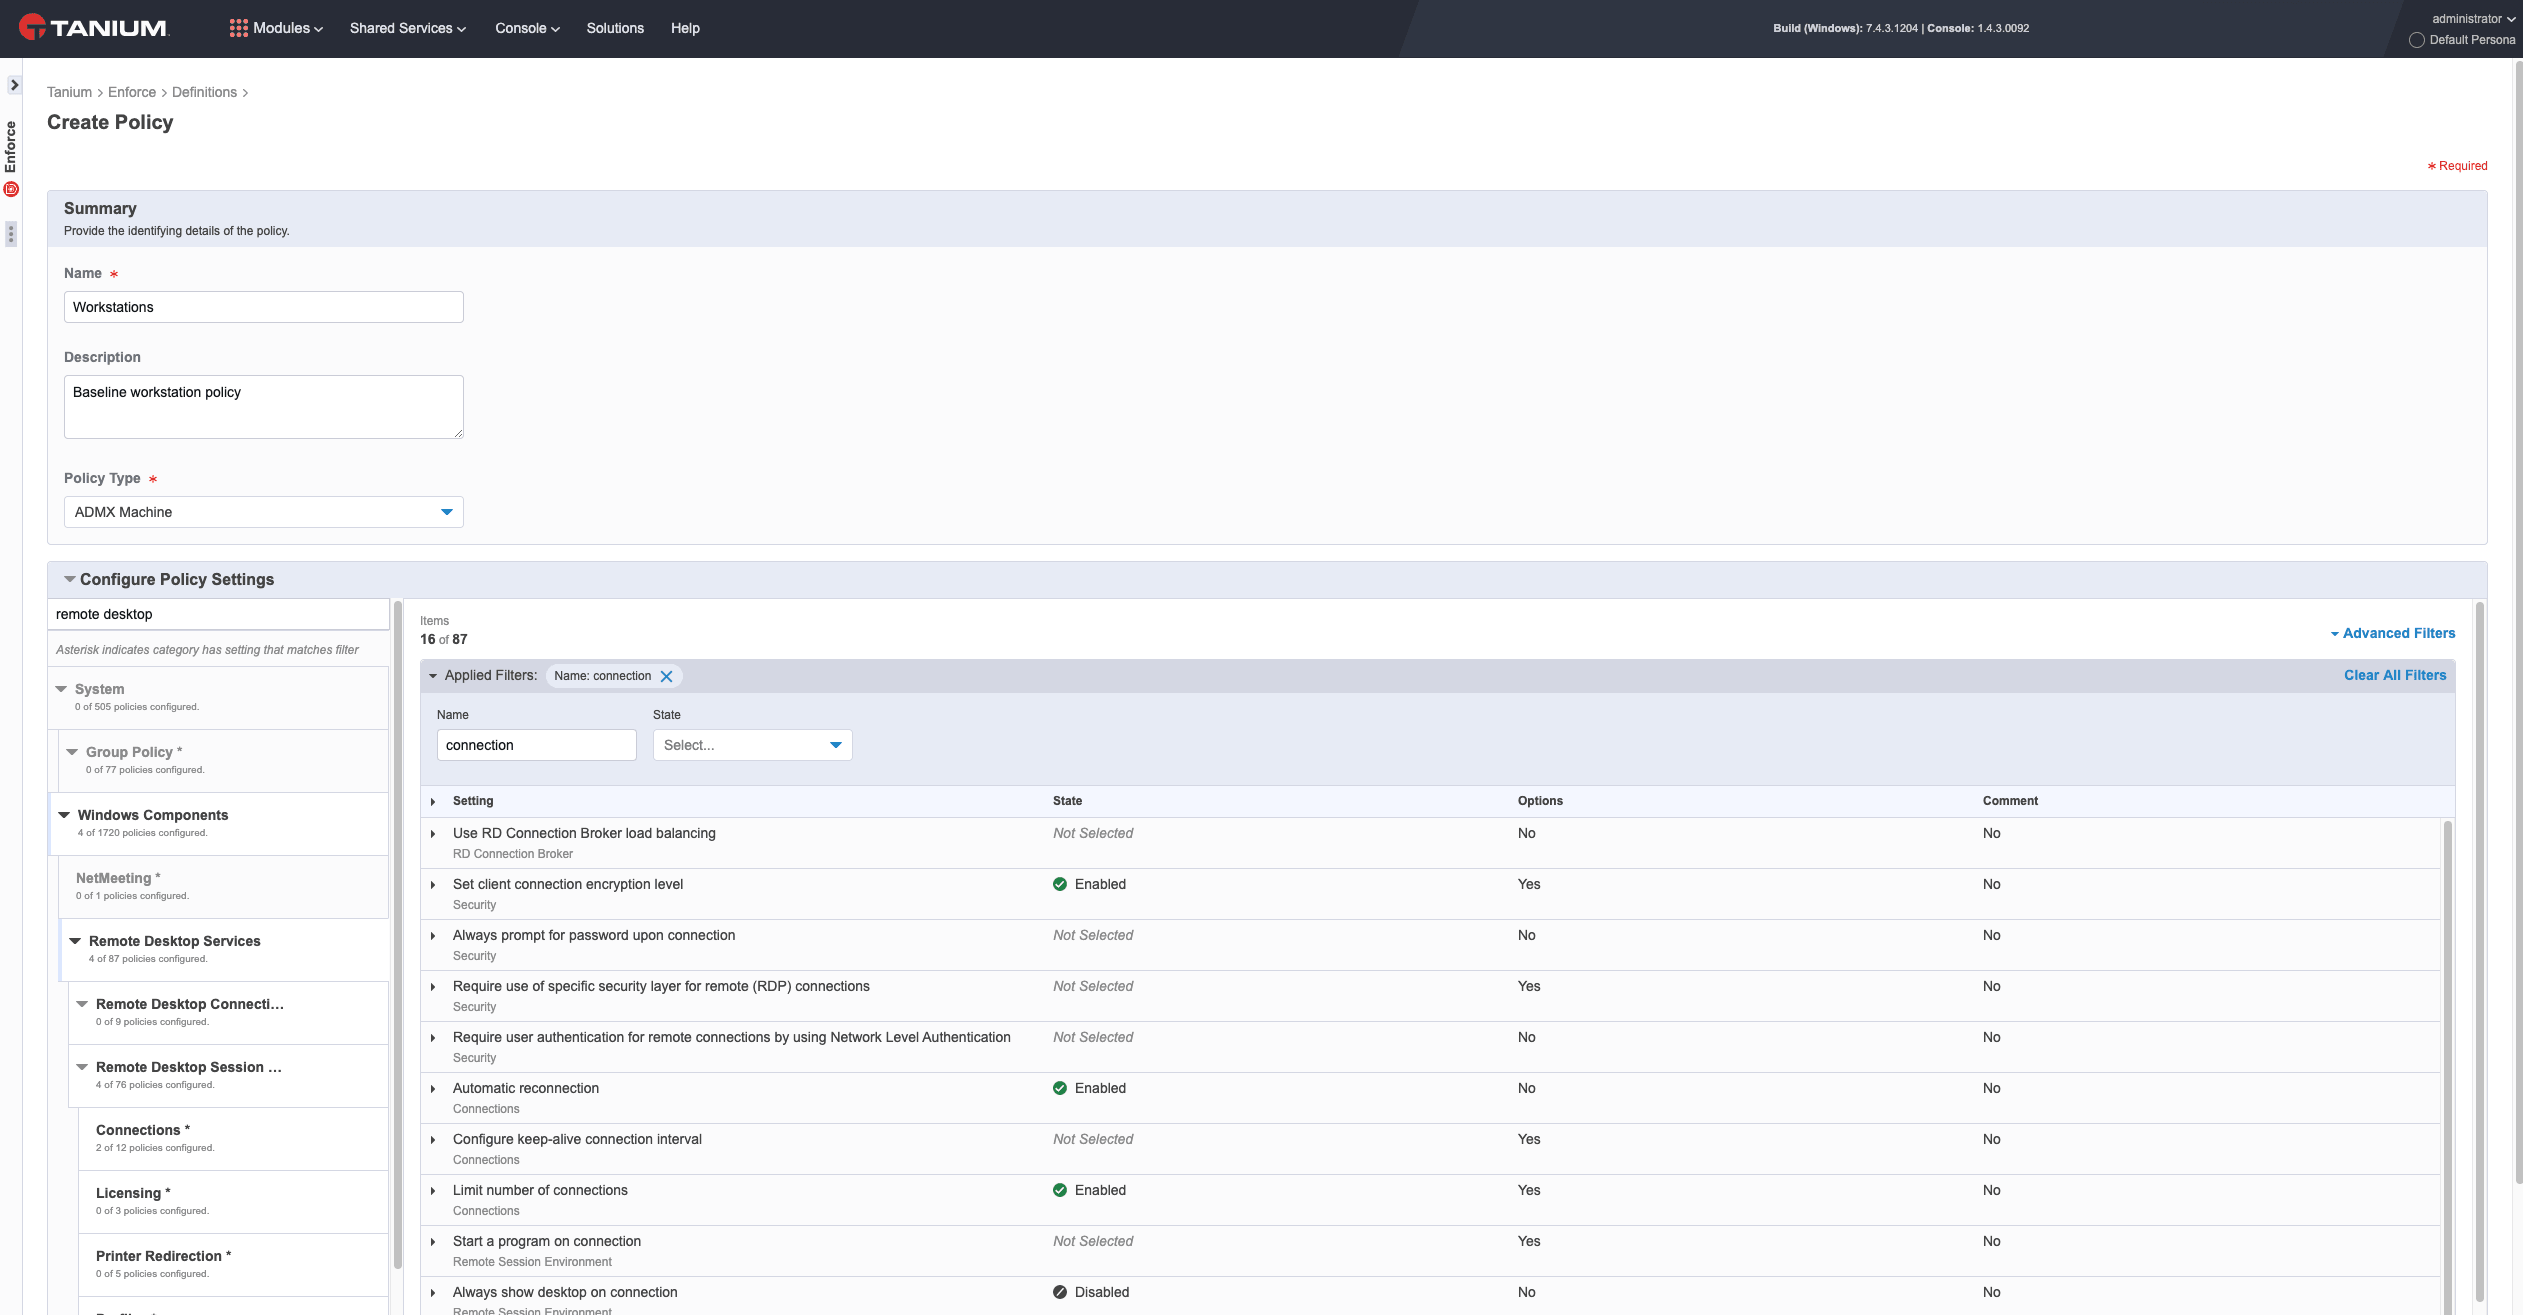
Il existe une nouvelle solution pour les organisations qui souhaitent simplifier et centraliser la gestion des politiques des appareils informatiques des utilisateurs finaux afin d’éliminer et d’atténuer les vulnérabilités et les risques commerciaux : Tanium Enforce.
Tanium Enforce a été développé pour répondre à la complexité du paysage des endpoints, étendant davantage la plateforme et l’architecture Tanium pour gérer les appareils, où qu’ils existent, via une interface unique.
Améliorer l’efficacité informatique
Tanium Enforce permet aux organisations d’améliorer l’efficacité informatique grâce à une gestion des politiques simple, automatisée et centralisée à grande échelle, dans l’ensemble de l’environnement.
Cela signifie qu’un seul outil peut gérer la politique sur les endpoints sur site, basés sur le cloud, connectés au domaine, non connectés au domaine et travaillant à domicile. Même les organisations disposant de l’environnement AD le plus complexe peuvent gérer rapidement leurs paramètres de politique en un seul endroit, ce qui permet de gagner du temps et d’améliorer l’efficacité informatique.
Réduire la complexité et les coûts
En plus de définir des politiques, Enforce peut générer des rapports centralisés et vérifier si les politiques ont été appliquées. De nombreuses solutions de gestion des politiques pousseront une politique, puis espèreront qu’elle sera mise en œuvre correctement en raison du manque de reporting centralisé. Enforce est une combinaison de technologies de gestion des appareils mobiles (MDM) avec le Tanium Client pour non seulement configurer les paramètres de politique, mais également fournir des rapports centralisés sur leur efficacité.
Tanium Enforce s’appuie sur la plateforme unifiée de gestion et de sécurité des endpoints (UEM et UES) de Tanium qui permet aux organisations de prendre des décisions en toute confiance, d’opérer efficacement et de réduire les risques en identifiant, mesurant, hiérarchisant et exécutant des actions sur des endpoints gérables dans votre environnement, quel que soit l’emplacement : à distance, sur site ou dans le cloud.
Atténuer encore plus de risques
Enforce remplacera Tanium Protect dans notre gamme de produits tout en continuant à s’appuyer sur son ensemble de fonctionnalités existant. Tanium Protect a été initialement conçu pour configurer un nombre limité de politiques pour les fonctionnalités de sécurité telles qu’Applocker, Bitlocker et Windows Defender. Avec le lancement d’Enforce, nous avons étendu notre capacité à configurer encore plus, y compris les politiques administratives et système, plus de 5 000 paramètres de sécurité et de configuration, le tout au sein de la même console Tanium.
Pour en savoir plus sur Tanium Enforce, rendez-vous sur https://www.tanium.com/products/tanium-enforce/
Vous souhaitez voir Tanium en action ? Planifiez une démo individuelle ou parlez à nos experts Tanium lors de nos prochains événements.

