
Les partenaires et les partenariats ont été prioritaires lors du premier jour de Tanium Converge 2022, la conférence annuelle de l’entreprise pour les professionnels mondiaux de l’informatique et de la sécurité, qui s’est tenue cette année à Austin, au Texas.
« Notre travail est d’être votre partenaire », a déclaré Orion Hindawi, cofondateur et PDG de Tanium, au public, qui comprenait quelques-uns des plus de 1 000 personnes inscrites pour participer en direct à Austin et plus de 3 000 personnes de près de 60 pays inscrites pour participer à l’événement en ligne. « Je veux que Tanium se tienne à vos côtés. »
Cela inclut les partenaires d’entreprise de Tanium, un groupe récemment rejoint par Microsoft. « Il y a deux ans, je ne pensais pas qu’il serait possible de nous associer à vous », a déclaré Hindawi lors de sa conversation avec Rob Lefferts, vice-président d’entreprise de Microsoft pour le centre des opérations de protection et de sécurité (SOC) moderne. « Maintenant, je suis ravi que nous l’ayons fait. »
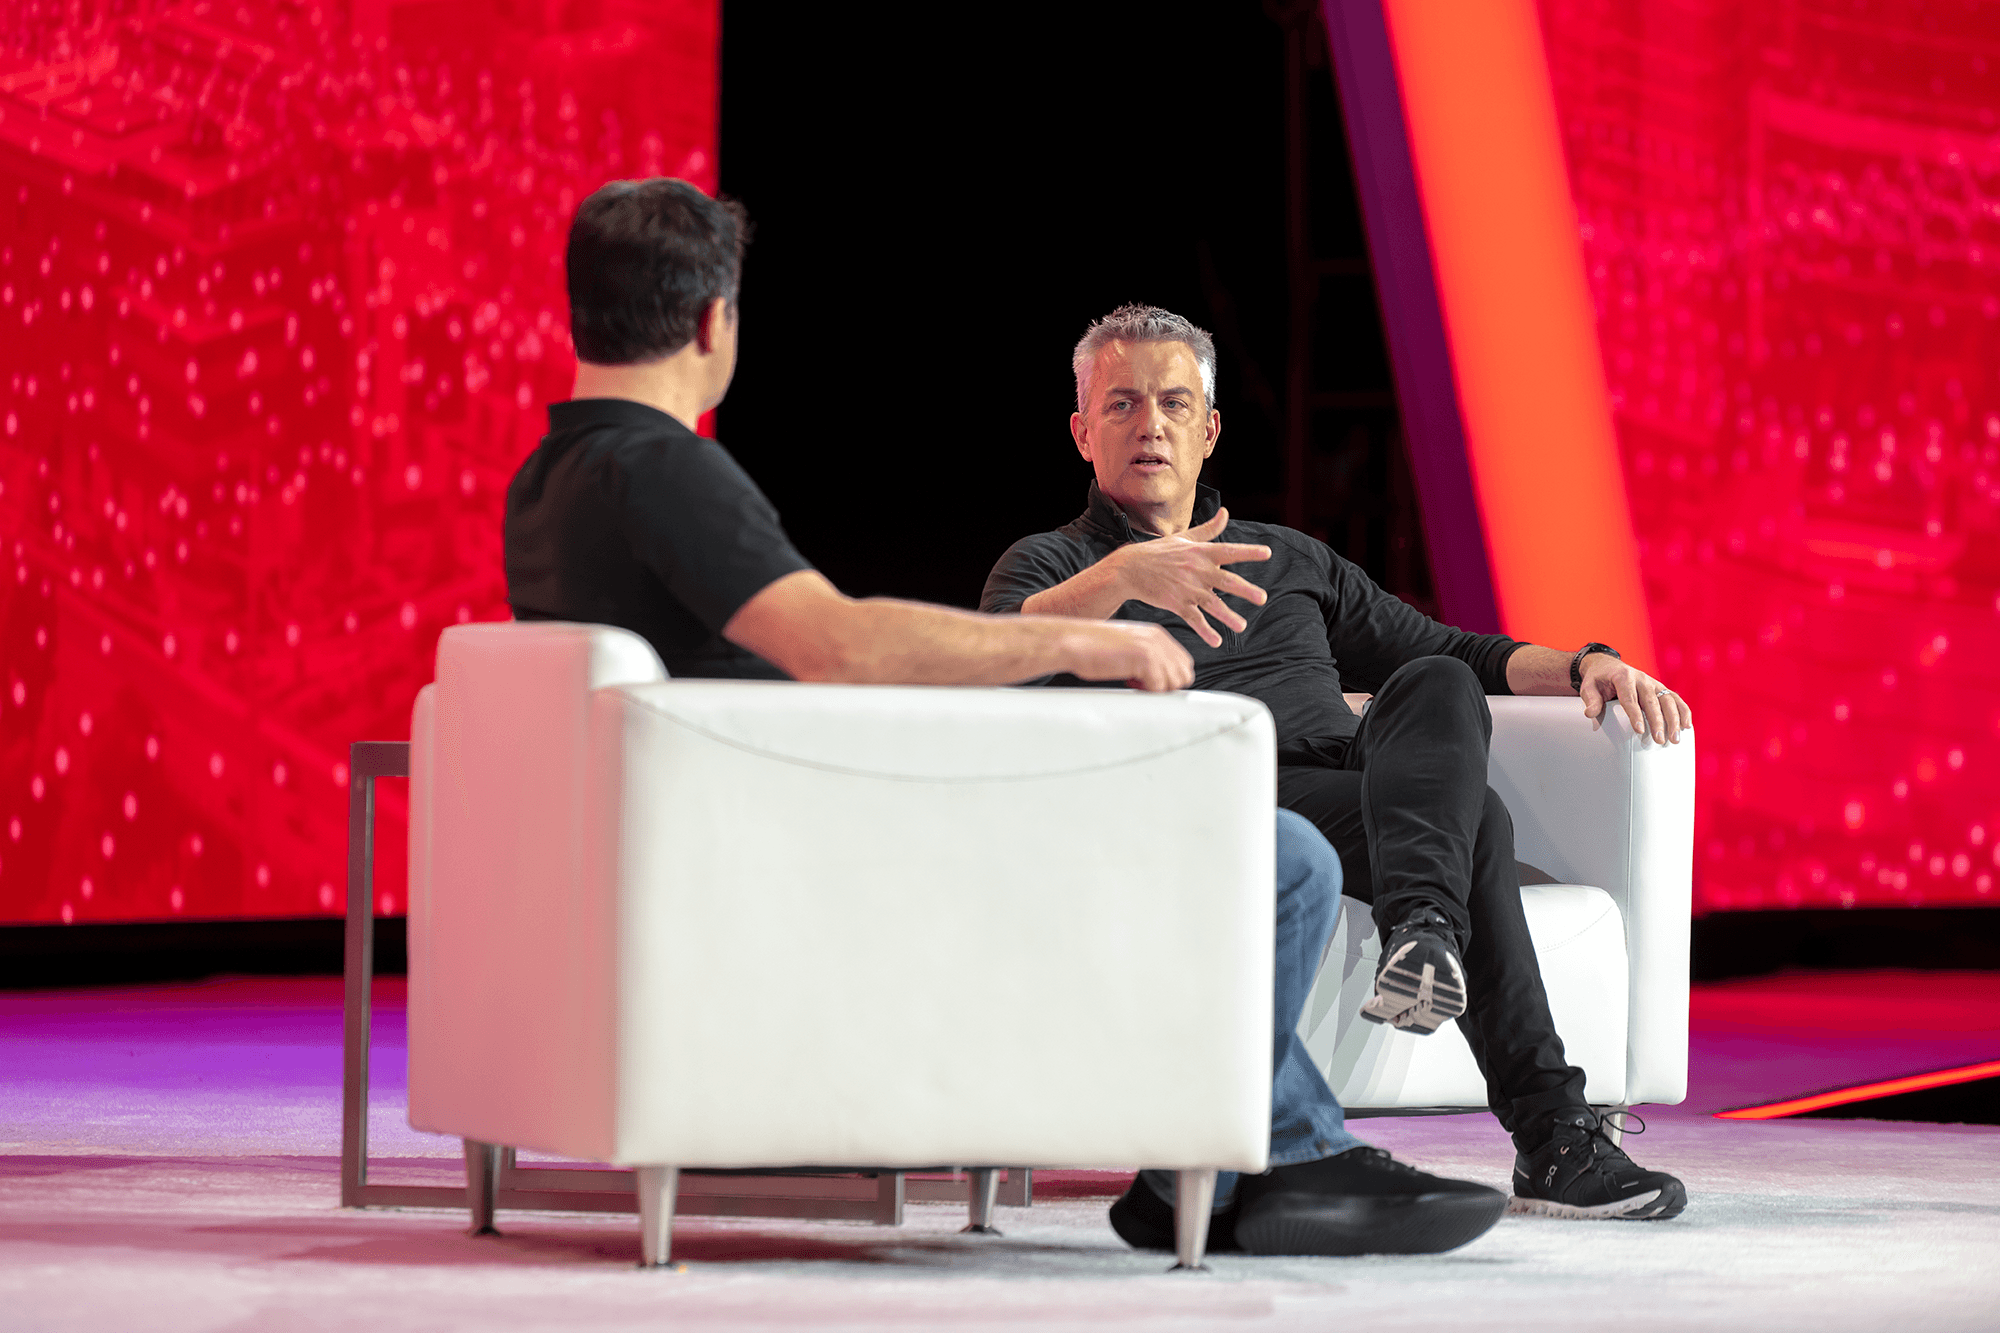
En effet, une grande partie des premiers succès de Tanium étaient basés sur les lacunes laissées par les produits Microsoft. Cela a changé. Hindawi a raconté comment, lors d’une récente conversation téléphonique, Satya Nadella, PDG de Microsoft, a demandé pourquoi leurs entreprises respectives n’étaient pas encore partenaires. La priorité de Microsoft, a ajouté Nadella, était le succès de ses clients. Si un partenariat avec Tanium pouvait aider les clients de Microsoft, il était tout pour cela.
Passons rapidement à Converge 2022, et Lefferts de Microsoft a déclaré qu’il était soulagé par la nouvelle ouverture de son entreprise au partenariat. « Cela nous aide à atteindre nos objectifs et à atteindre nos indicateurs », a-t-il déclaré. « Nous sommes là pour protéger nos clients, et nous sommes tous à la recherche d’outils qui peuvent vous aider. Nous avons besoin des bons hommes pour travailler ensemble. »
Accent sur Accenture
Un autre partenaire Tanium, la société de services professionnels Accenture, était représenté par son RSSI, Kris Burkhardt. Accenture est non seulement un partenaire Tanium, mais également l’un des clients de Tanium.
« Nous ne travaillons qu’avec quelques fournisseurs de premier plan », a déclaré Burkhardt dans une conversation avec Hindawi. « Étant donné que nous avons plus de 700 000 employés, nous recherchons l’évolutivité. Mais il ne s’agit pas seulement de taille. Cela signifie également la flexibilité d’effectuer des versions, de gérer les exceptions et de répondre à nos besoins à mesure que nous changeons. »
Burkhardt joue également un double rôle auprès des utilisateurs. Il est responsable de la sécurité des employés et des systèmes d’Accenture. Mais Burkhardt est également appelé pour aider à résoudre les problèmes de sécurité auxquels sont confrontées les entreprises clientes d’Accenture, en partie parce que pour ces clients, Accenture effectue des parties essentielles de leur activité.
Comme de nombreux responsables de la sécurité, Burkhardt est perturbée par la prolifération des outils de sécurité de solution ponctuelle. « Parfois, il semble qu’il y en ait un milliard, mais nous n’avons toujours pas les outils dont nous avons besoin », a-t-il déclaré. « Je crains toujours qu’il y ait un écart que nous n’avons pas couvert. Nous utilisons Tanium pour combler les lacunes. »
XEM marque l’endroit
Steve Daheb, directeur marketing de Tanium, a joué à emcee pour le premier jour de Converge 2022 et a également dirigé une session sur Tanium Converged Endpoint Management (XEM). Pendant sa présentation, Daheb a présenté quelques statistiques alarmantes :
- Une organisation moyenne gère désormais 135 000 endpoints.
- Une attaque par ransomware se produit toutes les 11 secondes.
- De nombreuses organisations manquent de visibilité sur jusqu’à 25 % de leurs endpoints, mais 70 % des organisations ont subi des violations via des actifs inconnus.
- Corriger une vulnérabilité logicielle prend désormais en moyenne 205 jours.
« Et si vous pouviez voir chaque endpoint, en profondeur, en temps réel, que vous pouviez corriger en temps réel et que vous pouviez faire à partir d’une plateforme unique et intégrée ? » Daheb a demandé au public. « C’est ce que nous proposons avec XEM. C’est un véritable changement de paradigme. »
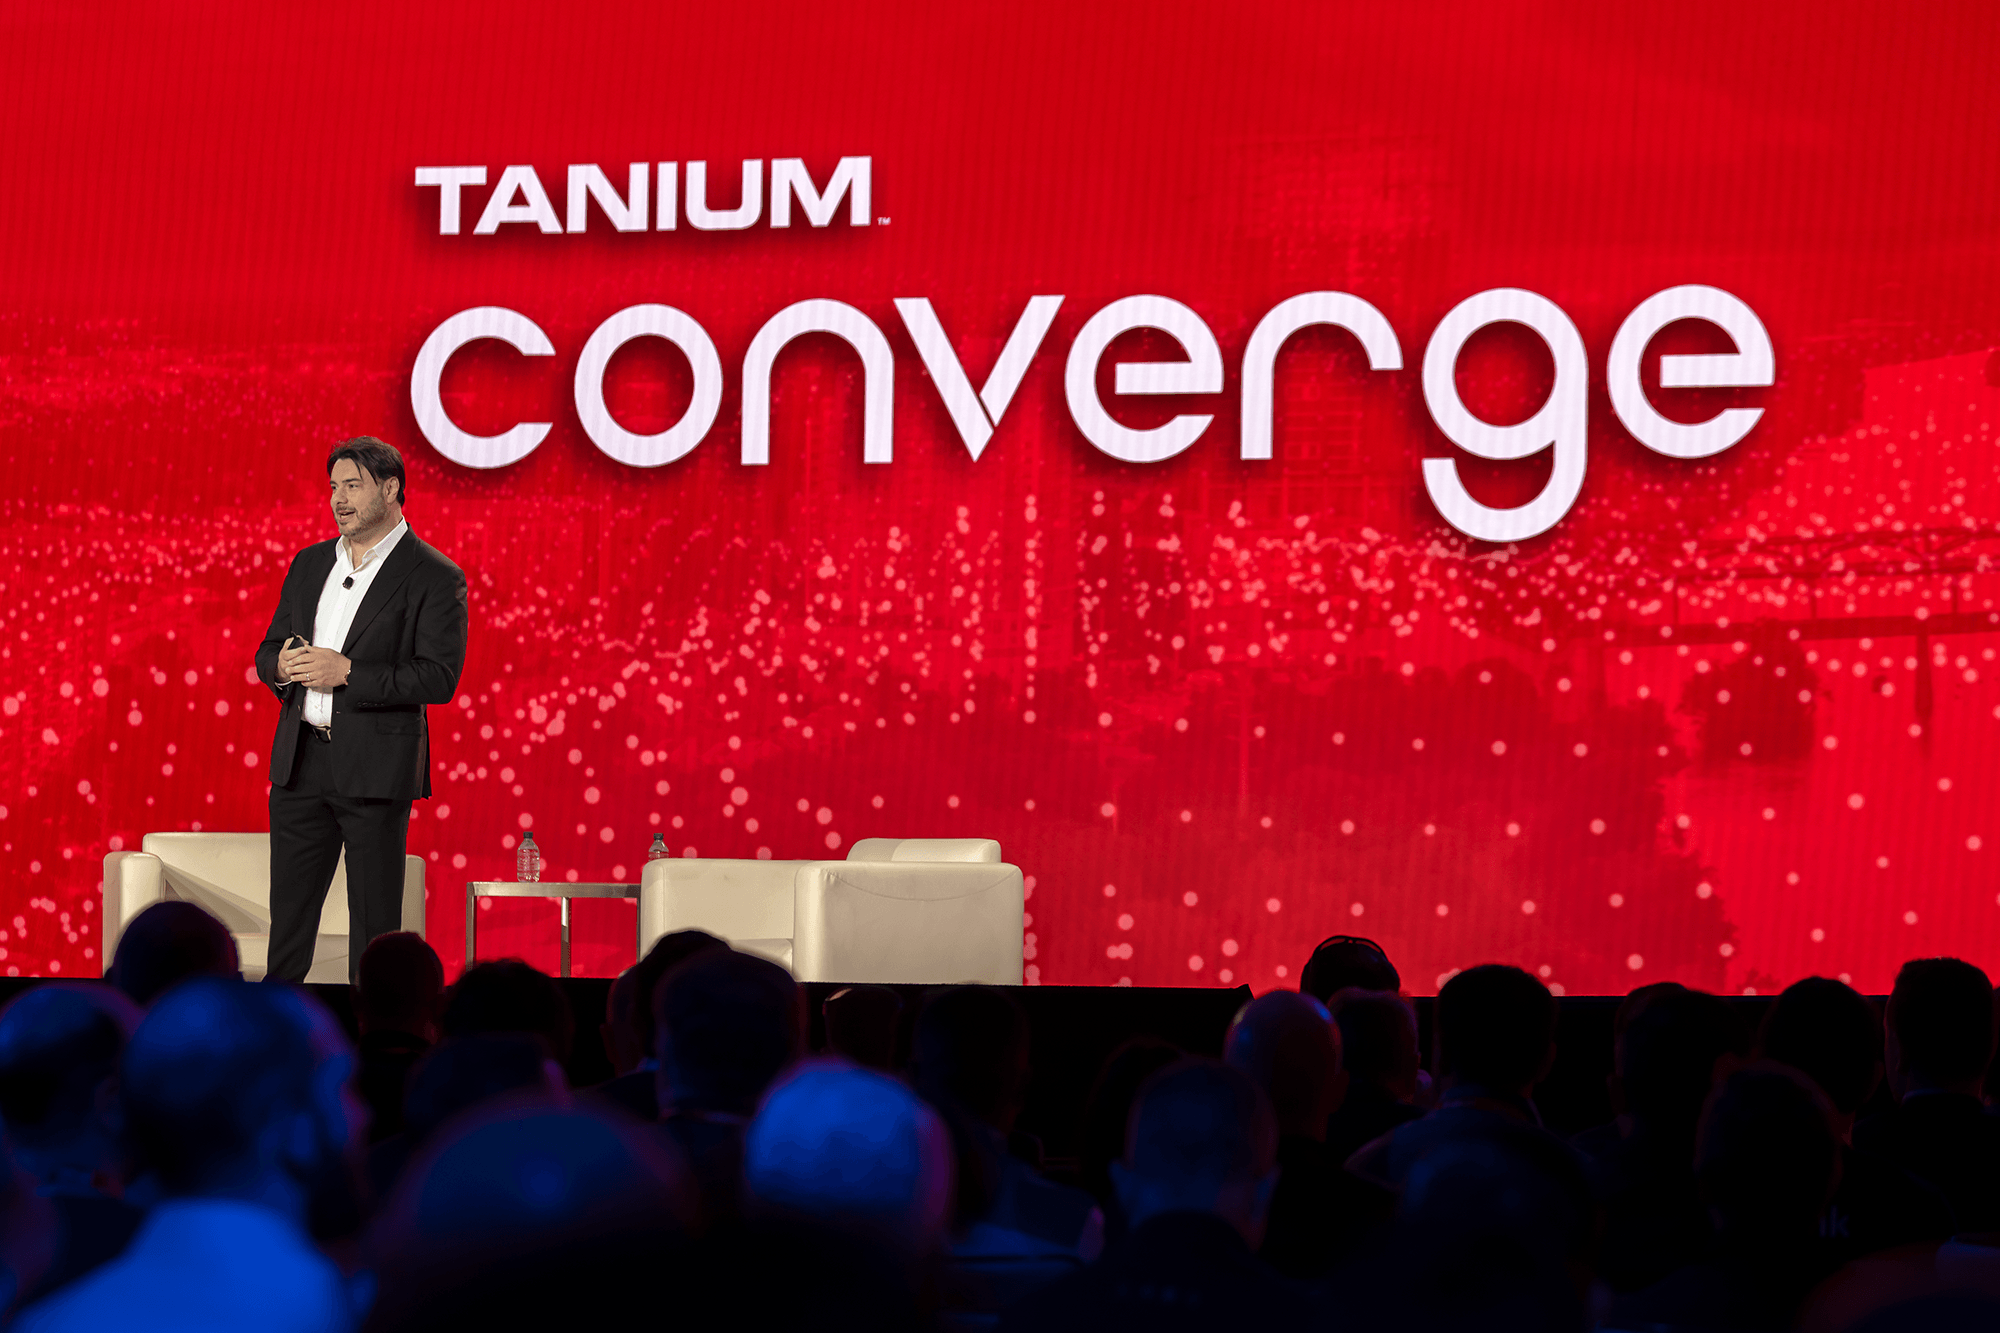
Daheb a mentionné plusieurs clients qui se sont associés à Tanium pour l’innovation et la résolution de problèmes. Ils comprennent Con Edison, qui fournit de l’électricité à quelque 10 millions de personnes dans et autour de New York ; Genpact, une société de services professionnels qui, avec l’aide de Tanium, a réduit ses coûts réseau de 75 % tout en atteignant une conformité de 99,9 % ; AutoNation, le plus grand détaillant automobile américain, qui utilise Tanium pour remédier aux endpoints non corrigés en moins d’une heure, une tâche qui prenait auparavant des jours à l’entreprise ; et Sutter Health, qui travaille avec un tiers pour s’assurer que tous ses 24 000 fournisseurs de petite et moyenne taille ont installé Tanium sur leurs endpoints.
Qu’est-ce qui arrive ?
Plus tard dans la matinée, le directeur des produits de Tanium, Nic Surpatanu, a emmené les participants de Converge faire un tour le long de la feuille de route des produits de l’entreprise.
Pour commencer, il a discuté de deux nouveaux produits, Tanium Benchmark et la nomenclature des logiciels Tanium, ou SBOM en abrégé. Benchmark fournit une première dans le secteur : une vue complète des performances de l’entreprise basée sur les données de son propre parc logiciel et de ses pairs du secteur. Et SBOM offre aux organisations une nouvelle visibilité sur leurs chaînes d’approvisionnement complexes, leur permettant de déterminer rapidement si elles sont exposées à une menace de sécurité, et si oui, où.
Les deux systèmes peuvent être utilisés ensemble. Dans une démo, Julia Grunewald, une directrice de la gestion des produits Tanium, a montré comment SBOM peut dire à une entreprise quels actifs logiciels utilisent du code vulnérable (comme Log4j) et s’ils ont été mis à jour ; elle peut alors effectuer les mises à jour. Ensuite, une entreprise peut utiliser Benchmark pour montrer comment ces mises à jour ont contribué à ses performances globales.
Prochainement de Tanium, a ajouté Surpatanu, directeur de la sécurité informatique, sont des solutions qui répondent à deux grands problèmes : la prolifération des outils de sécurité et la pénurie massive de travailleurs en cybersécurité. Tanium relèvera ces défis en offrant la convergence, la capacité de consolider les outils, et une plus grande productivité des travailleurs avec la capacité de comprendre chaque actif, quel que soit le nombre et la répartition géographique.
Plus précisément, Tanium travaille sur la gestion autonome des endpoints, qui, comme Surpatanu l’a décrit, comprend quatre éléments clés :
- Graphique : une source de vérité consolidée
- Informations et points de référence exploitables : connaissances pour simplifier les décisions et les actions
- Playbooks et automatisation : politiques définies par les humains, puis exécutées par automatisation
- Enquête et remédiation : menées par des humains, mais avec l’automatisation qui prend en charge les pièces répétitives
Partenaires en risque et gain
Ensuite, la session du Jour 1 a été ponctuée par une présentation animée de Renee Murphy, analyste principale du cabinet de services de recherche Forrester. « Le contexte est tout dans la gestion des risques », a-t-elle déclaré.
Puisant dans une analogie tirée de « The Wizard of Oz », elle a exhorté ceux qui supervisent la sécurité des endpoints à prendre également en compte leur contexte. Dans ce film classique, le personnage de Dorothy peut être le héros, mais du point de vue des sorcières morcelées, elle est tueuse. De même, explique Murphy, lorsqu’ils prennent en compte les principaux risques de sécurité, les responsables doivent se demander comment ils apparaissent dans divers contextes.
La session du matin s’est clôturée par une discussion à quatre avec Charles Ross, directeur des clients de Tanium, et trois des principaux clients RSSI de la société : Jim O’Connor de Cargill Inc., Daniel Conroy de Raytheon Technologies Corp. et David Damato d’Aon plc.
Tous se sont mis d’accord sur leur besoin d’une plus grande évolutivité de sécurité. C’est certainement le cas chez Raytheon, qui emploie plus de 100 000 personnes, dont la moitié travaillent désormais à distance, a déclaré Conroy.
Lorsqu’on lui a demandé des « perles de sagesse », Damato en a proposé une de son point de vue unique : il a tous deux travaillé pour Tanium par le passé et est désormais l’un des clients de Tanium. Toujours nouveau dans son rôle de RSSI chez Aon, il a donné quelques conseils : « Comprendre le profil des menaces de votre organisation : quels risques rencontrez-vous, et de qui ? Et comprenez également l’appétence au risque de votre organisation. Demandez à vos cadres le niveau de sécurité qu’ils souhaitent. » En d’autres termes, n’agissez pas simplement comme un fournisseur, mais plutôt comme un partenaire.
Vous pouvez regarder cette keynote et tous les autres contenus de Converge à la demande. Inscrivez-vous ici pour découvrir les discours d’ouverture, les ateliers et plus encore.

