
La stratégie Essential Eight de Tanium surpasse les approches de reporting Essential Eight (E8) traditionnelles d’utilisation d’exemples d’endpoints et/ou d’audit ponctuel, avec une solution qui vous permet non seulement d’auditer, mais également de résoudre la non-conformité d’une simple pression sur un bouton. Le reporting devient simplement le résultat d’une gestion et d’une sécurisation efficaces des environnements informatiques à l’aide de Tanium.
Dans ce blog, nous expliquerons comment Tanium permet aux organisations d’augmenter réellement leur maturité essentielle des huit jours après l’installation, éliminant ainsi la complexité et réduisant les frais généraux de ressources.
Qu’est-ce qui rend Tanium différent ?
Tanium fournit un accès en temps réel aux endpoints. Des capacités complètes de gestion et de sécurité ont été conçues pour tirer parti de l’accès en temps réel pour récupérer des données et apporter des modifications aux endpoints. Une fois que vous avez les données (et le contrôle), le reporting pour E8 est la partie facile.
Le contenu Tanium est ouvert. Tous les scripts, la configuration, les mappages de contrôle et l’interprétation sont non seulement ouverts aux clients pour inspection, mais sont également disponibles pour cloner et/ou modifier selon les besoins. En fin de compte, l’ACSC fournit des conseils sur la manière de mettre en œuvre et de mesurer les contrôles afin qu’il n’y ait aucun secret là-bas, la « magique » que Tanium fournit est un cadre pour accéder aux endpoints à l’échelle du domaine.
Tanium permet une remédiation en temps réel sur une seule plateforme. La capacité non seulement de faire apparaître et de générer des rapports sur les contrôles E8 , mais également de fournir des actions correctives qui peuvent rapidement combler les lacunes, permet d’atteindre un cycle continu de « conformité dès la conception ».
La solution est réelle. Soyons honnêtes, le monde du reporting et des services E8 est important en termes de promesses et de livraison (sinon, vous ne lirez probablement pas cet article). Faites tourner les têtes sur les rapports de Tanium et vous serez heureux de voir beaucoup de moteurs vous regarder de retour. Nous pouvons faire une démonstration, parcourir le code, expliquer les mappages, parler à toutes les mises en garde, et finalement déployer et modifier le jeu !
Cependant, il y en a plus dans cette histoire. Élargissons l’objectif et examinons la situation dans son ensemble.
Pourquoi Essential Eight ?
L’objectif sous-jacent du framework Essential Eight est de réduire la surface d’attaque et, en fin de compte, d’améliorer la posture de sécurité. Il s’agit d’une ligne dans le sable par laquelle l’ACSC a prescrit un ensemble minimum de contrôles qui doivent être mis en œuvre pour aider les organisations à se protéger.
Étant donné que les environnements informatiques sont très dynamiques et volatils, le processus de gestion et de sécurisation n’est pas englobé par une série d’activités ponctuelles, il s’agit d’un processus hautement itératif. L’intégration d’Essential Eight dans ce processus est avantageuse et peut être représentée schématiquement comme suit :
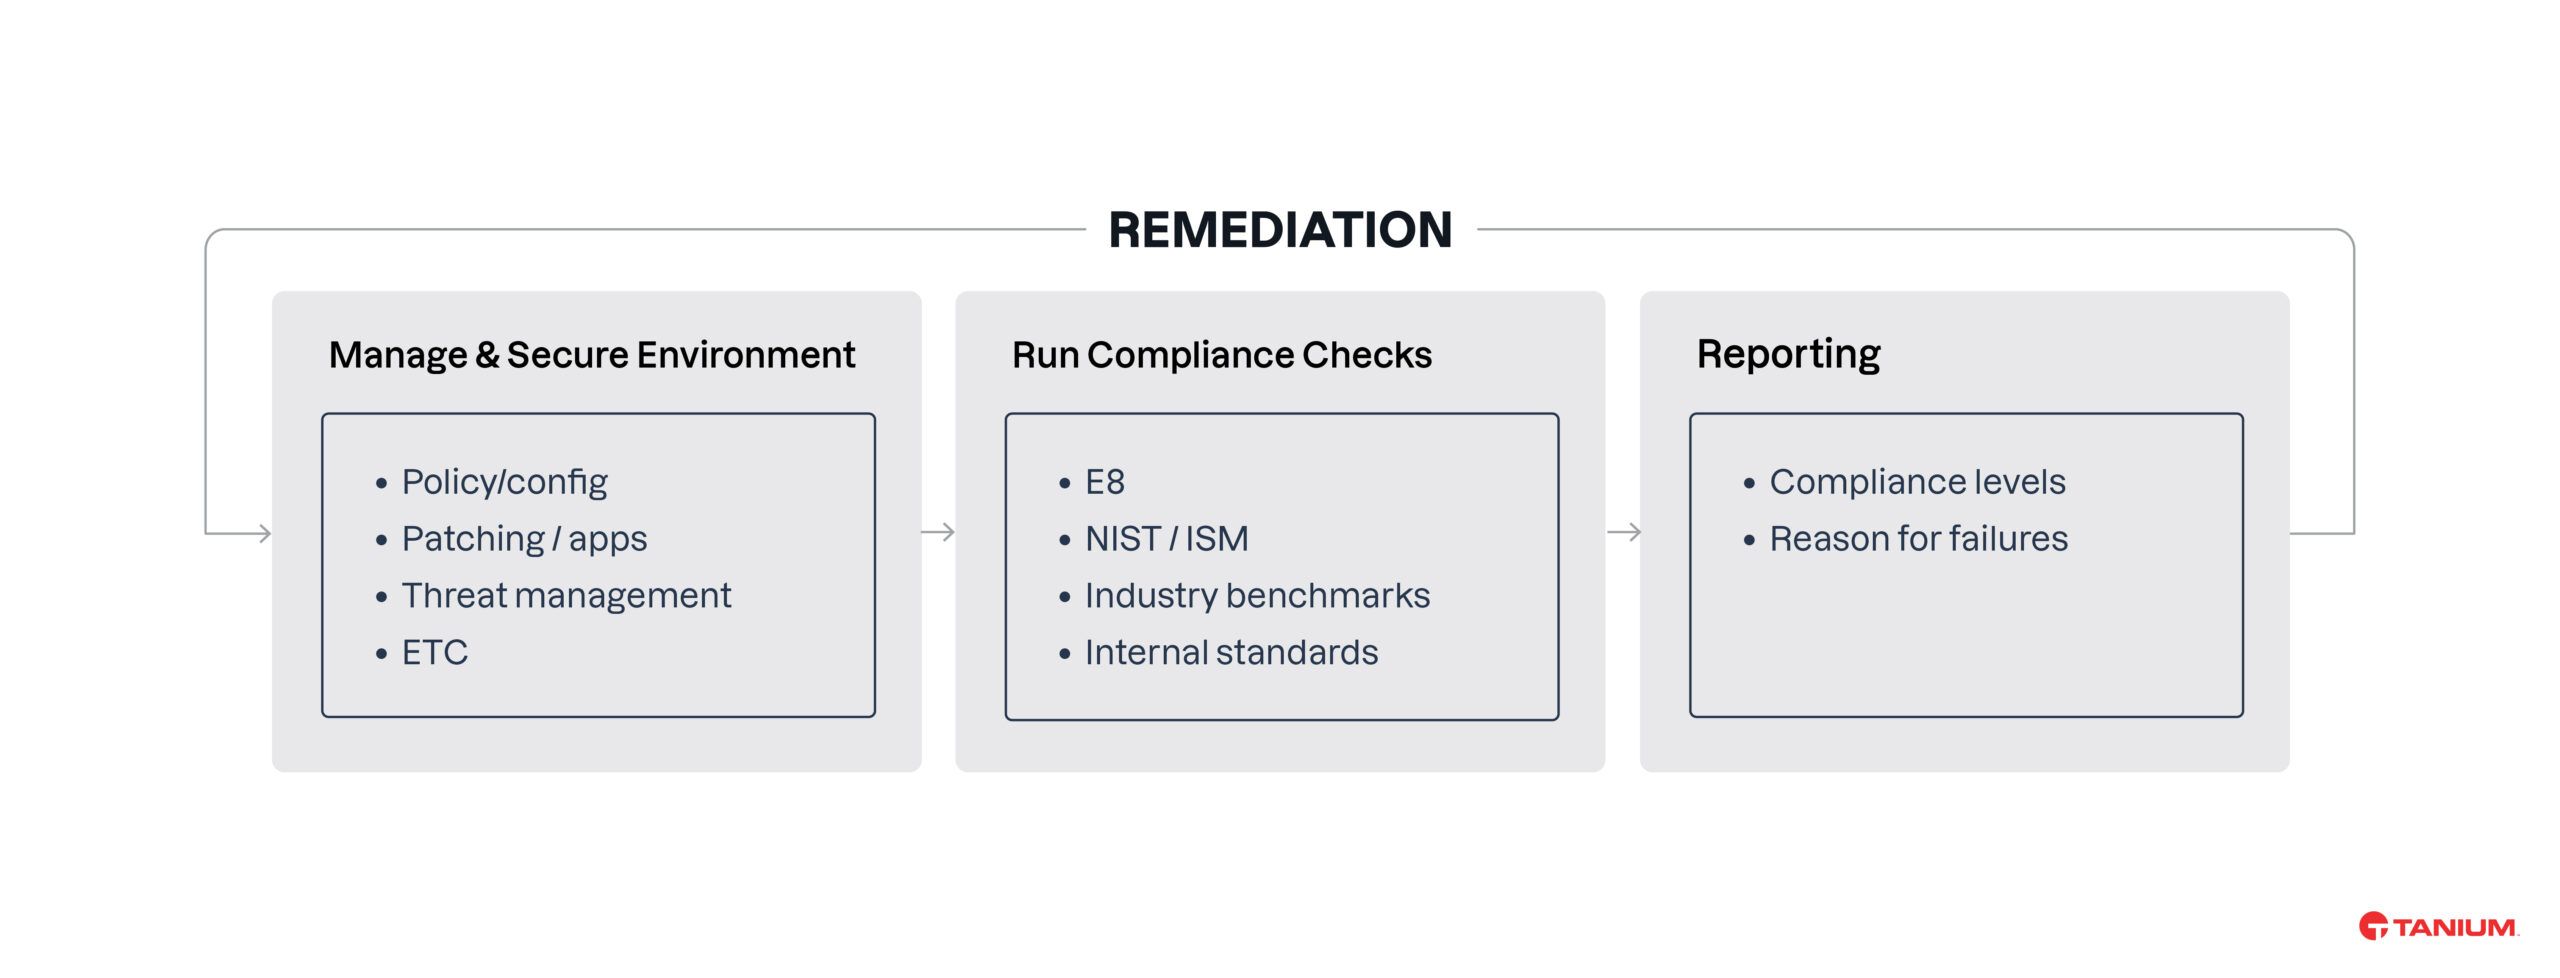
Décomposons chacun de ces composants :
Gérez et sécurisez l’environnement : Tanium fournit une couverture complète du parc avec un accès en temps réel aux endpoints pour atteindre cet objectif.
Exécuter des contrôles de conformité : Tanium est une plateforme hautement flexible qui permet d’effectuer des contrôles de conformité réguliers contre presque tous les contrôles avec des rapports associés, sur l’ensemble du parc.
Rapports E8 : des rapports spécifiques ont été prédéfinis pour fournir E8 vues de conformité résumées et détaillées par niveau de maturité, ainsi qu’un contexte complet des contrôles spécifiques qui ont échoué sur les endpoints afin que les mesures de remédiation puissent être comprises et entreprises.
Remédiation : cette étape termine le cycle et exploite la puissance de Tanium pour effectuer les actions de remédiation émergeant en les intégrant simplement dans les activités normales de gestion et de sécurité au sein d’une seule plateforme.
Les solutions d’audit Essential Eight traditionnelles calculeront simplement une conformité résumée et laisseront le client se demander ce qu’il doit faire ensuite pour la remédiation. L’approche Tanium met en évidence spécifiquement ce qui doit être traité pour atteindre la conformité à chaque niveau de maturité et fournit une voie claire pour combler ces lacunes au sein de la plateforme.
Aperçu de Tanium
Conception
Les capacités globales de gestion et de sécurité de Tanium comprennent une abondance d’options de reporting pour assurer la visibilité de l’intégrité, du statut et des activités se produisant sur le réseau. En plus de fournir une visibilité de base sur le statut et la configuration généraux des endpoints, cela inclut l’application de correctifs au système d’exploitation, l’installation et la mise à jour d’applications tierces, la gestion des vulnérabilités et l’application de la politique.
Le module Tanium Comply inclut la possibilité d’analyser par rapport à des points de référence de configuration personnalisés pour mesurer la conformité. C’est cette fonction qui est exploitée pour évaluer l’état des endpoints, soit en interrogeant les endpoints eux-mêmes, soit en récupérant des données rapportables des autres composants de Tanium gérant ces endpoints.
Les principaux composants de la solution E8 de Tanium sont illustrés dans le diagramme ci-dessous :
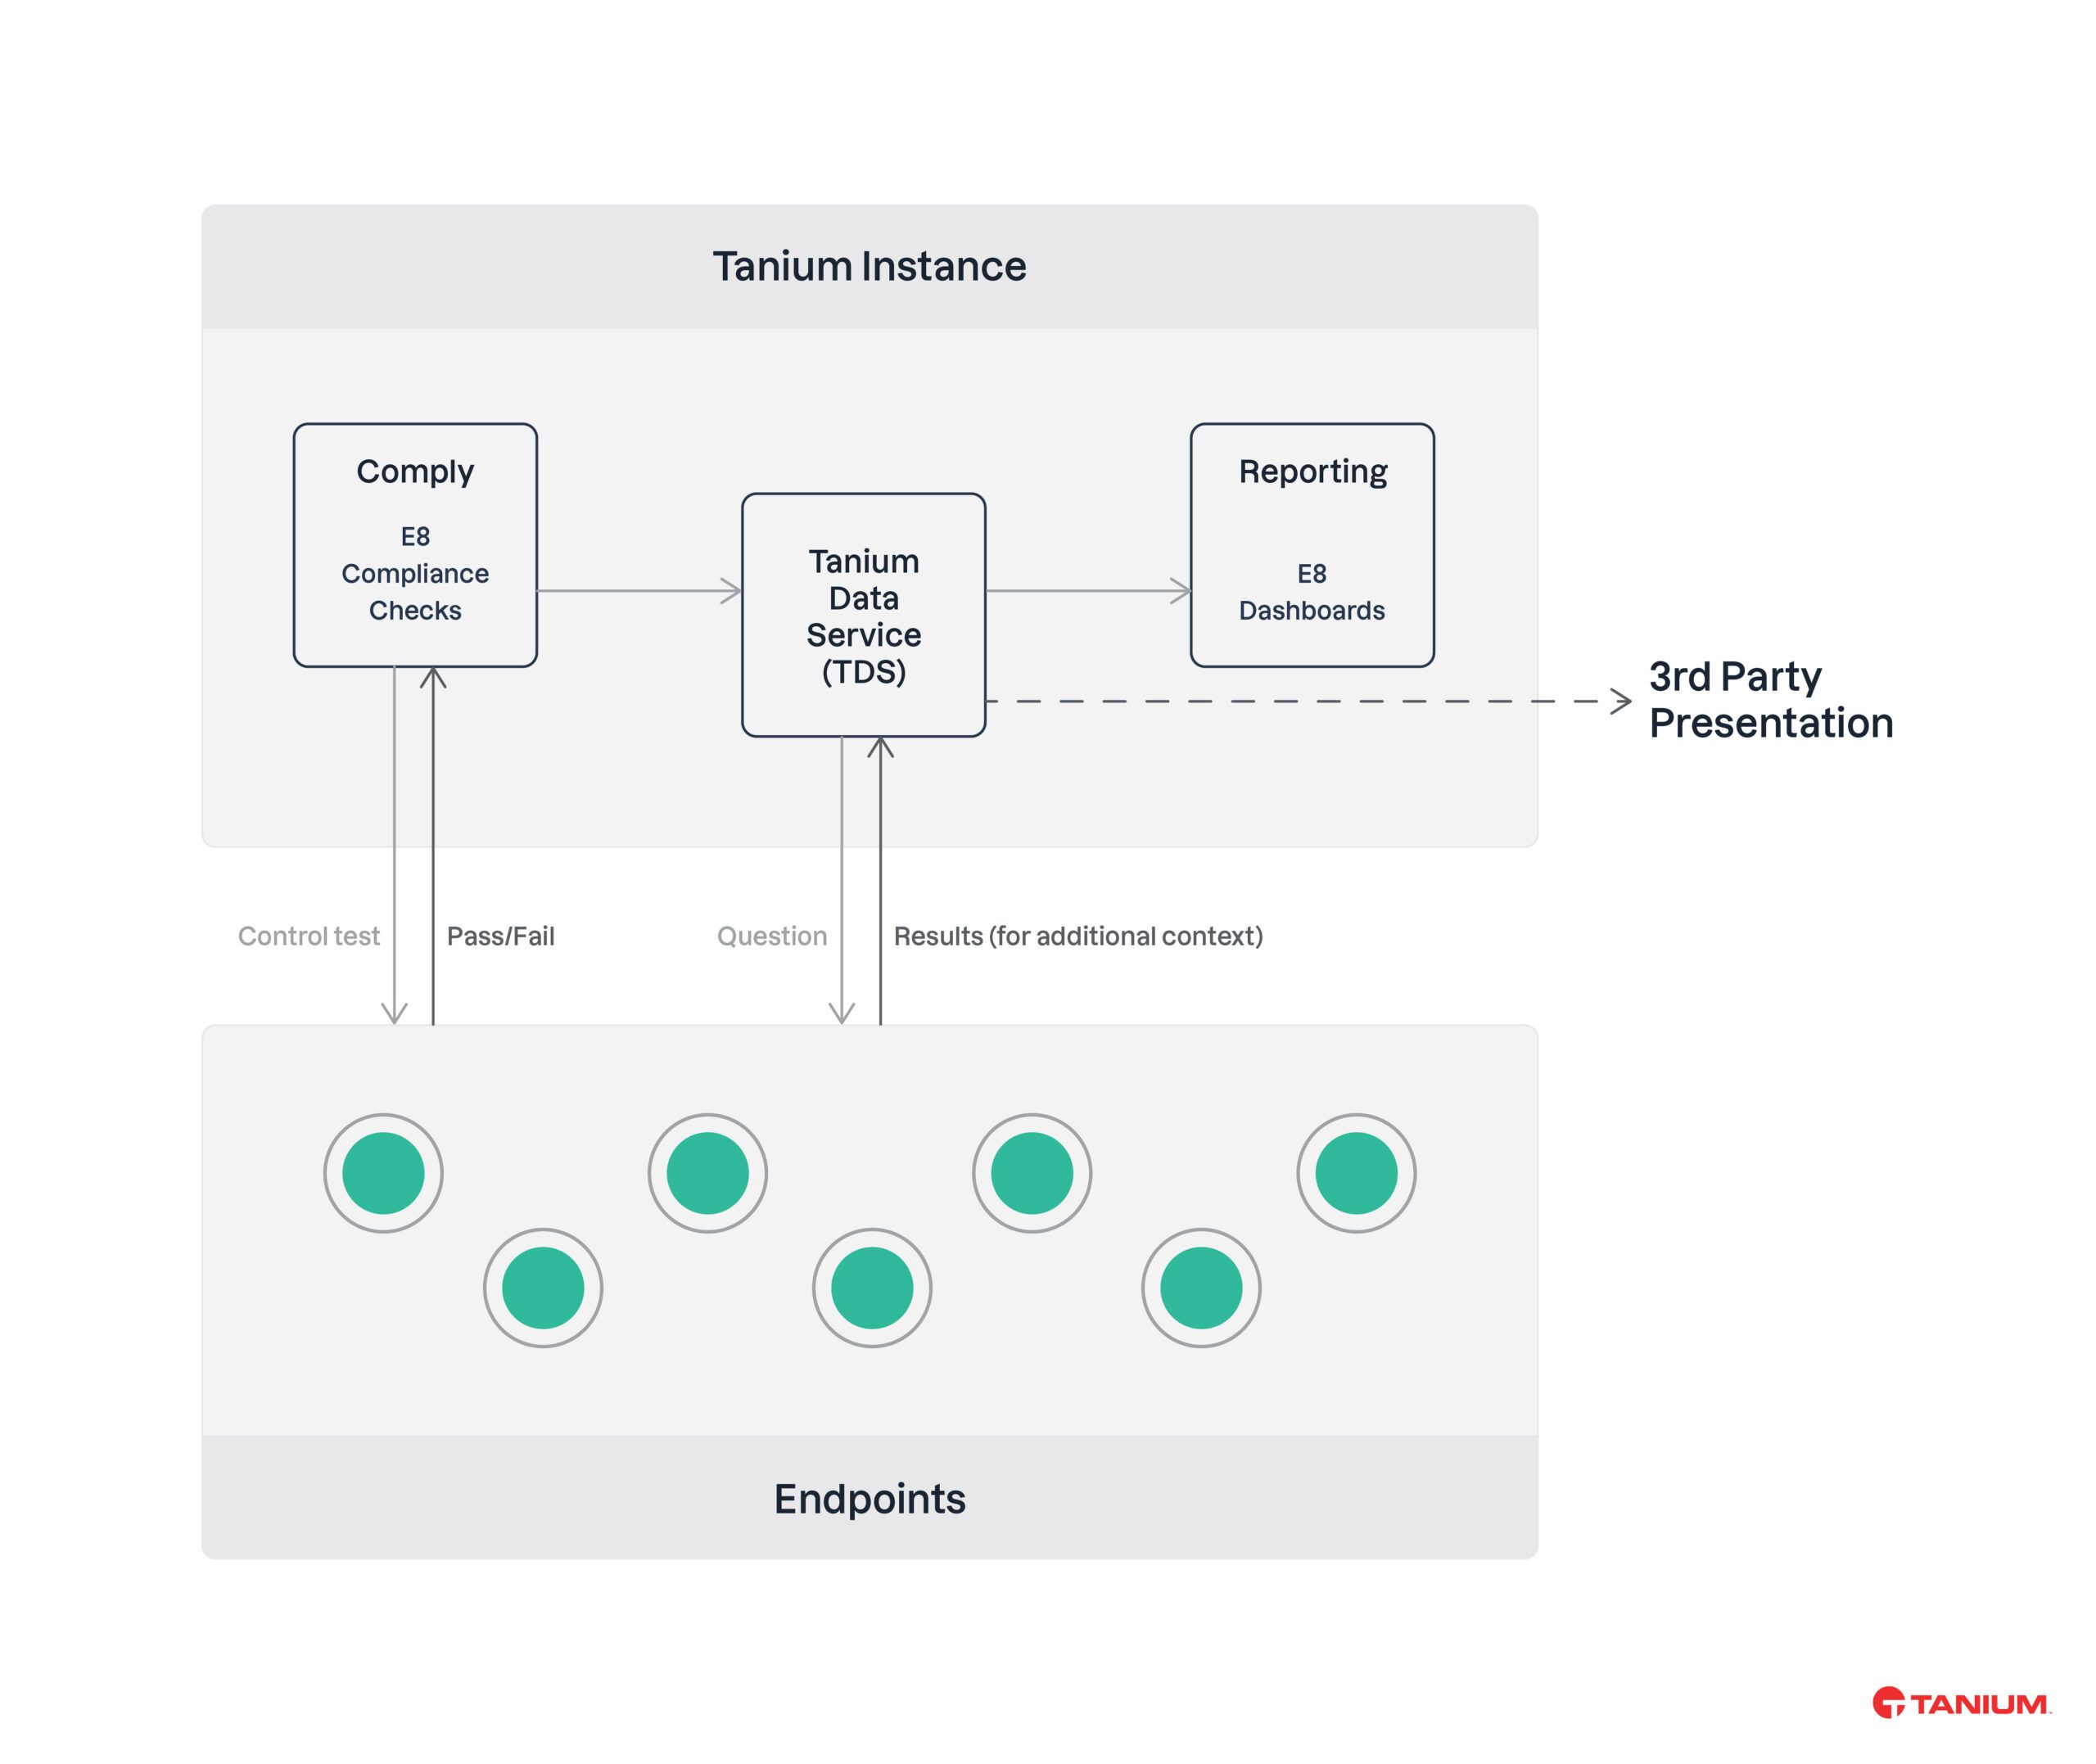
La solution a été groupée et est facilement importée dans des environnements avec une instance Tanium existante ou nouvellement déployée.
Huit stratégies et contrôles essentiels d’atténuation
Il existe plusieurs distinctions intéressantes entre les huit stratégies d’atténuation et les contrôles sous-jacents eux-mêmes qui dictent la manière dont elles sont appliquées et signalées.
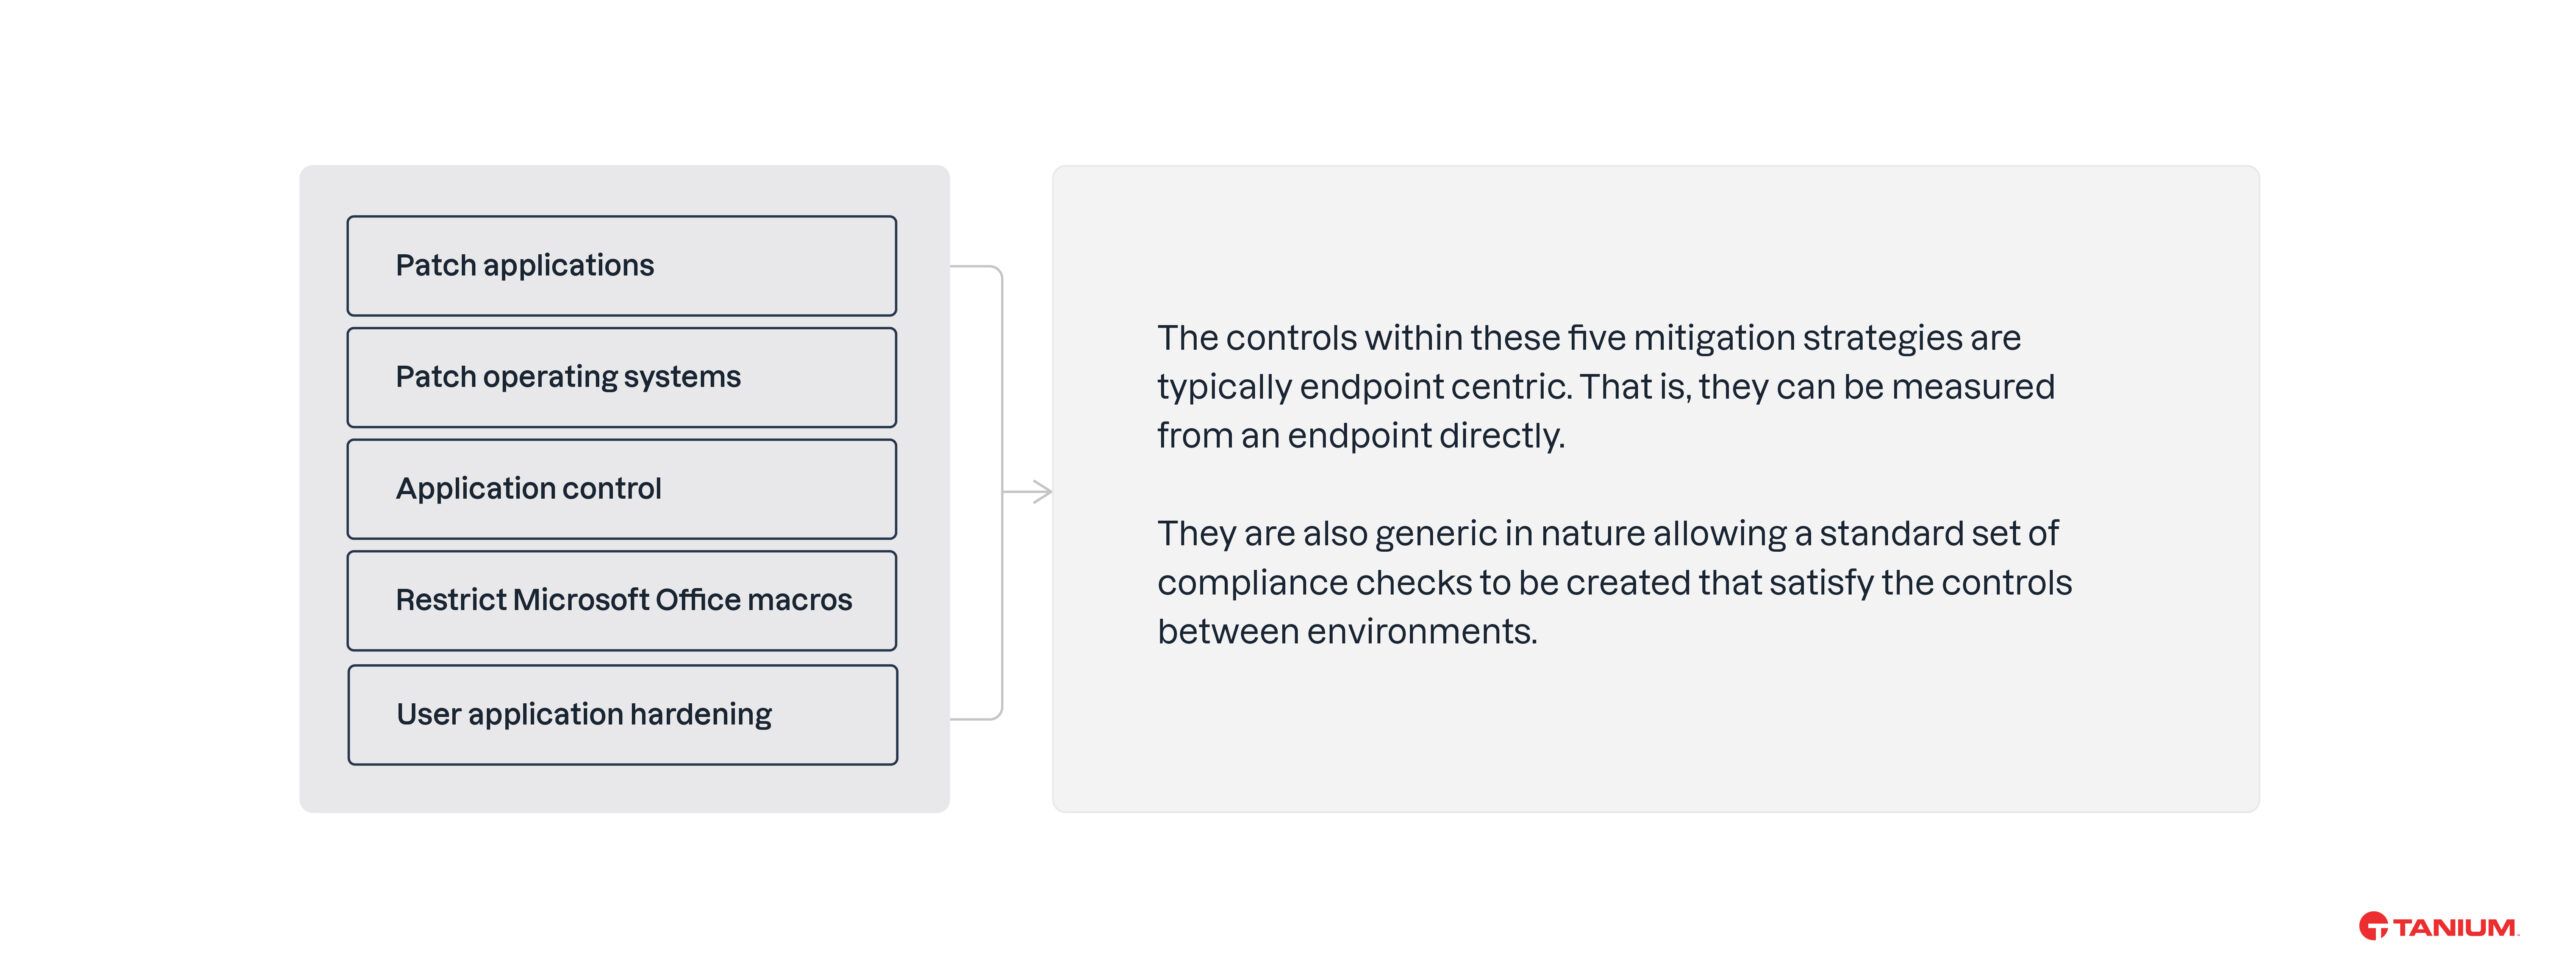
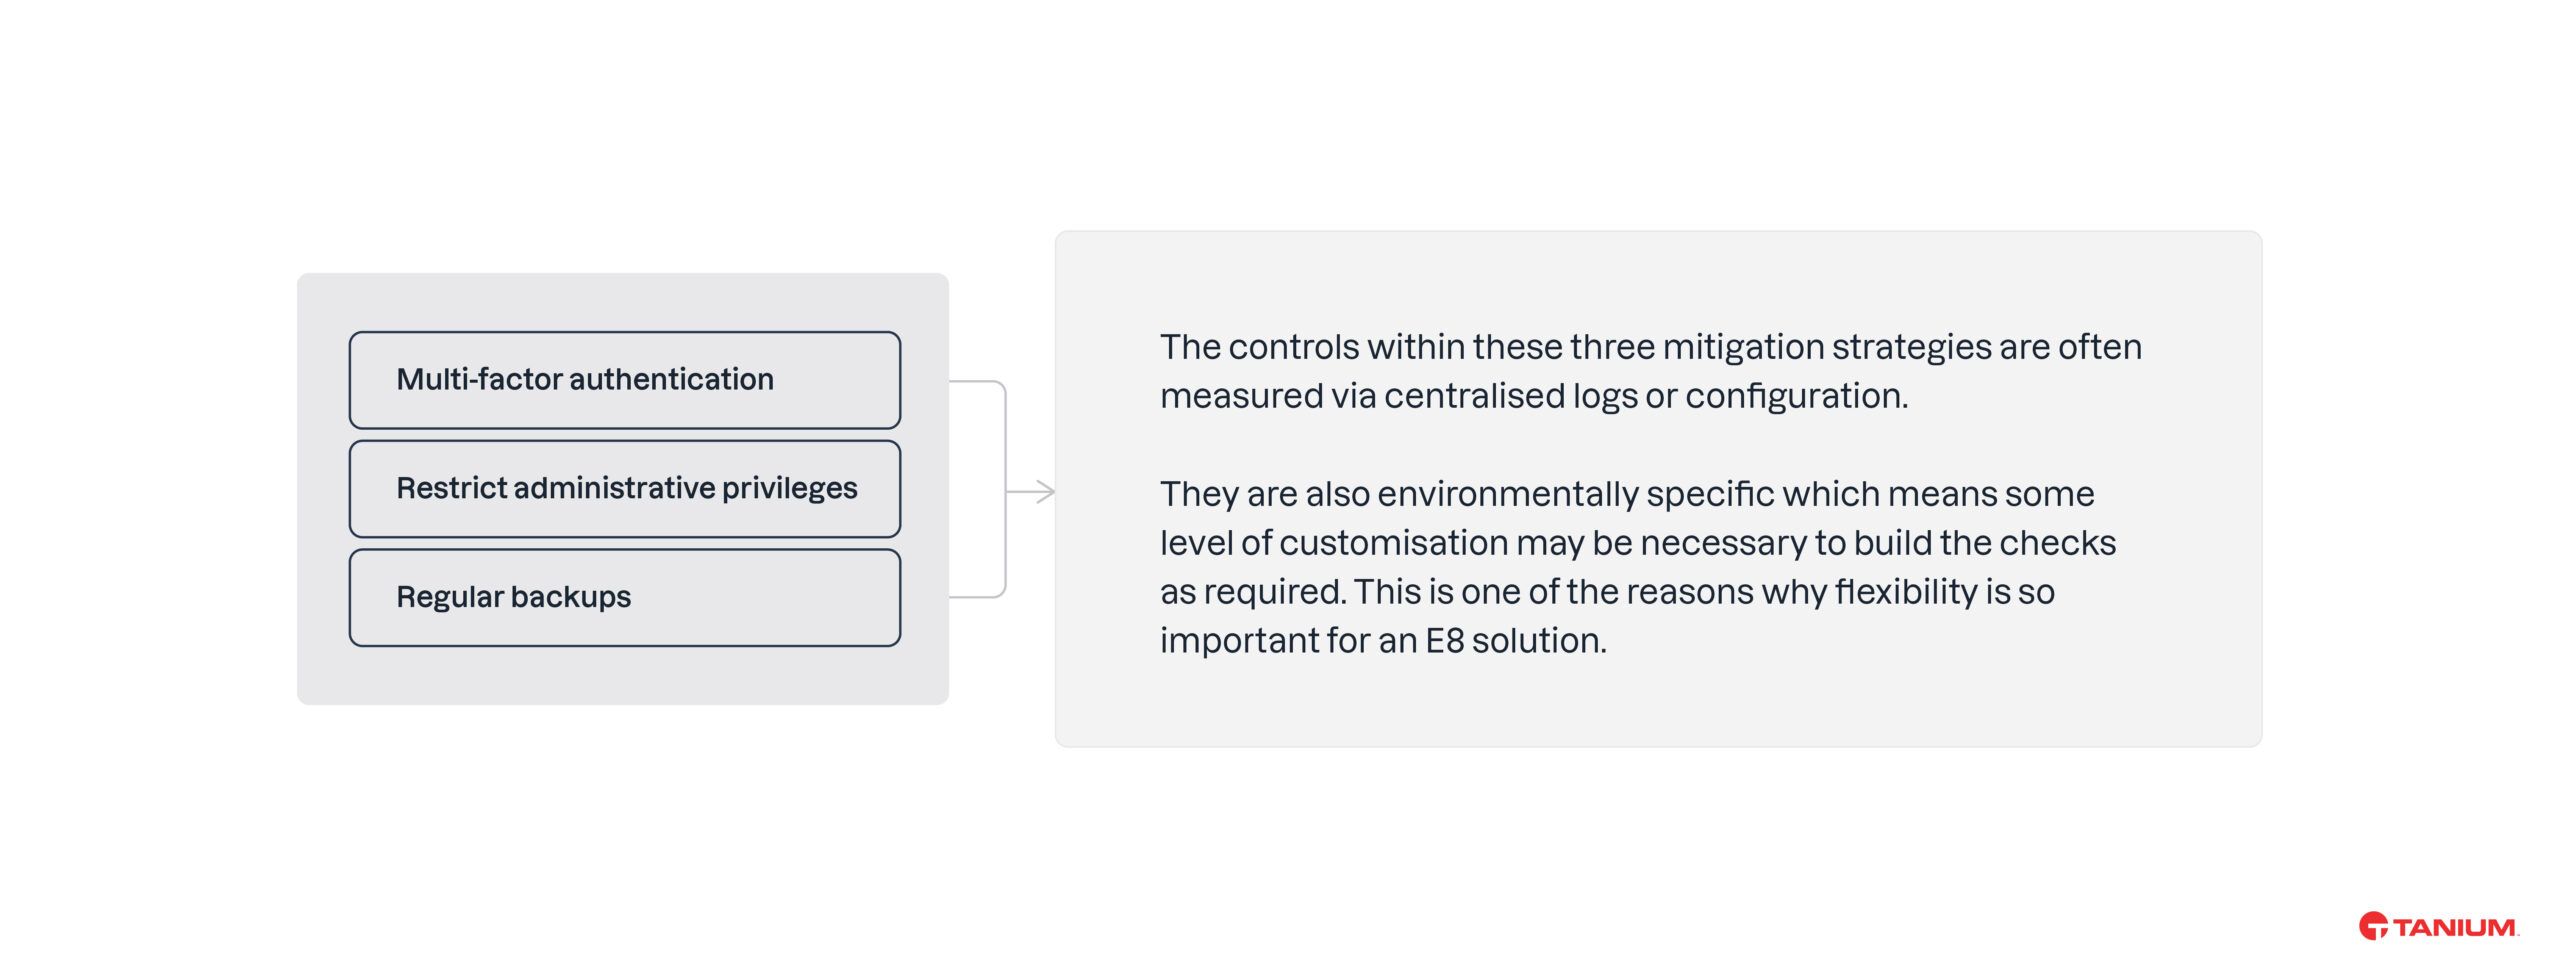
Il existe également deux catégories principales de contrôles dans ces stratégies d’atténuation :
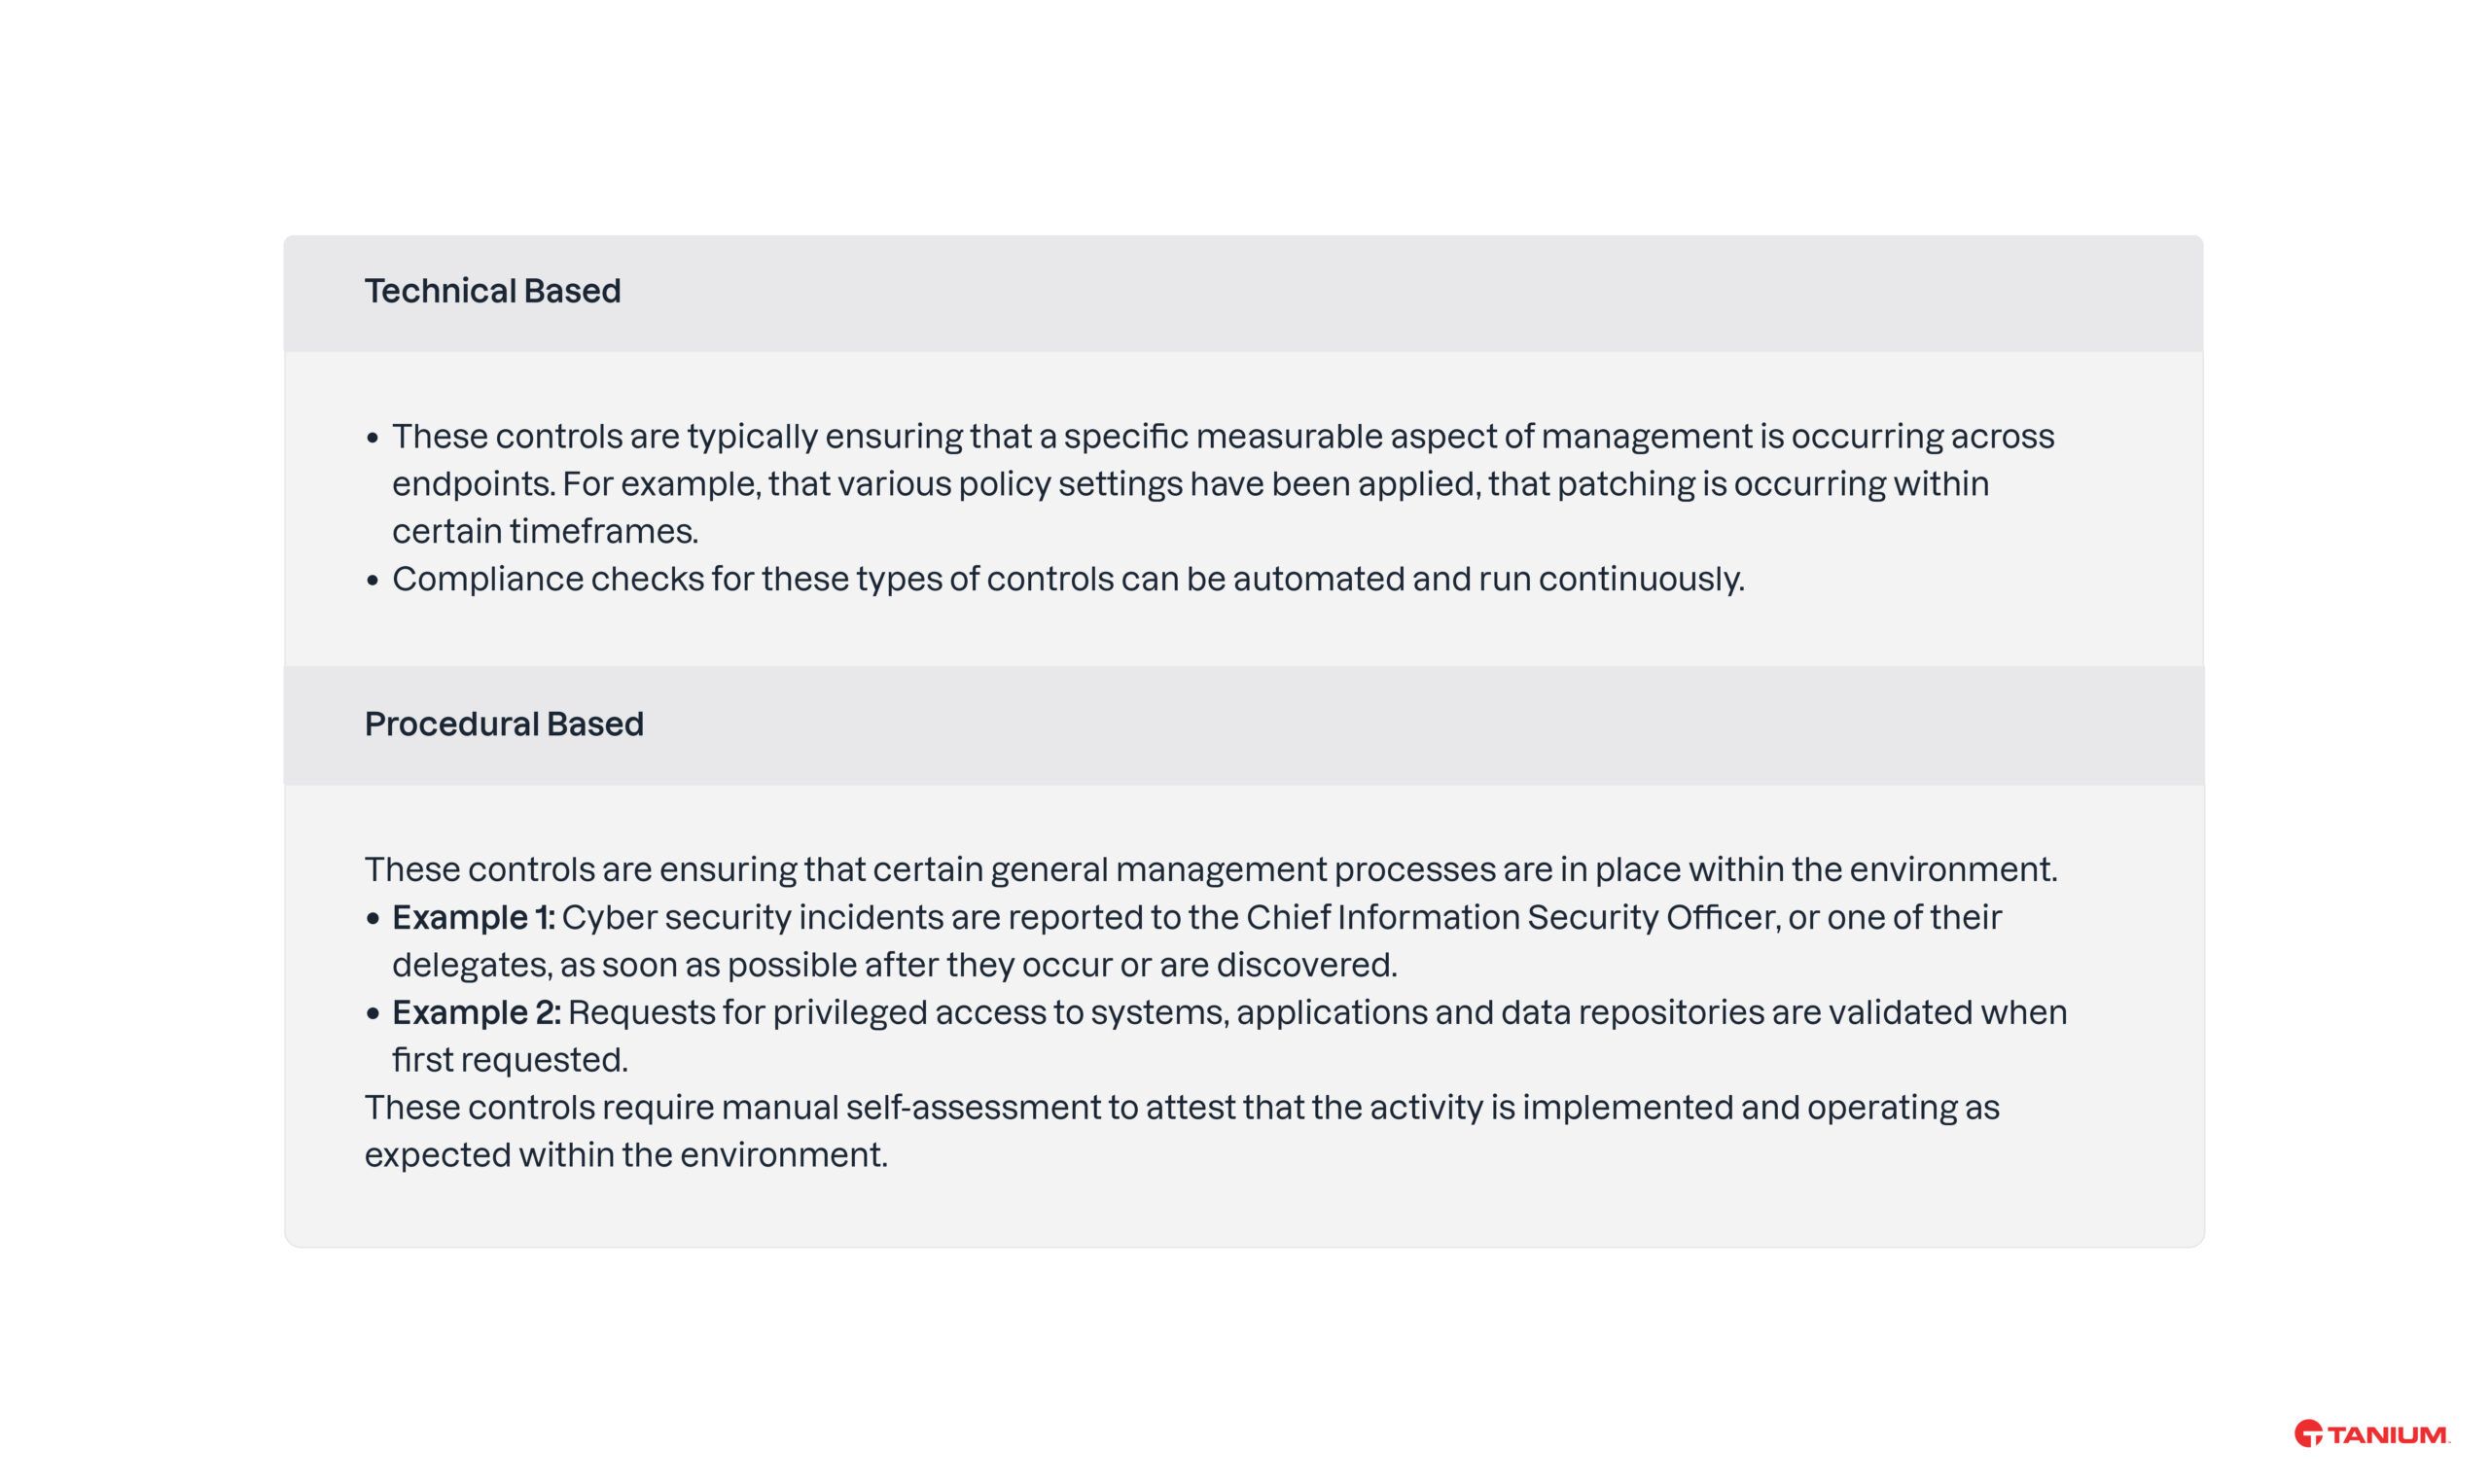
La solution Essential Eight de Tanium garantit que les huit stratégies d’atténuation et leurs contrôles sous-jacents peuvent être intégrés au reporting. Des contrôles de conformité ont été et/ou peuvent être créés pour tous les contrôles techniques, et des méthodes d’auto-évaluation sont disponibles pour les contrôles procéduraux qui aboutissent finalement à une image complète de la conformité de l’environnement.
Veuillez contacter Tanium pour obtenir plus d’informations sur l’alignement spécifique des contrôles aux directives de l’ACSC.
Endpoints orientés Internet et non orientés Internet
Les contrôles Essential Eight font la distinction entre les endpoints connectés à Internet et non connectés à Internet. Tanium tient compte de cette distinction en autorisant l’application de balises personnalisées aux endpoints. L’application de balises personnalisées peut être réalisée automatiquement via des critères de ciblage (par ex., convention de dénomination d’hôte, plages de sous-réseaux d’hôtes, présence d’applications, appartenance à un groupe de répertoires actifs, etc.), ou manuellement si nécessaire.
Une fois les balises appliquées, les contrôles Tanium Essential Eight appropriés et les seuils associés sont automatiquement appliqués aux endpoints concernés en fonction de leur désignation.
Rapports et tableaux de bord
Une fois que les résultats de conformité ont été évalués et collectés à partir des endpoints, les données sont mises à disposition pour le reporting tabulaire et dans une série de tableaux de bord/graphiques. La portée des rapports et des tableaux de bord peut être facilement modifiée comme souhaité ou enregistrée définitivement sur différentes périodes, et différents groupes d’endpoints qui peuvent appartenir à une zone géographique, une équipe/un service/une agence ou un type de technologie particulier. Les tableaux de bord peuvent également être exportés pour consommation en dehors de Tanium.
Veuillez noter que les données brutes des résultats E8 peuvent également être exportées vers des outils tiers si vous le souhaitez.
Rapports
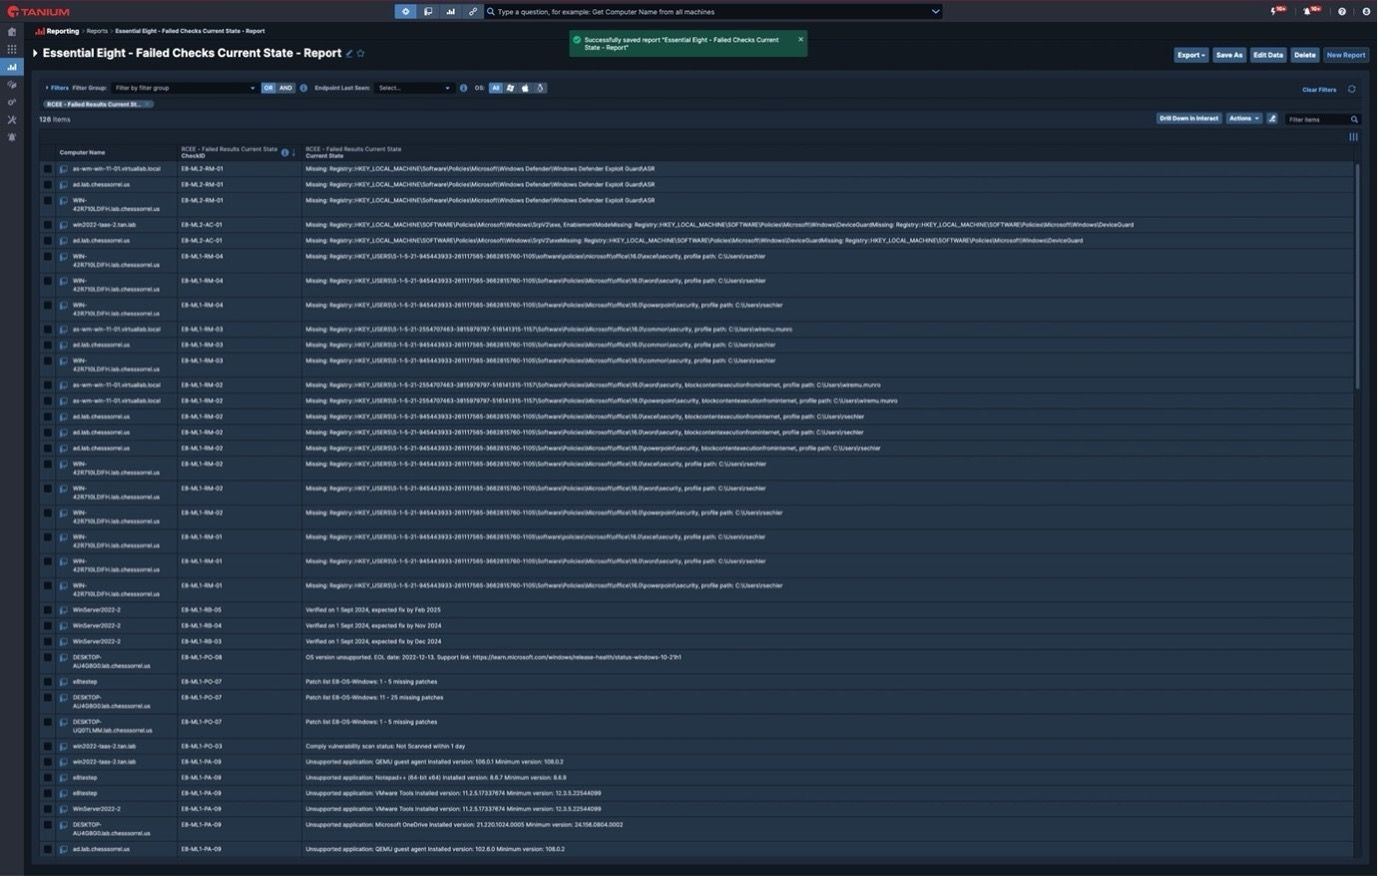
Les rapports sont les données de résultats Essential Eight brutes collectées à partir des endpoints et présentées sous forme de tableau. Il s’agit des données qui alimentent les tableaux de bord. Les rapports disponibles comprennent les résultats des contrôles de conformité et le contexte/la raison sous-jacente d’un résultat réussi ou échoué.
Notez que toutes les commandes sont détrompées de leur ID de test correspondant conformément à l’ACCS comme suit : E8-[ID de test]. Par exemple, un identifiant de E8-ML1-RM-04 correspond à Essential Eight, Maturity Level 1, Restrict Admin Privileges control 4.
Veuillez vous reporter à l’exemple de plans de test d’évaluation essentiels pour huit ACSC qui se trouve ici.
Exemple de rapport de données de résultats :
Les rapports incluent des détails actuels tels que chaque endpoint, l’ID de contrôle, l’état actuel du contrôle sur le endpoint. D’autres vues de rapport peuvent inclure des résultats résumés des vérifications de réussite/échec ou l’intégrité des outils Essential Eight effectuant les vérifications.
Tableaux de bord
Les tableaux de bord fournissent une représentation graphique des taux de réussite/échec pour les contrôles, ainsi qu’une vue des endpoints qui ont échoué, des vérifications spécifiques qui ont échoué et de la raison pour laquelle. Les vues comprennent une vue d’ensemble et des ventilations détaillées par stratégie d’atténuation et niveau de maturité.
Il existe de nombreux tableaux de bord disponibles avec quelques exemples illustrés ci-dessous.
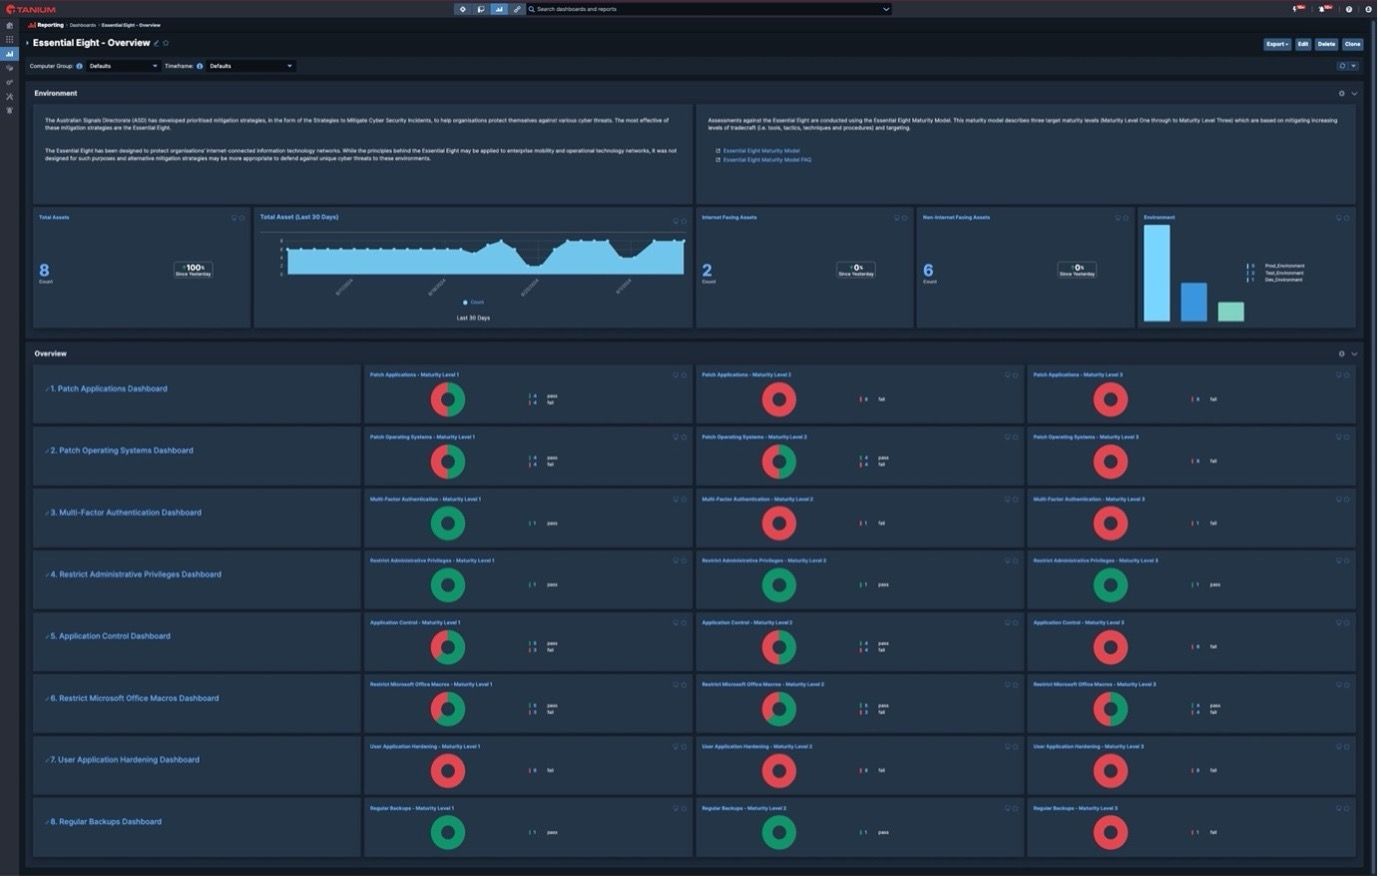
Exemple 1 : tableau de bord d’aperçu
Une vue résumée des huit stratégies d’atténuation montrant le taux de réussite/échec des endpoints pour chaque niveau de maturité et leurs contrôles agrégés.
Exemple 2 : tableaux de bord détaillés d’atténuation stratégique
Cette vue est disponible pour chaque stratégie d’atténuation fournissant des détails sur le niveau de contrôle pour chaque niveau de maturité. Lorsque les endpoints ont échoué à une vérification de contrôle, les détails sur quel endpoint et ce qui doit être corrigé sont fournis.
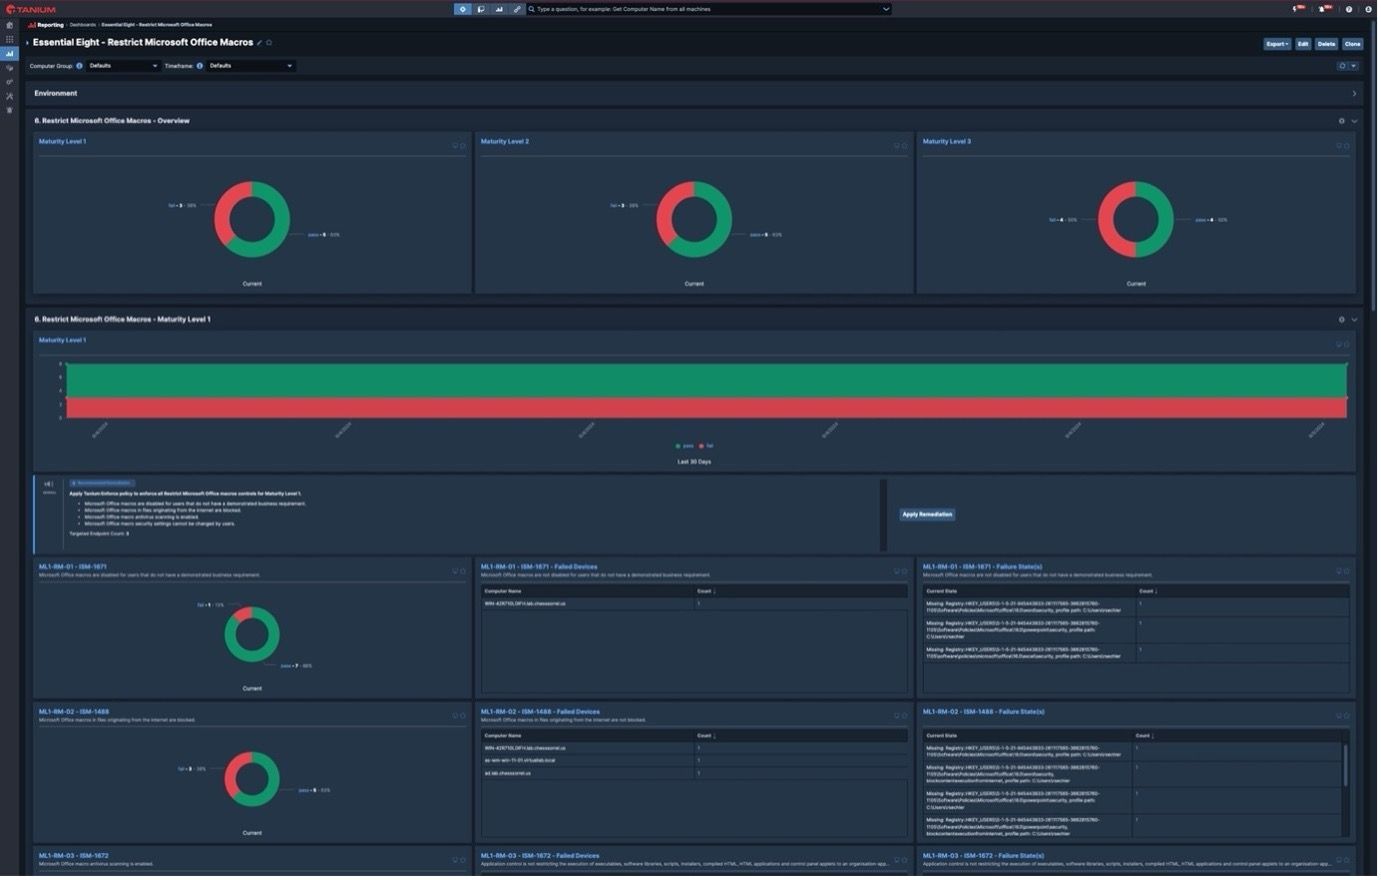
Veuillez noter que pour chaque stratégie d’atténuation, la réussite de tous les contrôles de niveau de maturité 1 est une condition préalable pour passer le niveau de maturité 2, et la réussite de tous les contrôles de niveau de maturité 2 est une condition préalable pour le niveau de maturité 3.
Le cas échéant, des instructions sur la manière de résoudre et un bouton « Appliquer la remédiation » pour mettre en œuvre la politique appropriée aux endpoints depuis Tanium sont fournies. L’application de la remédiation applique généralement la politique nécessaire aux endpoints pour se conformer au contrôle pertinent ou ouvrir une page de déploiement permettant l’application de correctifs ou de mises à jour logicielles.
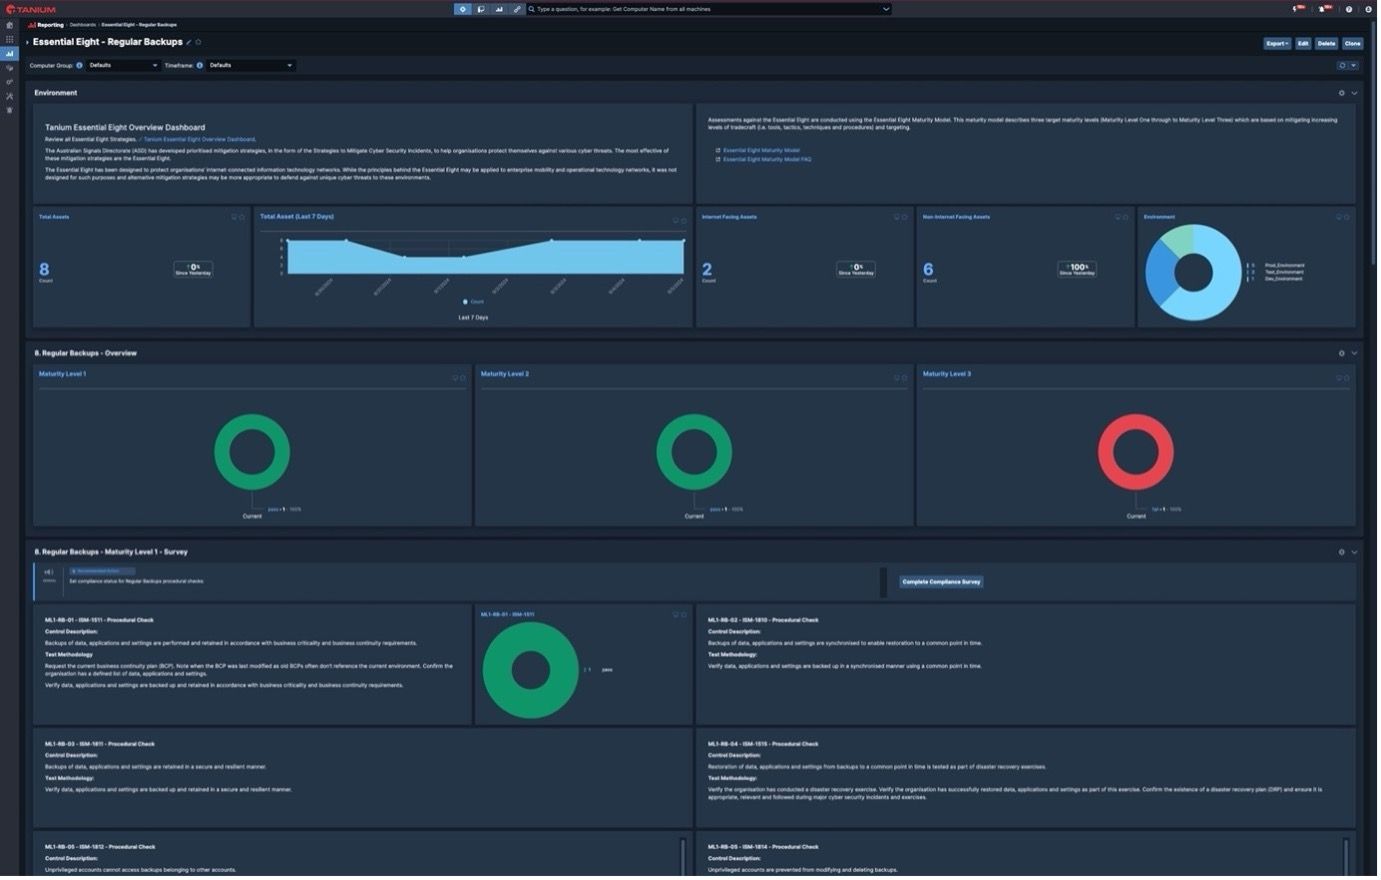
Exemple 3 : contrôles procéduraux
Certains contrôles sont liés aux procédures et doivent être mesurés manuellement. Le reporting Essential Eight de Tanium comprend un mécanisme permettant l’auto-évaluation de ces contrôles afin qu’ils puissent être inclus dans le reporting global.
Dans les rapports détaillés de la stratégie d’atténuation, un bouton « Compléter l’enquête de conformité » est fourni, ce qui permet à un utilisateur de renseigner les valeurs de réussite/échec dans le rapport associé en fonction de ses vérifications manuelles. Cela correspond aux directives de l’ACSC sur la manière d’évaluer et de rendre compte de ces types de contrôles.
Principales leçons à retenir
Tanium est une plateforme hautement extensible qui fournit une puissante couche de sécurité et de gestion pour votre environnement informatique. En tirant parti de Tanium pour ces fonctions, le reporting de conformité et l’adhésion deviennent un résultat naturel plutôt qu’un fardeau supplémentaire avec des audits ponctuels et/ou un échantillonnage coûteux d’un ensemble d’endpoints et en imaginant que les autres sont similaires.
L’objectif sous-jacent du cadre Essential Eight est d’assurer l’hygiène informatique, de réduire la surface d’attaque et de renforcer la posture de sécurité. Pour atteindre cet objectif, il n’y a pas de substitut à la vue en temps réel de l’ensemble de l’environnement de Tanium et à la possibilité de pivoter rapidement et efficacement pour apporter les modifications nécessaires en fonction de cette vue.
Ressources supplémentaires et informations sur la solution
Améliorez plus rapidement la maturité de votre sécurité Essential 8 avec Tanium

