Si vous travaillez sur des plateformes Windows et Unix/Linux, vous connaissez sans doute PuTTY, l'un des outils les plus répandus sur de nombreux postes de travail d'administrateurs et de développeurs. Jusqu'à très récemment, Microsoft Windows ne disposait pas de client SSH ; auparavant, si vous souhaitiez vous connecter à un système Unix depuis un ordinateur Windows, vous aviez besoin d'un client SSH. PuTTY, développé par Simon Tatham, est un émulateur de terminal, une console série et un logiciel de transfert de fichiers open source très populaire et polyvalent.
Comme tous les logiciels, PuTTY est complexe, et les systèmes complexes peuvent présenter des failles. Il arrive parfois que ces failles soient exploitées par un acteur malveillant. En mars 2019 déjà, PuTTY avait bénéficié de mises à jour corrigeant huit vulnérabilités, tandis que LibSSH2, une bibliothèque associée à SSHv2, avait vu neuf vulnérabilités corrigées.
Ces vulnérabilités correspondent à plusieurs scénarios différents. Certaines peuvent donner lieu à des attaques par déni de service ; d'autres, à la divulgation de la phrase de passe secrète ; et d'autres encore, à la possibilité d'exécuter du code arbitraire sur le système vulnérable. Étant donné que les personnes susceptibles d'avoir besoin de se connecter à des systèmes distants (généralement des serveurs) via SSH sont des administrateurs ou des utilisateurs disposant de droits d'accès élevés — et qu'ils constituent le principal groupe d'utilisateurs de PuTTY —, on constate qu'il existe un risque à ne pas remédier à ces vulnérabilités aussi rapidement que possible.
Répondre à vos défis
Imaginez donc la situation suivante : vous et vos collègues gérez près de 100 000 terminaux au sein de votre entreprise à l'échelle mondiale. Il s'agit notamment de serveurs, de postes de travail, d'ordinateurs portables, de machines virtuelles et d'instances cloud fonctionnant sur site, en déplacement, dans votre cloud ou dans celui d'un tiers, le tout avec toute une gamme de systèmes d'exploitation, d'applications, de responsables d'applications et de parties prenantes. Voici, pour le moins, les défis auxquels vous êtes confrontés :
- En combien de temps pourriez-vous repérer toutes les occurrences de PuTTY ou des applications associées et vous assurer qu'elles sont à jour ?
- Comment pouvez-vous vous assurer que, à mesure que les administrateurs et les développeurs se connectent au début de la journée de travail dans vos différents bureaux à travers le monde, tout problème soit automatiquement résolu ?
- Comment pouvez-vous être sûr que votre organisation est à jour lorsque votre DSI ou votre RSSI vous demande un point sur la situation après avoir pris connaissance des dernières informations concernant un incident de sécurité majeur qui fait la une ce matin-là ?
C'est précisément face à ces défis complexes que Tanium peut vous apporter une aide unique. Pour vous préparer, veuillez tenir compte des éléments suivants, en prenant à nouveau PuTTY comme exemple :
- Sommes-nous vulnérables ?
Comment pouvons-nous nous assurer qu'il n'existe aucune version obsolète de PuTTY ou de LibSSH2 au sein de notre organisation ? Comment pouvons-nous rendre compte de cela en temps réel tout en étant sûrs des résultats ? - Y a-t-il des personnes qui tentent d'exploiter ces failles pour obtenir un accès ? Nous souhaitons rechercher tout particulièrement les indicateurs comportementaux susceptibles de révéler une activité malveillante liée à ces vulnérabilités et qui nécessiteraient une enquête plus approfondie.
- Comment pouvons-nous nous assurer que tout le monde ait accès à la version mise à jour ? Pouvons-nous mettre à disposition la version mise à jour de PuTTY et des outils associés auprès de nos groupes d'administrateurs, ou au moins permettre aux utilisateurs de l'installer dans le cadre du portail en libre-service de déploiement d'applications ?
- Pouvons-nous à la fois détecter et empêcher l'utilisation de versions vulnérables du logiciel ?
Examinons chacune de ces sections et ce que Tanium peut vous apporter.
1. Affichage en temps réel
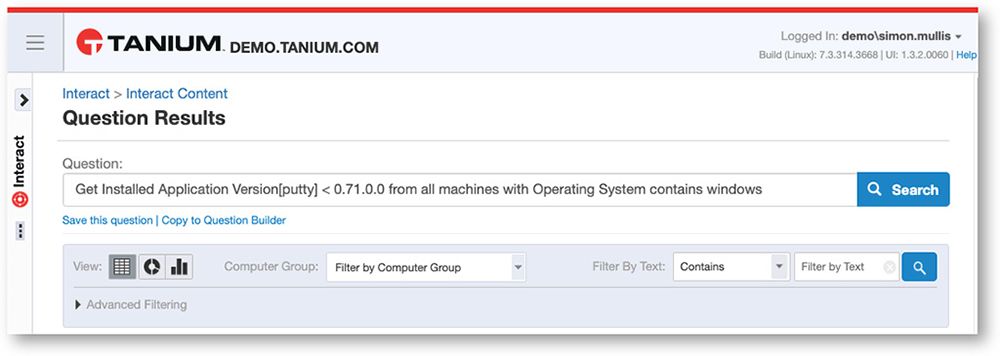
Tout d'abord, nous pourrions obtenir une vue en temps réel de toutes les installations de PuTTY au sein de notre parc informatique.
Nous souhaiterions poser la question Tanium suivante : « Récupérer la version de l'application installée [putty] inférieure à 0,71,0,0 sur toutes les machines dont le système d'exploitation est Windows »
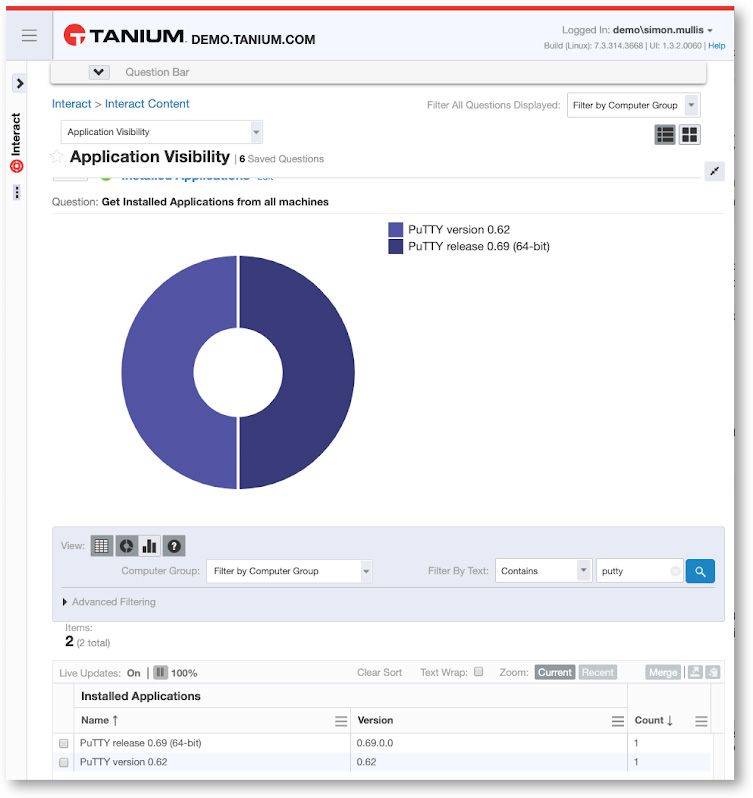
Ou bien, nous pourrions demander la liste de toutes les applications installées et la filtrer en recherchant le mot « putty », en choisissant d'afficher les résultats en temps réel sous forme de graphique pratique :
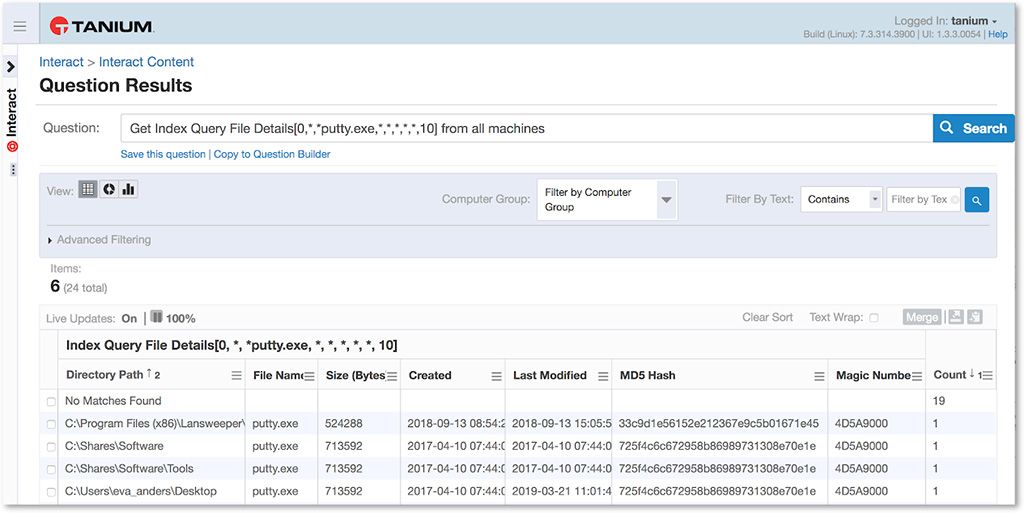
Tanium Index fait partie intégrante de notre module « Threat Response » et constitue un élément essentiel pour les cas d'utilisation en matière de sécurité impliquant la détection et le signalement des indicateurs de menaces au niveau des fichiers au repos. Ce module nous permet d'effectuer une recherche — en temps réel — sur l'ensemble de nos systèmes gérés afin de détecter la présence de n'importe quelle version de putty.exe. C'est important, car dans de nombreux cas, PuTTY ne sera pas réellement une application installée, mais existera sur un terminal sous la forme d'un exécutable autonome. Comment pouvons-nous être sûrs de pouvoir le trouver en toutes circonstances ?
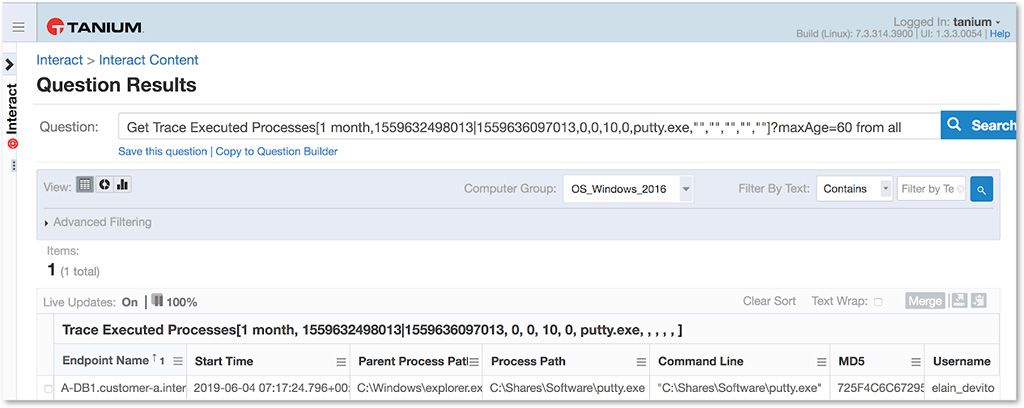
Trace Event Recorder est un autre composant de notre module « Threat Response ». Nous pouvons utiliser Trace pour analyser directement les événements clés liés à la sécurité et à l'investigation sur les terminaux Linux, Mac et Windows d'un réseau. Trace offre une vue en temps réel et historique des événements critiques, notamment l'exécution des processus, l'historique des connexions, les connexions réseau ainsi que les modifications apportées aux fichiers et au registre. Dans le cadre de notre exemple, nous souhaitons savoir si quelqu'un a exécuté PuTTY sur l'un de nos systèmes gérés au cours des 30 derniers jours. Dans l'exemple ci-dessous, on constate qu'un utilisateur, « Elain_Devito », a justement procédé ainsi.
2. Signaux
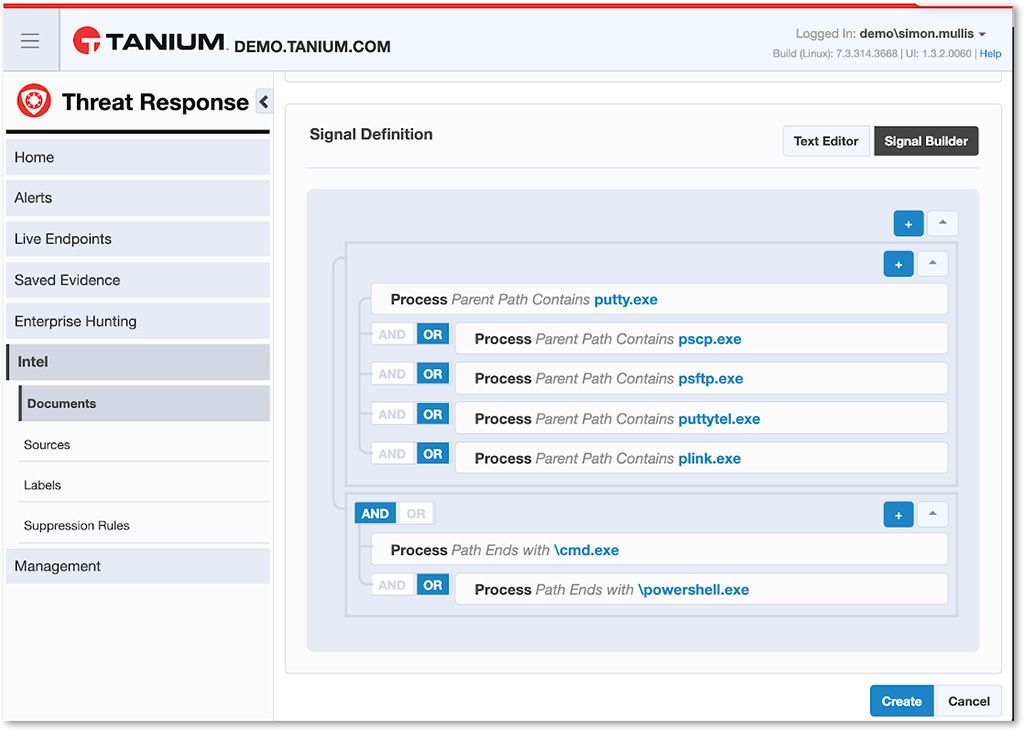
Nous pourrions ensuite chercher à déterminer s'il y a eu des comportements suspects pouvant indiquer qu'un acteur malveillant a tenté d'exploiter l'une des vulnérabilités de PuTTY. Grâce aux signaux Tanium, vous pouvez détecter des comportements suspects ou inhabituels au niveau des processus en combinant plusieurs expressions de recherche.
Vous trouverez ci-dessous un exemple de signal permettant de détecter une activité susceptible d'être associée à l'une des vulnérabilités CVE. En substance, si un processus lié à PuTTY lance un shell de commande ou une instance de PowerShell, nous souhaitons en être informés et pouvoir mener une enquête.
3. Déployer le package
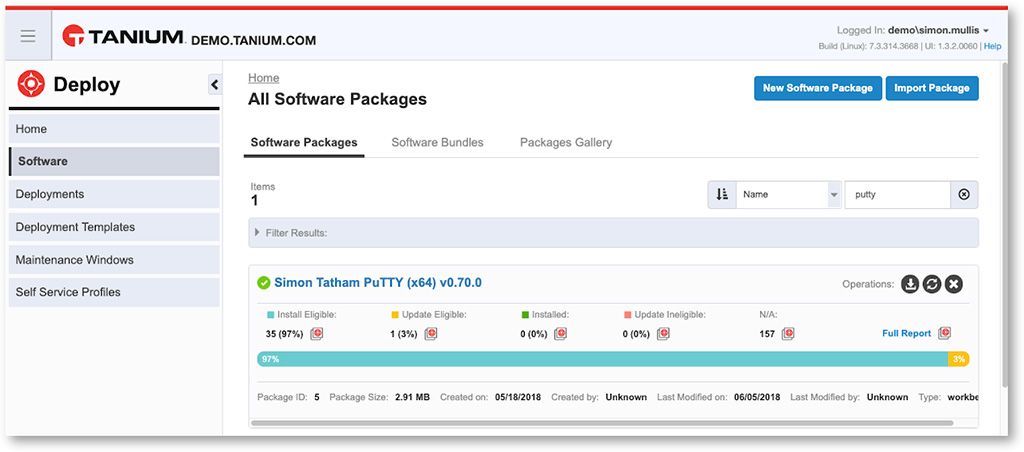
Une autre façon de limiter les risques liés aux versions obsolètes de PuTTY consisterait à veiller à disposer d'un paquet à jour, prêt à être déployé pour être installé chez les administrateurs ou les développeurs qui en ont besoin. Voici un exemple tiré de notre module « Deploy » :
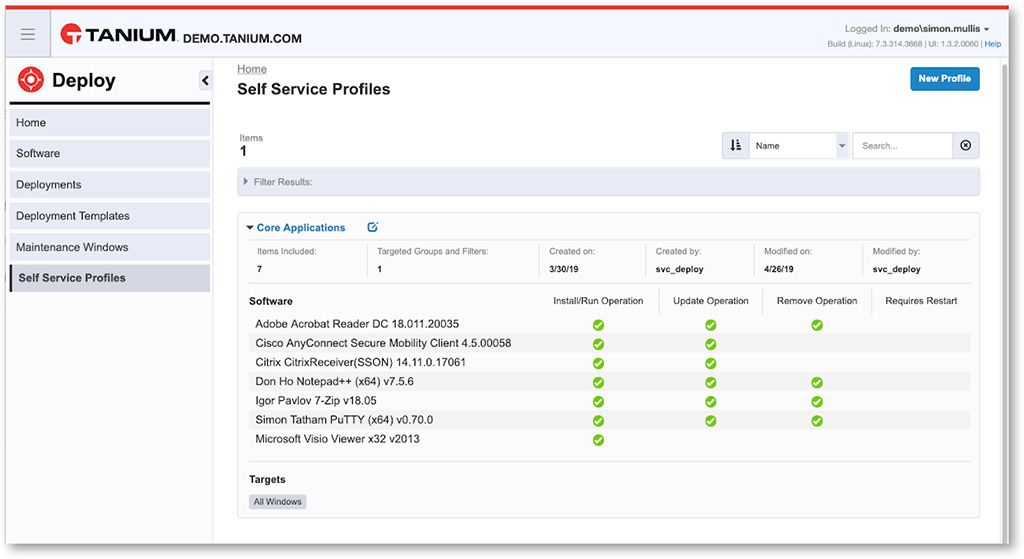
Sur la capture d'écran suivante, vous pouvez constater que PuTTY figure désormais parmi les options proposées aux utilisateurs finaux sur notre portail de mise à disposition d'applications en libre-service, où ceux-ci peuvent choisir les packages qu'ils souhaitent installer.
4. Gérez les fonctionnalités de sécurité natives à l'aide du module Protect
Voici un autre exemple illustrant en quoi la rapidité et la flexibilité de Tanium peuvent apporter une aide unique dans ce type de situation. Vous pourriez empêcher le lancement de tout exécutable putty.exe vulnérable en appliquant une stratégie AppLocker de niveau entreprise, à l'aide du module « Protect », qui affiche une fenêtre contextuelle sur le terminal pour inviter l'utilisateur à effectuer une mise à jour via le portail en libre-service Tanium.
Ce scénario, en apparence simple, se répète sans cesse, semaine après semaine, au sein d'innombrables organisations à travers le monde. Les opérations et les outils de sécurité existants ne sont tout simplement pas adaptés à une intervention à une échelle réelle, et lorsque l'on demande aux équipes de sécurité et d'exploitation « combien de temps cela prendra-t-il ? », leurs réponses typiques vont de « Je ne sais pas trop » à « Peut-être une semaine ? » « Nous ne sommes pas en mesure de l’affirmer avec certitude. »
Votre capacité à faire face à des événements simples et courants comme celui-ci doit inclure la capacité à réagir avec agilité et à vous adapter aux aléas inévitables, à grande échelle et avec rapidité.
Vous souhaitez découvrir Tanium en action ? Prenez rendez-vous pour une démonstration individuelle ou participez à notre webinaire hebdomadaire. Venez échanger avec nos experts Tanium lors de nos prochains événements organisés dans le cadre de l' :.

