Le premier coup
Sur 2 septembre 2026, un chercheur en sécurité a rendu public FalconFlank, un exploit permettant l'élévation des privilèges en local et ciblant le capteur Falcon de CrowdStrike. Voici la particularité qui rend cet article intéressant à lire, même si vous n’utilisez pas Falcon : cette faille ne contourne pas l’EDR, mais elle amène l’EDR à faire le travail à sa place. Il implante un document macro piégé, puis redirige le processus de nettoyage privilégié afin que Falcon écrive lui-même un fichier bcrypt.dll malveillant dans le répertoire PowerShell, où il est exécuté en mode « sideload » avec des privilèges SYSTEM. Il s'agit du même type d'attaque que « » (ShieldBreak), où les privilèges SYSTEM d'un produit de sécurité sont retournés contre lui.
| Menace | Équipe d'intervention | Résultat |
|---|---|---|
| Vulnérabilité « zero-day » permettant l'escalade des privilèges en mode local dans CrowdStrike Falcon. Pas de CVE, pas de correctif du fournisseur ; la DLL implantée se supprime d'elle-même. | HuntIQ Threat Research + Tanium Atlas — des chasseurs humains soutenus par des outils assistés par l'IA. | Reproduits à partir de la source, ces modèles comportementaux sont utilisés directement dans le cadre d'une chasse pilotée par Tanium Atlas. |
« Lorsque votre EDR est utilisé contre vous, vous ne pouvez pas demander à ce même agent si vous êtes en règle. » « Avec Tanium Atlas, nous interrogeons directement le terminal lui-même — c’est-à-dire le comportement qu’il a réellement enregistré — et obtenons une réponse concrète pour l’ensemble du parc en quelques secondes, et non pas un résultat d’analyse provenant d’un outil qui a été compromis. »
— Aaron Smith, responsable de la recherche de menaces
Comment cette intervention rapide s'est déroulée
HuntIQ Threat Research n'a pas attendu la publication d'un rapport. En s'appuyant directement sur le code publié par le chercheur, l'équipe a analysé l'ensemble de la technique d'attaque : comment celle-ci implante un fichier piégé, incite Falcon à le déplacer vers un dossier système de confiance, tire parti de cette confiance pour prendre le contrôle total de la machine, puis efface toute trace de son passage.
À partir de là, l'équipe a mis au point de nombreuses méthodologies et techniques de détection pour y remédier. Aucune de ces opérations ne dépend de la recherche du fichier, car celui-ci a déjà disparu au moment où vous le chercheriez. Au lieu de cela, ils surveillent les traces laissées par l'attaque : le chargement de la charge utile, la séquence inhabituelle de programmes qui l'exécutent, les dossiers temporaires dans lesquels elle s'installe, ainsi que l'exploitation elle-même.
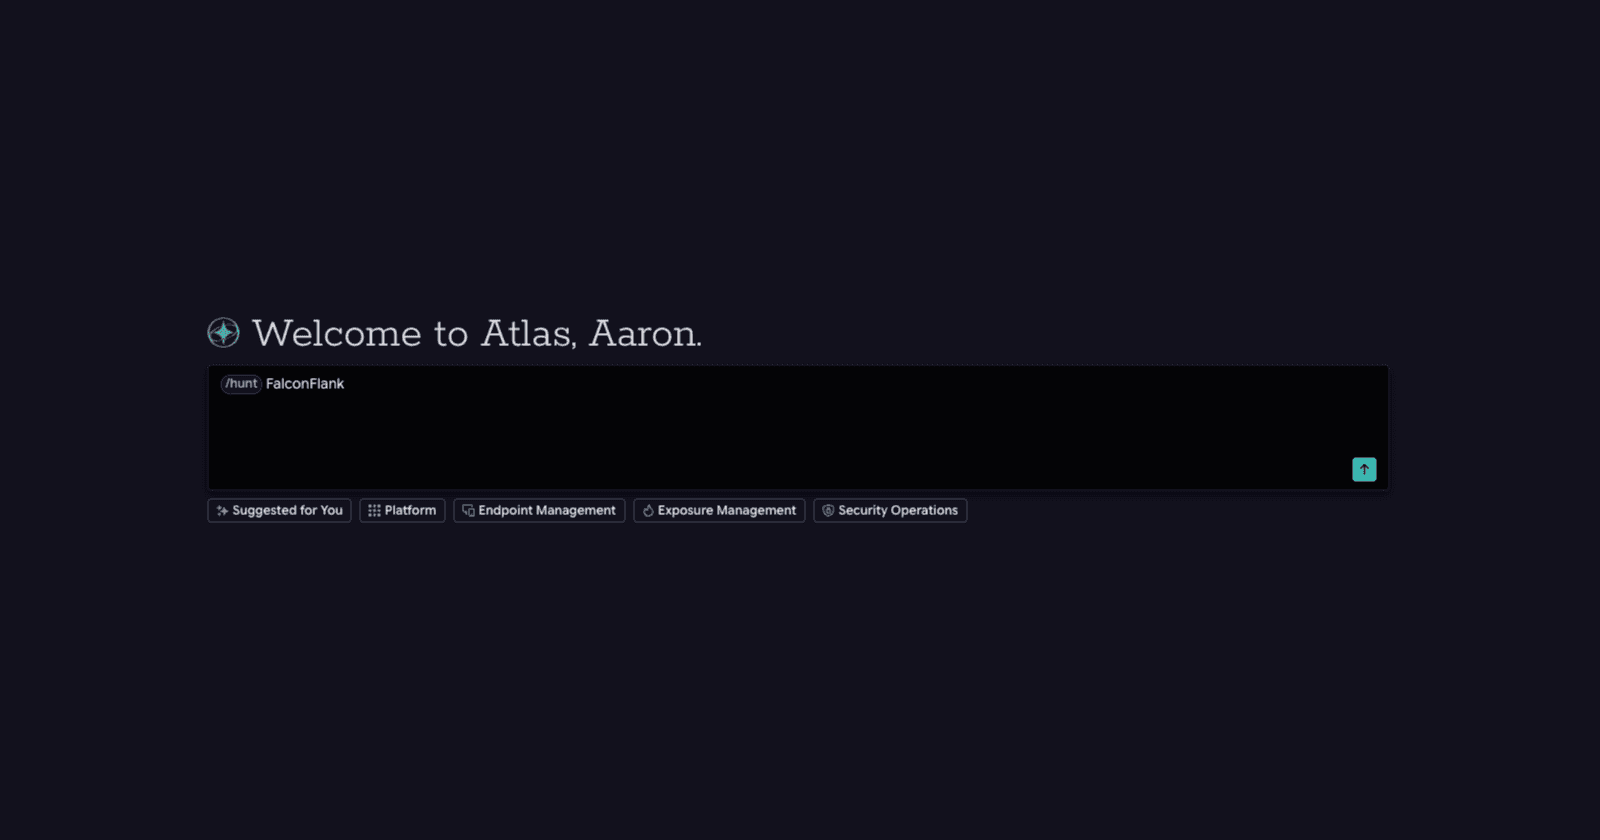
Ils ont ensuite condensé toute la chasse en une seule consigne. C'est un « Hunter » qui le gère, et Tanium Atlas vérifie chacun de ces sept signaux sur l'ensemble de la flotte — en temps réel et en remontant dans le temps —, signale tout ce qui mérite un examen plus approfondi, puis vous remet un rapport clair et classé par ordre de priorité. Rien ne sort du réseau pour effectuer cette opération. Sur notre propre parc d'essai, le balayage complet s'est avéré sans anomalie en une soixantaine de secondes, avec une remarque honnête indiquant quelles machines disposaient de la visibilité nécessaire pour se fier à ce résultat. C'est là toute la différence entre une chasse bien menée et un coup au hasard.
/hunt FalconFlank — CrowdStrike Falcon LPE. Effectuez une analyse complète de tous les terminaux Windows ; privilégiez les enregistrements et les preuves comportementales plutôt que la simple présence de fichiers, car la DLL implantée s'efface d'elle-même. Recherchez : (1) tout processus chargeant bcrypt.dll à partir de C:\Windows\System32\WindowsPowerShell\v1,0\ (T1574,002) ; (2) la création ou l'écriture de tout fichier .dll dans ce répertoire v1,0 (T1574,001) ; (3) la chaîne d’exécution SYSTEM svchost.exe -k netsvcs → powershell.exe → cmd.exe (T1068) ; (4) des répertoires intermédiaires nommés Flanker_* sous %TEMP% (T1006) ; (5) les exécutions de la tâche MareBackup — son processus réel est CompatTelRunner.exe -m:aemarebackup.dll ; recherchez donc « aemarebackup.dll » dans les lignes de commande, établissez une base de référence pour la cadence quotidienne normale et signalez uniquement les exécutions hors horaire ou à fréquence anormale (T1053,005) ; (6) le canal nommé FALCONFLANK (\\?\pipe\FALCONFLANK) ; (7) exécution de FalconFlank.exe (T1204,002).Voici ce qu'offre Tanium Security Operations : la détection et la confirmation d'une vulnérabilité avant même que la menace n'ait été identifiée.

