En 2015, le ministre de la Défense Ash Carter a dévoilé une stratégie ambitieuse visant à renforcer la cybersécurité des États-Unis.
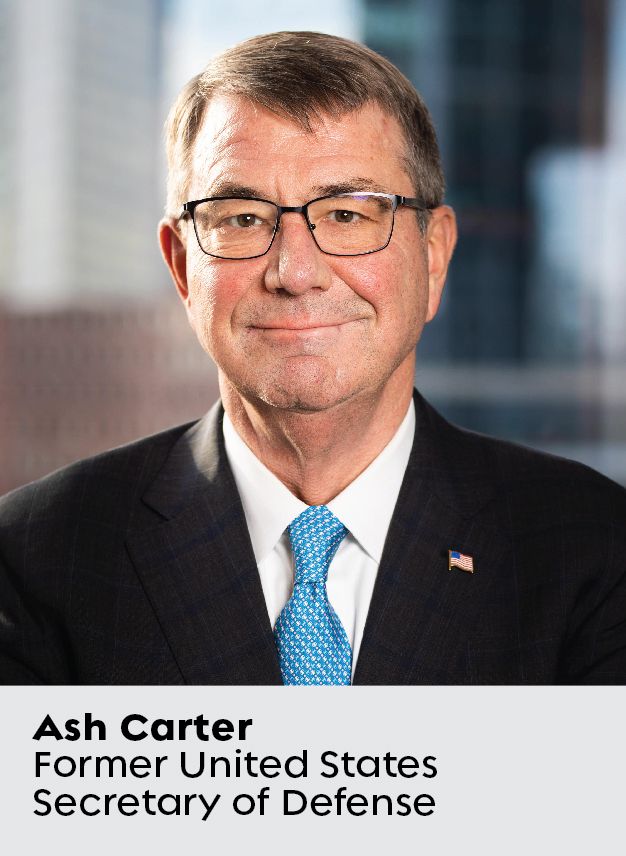
Parmi d’autres initiatives, il a annoncé que le Pentagone mettrait sur pied une « 6 200-strong Cyber Mission Force » composée de militaires, de civils et de sous-traitants du secteur de la défense, et s’associerait aux meilleurs talents de la Silicon Valley pour créer des incubateurs de R&D, à l’image de son « Defense Innovation Unit-Experimental » (DIUx).
Cela a constitué une avancée majeure, mais cette dynamique s'est depuis essoufflée. Les dépenses du Pentagone en matière de cybersécurité sont restées stables à 9,8 milliards de dollars par an pendant les années Trump, et le budget du président Biden ne les a portées qu’à 10,4 milliards de dollars — soit une augmentation dérisoire de 6 % — en 2021.
Parallèlement, les cyberattaques visant des entités publiques et privées américaines se sont considérablement intensifiées. La Chine, l'Iran et la Russie auraient tous tenté de pirater l'élection présidentielle de 2020 , selon Microsoft. Les paiements versés par les entreprises à la suite d'attaques par le ransomware « » ( ) ont atteint 400 millions de dollars en 2020, soit plus de quatre fois le montant enregistré en 2019, selon le Trésor américain.
Pire encore, le piratage de SolarWinds , qui aurait été perpétré par les services de renseignement extérieurs russes, a exposé le Pentagone et le Département de la Sécurité intérieure, entre autres agences gouvernementales, à une intrusion par logiciel malveillant qui est restée indétectée pendant des mois.
Depuis qu'il a quitté le ministère de la Défense (DoD) en 2017, Carter suit de près l'évolution du paysage cybernétique. Cela n'a rien de surprenant, compte tenu de son parcours de technologue et de scientifique spécialisé dans l' (il est titulaire d'un doctorat en physique de l'université d'Oxford) ainsi que des plus de trois décennies qu'il a consacrées à la protection des citoyens américains.
En avril 2021, M. Carter a mis son expérience en matière de cybersécurité au service de Tanium lorsqu’il a rejoint son conseil d’administration. Le 17 novembre, il sera l'un des intervenants principaux de la conférence « Converge 2021 » organisée par Tanium, qui se déroulera sur trois jours. Avant cela, et peu avant que l'administration Biden n'ordonne aux agences fédérales de corriger des centaines de failles informatiques, M. Carter s'est entretenu avec Endpoint pour une discussion franche et approfondie. Il a évoqué les menaces de cybersécurité auxquelles les États-Unis sont aujourd'hui confrontés, la manière dont la pandémie a accru les enjeux en matière de sécurité des terminaux, ainsi que les raisons pour lesquelles il a rejoint le conseil d'administration de Tanium.
La conversation a été condensée et légèrement remaniée pour des raisons de longueur.
Selon vous, quelles sont les principales menaces en matière de cybersécurité auxquelles les États-Unis sont confrontés aujourd'hui ?
Nous sommes notre pire ennemi. De nombreuses entreprises et administrations publiques ont désormais suffisamment pris conscience du fait que, si elles ne sont pas disposées à réaliser des investissements suffisants en matière de cybersécurité, elles s'exposent à des risques considérables. Mais le fait est qu'ils y ont insuffisamment investi pendant très longtemps, ce qui a deux conséquences. Tout d'abord, leurs réseaux sont mal préparés. Une autre conséquence du sous-investissement est qu’ils ne disposent pas du personnel nécessaire en matière de sécurité.
«Certaines personnes ne souhaitent pas qualifier une cyberattaque d’attaque. » C'est une erreur. »
Nous sommes la cible d'attaques de la part de pays étrangers, et cette menace est sous-estimée par certaines personnes qui refusent de qualifier une cyberattaque d'« attaque ». C'est une erreur. En tant que ministre de la Défense, j'ai toujours dit qu'une attaque reste une attaque.
Que ce soit la Russie ou la Chine qui dérobent des informations concernant des fonctionnaires américains ou des secrets industriels, qu’elles encouragent ou tolèrent l’utilisation de logiciels rançonneurs, ou qu’elles s’ingèrent dans notre vie politique nationale : tout cela constitue une attaque. À mon sens, en tant que membre de l'administration Obama, nous n'en avons jamais fait assez, et Trump n'en a jamais fait assez non plus. Le président Biden, bien qu’il dispose d’une équipe de qualité et fasse preuve d’un excellent jugement dans ce domaine, n’en fait pas encore assez non plus.
Au début de la pandémie, 87 % des employés du ministère de la Défense et des prestataires civils sont passés du jour au lendemain au télétravail. Même aujourd'hui, 20 mois plus tard, un million d'employés du ministère de la Défense travaillent à distance. Quel impact cela a-t-il eu sur la sécurité des terminaux ?
C'est très important. Une part bien plus importante des activités quotidiennes de toutes sortes d'entreprises, y compris les administrations publiques, s'est déplacée vers de nouveaux terminaux, les utilisateurs recourant à des appareils personnels et mobiles. Ce ne sont pas [comme] les ordinateurs de bureau qui vous ont été fournis, achetés et configurés dans un souci de sécurité. Ce sont, par définition, des personnes mal préparées et vulnérables.
Auriez-vous dû être mieux préparés à la pandémie ?
Personnellement, je suis attentif au risque d'une pandémie mondiale depuis 25 ans. Avant même l'épisode 11/09, nous avions déjà reçu quelques avertissements. Si vous vous en souvenez, une secte japonaise avait tenté, en 1990s , de disperser des spores d'anthrax depuis le toit d'un immeuble à Tokyo. Ils ont échoué et sont passés au plan B, qui consistait à répandre du sarin dans le métro.
Nous savions qu'il était possible d'utiliser la biologie à des fins militaires, et il n'y a qu'un pas à franchir pour se rendre compte que l'ennemi ne doit pas nécessairement être un adversaire. Que ce soit Dieu ou Mère Nature qui propage un agent pathogène, nous avons toujours su qu'un agent pathogène respiratoire était le pire, car il se propage naturellement.
Après le cas n° 11/09, nous avons été confrontés à plusieurs maladies infectieuses — Ebola, Zika, le cas n° H1N1, le SRAS, le MERS — dont nous craignions qu’elles ne se transforment en épidémies. Au sein du DoD, nous avons été mobilisés par notre gouvernement pour apporter notre aide, ce que nous avons fait, et ces menaces ont été neutralisées avec succès. Celui qui n'a pas été éradiqué est apparu à Wuhan à la fin de l'année 2019 et s'est propagé dans le monde entier.
Même si les gens réfléchissent depuis longtemps aux pandémies, je ne pense pas qu’ils aient envisagé toutes les répercussions que cela pourrait avoir sur la société. Il y a quatre ans, si vous aviez dit qu’une pandémie de maladie respiratoire allait se déclarer et que nous allions tous devoir travailler à domicile, vous auriez peut-être répondu : « C’est intéressant », et y auriez réfléchi pendant cinq minutes, mais vous n’auriez pas pris la mesure de l’impact considérable que cela aurait sur l’emploi, l’économie et la cybersécurité.
Que pensez-vous de la collaboration entre les pouvoirs publics et le secteur privé en matière de ransomware ? Le gouvernement a-t-il un rôle à jouer pour prévenir activement ce phénomène ?
Oui. Une coopération entre les pouvoirs publics et le secteur privé est nécessaire pour y mettre un terme. Les ransomwares constituent un microcosme de la cybersécurité dans son ensemble, dans la mesure où les responsables sont ceux dont les pratiques de sécurité sont suffisamment lacunaires pour qu'ils se soient fait piéger par ces cybercriminels.
«On peut bien jouer à ce jeu à deux. » Je sais que c'est un point de vue controversé, mais pour moi, il va de soi qu'il faut riposter. »
Dans le même temps, je pense que le gouvernement a certaines responsabilités essentielles. La première consiste à contribuer à la diffusion des normes et des pratiques indispensables à une bonne hygiène, ainsi qu'à leur mise en œuvre au sein de l'administration, qui pourra ensuite les transmettre au secteur privé. C'est ce que font actuellement le ministère de la Défense (DoD), la CISA (Agence pour la sécurité des systèmes d'information) du ministère de la Sécurité intérieure et le NIST (Institut national des normes et des technologies) du ministère du Commerce
.
Ces attaques par ransomware proviennent de Russie et de Biélorussie. J'aimerais qu'
le gouvernement fasse pression sur [ces pays]. L'autre mesure
que j'attends de notre gouvernement consiste à récupérer les rançons versées via des plateformes d'échange de cryptomonnaies, ou tout au moins à empêcher les malfaiteurs
de s'en emparer en fermant les plateformes qui facilitent les activités criminelles.
Le dernier domaine dans lequel le gouvernement peut apporter son aide consiste à permettre à certains de ces acteurs des infrastructures essentielles de mieux cerner les points de vulnérabilité de leurs chaînes d'approvisionnement au niveau des fournisseurs. Si les vendeurs manquent de rigueur et constituent de ce fait un vecteur de mauvaises pratiques d'hygiène, cela pose un grave problème. Il va sans dire que chez Tanium, nos collaborateurs en sont parfaitement conscients et savent comment y remédier.
De quelle manière le gouvernement américain pourrait-il faire pression sur des pays comme la Russie et la Biélorussie en matière de ransomware et de logiciels malveillants ?
Au-delà des sanctions, qui sont toujours une bonne chose, ce jeu-là se joue à deux, et personnellement, je ne pense pas que nous ayons mené suffisamment d'actions offensives et agressives. Je sais que c'est un point de vue controversé, mais pour moi, il va de soi qu'il faut riposter.
D'après mon expérience avec les Russes et les Chinois, qui remonte à plusieurs décennies, en particulier avec la Russie, il faut savoir tenir tête. Si vous ripostez, vous ralentirez la progression des attaques. Sinon, tôt ou tard, ils finiront par faire quelque chose que nous ne pourrons pas tolérer, et la situation risque alors de devenir véritablement incontrôlable.
Que pensez-vous de l'attaque contre SolarWinds ? Comment est-il possible que cette intrusion ait eu lieu plusieurs mois avant que nous ne nous en rendions compte ?
Nous disposons d'un système de renseignement très performant. Elle est toutefois à l'affût des secrets et des projets d'ennemis potentiels. Cela ne s'adresse pas à une bande de voyous en Russie ou en Biélorussie qui tentent d'extorquer de l'argent à un pauvre hôpital américain sans défense, qui accuse un retard considérable en matière de cybersécurité.
«Même si je ne travaille plus au Pentagone, je reste toujours dévoué à la cause de l’amélioration de ce pays et de sa sécurité. »
En raison de « l’effet Snowden » — qui a conduit de nombreux citoyens à croire que leur propre gouvernement et leurs services de renseignement représentaient un danger pour eux —, nous nous gardons bien de toute forme de surveillance de nos propres citoyens, de leurs réseaux et de leurs systèmes ; c’est là une raison fondamentale pour laquelle votre gouvernement n’apporte pas à l’industrie autant de soutien en matière de cybersécurité que vous pourriez le penser, compte tenu de ses compétences dans certains domaines de la cybersécurité.
Une dernière question. Je suis sûr que vous avez eu de nombreuses occasions de siéger au conseil d'administration. Pourquoi rejoindre le conseil d'administration de Tanium ?
On me propose souvent de siéger au sein de nombreux conseils d'administration. Je n'ai pas tout le temps du monde, car j'ai des rendez-vous à Harvard et au MIT, que je prends très au sérieux. Ce n'est qu'avec le temps libre dont je dispose que je peux m'impliquer dans le monde de l'entreprise.
J'ai fait la connaissance de Tanium il y a plus de 10 ans. J'ai beaucoup de respect pour ce qu'il accomplit. Il est important pour moi que les intérêts des entreprises avec lesquelles je travaille soient bénéfiques pour notre pays, car même si je ne travaille plus au Pentagone, je reste attaché à la cause de l’amélioration de ce pays et de sa sécurité — et c’est précisément ce que fait Tanium, tant au sein du gouvernement qu’en dehors de celui-ci. Je pense que sa mission est noble.

