En tête de notre tour d'horizon de cette semaine figure un résumé concernant une nouvelle vulnérabilité de type « déni de service (DoS) par amplification réfléchie » – affectant un protocole largement utilisé – qui pourrait ouvrir la voie à des attaques DDoS à grande échelle. Par la suite, CTI analyse une campagne de chargeurs de logiciels malveillants « Bumblebee », dans le cadre de laquelle des acteurs malveillants exploitent Google Ads pour promouvoir des versions infectées par des chevaux de Troie de programmes d'installation d'applications populaires. Enfin, CTI analyse un rapport de Palo Alto concernant un nouveau variant du logiciel malveillant PingPull, conçu pour cibler les systèmes Linux.
Une nouvelle faille SLP peut donner lieu à des attaques DDoS par amplification à grande échelle
BitSight a récemment décrit une nouvelle vulnérabilité de type « DoS par amplification par réflexion » ( ) (s'ouvre dans un nouvel onglet) au sein du protocole SLP (Service Location Protocol), qui permettrait aux acteurs malveillants de lancer des attaques par déni de service distribué (DDoS) massives avec un facteur d'amplification supérieur à 2 200x.
Cette vulnérabilité — CVE-2023-29552 (s'ouvre dans un nouvel onglet) — permet à des attaquants distants non authentifiés d'enregistrer des services arbitraires. Cela permet potentiellement aux attaquants d'exploiter du trafic UDP (User Datagram Protocol) usurpé pour mener des attaques DDoS avec des vecteurs d'amplification importants.
Extrait de BleepingComputer :
Cette faille, référencée sous le numéro CVE-2023-29552, a été découverte par des chercheurs de BitSight et de Curesec, qui indiquent que plus de 2 000 organisations utilisent des appareils exposant environ 54 000 instances SLP exploitables dans le cadre d'attaques DDoS par amplification.
Quel est le risque lié à la route CVE-2023-29552 ?
D'après les informations disponibles, les services vulnérables comprennent un large éventail de plateformes, notamment les hyperviseurs VMware ESXi, les imprimantes Konica Minolta, les modules de gestion intégrés IBM, les routeurs Planex, l'IPMI SMC, et bien d'autres encore.
BitSight a estimé que, compte tenu de la gravité de cette vulnérabilité et des conséquences potentielles d’une exploitation réussie, cette faille de sécurité justifiait la coordination des efforts de divulgation publique avec l’Agence américaine de cybersécurité et de sécurité des infrastructures (CISA), ainsi qu’avec les organisations connues pour être concernées. La CISA a depuis publié une alerte, disponible à l’adresse , accessible ici : (s’ouvre dans un nouvel onglet).
Comme l'indique l'article de BleepingComputer, les cas de vulnérabilité les plus connus se concentrent aux États-Unis, en Grande-Bretagne, au Japon, en Allemagne, au Canada, en France, en Italie, au Brésil, aux Pays-Bas et en Espagne. Un nombre important de ces instances appartiendrait, selon certaines sources, à diverses entreprises du classement Fortune 1000 opérant dans les secteurs de la technologie, des télécommunications, de la santé, de l'assurance, de la finance, de l'hôtellerie et des transports.
Le protocole SLP et la menace d'attaques DDoS par amplification
SLP offre un mécanisme de configuration dynamique pour les applications au sein des réseaux locaux (LAN). En définitive, il est conçu pour répondre aux besoins des réseaux d'entreprise en matière de services partagés.
Extrait de BleepingComputer :
Le protocole SLP (Service Location Protocol) est un ancien protocole Internet créé en 1997 pour être utilisé dans les réseaux locaux (LAN) ; il permet une connexion et une communication aisée entre les appareils grâce à un système de disponibilité des services via les protocoles UDP et TCP sur le port 427... Bien que ce protocole n'ait jamais été destiné à être exposé sur l'Internet public, des organisations ont exposé le protocole SLP sur des dizaines de milliers d'appareils au fil des ans.
Malheureusement, la vulnérabilité découverte dans ce protocole existant depuis longtemps — ainsi que la nature même du SLP — en fait un vecteur idéal permettant à des attaquants non authentifiés d'enregistrer des services arbitraires sur des serveurs SLP. En manipulant la taille et le contenu des réponses des serveurs ciblés, les attaquants peuvent potentiellement atteindre un facteur d'amplification DDoS maximal de 2 200x.
Le nombre considérable de serveurs exposés à travers le monde pourrait permettre aux acteurs malveillants de mener des campagnes DDoS de grande envergure visant des organisations privées, des gouvernements et des infrastructures critiques — susceptibles de perturber des services essentiels ou de les rendre inaccessibles, voire totalement inutilisables.
Qu'est-ce qu'une attaque DDoS par amplification ?
Lors d'une attaque DDoS par amplification de type « » (s'ouvre dans un nouvel onglet), un acteur malveillant envoie une requête comportant l'adresse IP source de la cible à un appareil vulnérable. Cela permet aux données de s'accumuler au sein du service concerné, jusqu'à une limite maximale. Ensuite, il envoie une réponse à la victime.
Extrait de BleepingComputer :
En règle générale, la taille d'un paquet de réponse type « » provenant d'un serveur SLP (s'ouvre dans un nouvel onglet) est comprise entre 48 et 350 octets ; ainsi, sans manipulation, le facteur d'amplification peut atteindre 12x ... Cependant, en exploitant la faille CVE-2023-29552, il est possible d'augmenter la taille de la réponse UDP du serveur en enregistrant de nouveaux services jusqu'à ce que le tampon de réponse soit plein.
En parvenant à augmenter la taille de la réponse UDP du serveur, les attaquants peuvent atteindre un facteur d'amplification maximal simplement en transformant une requête, normalement minuscule (29 octets), en une réponse massive de 65 000-byte octets dirigée vers une cible de leur choix.
Comment protéger votre entreprise
- Désactivez le protocole SLP sur tous les systèmes connectés à Internet et accessibles au public.
- Selon BleepingComputer, « il est recommandé de configurer un pare-feu qui filtre le trafic sur le port UDP et TCP 427, qui constitue la principale voie d'accès pour la requête malveillante exploitant les services SLP. »
- VMWare a également publié un bulletin (s'ouvre dans un nouvel onglet) à ce sujet, précisant que ce problème ne concerne que les anciennes versions d'ESXi de la plateforme qui ne sont plus prises en charge, et conseillant aux administrateurs d'éviter de les exposer à des réseaux non fiables.
Commentaires des analystes de l'équipe « Cyber Threat Intelligence » de Tanium
« Si tout ce qui a été rapporté s'avère exact, cette situation représente une menace considérable. » « Les professionnels de la sécurité sont invités à suivre les recommandations disponibles, le cas échéant, et à le faire dans les meilleurs délais. »
2. Google Ads diffuse le logiciel malveillant « BumbleBee » utilisé par des groupes spécialisés dans les ransomwares
Un rapport récent de Secureworks met en évidence une nouvelle campagne dans laquelle des acteurs malveillants utilisent Google Ads pour promouvoir des versions infectées par un cheval de Troie de programmes d'installation d'applications populaires et pour diffuser le chargeur de logiciel malveillant BumbleBee (s'ouvre dans un nouvel onglet) auprès de victimes qui ne se doutent de rien.
BumbleBee a très probablement été développé par l'équipe Conti pour remplacer la porte dérobée BazarLoader, afin d'aider les pirates à accéder aux réseaux et à diffuser des ransomwares ainsi que d'autres charges utiles secondaires. Selon BleepingComputer, une nouvelle version du chargeur de malware « » (s'ouvre dans un nouvel onglet) a été observée en milieu réel sur septembre 2022 . Elle présente une chaîne d'attaque plus furtive exploitant le framework PowerSploit et permettant l'injection de DLL en mémoire.
Des campagnes récentes ont révélé que le logiciel malveillant BumbleBee, qui cible les entreprises, était diffusé via Google Ads, en recourant à une technique d’empoisonnement du référencement naturel (SEO) pour créer des publicités destinées à attirer les utilisateurs désireux de télécharger facilement des logiciels populaires, tels que Zoom, Cisco AnyConnect et Citrix Workspace.
Informations détaillées sur les attaques du logiciel malveillant BumbleBee
Selon la Counter Threat Unit (CTU) de Secureworks, des chercheurs ont constaté que le logiciel malveillant BumbleBee était diffusé par le biais de programmes d’installation piratés destinés à des logiciels populaires — non seulement sur les plateformes mentionnées ci-dessus, mais également via des programmes d’installation infectés pour l’ ChatGPT de l’, qui a fait beaucoup parler d’elle.
Le fait de cibler ChatGPT constitue probablement une tentative de la part des pirates de tirer parti de la controverse généralisée et de l'intérêt du public suscités par le chatbot IA révolutionnaire d'OpenAI.
C'est ce qu'affirme la CTU dans son rapport :
L'intégration de chevaux de Troie dans les programmes d'installation de logiciels particulièrement d'actualité (par exemple, ChatGPT) ou couramment utilisés par les télétravailleurs augmente le risque de nouvelles infections.
Une autre campagne observée par les chercheurs a débuté par une publicité Google faisant la promotion d'une page de téléchargement frauduleuse du logiciel Cisco AnyConnect Secure Mobility Client, créée sur 16 février et hébergée sur le domaine d'apparence légitime appcisco[.]com.
« Une chaîne d'infection qui a débuté par une annonce Google malveillante a redirigé l'utilisateur vers cette fausse page de téléchargement via un site WordPress piraté », explique le rapport de SecureWorks.
La fausse page d'accueil invite l'utilisateur à télécharger un programme d'installation MSI contenant un cheval de Troie, nommé cisco-anyconnect-4_9_0195.msi, qui installe le logiciel malveillant BumbleBee. Lors de l'exécution du fichier malveillant, une copie du programme d'installation légitime ainsi qu'un script PowerShell malveillant (cisco2.ps1) sont copiés sur l'appareil de la victime.
CiscoSetup.exe — le véritable programme d'installation d'AnyConnect — installe l'application authentique sur l'appareil de l'utilisateur afin de dissiper d'emblée tout soupçon de la part de ce dernier. Malheureusement, le script PowerShell joint, qui porte bien son nom, installe BumbleBee et commence à mener des activités malveillantes sur le système désormais compromis.
Cela inclut l'installation d'une charge utile codée du logiciel malveillant BumbleBee, qui est chargée en mémoire par réflexion. Concrètement, cela signifie que BumbleBee continue d'utiliser le même module du cadre d'exploitation post-intrusion pour charger des logiciels malveillants en mémoire, sans déclencher la moindre alerte de la part des solutions de sécurité et des antivirus existants.
Comme l'explique Secureworks, les chercheurs du CTU ont découvert d'autres progiciels comportant des paires de fichiers aux noms similaires, tels que ZoomInstaller.exe/zoom.ps1, ChatGPT.msi/chch.ps1 et CitrixWorkspaceApp.exe/Citrix.ps1.
Menace inhérente liée aux ransomwares
Étant donné que les attaques observées qui constituent jusqu’à présent cette campagne ont ciblé des utilisateurs en entreprise — et compte tenu du fait que BumbleBee a, par le passé, préparé le terrain pour des opérations d’extorsion —, il est très probable que les appareils infectés lors de ces attaques soient considérés par les cybercriminels comme des cibles de choix pour servir de points d’entrée au déploiement de ransomware.
Extrait de BleepingComputer :
Secureworks a examiné de près l'une des récentes attaques de type BumbleBee. Ils ont constaté que l'auteur de l'attaque avait profité de son accès au système compromis pour se déplacer latéralement au sein du réseau environ trois heures après l'infection initiale... Parmi les outils déployés par les pirates dans l'environnement compromis figurent la suite de tests d'intrusion Cobalt Strike, les outils d'accès à distance AnyDesk et DameWare, des utilitaires d'analyse de réseau, un outil d'extraction de bases de données Active Directory et un programme permettant de voler les identifiants Kerberos.
D’après les informations précédemment rapportées, le profil de l’attaque en question semble indiquer que les opérateurs du logiciel malveillant cherchent à s’assurer des points d’accès réseau fiables à partir desquels ils pourraient se propager vers d’autres systèmes, exfiltrer des informations sensibles et, à terme, déployer un rançongiciel — ou, à tout le moins, tenter d’extorquer de l’argent aux entreprises auxquelles appartiennent les environnements d’entreprise compromis.
Commentaires des analystes de l'équipe « Cyber Threat Intelligence » de Tanium
« Comme l’explique BleepingComputer, “l’utilisation de publicités Google malveillantes ou de techniques de référencement abusives (SEO poisoning) (s’ouvre dans un nouvel onglet) pour diffuser des logiciels malveillants est devenue une tactique courante chez les cybercriminels.” « Par exemple, dans ce rapport, les chercheurs de Counter Threat Unit™ (CTU) ont décrit comment des recherches légitimes sur le Web étaient détournées par des techniques de « SEO poisoning » afin d’infecter les systèmes des victimes avec Gootloader, et comment des publicités Google Ads malveillantes intégraient des logiciels d’espionnage tels que RedLine dans des programmes d’installation infectés par des chevaux de Troie destinés à des applications de messagerie comme Signal. »
« Ces tactiques marquent un changement significatif par rapport aux méthodes de distribution traditionnelles de BumbleBee, qui consistaient principalement en des campagnes de hameçonnage menées dans le but de déployer des ransomwares. » « En matière de discrétion et de capacité à contourner les mesures de défense et les solutions antivirus, BumbleBee surpasse bon nombre de ses homologues, tels que BazarLoader. »
3. Des pirates informatiques chinois utilisent de nouvelles variantes de logiciels malveillants sous Linux à des fins d'espionnage
L'équipe « Unit 42 » de Palo Alto a récemment mis au jour une nouvelle variante du logiciel malveillant PingPull (s'ouvre dans un nouvel onglet) , conçue pour cibler les systèmes Linux.
Ce logiciel malveillant est traditionnellement utilisé par l'acteur malveillant chinois Alloy Taurus, également connu sous le nom de Gallium. Au cours de ses recherches, Palo Alto a également mis au jour une porte dérobée jusqu'alors inconnue, baptisée « Sword2033 ».
Également connu sous les noms d’ , Gallium (s’ouvre dans un nouvel onglet), Alloy Taurus est un groupe de cyberespionnage soutenu par l’État chinois, actif depuis au moins 2012. Ce groupe a toujours pris pour cible des entreprises de télécommunications, des institutions financières et des organismes publics en Asie, en Europe et en Afrique.
L'année dernière, ce groupe a été observé en train d'utiliser un cheval de Troie d'accès à distance de type « » () baptisé PingPull : (s'ouvre dans un nouvel onglet). Au cours de cette période, Palo Alto a mis en évidence plusieurs liens entre l'infrastructure d'Alloy Taurus et des entités ciblées en Afghanistan, en Australie, en Belgique, au Cambodge, en Malaisie, au Mozambique, aux Philippines, en Russie et au Vietnam. Vous trouverez ici des informations détaillées sur la variante précédente de PingPull pour Windows : . (s'ouvre dans un nouvel onglet)
La variante Linux de PingPull
Le 7 mars 2023, une variante de PingPull Linux a été mise en ligne sur VirusTotal. Au moment de la publication du rapport de Palo Alto, seuls trois fournisseurs sur 62 avaient identifié cet échantillon comme malveillant. Bien que de nombreux fournisseurs aient jugé cet échantillon inoffensif, des analyses complémentaires ont confirmé qu'il s'agissait d'une variante Linux du logiciel malveillant PingPull. Cette conclusion a été tirée sur la base de la concordance entre la structure des communications HTTP, les paramètres POST, la clé AES et les commandes de type « command-and-control » (C2).
- Une fois exécuté, cet exemple est configuré pour communiquer avec le domaine yrhsywu2009[.]zapto[.]org via le port 8443 pendant C2. Il utilise une bibliothèque OpenSSL liée statiquement pour communiquer avec ce domaine via HTTPS.
- La charge utile attend alors que le serveur C2 réponde avec des données codées en Base64 et chiffrées à l'aide de l'algorithme AES avec une clé spécifique. Cette clé est la même que celle observée dans la variante originale de PingPull pour Windows PE.
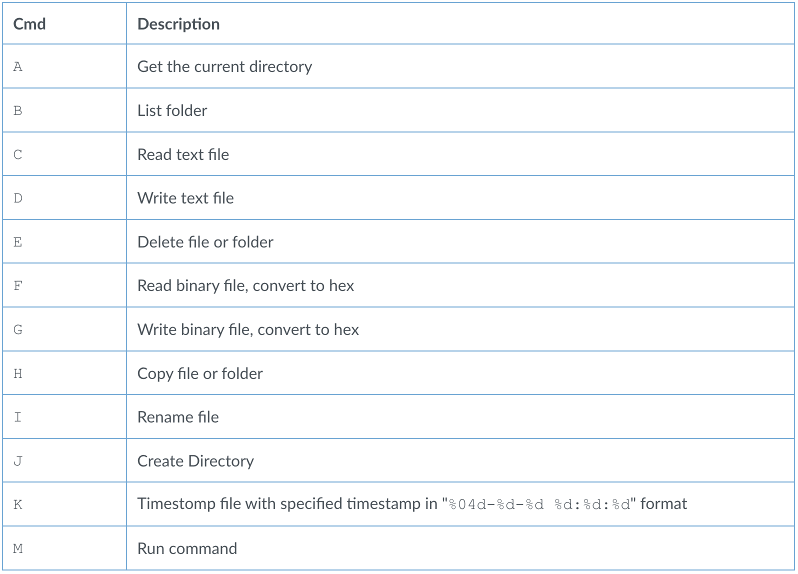
- Une fois décodé, le texte en clair ressemble à des paramètres HTTP. L'un des paramètres contiendra une seule lettre majuscule comprise entre A et K, ainsi que la lettre M, que la charge utile utilise comme valeur de commande.
- Une fois la commande exécutée, la charge utile renvoie les résultats au serveur C2 via une requête HTTPS similaire à la requête de balise, mais contenant un texte chiffré codé en Base64 . Le gestionnaire de commandes prend en charge les fonctionnalités suivantes (qui correspondent à la fois aux capacités de China Chopper et à celles de la variante originale de PingPull sous Windows PE) :
Présentation de la porte dérobée Sword2033
Palo Alto s'est concentré sur le domaine C2 et a identifié un autre échantillon communiquant avec ce même domaine.
Tout comme la nouvelle variante Linux « PingPull », cet échantillon a été conçu pour se connecter au port 8443 via HTTPS. Toutefois, cet échantillon est une porte dérobée assez simple, désormais répertoriée sous le numéro Sword2033.
Cette porte dérobée prend en charge trois fonctions de base, comme le montre la figure 2 :
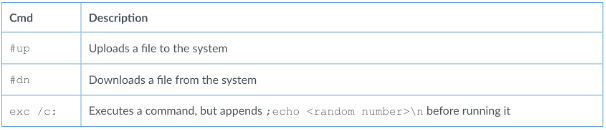
- Ces trois commandes correspondent à des commandes d'un deuxième gestionnaire de commandes qui utilise les commandes A, C, D et M, dont la valeur et la fonctionnalité sont identiques à celles des commandes PingPull décrites précédemment.
- La recherche d'autres échantillons « Sword2033 » a conduit Palo Alto à découvrir un deuxième échantillon. Cet échantillon, le deuxième, a été observé sur juillet 2022 et est configuré pour se connecter à l'adresse 196[.]216[.]136[.]139, située en Afrique du Sud, dans le cadre de ses activités C2 .
Commentaires des analystes de l'équipe « Cyber Threat Intelligence » de Tanium
« Alloy Taurus continue manifestement à perfectionner et à mettre à jour son arsenal et a élargi son champ d’action grâce à une nouvelle variante Linux de PingPull et à la nouvelle porte dérobée Sword2033 . » « Les similitudes entre les gestionnaires de commandes utilisés dans la nouvelle variante de PingPull et ceux utilisés dans le célèbre shell web China Chopper, bien qu’inquiétantes, ne constituent pas une surprise totale, compte tenu de la fréquence à laquelle les acteurs malveillants chinois partagent leurs outils. »
Avez-vous des informations à partager concernant ces récits ? Rendez-vous sur ou sur le forum de discussion de Tanium pour lancer une discussion.
Pour en savoir plus, consultez nos dernières synthèses sur les cybermenaces publiées dans « ».

