Le déplacement latéral consiste à utiliser des identifiants volés pour se déplacer d'un ordinateur à l'autre dans le cadre d'une cyberattaque.
Presque toutes les cyberattaques impliquent un déplacement latéral. Les pirates s'introduisent dans un ordinateur, accèdent aux identifiants de connexion utilisés sur cet ordinateur, puis utilisent ces identifiants pour se propager à d'autres ordinateurs, tels que des ordinateurs portables, des ordinateurs de bureau ou des serveurs.
Les déplacements latéraux permettent aux attaquants d'atteindre leur objectif : installer un rançongiciel sur le plus grand nombre possible d'ordinateurs ou rechercher toute donnée sensible sur le réseau de l'entreprise, telles que les données de cartes bancaires stockées sur les serveurs.
Dans certaines attaques, le déplacement latéral est un processus lent, prudent et discret, mené par un attaquant humain à distance. Dans d’autres attaques, il s’agit d’une propagation ultra-rapide vers les terminaux, automatisée par des logiciels malveillants qui exploitent des autorisations administratives trop laxistes ou des vulnérabilités non corrigées.
Lorsque le ver « NotPetya » ( ) a frappé le réseau informatique de Moller-Maersk, la plus grande compagnie maritime de conteneurs au monde, en 2017, ce logiciel malveillant s’est propagé en quelques minutes à travers le réseau informatique mondial de cette entreprise internationale, paralysant ses activités et lui coûtant au final 300 millions de dollars.
L'un des moyens dont disposent les services informatiques pour se prémunir contre les mouvements latéraux consiste à limiter les autorisations des utilisateurs. Idéalement, les droits d'accès de chaque utilisateur devraient se limiter à ceux dont il a besoin pour exercer ses fonctions. Les utilisateurs ne doivent pas avoir accès à des comptes ou à des terminaux sans raison valable.
Malheureusement, il peut s'avérer difficile de garder une trace des autorisations des utilisateurs, en particulier dans les organisations comptant des milliers d'utilisateurs et de terminaux, ainsi que des dizaines, voire des centaines de groupes d'utilisateurs. Dans la plupart des organisations, déterminer qui a accès à quoi est une tâche fastidieuse et source d'erreurs. Et bien trop souvent, ce n'est qu'une réflexion après coup.
Tanium Impact aide les équipes de sécurité à identifier et à réduire les voies de déplacement latéral
Afin d'offrir aux services informatiques la visibilité dont ils ont besoin pour analyser les droits d'accès et les vulnérabilités qu'ils présentent, Tanium a créé un nouveau module baptisé « Impact », une solution logicielle intégrée à la plateforme Tanium « » , qui permet de gérer les terminaux avec une visibilité et un contrôle inégalés.
Tanium Impact analyse les relations entre les utilisateurs, les groupes et les terminaux à grande vitesse et à grande échelle afin d'identifier les risques de déplacement latéral. Elle permet de visualiser et de replacer dans leur contexte les risques liés au domaine administratif et aux déplacements latéraux, ce qui facilite la hiérarchisation des mesures correctives.
Voici cinq façons dont Tanium Impact aide les services informatiques à se prémunir contre les mouvements latéraux lors de cyberattaques.
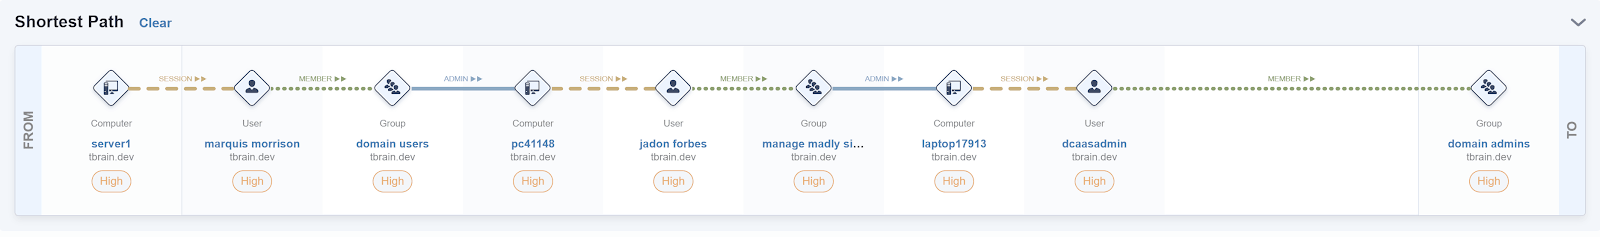
1. Tanium Impact affiche les chemins de propagation latérale possibles vers et depuis les utilisateurs, les groupes et les terminaux analysés.
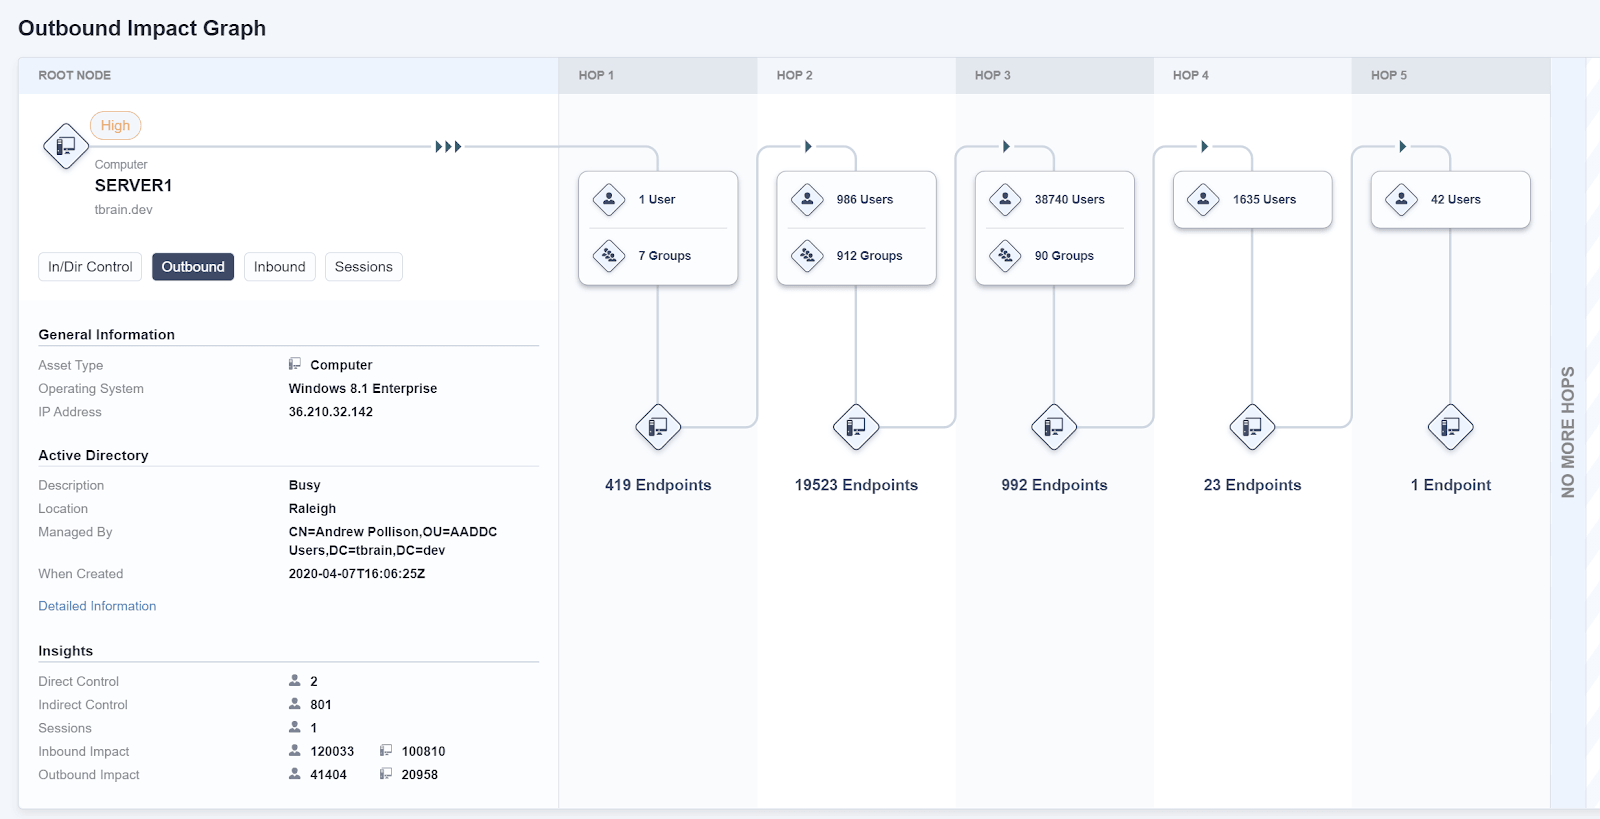
Impact offre une représentation graphique claire du potentiel de déplacement latéral. Au lieu d'obliger les analystes en sécurité et les ingénieurs d'exploitation à zoomer et à parcourir des schémas de réseau complexes, Impact présente une série claire de liens vers et depuis chaque utilisateur, groupe et terminal.
Pour une analyse complète des mouvements latéraux, Impact fournit des rapports sur les chemins entrants et sortants. Les chemins entrants indiquent quels autres comptes et terminaux peuvent se connecter à un terminal à partir d'un autre terminal du réseau.
Les chemins sortants indiquent à quels autres comptes et terminaux un terminal donné peut accéder — et, par conséquent, quels autres terminaux pourraient être vulnérables si ce terminal venait à être compromis.
Ces deux points de vue sont essentiels pour comprendre les risques de sécurité liés à un compte utilisateur ou à un terminal donné.
2. Tanium Impact fournit des rapports sur les données d'accès à l'échelle de l'ensemble de l'entreprise, et pas seulement au niveau d'un réseau local.
Dans les grandes entreprises, les équipes de sécurité doivent prendre la mesure du risque de déplacement latéral sur l'ensemble de leurs terminaux, et pas seulement sur ceux situés dans un lieu donné. En effet, s'ils disposent d'identifiants de connexion, les pirates peuvent rapidement passer d'un réseau d'entreprise à un autre.
Impact affiche les chemins d'accès dans l'ensemble de l'entreprise. Il s'agit d'un outil de reporting unique et complet, capable de s'adapter pour couvrir des milliers, voire des centaines de milliers, de terminaux répartis dans plusieurs bureaux, régions et centres de données.
Quelle que soit la taille du réseau, les équipes informatiques peuvent utiliser Impact pour comprendre et gérer les risques liés aux mouvements latéraux sur les terminaux qu'elles gèrent.
3. Tanium Impact intègre les données de session dans son analyse des mouvements latéraux, ce qui aide les analystes à comprendre les risques associés aux attaques ayant débuté il y a plusieurs heures, voire plusieurs jours.
Lorsqu'un utilisateur se connecte à un compte sur un terminal, ces identifiants de connexion peuvent rester en mémoire du terminal jusqu'à ce que celui-ci soit redémarré. Les pirates utilisent des outils de vol d'identifiants, tels que Mimikatz , pour extraire de la mémoire les identifiants de connexion, les hachages, les jetons et les codes PIN, afin de pouvoir s'en servir pour accéder à d'autres terminaux.
En recensant les identifiants qui ont été exposés au niveau des terminaux, Impact aide les analystes en sécurité à cerner les risques liés à l'utilisateur ou au terminal concerné.
La collecte de ces informations est importante pour mettre fin aux mouvements latéraux en cours. Lorsque les analystes en sécurité détectent une intrusion dans le réseau, ils doivent agir le plus rapidement possible afin d'identifier les terminaux qui ont été compromis et de déterminer quelles autorisations d'utilisateur sur ces terminaux pourraient être utilisées pour compromettre d'autres terminaux.
Tanium Impact recueille ces informations sur une période remontant à 72 heures, ce qui permet aux analystes de retracer rapidement les mouvements latéraux, même pour les attaques détectées un ou deux jours après leur début.
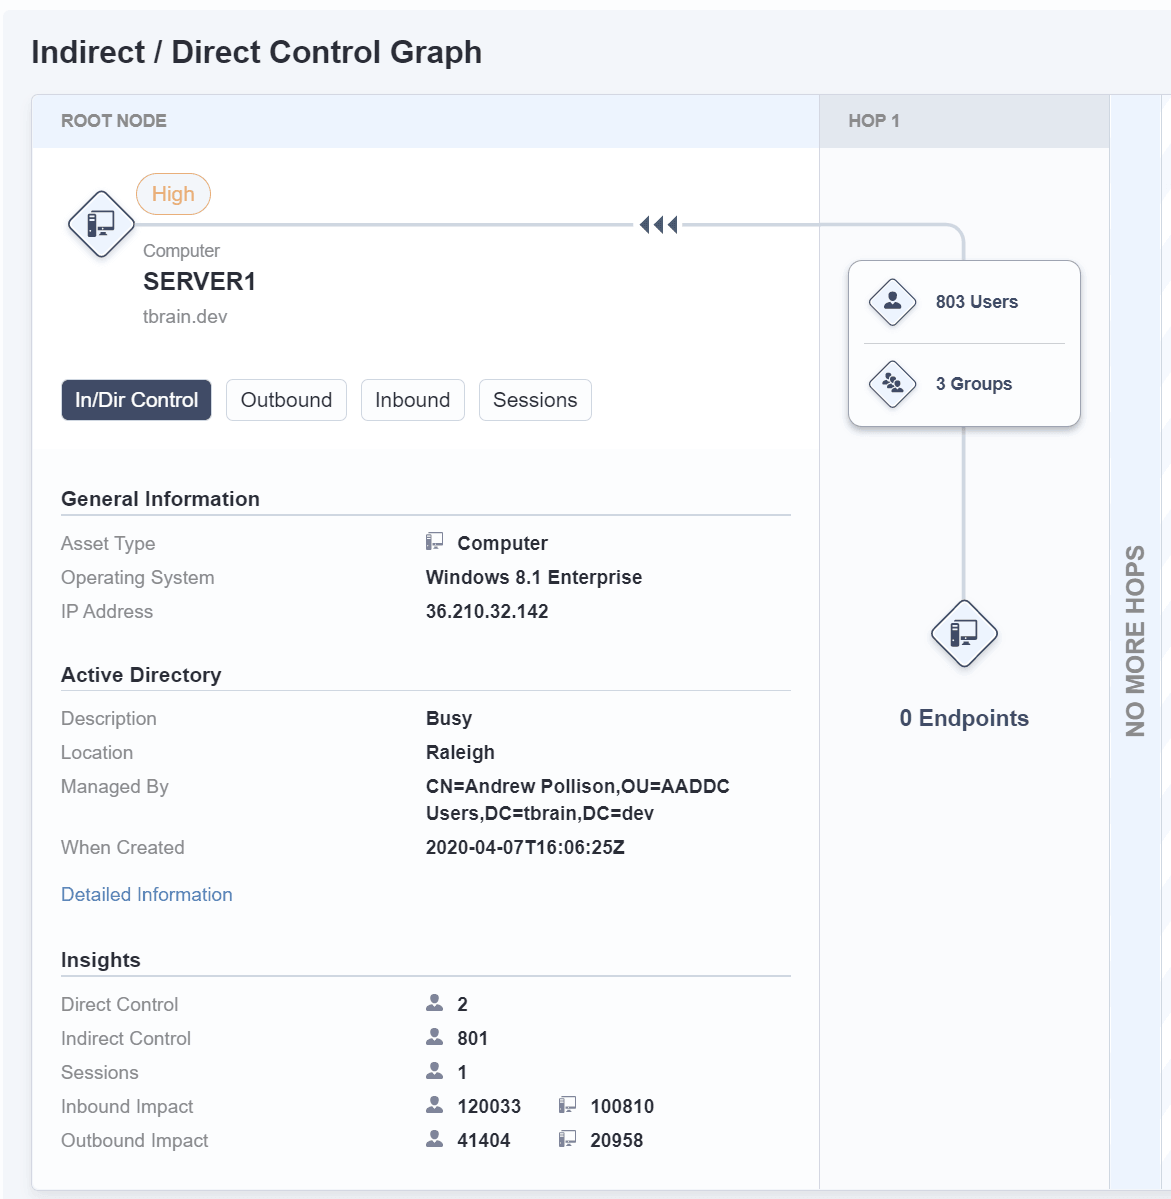
4. Tanium Impact analyse à la fois le contrôle direct et le contrôle indirect lors de l'évaluation du déplacement potentiel d'un terminal, d'un utilisateur ou d'un groupe.
Le contrôle direct signifie qu'un utilisateur dispose d'un contrôle administratif sur un terminal.
Le contrôle indirect signifie qu'un utilisateur appartient à un ou plusieurs groupes disposant d'un contrôle administratif sur un terminal.
Pour comprendre le risque de propagation latérale, les analystes en sécurité doivent disposer d'informations sur les contrôles directs et indirects de leurs terminaux.
Dans de nombreuses organisations, les droits d'accès se complexifient au fil du temps. Les utilisateurs sont affectés à des groupes, et certains de ces groupes sont ensuite affectés à d'autres groupes, qui peuvent, à leur tour, être affectés à d'autres groupes encore.
Les structures de groupes imbriquées peuvent s'avérer complexes, mais les analystes en sécurité doivent les comprendre s'ils veulent être en mesure de gérer efficacement les risques associés à un utilisateur, un terminal ou un groupe donné.
En analysant à la fois le contrôle direct et indirect que les utilisateurs exercent sur les terminaux, ainsi que les données de session, Impact offre aux équipes de sécurité la visibilité complète dont elles ont besoin pour évaluer le risque de déplacement latéral et le réduire autant que possible.
La vue « Contrôle indirect/direct » affiche le domaine administratif du terminal concerné.
5. Tanium Impact attribue une note d'impact aux utilisateurs, groupes et terminaux, ce qui permet aux services informatiques de hiérarchiser facilement les terminaux et les comptes d'utilisateurs nécessitant une attention particulière en vue de la réduction des risques.
Tanium Impact analyse les autorisations et attribue des notes d'impact aux terminaux, aux utilisateurs et aux groupes en fonction du risque d'attaques par déplacement latéral qu'ils représentent.
Quatre facteurs influencent la note d'impact :
- Impact potentiel lié aux utilisateurs entrants
- Impact potentiel sur le trafic entrant par terminal
- Impact potentiel des utilisateurs sur le réseau sortant
- Impact potentiel sortant par terminal
L'attribution d'un niveau d'impact aux utilisateurs, groupes et terminaux aide les équipes de sécurité de deux manières.
- Tout d'abord, cela les aide à donner la priorité à la prévention proactive des risques liés aux mouvements latéraux.
- D'autre part, cela aide les analystes en sécurité à hiérarchiser les alertes qu'ils reçoivent de Tanium Threat Response ou d'autres outils de reporting en matière de sécurité. Supposons qu'un analyste en sécurité constate deux alertes : l'une présente un score faible concernant le risque de déplacement latéral, tandis que l'autre affiche un score extrêmement élevé. Dans ce cas, l'analyste sait qu'il doit commencer par examiner l'alerte de l'appareil ayant obtenu le score le plus élevé.
Tanium Impact offre la visibilité indispensable à une cyberdéfense efficace
Comme l'ont montré les récentes cyberattaques, les cybercriminels peuvent se déplacer rapidement au sein de pratiquement n'importe quel réseau d'entreprise dans lequel ils parviennent à s'infiltrer. Grâce aux mouvements latéraux, les attaquants peuvent élargir la portée de leurs attaques et augmenter leurs chances de découvrir les actifs numériques précieux d'une entreprise.
Afin de limiter la capacité d'un attaquant à mener ce type d'action, les services informatiques ont besoin de rapports clairs, détaillés et exploitables concernant les utilisateurs, les terminaux et les groupes.
Tanium Impact, disponible sans frais supplémentaires dans le cadre de la plateforme Tanium, fournit les informations dont les services informatiques ont besoin pour lutter contre les mouvements latéraux.
Tanium Impact propose des visualisations claires et des analyses de risques qui aident les services informatiques à agir efficacement, qu'il s'agisse de gérer les risques de manière proactive ou de réagir rapidement aux menaces.
Prêts à le voir en action ? Demandez une démonstration dès aujourd'hui à l'adresse.

