L'autorité de certification (CA) de Dell
Une information a récemment été révélée selon laquelle Dell aurait fourni un certificat d'autorité de certification (CA) auto-signé ainsi que sa clé privée sur un large éventail de systèmes fonctionnant sous Windows. Cela a permis aux pirates d'utiliser l'autorité de certification pour générer de faux certificats destinés à des sites Web populaires, puis d'intercepter le trafic à destination et en provenance de ces sites sur des réseaux ouverts (comme celui d'un café). Les utilisateurs des systèmes Dell concernés ne recevraient aucun avertissement indiquant que le certificat SSL/TLS chiffrant leurs sessions était falsifié, car ce certificat aurait été signé par une autorité de certification de confiance. Cette technique fonctionnerait même pour les sites utilisant le « HTTP Public Key Pinning », car les navigateurs tels que Chrome et Firefox font délibérément confiance aux certificats racine installés sur un système.
Malheureusement, cette situation n'est pas propre à Dell. Lenovo a connu un problème similaire en début d'année, baptisé « Superfish », et d'autres fournisseurs ont également été touchés par des failles de sécurité ou des erreurs commises par des autorités de certification, qui ont entraîné la délivrance de certificats considérés comme fiables, mais illégitimes, mettant ainsi en péril la sécurité en ligne.
Quelles sont les conséquences pour les clients de Tanium ?
Heureusement, les clients de Tanium disposent d'un outil performant leur permettant d'analyser leur environnement en quelques secondes afin de déterminer si des certificats non autorisés sont présents sur les serveurs, les postes de travail, les ordinateurs portables ou les tablettes. Jason Moras, directeur de la gestion technique des comptes chez Tanium, a utilisé les informations accessibles au public concernant l'autorité de certification « eDellRoot » en association avec les fonctionnalités de gestion des certificats de Tanium afin d'effectuer une simple recherche à l'échelle de l'entreprise visant à détecter sa présence.
Sur la capture d'écran ci-dessous, vous pouvez constater que l'autorité de certification eDellRoot a été détectée sur 12 des quelque 1400 machines. (Les noms d'hôtes ont été omis de ce résultat pour des raisons de confidentialité). Comme toute requête Tanium, cette recherche n'a pris que quelques secondes, sans s'appuyer sur des données obsolètes précédemment mises en cache.
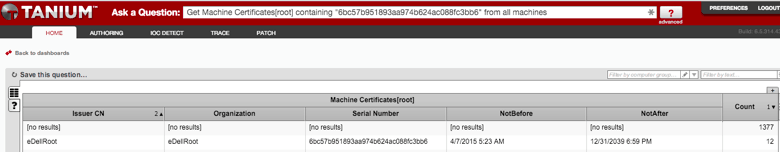
Dans cet exemple, le numéro de série du certificat a été utilisé comme critère de recherche, mais nous aurions tout aussi bien pu utiliser le nom commun (CN) de l'émetteur du certificat ou le nom de l'organisation comme critères de recherche.
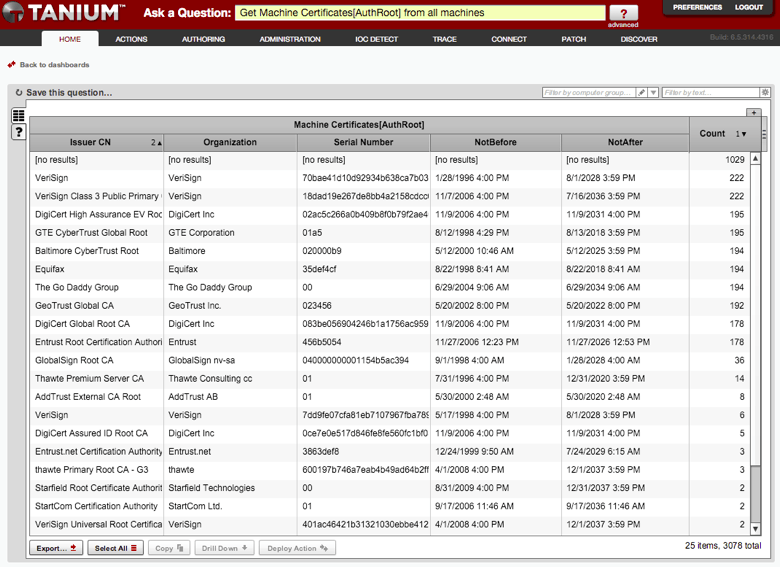
Outre la recherche d'un certificat spécifique, Tanium peut également répertorier l'ensemble des certificats présents dans les « magasins » de certificats de tous les terminaux afin de faciliter l'identification des valeurs aberrantes et des entrées inattendues. La capture d'écran ci-dessous présente le résultat d'une requête Tanium visant à répertorier tous les certificats du magasin AuthRoot. Le nombre total de certificats détectés dans l'environnement peut facilement servir à repérer les anomalies.
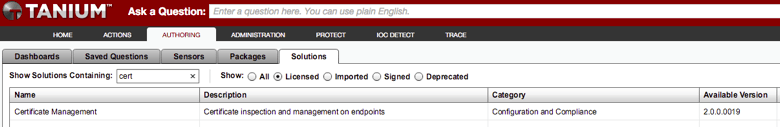
Pour utiliser ce contenu, les administrateurs Tanium peuvent se rendre dans l'onglet « Création » de la console Tanium, cliquer sur « Solutions », puis importer la solution intitulée « Gestion des certificats ».
La fonctionnalité de gestion des certificats de Tanium illustre parfaitement la flexibilité de la plateforme Tanium, ainsi que sa capacité à détecter, à réagir et à protéger contre un large éventail de menaces pesant sur la sécurité en ligne.
Dave Hull, directeur de l'
Vous souhaitez découvrir Tanium en action ? Prenez rendez-vous pour une démonstration individuelle ou participez à notre webinaire hebdomadaire. Venez échanger avec nos experts Tanium lors de nos prochains événements organisés dans le cadre de l' :.

