On peut sans doute affirmer que la tendance la plus disruptive dans le domaine des technologies de l'information au cours de la dernière décennie a été le cloud public. Bon nombre des plus grandes entreprises mondiales — ainsi que bien d'autres, moins importantes — ont transféré tout ou partie de leur infrastructure informatique et de leurs applications vers des géants du cloud, tels qu'IBM.
À mesure que ces plateformes ont remplacé les serveurs sur site et sont devenues plus sûres et plus stables, tirer parti de leur envergure et de leur flexibilité, tout en réduisant les coûts internes, est devenu une évidence pour les entreprises souhaitant externaliser de nombreuses opérations informatiques internes et développer leurs activités de développement logiciel.
Mais pour les entreprises des secteurs réglementés, ce raisonnement a ses limites. Howard Boville, vice-président senior chargé du cloud hybride chez IBM, a pu observer cette situation sous ses deux aspects. Avant de rejoindre Big Blue à l'adresse mai 2020, M. Boville occupait le poste de directeur technique chez Bank of America. C'est là qu'il a mené une transformation numérique de grande envergure chez , en transférant les réseaux et les applications de l'entreprise depuis 67 centres de données privés, abritant 200 000 serveurs, vers 23 infrastructures cloud bien plus efficaces et rentables.
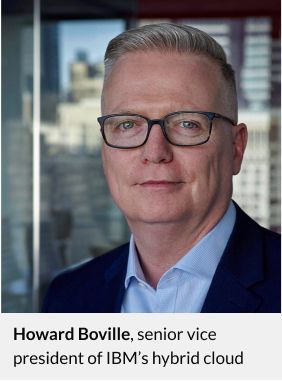
Aujourd'hui, Boville aide IBM à étendre un modèle de cloud hybride au reste du secteur financier grâce à IBM Cloud for Financial Services. M. Boville, qui publie régulièrement des informations sur les dernières avancées en matière de cloud hybride sur (LinkedIn : ) et (Twitter :), a récemment pris le temps d'expliquer ce travail à Endpoint.
Pourquoi la BofA a-t-elle décidé de créer un cloud hybride spécialisé destiné au secteur des services financiers ?
Bank of America a lancé ce processus en 2012 afin d'améliorer la qualité de l'expérience numérique de ses clients, et a examiné à la fois les technologies de cloud privé et de cloud public. La capacité à utiliser de manière durable les services cloud — qu’il s’agisse d’infrastructure en tant que service, de plateforme en tant que service ou de logiciel en tant que service — a été limitée par la nécessité de mettre en place des cadres de contrôle.
Cela ne profiterait-il pas aux concurrents de BofA ?
Le système des services financiers est un écosystème qui assure le bon fonctionnement des économies mondiales. La réduction des risques constituait une entreprise importante et noble. L'adoption d'IBM Cloud for Financial Services n'est pas destinée à constituer un facteur de différenciation concurrentiel pour une seule banque. Il a été conçu pour transformer le secteur.
Cela a dû nécessiter une collaboration étroite avec les concurrents.
Oui, c'est vrai. L'élaboration d'un ensemble de normes — par exemple, concernant le chiffrement des données ou la protection des données personnelles des clients — que toutes les institutions financières adopteraient et que les autorités de régulation mondiales reconnaîtraient a été un long processus. Mais la première étape consistait à convaincre un ou plusieurs prestataires de services de commencer à intégrer ces fonctionnalités à leurs plateformes. IBM a été la seule entreprise à se mobiliser.
Selon vous, pourquoi est-ce IBM qui a pris les devants ?
La raison est simple. IBM s'est toujours distingué par sa capacité à prendre en charge des charges de travail stratégiques de manière maîtrisée. C'est ce qu'elle a fait tout au long de son histoire, qui s'étend sur plus de 100 ans. Les autres entreprises du secteur du cloud ont un parcours différent — ce n'est pas un mauvais parcours, mais un parcours différent.
IBM met en place une approche spécialisée par secteur d'activité. Elle met à profit son expertise sectorielle, ainsi que ses capacités de pointe en matière de sécurité et un écosystème regroupant plus de 50 partenaires technologiques, afin de créer le premier cloud au monde adapté aux services financiers. Et cela aide à son tour les établissements de services financiers à répondre aux exigences réglementaires et à renforcer la sécurité.
Nous avons également mis en place le Conseil consultatif IBM Financial Services Cloud. Elle regroupe certaines des plus grandes banques mondiales et a pour objectif de les rassembler afin de contribuer à l'évolution stratégique de la sécurité dans le cloud au sein de ce secteur fortement réglementé.
En quoi un cloud hybride présente-t-il des avantages pour les entreprises soumises à une réglementation, par rapport aux clouds publics ?
Le premier avantage, c'est le rythme. Il n'existe aucune institution financière au monde qui ait transféré plus de 5 % de ses charges de travail vers le cloud. Et il s'agit là de charges de travail non essentielles. C'est parce qu'ils ne peuvent pas mettre en œuvre le reste sans un cadre de contrôle permettant de répondre aux exigences de sécurité et de conformité du secteur. Ainsi, pour les établissements de services financiers, la transformation numérique peut s'accélérer grâce à une approche telle que celle proposée par IBM, qui comprend un cadre de contrôles de conformité rationalisé, spécialement conçu pour ce secteur.
Cette vision exige que les fournisseurs de technologies, en particulier les prestataires de logiciels en tant que service, adoptent eux aussi ce cadre. Comment ça se passe ?
IBM a pour objectif de mettre en place un environnement de confiance pour toutes les parties prenantes, y compris les éditeurs de logiciels indépendants et les fournisseurs de SaaS. Les autorités de régulation sont très préoccupées lorsque des entreprises utilisent des services SaaS hébergés sur des plateformes cloud et ne disposant pas de mécanismes de contrôle intégrés. Cette approche est donc bénéfique tant pour les établissements financiers que pour les autorités de régulation. Mais cela présente également un avantage pour les fournisseurs de SaaS, car ils n'ont pas à mettre en place eux-mêmes ces contrôles, ce qui peut prendre entre 12 mois et deux ans.
De plus, ce cadre permet aux banques de collaborer bien plus rapidement avec des fournisseurs de SaaS de plus petite taille. Sans cela, une banque peut mettre 18 mois à intégrer un petit fournisseur et à s'assurer qu'il respecte le cadre de contrôle ; d'ici là, l'opportunité d'innovation aura peut-être déjà été manquée.
IBM va-t-il créer des clouds hybrides similaires pour d'autres secteurs réglementés ?
Oui. Nous venons tout juste d'annoncer une architecture cloud hybride spécialement conçue pour le secteur des télécommunications.
Vous avez indiqué que les entreprises du secteur des services financiers avaient transféré moins de 5 % de leurs charges de travail vers le cloud. À mesure que les entreprises adoptent une stratégie de cloud hybride, comment ce pourcentage va-t-il évoluer ?
Je dirais que 50 à 60 % des charges de travail seront transférées vers des clouds spécialisés à mesure que le secteur adoptera des stratégies de cloud hybride. Mais cela dépendra du secteur d'activité. Cette volonté de la part d'autres fournisseurs de services cloud de tout transférer vers le cloud public est d'une naïveté incroyable. Nous estimons que la dépendance vis-à-vis d'un fournisseur va à l'encontre de l'esprit même du véritable cloud hybride, qui se doit d'être ouvert tout en offrant la sécurité et le contrôle dont les entreprises — en particulier celles des secteurs réglementés tels que les services financiers — ont besoin.
La plupart d'entre nous travaillant désormais à domicile, les entreprises doivent gérer un nombre de terminaux bien plus important qu'auparavant. Les entreprises accordent-elles suffisamment d'importance à la gestion des terminaux, même aujourd'hui ?
La sécurité des terminaux est absolument indispensable en toutes circonstances, mais elle l'est d'autant plus lorsque vos collaborateurs travaillent à domicile. Bon nombre des outils conçus pour fonctionner au sein de l'entreprise et sur les réseaux d'entreprise ne fonctionnent pas sur les réseaux Wi-Fi.
La sécurité des terminaux revêt une importance capitale, car la fraude a augmenté de 4 000 % depuis février, les cybercriminels cherchant à tirer parti du fait qu’un grand nombre de personnes accèdent aux réseaux d’entreprise via des connexions non sécurisées. La sécurité des terminaux était donc extrêmement importante avant la pandémie, elle l’est tout autant aujourd’hui, et elle le restera à l’avenir, car les habitudes de travail des gens ont changé.

