Tout d'abord, nous nous penchons sur un rapport détaillant la présence de plusieurs paquets Python frauduleux au sein du registre PyPI, qui, selon les chercheurs, diffuseraient des logiciels malveillants destinés à voler des informations. Nous allons ensuite examiner le dernier rapport de KELA, qui contient une multitude de constatations concernant l'activité liée aux principaux ransomwares, ainsi qu'un aperçu des chiffres relatifs aux ventes d'identifiants volés, recueillis auprès des courtiers en accès initial (IAB) au cours du dernier trimestre.
1. Des dizaines de paquets PyPI ont été pris en flagrant délit de diffusion de W4SP logiciels malveillants destinés au vol d'informations
Un nouveau rapport « » publié par la société Phylum, spécialisée dans la sécurité de la chaîne d'approvisionnement logicielle ( ), révèle l'existence de plusieurs paquets Python au sein du registre PyPI qui, selon les chercheurs, diffuseraient des logiciels malveillants destinés au vol d'informations (le logiciel « W4SP info-stealer », en particulier, est déployé sur des machines compromises via un code malveillant obscurci injecté dans ces paquets).

Des chercheurs ont découvert 29 paquets dans le référentiel « » #Python Package Index (PyPI) visant à infecter les machines des développeurs avec un #malware appelé « W4SP Stealer ». À lire : thehackernews.com/2022/11/resear… #infosec #cybersécurité #piratage
La plateforme de détection automatisée des risques de Phylum a alerté ses analystes quant à des activités suspectes provenant de dizaines de paquets PyPI récemment publiés. Ses chercheurs qualifient cette activité de tentative sophistiquée visant à installer le logiciel de vol d'informations « W4SP » ( ) sur les ordinateurs des développeurs Python.
Selon Phylum, cette attaque commence par la copie, par l'acteur malveillant dont l'identité n'est pas révélée, de bibliothèques populaires existantes, puis par l'injection d'une instruction __import__ malveillante dans le code source de ces paquets, qui sont par ailleurs inoffensifs.
En copiant des paquets authentiques existants, l'acteur peut tirer parti de la page d'accueil PyPI associée à chaque paquet (générée par son fichier setup.py et incluant le fichier README.md des paquets d'origine), ce qui donne lieu à une page d'accueil d'apparence authentique, dotée de liens fonctionnels, conférant ainsi une grande légitimité à l'opération.
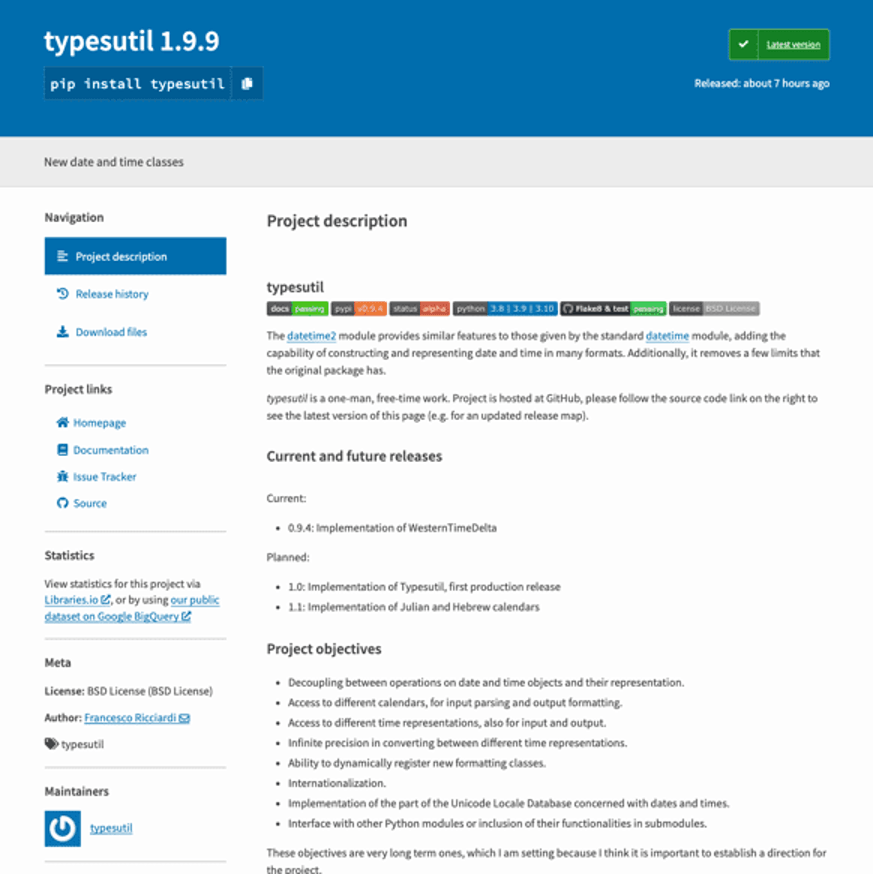
Extrait de Phylum : « Voici la page d'accueil PyPI du paquet malveillant typesutil. » « Vous pouvez constater que l'attaquant s'est contenté de copier le paquet datetime2 et d'y apporter quelques légères modifications afin d'harmoniser le texte avec le faux nom sous lequel ce paquet a été publié. »
Les attaques semblent avoir débuté aux alentours de 1 octobre 2022, avant de prendre progressivement de l'ampleur et de mériter d'être qualifiées de campagne hostile ciblée aux alentours de 22 octobre 2022. Toutefois, Phylum reconnaît avoir observé un petit nombre de paquets présentant des indicateurs de compromission (IOC) similaires, publiés sur juillet 2022.
Selon l'hypothèse actuelle, cette activité antérieure correspondait probablement à un test de validation de principe (PoC), permettant aux attaquants de tester leur méthodologie. Ce à quoi nous assistons actuellement pourrait très bien être le résultat de ces efforts exploratoires.
Évolution des tactiques adverses
En analysant les paquets qui constituent l’aboutissement des efforts de cet acteur malveillant (en particulier les plus anciens), les chercheurs ont clairement constaté que la grande majorité d’entre eux avait simplement été compromise par l’injection de l’instruction malveillante __import__ mentionnée plus haut, soit dans le fichier setup.py, soit dans le fichier __init__.py. Cette solution s'est avérée quelque peu maladroite, et le fait de placer le fichier importé à des emplacements assez évidents et faciles à repérer a eu pour conséquence que bon nombre des tentatives de l'acteur ont été détectées et neutralisées.
Cela a incité l'agresseur à changer de tactique. Au lieu de se contenter de placer le fichier importé à un emplacement facile à repérer au sein des paquets ciblés, celui-ci a commencé à être délibérément placé bien en dehors de l'écran ; l'attaquant y est parvenu en exploitant le point-virgule, rarement utilisé en Python, pour insérer le code malveillant aux côtés du code légitime sur les mêmes lignes (voir ci-dessous une capture d'écran du fichier setup.py extraite du paquet malveillant typesutil).
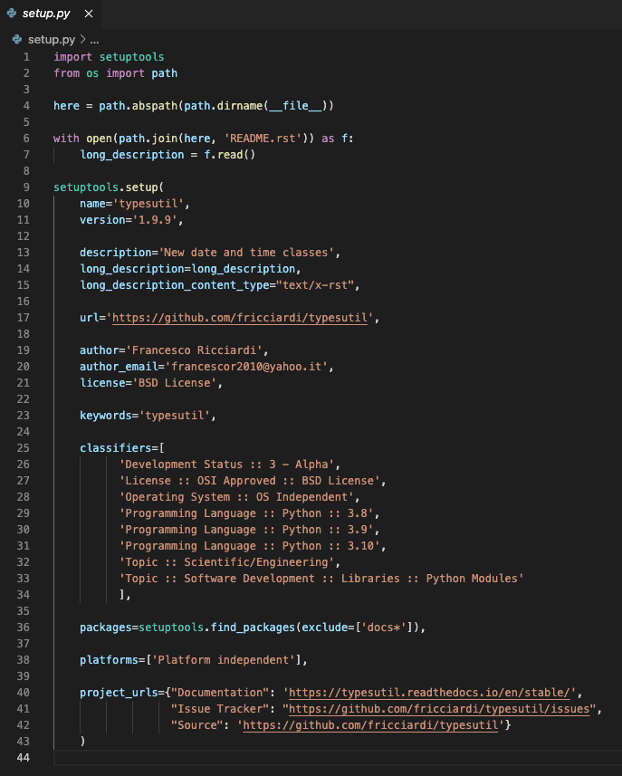
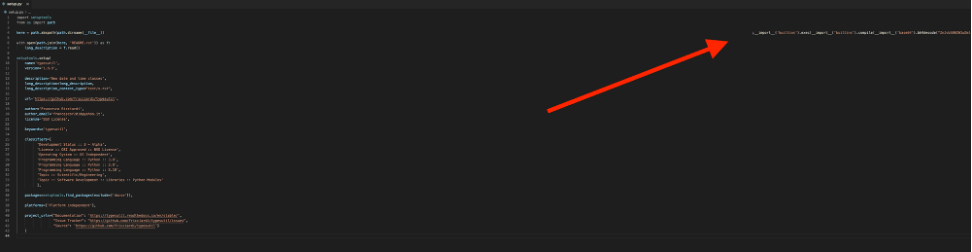
À première vue, tout semble normal. Ce n’est que lorsque l’on agrandit la fenêtre de son éditeur de code (ou que l’on active le retour à la ligne automatique) que la supercherie est dévoilée, et que __import__ apparaît soudain, tout au fond à gauche — décalé de 318 espaces (voir ci-dessous).
Dans de nombreux cas, il suffit d’une ou deux secondes d’inattention ou de négligence de la part du développeur pour qu’un paquet malveillant soit substitué à son équivalent légitime, déclenchant ainsi, à son insu, un incident potentiel lié à la chaîne d’approvisionnement logicielle.
Commentaires des analystes de l'équipe « Cyber Threat Intelligence » de Tanium
« Étant donné que la sécurité de la chaîne d’approvisionnement des logiciels ( ) est actuellement un sujet brûlant, et compte tenu du flux constant de risques auxquels est confronté le secteur des logiciels libres, des affaires comme celle-ci doivent être prises au sérieux. » Cela dit, il y a une grande différence entre prendre une menace au sérieux et agir en conséquence, avec calme et sang-froid, et laisser une menace potentielle semer le chaos et dicter chacun de vos gestes. »
« Ce qu’il faut retenir ici, c’est que des incidents tels que Heartbleed et la compromission de SolarWinds ( ), aux répercussions considérables ( ), ont marqué de manière indélébile le paysage des cybermenaces, et que la situation ne sera probablement plus jamais la même. » Est-ce une bonne chose ? Le paysage des menaces a-t-il jamais été normal ou stable ? C'est une question très subjective, à laquelle je ne vais pas tenter de répondre. « Toutefois, le consensus actuel parmi les experts du renseignement est que le cyberespace a atteint un niveau d’instabilité jamais observé auparavant par la plupart des sources sur lesquelles nous nous appuyons pour obtenir des informations. »
« Il n’en reste pas moins que le recours aux plateformes open source présente de nombreux avantages. » « Et il est important de faire preuve d’un scepticisme salutaire quant à la capacité d’un très grand nombre de projets à intégrer la sécurité de manière cohérente et fiable en tant que fonctionnalité à part entière, plutôt que comme un élément ajouté après coup. »
« L’incident PyPI évoqué ci-dessus n’est que le dernier d’une longue série d’exemples illustrant comment des acteurs malveillants tentent de compromettre les paquets, les bibliothèques et les projets sur lesquels les développeurs s’appuient depuis des années pour simplifier leur travail, certains d’entre eux pouvant considérer comme acquises l’intégrité et l’authenticité des ressources qu’ils importent. »
« En réalité, les logiciels libres ne susciteraient pas autant d’intérêt de la part de nos adversaires s’ils ne constituaient pas un vecteur aussi attractif et efficace pour la diffusion de charges utiles malveillantes ou la réalisation d’autres objectifs malveillants. »
2. Le rapport de KELA présente en détail l'activité des ransomwares et les ventes d'accès au réseau pour le troisième trimestre de 2022
Le rapport récemment publié par KELA, intitulé « Victimes de ransomware «» et ventes d’accès au réseau en Q3 2022 », contient une multitude de conclusions concernant les principales activités liées aux ransomwares et les ventes générées par les courtiers en accès initial (IAB) au cours du dernier trimestre de l’année 2022.
Le rapport souligne le fait que les auteurs de menaces ont proposé des offres d’accès initial plus onéreuses ce trimestre, ce qui semble indiquer que la demande en points d’accès et en identifiants volés est en hausse.
Conclusions de KELA concernant les ransomwares
En Q3 2022, la KELA a recensé environ 600 victimes à partir de ses sources, notamment les blogs et portails des auteurs de ransomware, les sites consacrés aux fuites de données et les rapports publics. En moyenne, la KELA a recensé environ 200 agressions par mois pour l'année Q3 , contre 216 pour l'année Q2.
Les principaux groupes de ransomware
Les groupes de ransomware les plus actifs en Q3 étaient LockBit, Black Basta, Hive, Alphv/BlackCat et BianLian.
- de LockBit : LockBit comptait plus de 200 victimes, soit quatre fois plus que ses concurrents les plus proches, et a conservé sa place en tête du classement.
- de Black Basta : L'activité de Black Basta est restée stable, oscillant entre Q2 et Q3 , avec 50 victimes dans chaque cas.
- de Hive : Hive semble avoir considérablement accru son activité par rapport à Q2 , avec une hausse d'environ 67 %.
- Alphv/BlackCat : l'activité de cette opération a diminué d'environ 28 %, passant de Q2 à Q3.
- de BianLian : BianLian est un groupe de ransomware relativement récent qui s'est rapidement hissé parmi les cinq premiers ce mois-ci.
Principaux secteurs touchés par les ransomwares
Selon la KELA, le secteur le plus visé par les ransomwares au cours de ce trimestre était celui des services professionnels. LockBit, Hive et Alphv étaient à l'origine d'environ la moitié des attaques dans ce secteur. Les secteurs les plus visés après ceux-ci étaient l'industrie manufacturière et les produits industriels, ainsi que le secteur de la santé.
Les pays les plus touchés par les ransomwares
Les États-Unis semblent être le pays le plus visé ce trimestre, 40 % des attaques observées par KELA ayant touché des entreprises américaines. Viennent ensuite, après les États-Unis, le Royaume-Uni, la France, l'Allemagne et l'Espagne.
Ventes d'accès au réseau
For Q3 KELA traced over 570 network access listings for sale, with a cumulative requested price of about $4 million, though one access was offered for $3 million itself. Ce chiffre représente une augmentation significative par rapport aux quelque 660 000 dollars réclamés en Q2. Toutefois, si l'on exclut cette valeur aberrante unique de 3 millions de dollars, la différence serait bien moins importante.
Si l'on exclut cette offre, le prix moyen d'accès s'élevait à environ 2 800 dollars pour Q3 , contre 1 500 dollars pour Q2. Le prix médian affiche une variation plus marquée, passant de 300 dollars en Q2 à 1350 dollars en Q3. Cette hausse montre que les acteurs ont proposé, de manière générale, des annonces plus onéreuses au cours de ce trimestre.
Premières conclusions concernant les courtiers d'accès
Environ 110 acteurs se sont consacrés à la vente d'accès au réseau, ce qui n'est pas très éloigné du nombre d'acteurs enregistré au trimestre précédent.
Les meilleurs courtiers en accès initial
Chacune des trois principales IAB proposait au moins 40-100 accès à la vente.
- R1z : Cet acteur a rejoint les forums consacrés à la cybercriminalité en 2019 , mais n'a commencé à vendre des accès au réseau qu'en juillet 2022. Cet acteur a pour habitude de vendre des failles permettant l'exécution de code à distance et a publié environ 100 annonces pour Q3.
- Salvador_Dali : Cet acteur est un IAB depuis mai 2022 et cible principalement des entreprises basées aux États-Unis. Cet acteur ne précise généralement ni le type d'accès ni le prix.
- « Orangecake » : cet acteur est actif depuis septembre 2021 et propose généralement à la vente des accès VPN-RDP. Cet acteur jouit d'une excellente réputation sur les forums et a même été vu en train de collaborer avec divers groupes spécialisés dans les ransomwares.
Principaux pays et secteurs ciblés par l'IAB
Les États-Unis ont été le pays le plus visé par les IAB, tout comme en Q2, représentant 30 % du nombre total de victimes. Les États-Unis sont suivis par le Royaume-Uni, le Canada et l'Inde. Le secteur des services professionnels a été le secteur d'activité le plus ciblé par les IAB, suivi par celui de la fabrication et des produits industriels, puis par le secteur technologique.
Commentaires des analystes de l'équipe « Cyber Threat Intelligence » de Tanium
« Il est important de garder à l’esprit qu’il serait impossible pour une entreprise de recueillir des informations sur chaque cyberattaque survenue dans le monde entier au cours d’une période donnée, d’autant plus que bon nombre d’entre elles pourraient ne pas être signalées ou ne pas être attribuées à un auteur précis. » « Il convient également de prendre ces données avec des pincettes, car le CTI ne peut pas garantir qu’elles soient exhaustives. »
« CTI a rendu compte de toutes les opérations que KELA a répertoriées dans son classement des principaux groupes de ransomware « » et a également largement couvert les IAB au cours des derniers mois, ce qui correspond assez bien aux informations communiquées par KELA. » Ce qu'il convient sans doute de retenir avant tout de ces données, c'est le fait que les auteurs de ces menaces proposent un accès au réseau à un prix nettement plus élevé que lors du trimestre précédent. Se pourrait-il que les cybercriminels soient prêts à débourser une somme plus importante pour faire leur entrée sur le marché ? Ou bien les IAB deviennent-ils simplement de plus en plus avides dans leurs offres ? »
Avez-vous des informations à partager concernant ces récits ? Rendez-vous sur ou sur le forum de discussion de Tanium pour lancer une discussion.
Pour en savoir plus, consultez nos derniers résumés d’informations sur les cybermenaces publiés sur .

