Lorsqu’Intel a publié un avis de sécurité critique 1 mai concernant une faille dans son système de gestion à distance affectant des millions de chipsets, l’équipe de gestion technique des comptes de Tanium s’est immédiatement mobilisée pour venir en aide à nos clients. Chris Kachigian, directeur de TAM, vous explique ici ce que cette vulnérabilité implique pour votre entreprise et comment utiliser Tanium pour identifier rapidement le problème._
Une faille dans le système de gestion à distance d'Intel pourrait permettre à des pirates de prendre le contrôle total de votre réseau (s'ouvre dans un nouvel onglet). Cette vulnérabilité, présente dans des millions de chipsets Intel depuis 2010, affecte les technologies Active Management Technology, Intel Small Business Technology et Intel Standard Manageability.
En exploitant cette faille de sécurité, les pirates peuvent prendre le contrôle du matériel d'un ordinateur, administrer des machines à distance et étendre une attaque à l'ensemble de votre réseau. Selon Matthew Garrett, expert en sécurité chez (s'ouvre dans un nouvel onglet), le service AMT vulnérable fait partie de la suite de fonctionnalités des processeurs Intel vPro (s'ouvre dans un nouvel onglet) . Cependant, comme le souligne Garrett, « il ne suffit pas de disposer d'un processeur et d'un chipset « vPRO » : votre fournisseur de système doit également avoir acquis la licence du code AMT. »
En résumé, toute personne utilisant un ordinateur doté de certaines fonctionnalités vPro et AMT est exposée à un risque. Les Mac Apple récents, qui utilisent des puces Intel, ne sont toutefois pas équipés du micrologiciel AMT et ne sont donc pas exposés à ce risque.
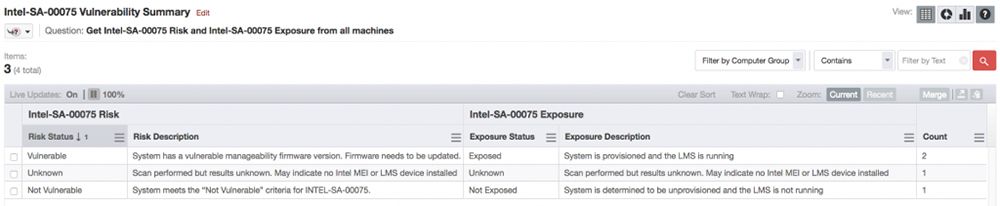
Le 1 mai, Intel a publié un avis de sécurité critique (s'ouvre dans un nouvel onglet) ainsi qu'une mise à jour du micrologiciel afin de corriger la vulnérabilité, identifiée sous le numéro CVE-2017-5689. Nous avons rapidement pris connaissance du guide de détection Intel SA-00075 et élaboré une réponse à l'aide de Tanium afin de vous aider à identifier cette vulnérabilité grâce au capteur de risque Intel SA-00075 et au capteur d'exposition Intel SA-00075. Tanium offre les fonctionnalités nécessaires pour rechercher rapidement et à grande échelle, à l'échelle de l'entreprise, les éléments liés à cette vulnérabilité. Intel recommande d'utiliser son guide de détection pour identifier, dans votre environnement, les systèmes vPro équipés de processeurs comportant le micrologiciel AMT. Tanium utilise les méthodes décrites dans le guide de détection Intel SA-00075.
Voici ce que vous devez savoir.
Qu'est-ce qui est vulnérable ?
Un système doit être équipé d'un processeur Intel doté d'une référence (SKU) « Active Management » et d'une version de micrologiciel comprise entre 6 et 11,6 , dont le numéro de build ne commence pas par 3 (Exemple : 9,5,22.1760, page 2, guide de détection Intel SA-00075) pour être considéré comme vulnérable. Dans une mise à jour de l'avis (s'ouvre dans un nouvel onglet) sur 5 mai, Intel a indiqué que les PC grand public équipés d'un micrologiciel grand public, ainsi que les stations de travail et serveurs professionnels utilisant des processeurs Xeon E3 et E5 et le micrologiciel SPS, ne sont pas concernés.
Comment utilisez-vous Tanium pour détecter la vulnérabilité Intel ?
Importez le contenu Intel-AMT (fourni aux clients Tanium par votre TAM).
Lorsque vous utilisez le fichier MSI (l'installation d'un nouveau logiciel est acceptée par le client) :
- Téléchargez le fichier MSI à partir des liens suivants : https://downloadcenter.intel.com/download/26755
- Importez le fichier MSI dans le package « Install Intel SA-00075 Discovery Tool MSI »
- Remarque : Le package est conçu de manière à utiliser le fichier MSI quel que soit son nom. Aucune modification des champs n'est nécessaire. Il suffit qu'il porte l'extension MSI, sinon cela ne fonctionnera pas.
- « Déployez le package d'installation « Install Intel SA-00075 Discovery Tool MSI » en utilisant la cible recommandée » :
- Se connecter à Internet depuis tous les ordinateurs répondant aux critères suivants : ( Is Virtual = « Non » et CPU contenant « Intel » et Operating System contenant « Windows » )
- « Exécutez le package d'analyse : « Install Intel SA-00075 Discovery Tool Scan » » : -Effectuez une analyse en ligne depuis tous les ordinateurs répondant aux critères suivants : ( Virtual = « Non » et CPU contenant « Intel » et Système d'exploitation contenant « Windows » )
- Accédez au tableau de bord Intel AMT SA-00075 ou lancez manuellement les capteurs pour obtenir des données.
Lorsque vous utilisez le fichier zip et le package d'origine (l'installation d'un nouveau logiciel n'est PAS autorisée)
- Téléchargez le fichier MSI à partir des liens suivants : https://downloadcenter.intel.com/download/26755
- Ouvrez une invite de commande et accédez au répertoire contenant le fichier MSI téléchargé
- « Pour extraire les fichiers du fichier MSI, exécutez la commande suivante en modifiant le chemin d'accès en conséquence : » :
- « msiexec /a discoveryToolInstaller_1,0,1,39.msi /qb TARGETDIR=C:\Users\chris\Desktop\test\extracted\ »
- « Accédez au dossier contenant les fichiers extraits (à 3 niveaux de profondeur) à l'emplacement suivant : » :
- C:\Users\chris\Desktop\test\extracted\PFiles\Intel\Intel-SA-00075 Outil de recherche\
- Sélectionnez le dossier « Licenses and Windows », puis ajoutez-en le contenu à un fichier zip
- Si vous utilisez la version 22 (1,0,0,0052-g3df15d8) ou une version ultérieure, il vous suffit d'ajouter ou de remplacer le fichier ZIP dans le pack de scan d'origine intitulé « “Intel-SA-00075 Scan ».
- « Déployez le pack « “Intel-SA-00075 Scan » en utilisant le ciblage recommandé » : -Get Online depuis toutes les machines répondant aux critères suivants : ( Is Virtual = « Non » et CPU contenant « Intel » et Operating System contenant « Windows » )
- Accédez au tableau de bord Intel AMT SA-00075 ou lancez manuellement les capteurs pour obtenir des données.
REMARQUE : Ce processus a été testé et validé avec les versions 1,0,1,6 et 1,0,1,39 de l'outil Intel SA-00075 Discovery Tool.
Pour en savoir plus :
- Avis d'Intel (s'ouvre dans un nouvel onglet)
- Guide de détection Intel SA-00075 (s'ouvre dans un nouvel onglet)
- Guide de mesures correctives concernant la vulnérabilité Intel SA-00075 (s'ouvre dans un nouvel onglet)
- Comment trouver des PC équipés de la technologie Intel vPro (s'ouvre dans un nouvel onglet)
Note à l'attention des clients de Tanium : pour plus d'informations, veuillez contacter votre TAM.
(Note de la rédaction : cet article de blog a été mis à jour sur 22 mai afin de tenir compte des nouvelles recommandations.)
Vous souhaitez découvrir Tanium en action ? Prenez rendez-vous pour une démonstration individuelle ou participez à notre webinaire hebdomadaire. Venez échanger avec nos experts Tanium lors de nos prochains événements organisés dans le cadre de l' :.

