
Pour les personnes, l’hygiène est une série de pratiques effectuées pour préserver la santé et prévenir la propagation de la maladie. Mais nous avons humanisé les ordinateurs au point d’appliquer le concept d’hygiène à l’informatique.
L’hygiène informatique de base doit garantir que tous les systèmes fonctionnent bien, sont correctement gérés et sécurisés contre les menaces.
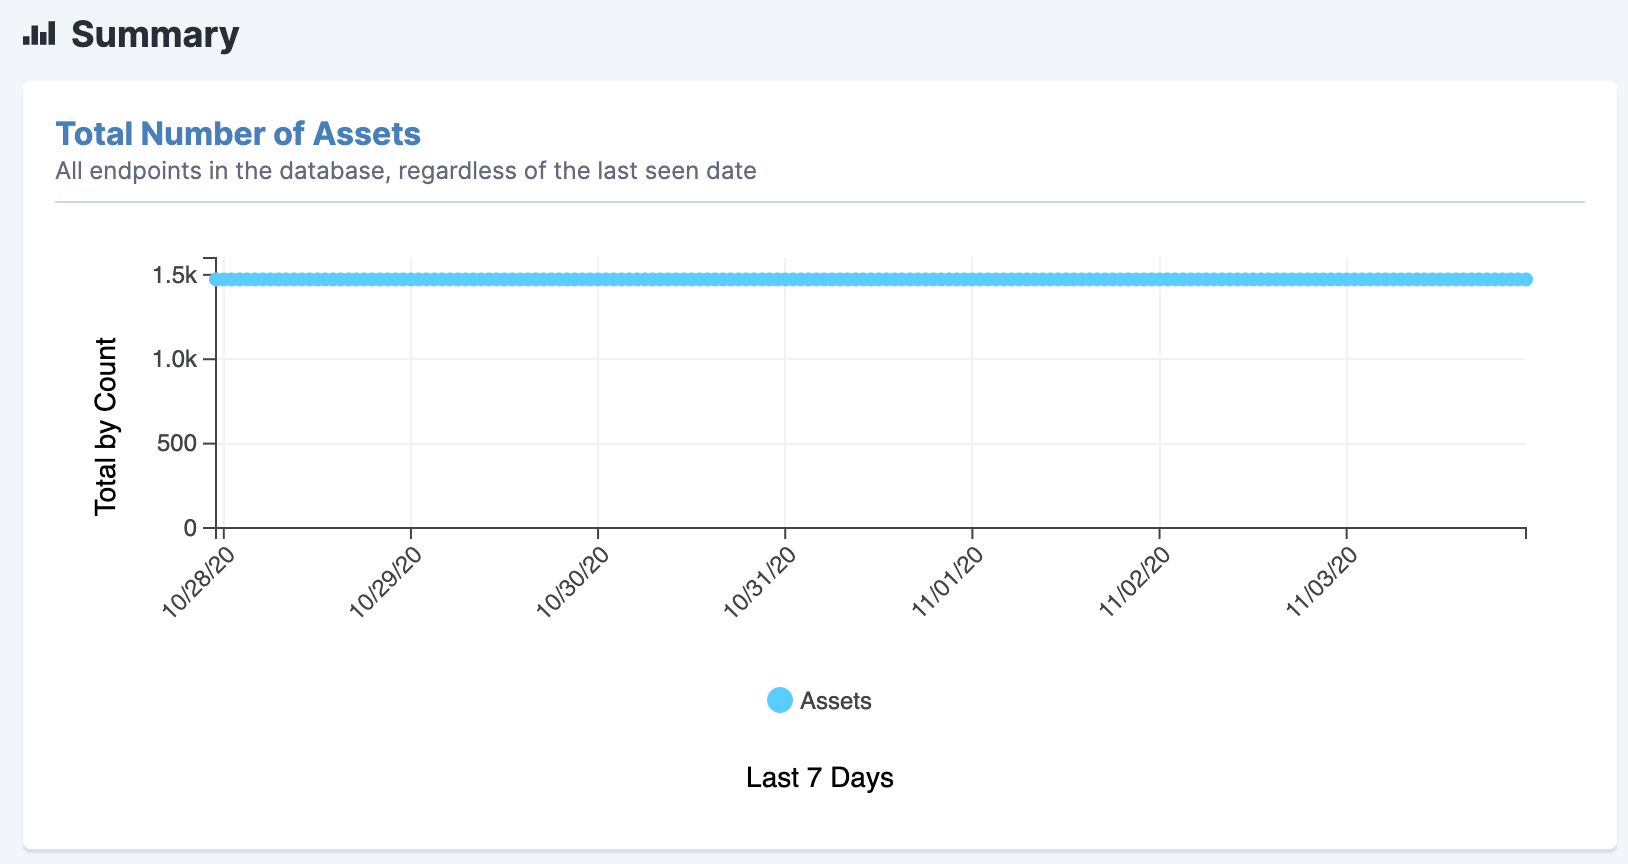
Pour préserver et améliorer l’hygiène informatique, vous devez d’abord savoir quels actifs informatiques vous possédez. Avez-vous 50 000, 100 000 ou 500 000 ordinateurs et serveurs dans votre organisation ? Où sont-ils ? De quoi s’agit-il ? Qu’est-ce qui s’y passe ? Quels services fournissent-ils ?
Répondre à ces questions est l’objet principal de la découverte et de l’inventaire des actifs . C’est la base de l’hygiène informatique. Dans ce blog, je vais expliquer pourquoi cette fondation est si importante.
Vous ne pouvez pas gérer ce que vous ne savez pas avoir
Pour gérer vos endpoints, vous avez besoin de trois niveaux de connaissances :
- Quels actifs possédez-vous et où sont-ils ?
- Quel logiciel s’exécute sur ces logiciels et sont-ils sous licence ? Vous avez besoin de plus qu’un nom d’hôte ou une adresse IP.
- Comment les machines de votre réseau sont-elles liées les unes aux autres et quel est leur objectif ? Dans le monde des serveurs, par exemple, vous pouvez avoir un groupe de serveurs qui existent uniquement pour héberger un service, comme un site Web d’entreprise.
Toutes les entreprises, quelle que soit leur taille, ont besoin de ces informations, qui changent constamment dans l’informatique moderne. Les actifs réseau vont et viennent, en particulier avec « apportez votre propre appareil » (BYOD), une politique commune et croissante dans de nombreuses organisations. Certains actifs peuvent n’apparaître sur le réseau qu’occasionnellement. Avec un nombre croissant d’entreprises encourageant les employés à travailler à domicile (WFH), la complexité augmente.
Les inconvénients opérationnels de ne pas savoir
Pour paraphraser l’ancien Eagle Don Henley, lorsque vous conduisez avec les yeux fermés, vous allez sûrement frapper quelque chose. Lorsque vous ne savez pas quels actifs se trouvent sur votre réseau, c’est l’équivalent informatique d’une conduite avec les yeux fermés.
L’une des premières choses que vous êtes susceptible de « frapper » est les vulnérabilités de sécurité. Si vous ne pouvez pas gérer un actif, vous ne pouvez pas le sécuriser. Et vous ne pouvez pas le gérer si vous ne savez pas que vous l’avez. Vous ne saurez pas si le logiciel est correctement corrigé. Il peut donc y avoir des vecteurs d’attaque dont vous n’avez absolument pas connaissance.
Qu’en est-il des implications financières ? Avez-vous une idée générale de ce sur quoi vous dépensez de l’argent ? Prenez des licences logicielles, par exemple un programme de productivité populaire comme Microsoft Office. Si vous disposez d’une licence pour 10 000 copies, utilisez-vous 20 000 ou seulement 5 000 ? Utilisez-vous efficacement la licence que vous payez ? Ou êtes-vous hors conformité lorsque vous pouvez faire l’objet d’une action en justice coûteuse ?
De plus, la conformité ne se limite pas aux licences logicielles. Et c’est un autre domaine d’exploitation qui dépend beaucoup du fait de savoir quels actifs sont sur votre réseau.
Prenons les soins de santé comme cas d’utilisation. Les entreprises de soins de santé doivent prouver leur conformité aux dispositions HIPAA et PCI qui couvrent les informations de santé protégées et les données de carte de crédit. Savez-vous où résident ces données ? Si ce n’est pas le cas, vous ne pouvez pas prouver la conformité. L’incapacité à prouver la conformité présente deux inconvénients significatifs : les sanctions réglementaires et les clients mécontents.
Quelles fonctionnalités sont importantes pour un ensemble d’outils destiné à la découverte et à l’inventaire des actifs ?
Les outils ou la plateforme que vous utilisez pour la découverte et l’inventaire des actifs doivent posséder :
- Précision
- Rapidité
- Échelle
- Facilité d’utilisation
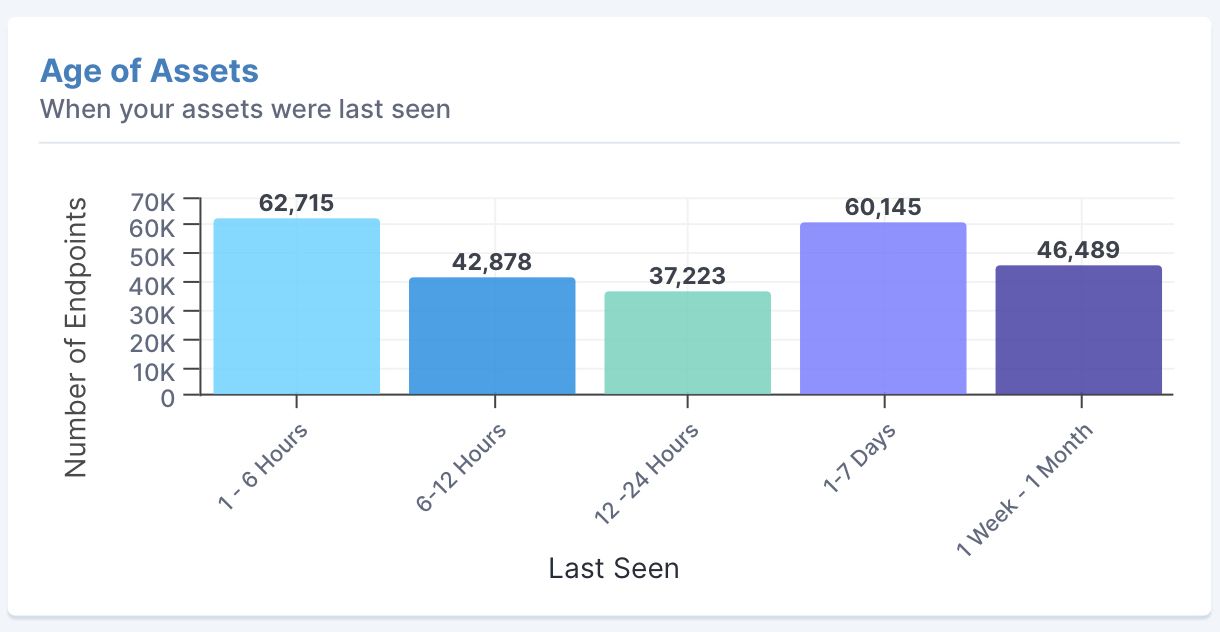
La précision, la vitesse et l’échelle sont étroitement liées. S’il faut deux semaines ou un mois pour faire un inventaire, au moment où vous avez terminé, le réseau a changé et vous avez sans aucun doute manqué quelque chose.
Ce n’est plus exact, quel que soit votre degré de diligence. Plus le réseau est grand, plus cela pose de problèmes. C’est pourquoi l’échelle est importante. La facilité d’utilisation entre en jeu car un outil difficile à configurer produit des erreurs et, au fil du temps, les gens ne voudront pas l’utiliser.
Les outils plus anciens ont du mal à répondre aux exigences de l’informatique moderne
Les outils de découverte des actifs construits il y a 10 ans ont précédé de nombreuses choses avec lesquelles les environnements informatiques modernes fonctionnent au quotidien. Deux exemples : conteneurs et clouds hybrides.
Ces outils ne peuvent pas gérer le taux de changement que nous voyons maintenant. Pourtant, les organisations restent souvent attachées aux outils avec lesquels elles sont à l’aise, dont beaucoup ne sont pas faciles à utiliser. En fait, ils peuvent être fiers de maîtriser les outils difficiles à utiliser. Peut-être ont-ils écrit des scripts personnalisés pour les faire fonctionner plus efficacement. De plus, tout un écosystème de partenaires a grandi en aidant les services informatiques à le faire.
Les conséquences imprévues, et malheureuses, de ce sont des politiques et des processus informatiques élaborés non pas parce qu’ils constituent la meilleure façon de résoudre un problème, mais parce qu’ils correspondent aux capacités des outils utilisés. C’est la version informatique de « si vous avez un marteau, tout doit être un clou ». Les politiques sont les suivantes : « Nous devons clouer les choses. » Les outils enracinés font partie de l’écosystème informatique. Mais les meilleures politiques informatiques doivent être indépendantes des outils. Un outil intégré à 1993 — ou 2010 — ne peut pas offrir cette flexibilité.
La découverte des endpoints est une cible en constante évolution
Tous les endpoints d’un réseau ne sont pas un ordinateur de bureau, un ordinateur portable ou un serveur. Il existe des imprimantes, des téléphones, des tablettes et un nombre croissant d’appareils Internet des objets (IdO) grand public et industriels. La gestion des appareils mobiles (MDM) est un domaine applicatif en pleine croissance. Avec un fournisseur MDM comme Microsoft Intune, vous pouvez suivre tous les téléphones de votre réseau.
Mais pourquoi devriez-vous vous inquiéter du fait qu’un appareil IoT grand public compromette le réseau de l’entreprise ? Voici pourquoi : un employé de l’un de nos clients travaillait à domicile. L’équipe de sécurité de l’entreprise recevait des alertes indiquant que quelqu’un essayait de pénétrer dans son ordinateur portable. La source était un réfrigérateur avec des logiciels malveillants analysant son réseau domestique et essayant de pénétrer dans son appareil, qui se trouvait temporairement sur le réseau d’entreprise. La même chose peut se produire avec un interrupteur d’éclairage intelligent, un thermostat, une caméra de sécurité : vous le nommez.
Cela est également vrai pour les machines de l’usine, dont beaucoup sont équipées de capteurs qui communiquent via des réseaux sans fil et le Web avec des applications de fabrication. Il s’agit d’un domaine appelé technologie opérationnelle et, en substance, cela fait de chaque machine d’une usine un appareil réseau.
Aucun outil unique de découverte d’actifs ne peut détecter tous les types d’appareils, de sorte que l’outil ou la plateforme que vous utilisez doit s’intégrer aux applications qui peuvent reconnaître les appareils tels que les téléphones, les tablettes, les imprimantes, etc. Cela nécessite un ensemble d’outils qui peut bien fonctionner avec les applications de prise en charge. C’est pourquoi, par exemple, Tanium construit une intégration entre Tanium Discover et Microsoft Intune pour l’inventaire des appareils mobiles.
La découverte des endpoints est la base des solutions Zero Trust
Lorsque tout est un appareil réseau, tout est une vulnérabilité de sécurité potentielle. Vous avez donc besoin de politiques et de procédures qui divisent les endpoints en trois catégories : gérées, non gérées et ingérables. La découverte des endpoints est la première étape cruciale de la tendance vers les solutions Zero Trust. CSO online décrit Zero Trust comme « un concept de sécurité centré sur la conviction que les organisations ne doivent pas automatiquement faire confiance à quoi que ce soit à l’ intérieur ou à l’ extérieur de ses périmètres et doivent plutôt vérifier tout ce qui tente de se connecter à ses systèmes avant d’accorder l’accès ».
Les outils de réponse aux menaces et de remédiation sont aussi bons que l’étendue des endpoints sur lesquels ils s’exécutent. La découverte des endpoints est vraiment le point de départ de l’hygiène et de la sécurité informatiques. Vous devez commencer par là.
Pour en savoir plus sur le rôle de la découverte des endpoints dans les implémentations Zero Trust, consultez notre article de blog, Endpoint Identity : le nouveau centre de gravité dans un monde Zero Trust.
Pour plus d’informations sur la solution Tanium Asset Discovery and Inventory, lisez notre article de blog 9 Comment Tanium rend la découverte et l’inventaire des actifs plus rapides, plus simples, plus faciles et meilleurs.
Si vous êtes prêt à le voir en action, inscrivez-vous à une démo dès aujourd’hui.

