Frank Cilluffo a appris à voir au-delà des aspects politiques que peu de gens perçoivent.
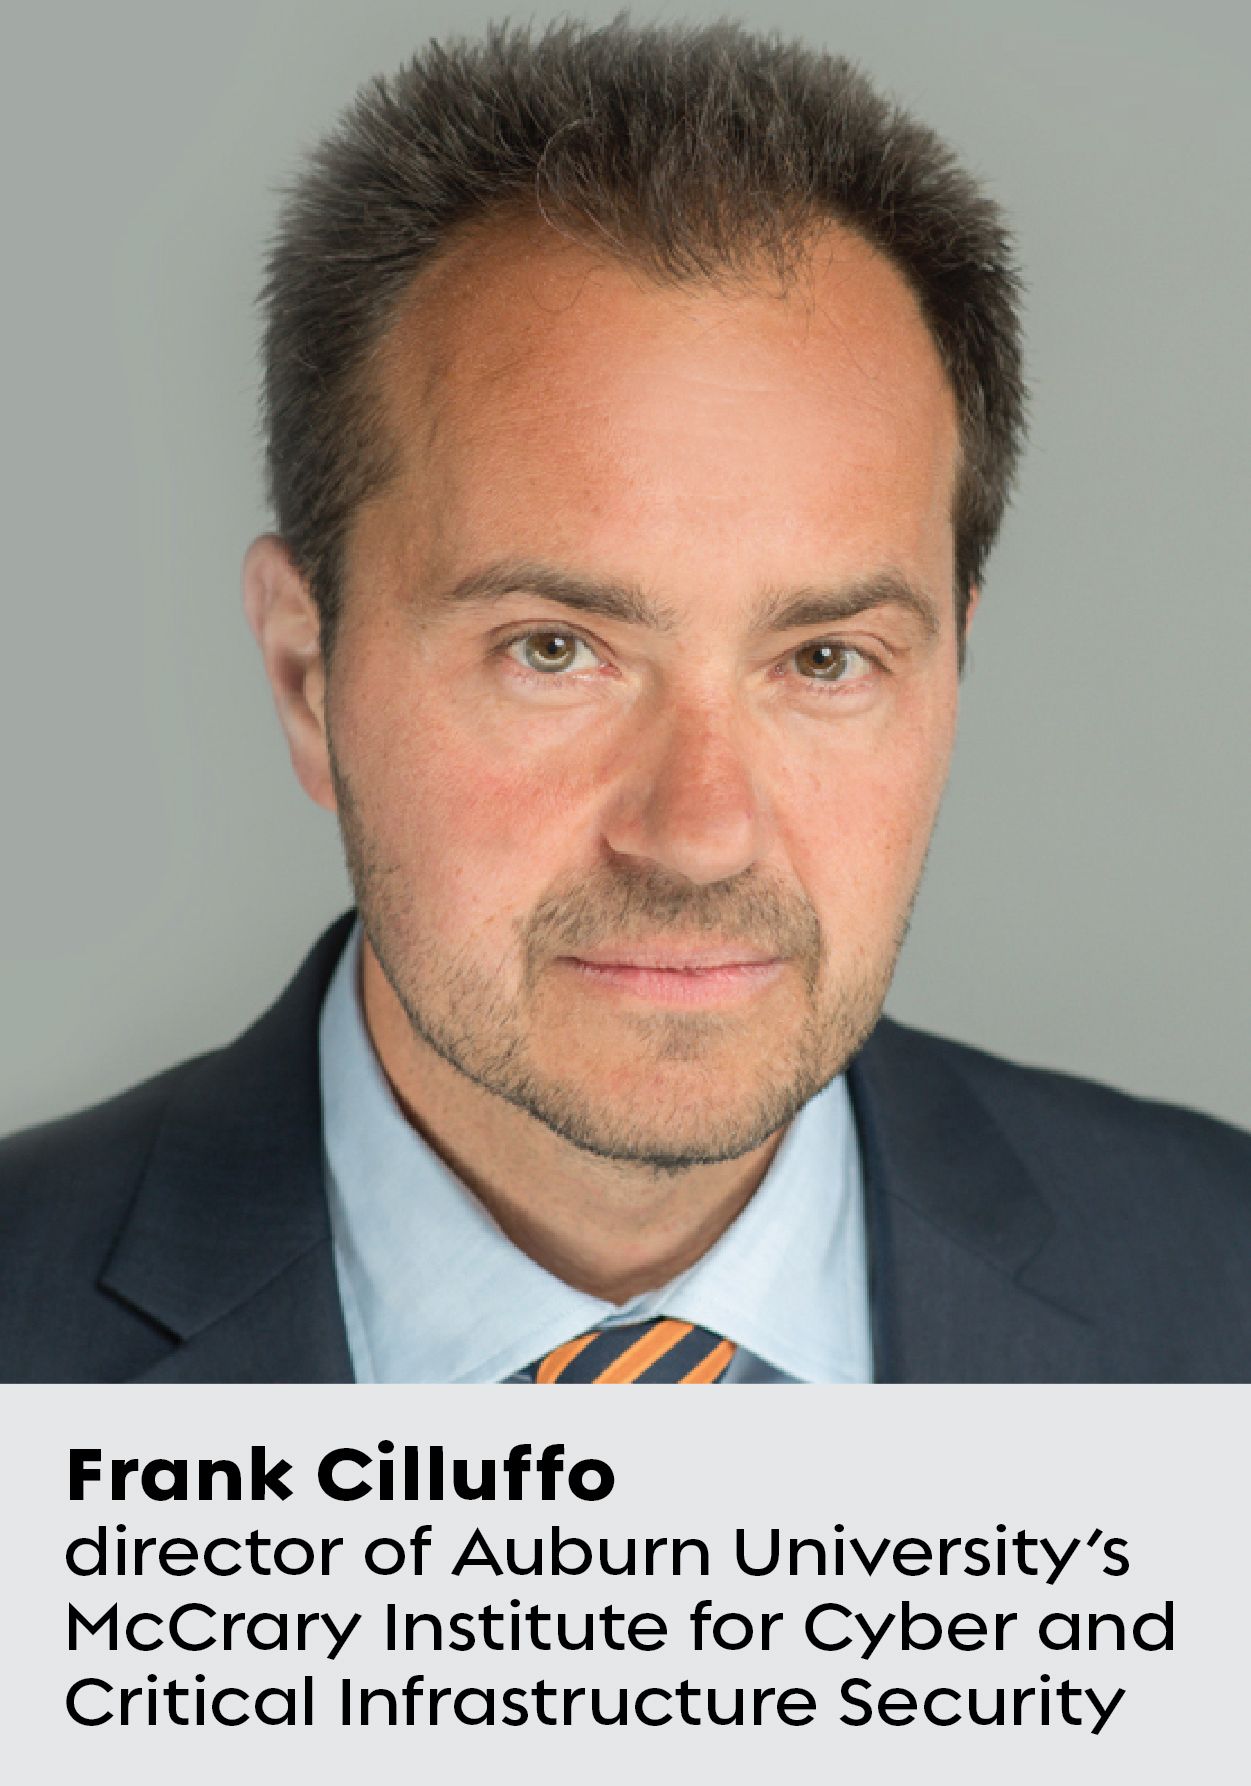
Il a occupé le poste de conseiller principal auprès de Tom Ridge, premier directeur du Bureau de la sécurité intérieure, après les attentats du 11/09 . Il dirige l'Institut McCrary pour la cybersécurité et la sécurité des infrastructures critiques de l'université d'Auburn ( ). Il est également membre de la Cyberspace Solarium Commission (CSC) de l' , l'organisme intergouvernemental chargé de protéger les États-Unis contre les cyberattaques.
M. Cilluffo et le CSC ont démontré leur influence. Vingt-cinq des recommandations de ce groupe ont été intégrées dans la loi de finances de la Défense nationale pour l'exercice 2021, qui a été promulguée en janvier. À la suite de la récente faille de sécurité chez SolarWinds et de la récente attaque par rançongiciel contre Colonial Pipeline, M. Cilluffo et le CSC sont devenus des interlocuteurs incontournables pour les décideurs politiques et les DSI d'entreprise en quête de conseils.
[À lire également : L'infrastructure informatique américaine est défaillante]
Une grande partie des travaux de M. Cilluffo au McCrary Institute porte sur des recherches visant à renforcer la cybersécurité dans les secteurs privé et public, ainsi qu’à élaborer des politiques destinées à protéger les infrastructures critiques des États-Unis.
M. Cilluffo a participé à une table ronde lors de la RSA Conference 2021 afin de discuter des mesures nécessaires pour renforcer la cybersécurité du pays. Il a rencontré au préalable M. , responsable de la sécurité des terminaux (Endpoint ), afin de discuter de la collaboration avec le Congrès et les agences exécutives pour que les recommandations du CSC soient mises en œuvre à l'échelle nationale.
En quoi votre commission influencera-t-elle la cybersécurité aux États-Unis ?
L'un des grands enjeux de la cybersécurité est la connaissance de la situation. L'un de nos principaux axes d'action est donc ce que nous appelons « l'environnement collaboratif cyber-conjoint ». Il s'agit d'un partenariat public-privé. Nous en parlons depuis des années, mais concrètement, quelles mesures opérationnelles pouvez-vous mettre en œuvre pour faire avancer ce dossier ?
«L’un des grands enjeux de la cybersécurité est la connaissance de la situation. »
Dans le cadre de cette initiative, nous commençons par les infrastructures critiques, c'est-à-dire les secteurs essentiels où un incident de cybersécurité pourrait avoir des conséquences catastrophiques sur la santé et la sécurité publiques, la sécurité économique ou la sécurité nationale. Il s'agit d'un concept de base de données. Il s'agit d'un environnement basé sur le cloud qui collecte des données provenant du gouvernement fédéral et de certaines des infrastructures les plus critiques, regroupées sous l'appellation « infrastructures critiques d'importance systémique » (SICI).
Comment comptez-vous surmonter les réticences du secteur privé à partager ses données ?
Une idée qui fait actuellement son chemin consiste à définir légalement un « état de détresse numérique ». Pensez à la reprise après sinistre : nous avons besoin de la même chose dans le domaine de la cybersécurité, en particulier en ce qui concerne nos partenaires au niveau de l'État, des collectivités locales, des tribus et des territoires. Ces entités assument les mêmes risques que les autorités fédérales, mais leurs capacités sont cruellement insuffisantes. Je considère cela comme similaire à une déclaration de catastrophe de la FEMA en cas de catastrophe naturelle. De la même manière que les communes ont besoin de l'aide de l'État dans ces circonstances, les incidents cybernétiques nécessitent eux aussi des moyens financiers afin de fournir un soutien technique et les ressources nécessaires pour renforcer les capacités en cas d'incident.
Pensez-vous que ces avantages se répercuteront sur le secteur privé ?
Tout à fait. Comme lors d'une catastrophe naturelle, au bout du compte, vous verrez Verizon, AT&T et d'autres opérateurs jouer un rôle central dans la gestion de la situation, ne serait-ce que pour assurer la continuité des communications essentielles.
«Nous souhaitons créer un poste d’ambassadeur dédié à la cyberdiplomatie. »
L'une de nos recommandations, que la Chambre a déjà adoptée, consistait à adopter une loi sur la cyberdiplomatie visant à renforcer le rôle du Département d'État dans les interventions en matière de cybersécurité. Nous souhaitons créer un poste de niveau ambassadeur.
Nous avons cédé le champ de bataille international de la cyberguerre, qui est désormais pleinement exploité par la Russie et la Chine. Je ne dirai jamais que nous devrions renoncer à nos intérêts nationaux, mais nous devons trouver des moyens de mieux collaborer avec nos alliés pour contrer [des projets tels que] l'ambition « 5G » de Huawei.
Qui finance le renforcement de la cybersécurité dans les secteurs public et privé ?
Nous étudions la faisabilité de la création d'un groupe d'investissement public-privé dédié à la sécurité nationale, dans le but d'attirer des capitaux privés en vue de réaliser des investissements. Il existe toutes sortes de failles qui ont permis à d'autres pays, dont les intentions diffèrent des nôtres, de s'accaparer les opportunités de financement de démarrage dans le domaine des technologies. Nous devons recommencer à rapatrier certaines de ces technologies. Qu'il s'agisse des composants les plus essentiels, comme les puces, nous devons les rapatrier.
Cela dit, peu m'importe que votre réponse soit sûre ou solide. Si votre matériel présente des failles potentielles, cela l'expose à des attaques. Nous devons réintroduire cette technologie afin de renforcer notre confiance dans nos chaînes d'approvisionnement, nos produits et nos composants.
Comment les États-Unis devraient-ils se défendre contre les cybercriminels et les États-nations qui agissent de concert ?
La commission est fermement décidée à faire avancer le projet de création d'un Bureau des statistiques sur la cybercriminalité. De cette manière, nous disposerons de données actuarielles et de statistiques qui nous permettront, à terme, de définir des réponses et des outils de cybersécurité adaptés. Des mesures telles que la création d'un centre d'aide et de soutien aux victimes de la cybercriminalité sont également prévues. Au final, les particuliers ne savent toujours pas qui appeler après un incident. À quoi bon gagner la partie qui se joue à Washington si nous n'aidons pas le citoyen lambda ?
Après des piratages comme celui de SolarWinds, comment protéger la chaîne d'approvisionnement logicielle sans nuire à la productivité ?
Nous appelons à la création d'un Centre national d'information sur la chaîne d'approvisionnement. Encore une fois, il ne s'agit pas uniquement du gouvernement, mais aussi d'associer le secteur privé afin de bénéficier d'une meilleure visibilité. À présent, dès qu'il se passe quelque chose, nous sommes en mode « intervention d'urgence ». Ce n'est pas une approche viable. Nous devons améliorer la visibilité sur l'ensemble de nos chaînes d'approvisionnement, en nous concentrant bien sûr en priorité sur les secteurs et les fonctions les plus critiques. Nous ne pouvons pas nous contenter de réagir sans cesse et d'adopter une approche tactique face à un enjeu stratégique.
«Les entreprises doivent nous aider à définir la voie à suivre, car elles sont en première ligne dans cette guerre. »
Nous avons effectivement besoin de visibilité, et nous n'en disposons tout simplement pas pour l'instant. Nos recommandations doivent inclure le secteur privé. Les entreprises doivent nous aider à définir la voie à suivre, car elles sont en première ligne dans cette lutte. Peu d'entreprises se sont lancées dans leurs activités en pensant qu'elles devraient se défendre contre les services de renseignement étrangers.
Le gouvernement fédéral dispose de capacités tout à fait uniques, notamment en matière de renseignements provenant de sources multiples. Mais elles ne constituent en aucun cas la panacée. Les entreprises doivent s'approprier tous ces concepts et les mettre en pratique.

