Wintana Girma a suivi un parcours atypique avant de décrocher un poste dans le domaine de la cybersécurité. Auparavant, elle occupait un poste d'administratrice dans un cabinet médical à
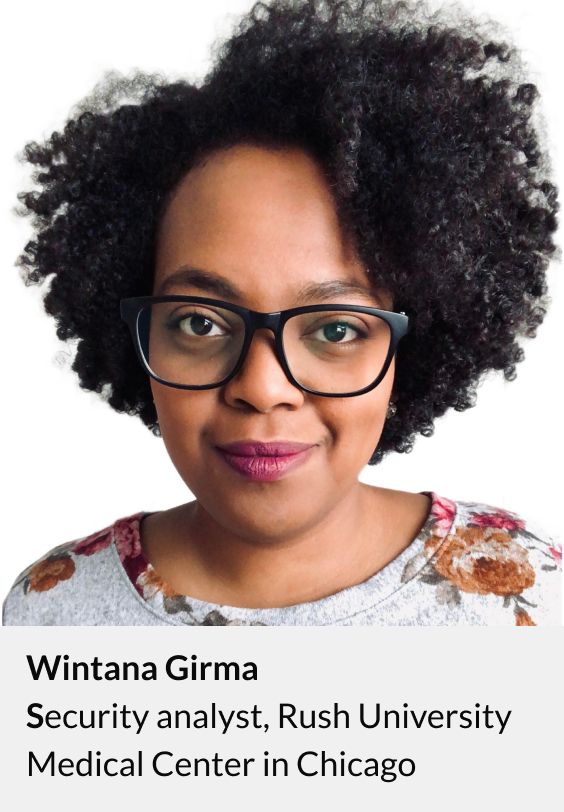
À Boston, elle a décroché un poste d'assistante de direction auprès du responsable de la sécurité informatique du Rush University Medical Center de Chicago. Après avoir impressionné son patron par ses capacités d'analyse pointues et son envie d'apprendre, il l'a promue au poste d'analyste en sécurité au bout de six mois.
« Tout le monde s'est montré très disposé à me laisser écouter leurs appels et assister à leurs séances de tableau blanc, et à répondre à mes questions », raconte Girma, qui a aujourd'hui 33 ans. « Rien qu’avec ça, j’ai énormément appris. »
Dans le cadre de ses fonctions, elle réalise des évaluations des risques liés aux tiers afin de s'assurer que les partenaires et les prestataires de Rush respectent les protocoles de sécurité du centre médical. Elle prépare actuellement une licence en gestion des soins de santé et souhaite poursuivre sa carrière dans le domaine de la cybersécurité appliquée au secteur de la santé.
Les responsables informatiques affirment que Girma est exactement le profil dont le secteur a besoin pour répondre à la demande en forte hausse d'emplois dans le domaine de la cybersécurité. Selon le Bureau des statistiques du travail de l' , l'emploi des analystes et ingénieurs en sécurité de l'information aux États-Unis devrait connaître une croissance de 31 %, passant de 2019 à 2029. À l'échelle mondiale, le secteur de la cybersécurité a créé plus de 700 000 emplois l'année dernière, mais le déficit de compétences en matière de sécurité, qui existe depuis longtemps, persiste. Le groupe « Cybersécurité » de l'Aspen Institute estime que 500 000 postes dans le domaine de la sécurité de l'information ne seront pas pourvus cette année, rien qu'aux États-Unis.
Renforcer le vivier de talents
L'un des problèmes réside dans le fait qu'il n'y a pas suffisamment de diplômés issus d'établissements d'enseignement supérieur proposant des cursus de quatre ans pour pourvoir ces postes. Une étude réalisée par l'État de Californie a révélé que même si tous les étudiants inscrits dans un cursus universitaire axé sur les technologies de l'information se tournaient vers la cybersécurité, cela ne suffirait pas à pourvoir tous les postes disponibles dans ce domaine au sein de l'État.
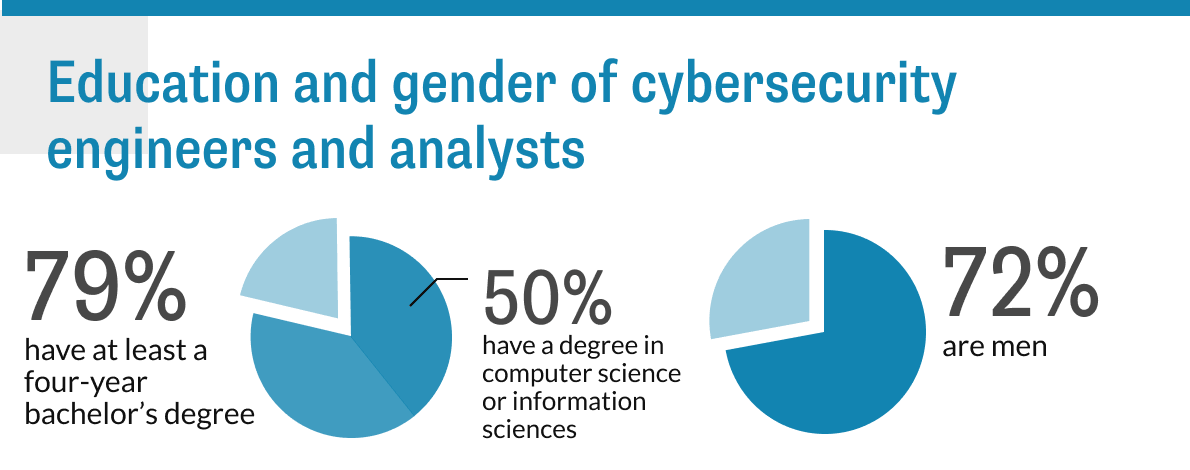
Cela signifie que pour combler cet énorme déficit de compétences, il faudra ne pas se limiter aux diplômés des filières d'ingénierie universitaires de quatre ans, mais s'intéresser également à des personnes comme Girma, une femme noire sans aucune expérience préalable dans le domaine des technologies. À l'heure actuelle, 79 % des ingénieurs et analystes en cybersécurité d' sont titulaires d'au moins une licence de quatre ans, dont la moitié en informatique ou en sciences de l'information, et 72 % d'entre eux sont des hommes.
« Si l’on compte sur le système universitaire de quatre ans pour former suffisamment de professionnels de la cybersécurité, je ne pense pas que nous atteindrons notre objectif », déclare Robert R. Ackerman Jr., directeur général d’AllegisCyber Capital. « Il y a beaucoup de choses que l’on peut réaliser avec une main-d’œuvre formée et qualifiée qui ne dispose pas d’un cursus universitaire de quatre ans. »
M. Ackerman fait partie d’un groupe de responsables de la cybersécurité et des technologies de l’information qui appellent les employeurs à accueillir à bras ouverts les travailleurs dits « new collar », un terme inventé par l’ancienne directrice générale d’IBM , Ginni Rometty , pour désigner les personnes qui ne possèdent peut-être pas de diplôme universitaire coûteux obtenu au terme d’un cursus de quatre ans, mais qui disposent des compétences fondamentales et des aptitudes naturelles requises pour les emplois technologiques très recherchés d’aujourd’hui.
Chez IBM, Mme Rometty a contribué à la mise en place de programmes d'apprentissage d' , d'une durée d'un an , qui officialisent le type d'expérience pratique et de mentorat que Mme Girma a eu la chance de trouver dans le cadre de son emploi chez Rush. Sur les quelque 100 personnes ayant suivi ce programme au cours des deux dernières années, 80 % se sont vu proposer un poste à temps plein chez IBM.
Mastercard a fait appel à des partenaires externes pour former la prochaine génération d'analystes et d'ingénieurs en cybersécurité. En 2019, l'entreprise s'est associée à une organisation à but non lucratif pour créer l'« Initiative pour les talents en cybersécurité de l' » ( Cybersecurity Talent Initiative), un partenariat public-privé dont l'objectif est de recruter et de former « une main-d'œuvre de classe mondiale dans le domaine de la cybersécurité ».
Ce programme permet aux participants — dont la plupart sont des femmes, des personnes issues de minorités ou des personnes ayant décidé de changer de métier — d'accéder à des postes de débutants dans le domaine de la cybersécurité au sein d'une agence fédérale, où ils acquièrent de l'expérience et bénéficient d'une formation structurée. Au bout de deux ans, ils peuvent postuler à un emploi au sein de l'une des entreprises partenaires du programme, parmi lesquelles figurent notamment Microsoft et la société de logiciels cloud Workday, et bénéficier d'une aide de 75 000 dollars pour le remboursement de leur prêt étudiant.
Lucinda Brooks : une professionnelle en pleine évolution à un stade avancé de sa carrière
Lucinda Brooks avait déjà passé 25 ans à occuper des postes dans le domaine du support réseau et de l'ingénierie des bases de données lorsqu'elle a commencé à envisager une réorientation professionnelle. Intriguée par la multiplication des attaques très médiatisées ces dernières années, elle a décidé de se tourner vers le secteur de la cybersécurité. L'année dernière, elle a intégré le programme « Talent Initiative », qui l'a amenée à travailler à l'Administration nationale océanique et atmosphérique. Elle obtiendra son diplôme l'année prochaine.
Justin De Luna : Transfert en ligne
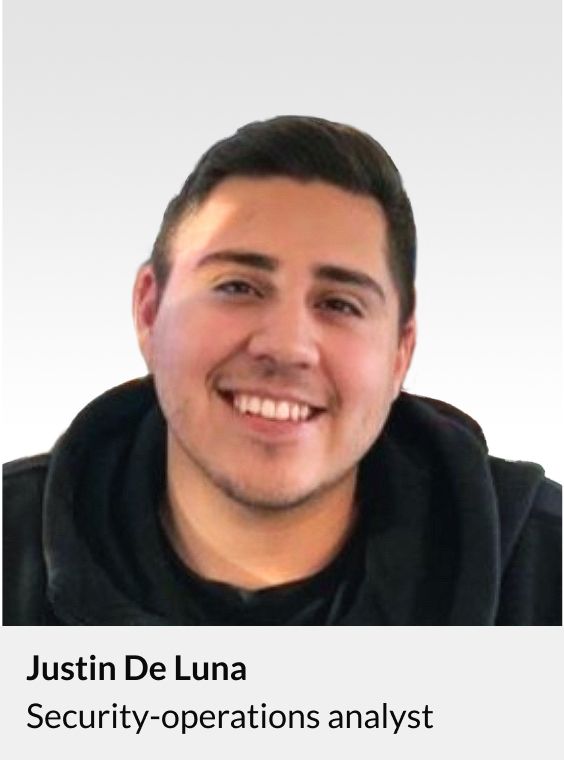
Le nombre croissant de formations en ligne contribue également à combler ce manque. Originaire du nord de l'État de New York, Justin De Luna a passé ses années après le lycée à
à vendre des appareils électroniques dans divers emplois de vente au détail, avant de s'essayer à la vente de prêts immobiliers et d'assurances. Lorsqu'il a compris que sa véritable passion, c'était l'informatique, il a tenté de mettre à profit ce qu'il avait appris par lui-même pour décrocher un emploi dans ce secteur. Tout en travaillant au service d'assistance d'une coopérative de crédit, il a suivi une formation en ligne pour obtenir un diplôme de niveau bac +2, puis une licence en cybersécurité à l'Excelsior College. L'année dernière, il a décroché un poste d'analyste des opérations de sécurité.
Reuben Booker : du ministère de la Défense à l'informatique
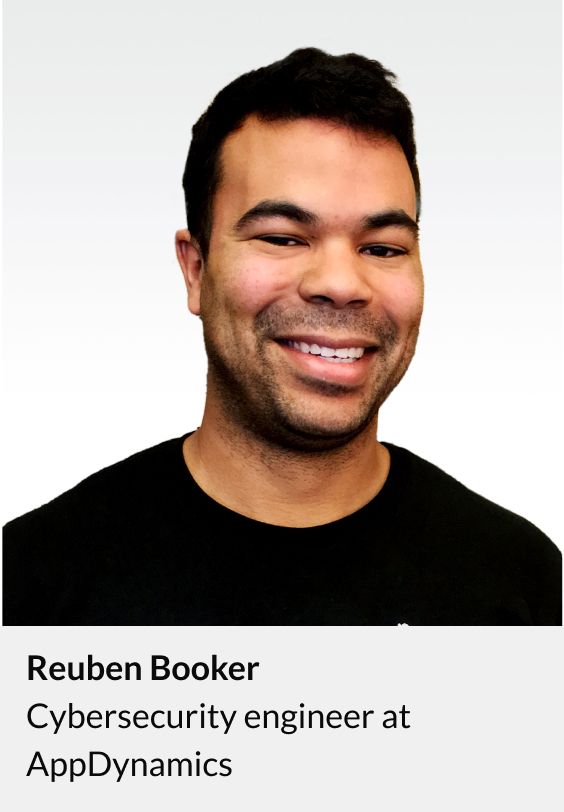
Les anciens combattants constituent également un vivier de talents très intéressant. Reuben Booker, à Portland, dans l'Oregon, a passé cinq ans à superviser la logistique des transports pour l'armée, puis deux autres années à diriger un entrepôt, mais il aspirait à une carrière plus stimulante sur le plan intellectuel. Après s'être inscrit à une formation intensive de 12 semaines en cybersécurité et analyse de données à la SecureSet Academy de Denver en 2017, il a décroché des missions en tant que prestataire chez Xcel et Nike. En mai dernier, M. Booker, âgé de 35 ans, a été embauché en tant qu'ingénieur en cybersécurité au sein de la société AppDynamics, spécialisée dans l'analyse des opérations informatiques.
Ces programmes de formation en cybersécurité élargis, ainsi que le nombre croissant d'établissements d'enseignement supérieur proposant des diplômes en cybersécurité, constituent un début prometteur, déclare Marian Merritt, directrice de l'Initiative nationale pour l'éducation à la cybersécurité au sein du ministère du Commerce.
Elle ajoute toutefois qu’il appartient aux employeurs de reconnaître la valeur des parcours professionnels, qu’ils soient conventionnels ou non. « Ils doivent élargir le champ des candidats pouvant postuler et être pris en considération pour ces postes », explique-t-elle, « et faire évoluer les mentalités quant à ce qu’est un professionnel de la cybersécurité. »

