
Bennett Hendrix III s’est accroché à l’idée de devenir un sleuth de la cybersécurité après avoir regardé un épisode du drame des tueurs en série Dexter au lycée. Il a ensuite effectué des recherches sur les « analyses numériques » et a passé des heures à en apprendre davantage sur les virus, les logiciels malveillants et un marché du travail en plein essor. À partir de cette brève expérience, il a décidé de poursuivre la cybersécurité en tant que carrière.
Mais grandir dans un quartier principalement noir près de Saint-Louis, dans un système scolaire qui n’offrait pas de programmes STIM, rendait cela difficile. Bien qu’il ait initialement eu des difficultés à l’université, il a fini sur la liste des doyens et, juste avant d’obtenir son diplôme, a payé son chemin pour un salon de l’emploi à Atlanta, où il a postulé auprès d’autant d’entreprises qu’il pouvait. Le jour où il a reçu son diplôme, il a reçu une offre du géant du consulting et de la comptabilité PwC.
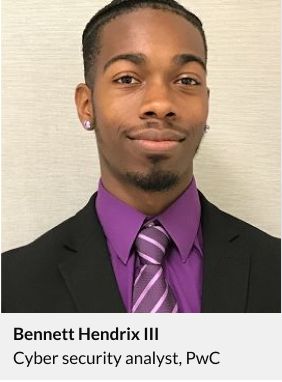
« Honnêtement, ils ne m’ont pas trouvé. Je les ai trouvés », déclare Hendrix. Aujourd’hui 24, il travaille en tant qu’analyste de cybersécurité de PwC, aidant les clients, tels qu’un grand détaillant et une agence gouvernementale, à gérer les crises de gestion des accès et des identités.
Aujourd’hui, de plus en plus d’entreprises veulent trouver des personnes comme Hendrix, et pour une bonne raison. Les employeurs ayant des besoins de sécurité importants sont confrontés à un grand nombre de défis commerciaux : une pandémie mondiale qui a déplacé les effectifs vers le télétravail, une récession économique qui en résulte et a rétréci les budgets informatiques, un pic majeur de cyberattaques récentes et une pénurie mondiale de compétences de longue date.
En fait, 56 % des entreprises interrogées dans l’ étude 2020 (ISC)2 Cybersecurity Workforce Study déclarent ne pas disposer de suffisamment de personnel en cybersécurité. D’autres études peignent des images tout aussi effrayantes. Selon Emsi, une société d’analyse du travail, le monde a actuellement besoin de 330 millions de professionnels de la cybersécurité, mais n’a qu’un peu plus de la moitié de cela, environ 178 millions.
[Lire : trois tendances qui motivent le besoin de sécurité des endpoints]
La COVID-19 n’a pas aidé à l’importance. Pour commencer, le nombre de cyberattaques a explosé, alors que des millions de personnes passent du travail sur des ordinateurs soigneusement surveillés au bureau aux PC et smartphones domestiques fonctionnant sur des réseaux Wi-Fi haut débit disponibles dans le commerce. Et au lieu de jeter plus de corps pour répondre à ces attaques, de nombreuses entreprises ont en fait déplacé le personnel de cybersécurité vers la tâche de simplement connecter tous ces PC domestiques.
« Dans la précipitation pour gérer d’autres problèmes d’utilisateurs, beaucoup d’entreprises ont accordé moins d’attention à s’assurer que tous les derniers correctifs de sécurité avaient été appliqués », déclare John Pescatore, directeur des tendances émergentes en matière de sécurité chez SANS Institute, une société de recherche et de formation informatiques. La pandémie a également gaspillé les plans de dépenses. Alors que 34 % des entreprises interrogées mi-2020 par l’Institut SANS ont déclaré qu’elles augmenteraient leurs dépenses en matière de sécurité en raison de la COVID-19, 26 % ont déclaré qu’elles dépenseraient moins et 40 % ont déclaré qu’elles n’étaient pas sûres.
Combler l’écart
Pour aider à répondre aux besoins critiques en personnel, les recruteurs d’entreprise deviennent des scrappiers. Certains s’adressent à des groupes traditionnellement sous-représentés, tels que les femmes, les Noirs et les Latinos, pour atteindre des prospects comme Hendrix. Beaucoup se concentrent moins sur le recrutement d’étoiles de la cybersécurité à prix élevé et plus sur la formation de leurs propres employés ou l’embauche de diplômés de nouveaux cours de cybersécurité offerts par les collèges communautaires, les camps d’entraînement en ligne et les entreprises de formation, déclare Rob Sentz, directeur de l’innovation chez Emsi, une société d’analyse du travail.
Selon Emsi, plus de la moitié des travailleurs de la cybersécurité ont un master. Cependant, de nombreux types d’emplois de cybersécurité ne nécessitent pas de diplômes aussi avancés, déclare M. Sentz. En 2019, un grand nombre des 700 000 personnes qui sont devenues des professionnels de la cybersécurité ont obtenu leur diplôme non pas à partir de longs programmes technologiques, mais à partir de programmes accélérés conçus pour offrir une expérience pratique dans la lutte contre les cybermenaces actuelles. De cette manière, ils peuvent être mis au travail dès le premier jour.
Par exemple, l’Université de York basée à Toronto a créé une version de 12 semaines d’un cours de cybersécurité qui prenait auparavant des mois. Des cyber-démarrages indépendants et des plateformes d’éducation en ligne ont également répondu à l’appel de formation, avec des programmes coûtant jusqu’à 19 000 USD qui permettent aux diplômés d’obtenir des certifications pour les cyber-menaces actuelles en moins de temps.
De tels efforts commencent à porter leurs fruits. Pour la toute première fois, la pénurie de talents chez les travailleurs de la cybersécurité a diminué en 2019, selon l’ étude 2020 (ISC)2 Cybersecurity Workforce Study. Cela est dû à ces 700 000 nouveaux travailleurs, mais également à une baisse des offres d’emploi de 4 millions à 3,1 millions, en raison des réductions du ralentissement économique.
Approfondir le vivier de talents
Parallèlement, la pandémie a ouvert les yeux des responsables informatiques sur ce à quoi une main-d’œuvre peut ressembler. Comme pour de nombreuses autres fonctions, une productivité accrue pour les personnes travaillant à domicile signifie que les équipes de sécurité sont plus disposées à embaucher des personnes, quel que soit l’endroit où elles vivent.
Standard Chartered PLC, le géant financier basé à Londres, a créé un apprentissage de deux ans visant à exploiter un vivier de talents plus diversifié et mondial. « Nous avons déployé des efforts considérables pour découvrir comment créer un pipeline diversifié et durable de cyber-talents », déclare Tanuj Kapilashrami, chef de groupe des ressources humaines chez Standard Chartered.
D’autres puits de talents attirent également l’attention. La division australienne d’IBM a récemment annoncé un programme pour former 3 000 anciens combattants à rejoindre la profession. New York City offre un accès gratuit à 4 000 cours Coursera, y compris sur la cybersécurité, aux New-Yorkais sans emploi et sous-employés. Parallèlement, les blogs du secteur et les conférences virtuelles regorgent de conseils sur la nécessité d’arrêter de rédiger des offres d’emploi intimidantes nécessitant des années d’expérience et des certifications spécialisées afin d’élargir le vivier de candidats.
Développer à partir de l’intérieur
En fin de compte, pour la plupart des entreprises, la principale source de nouveaux talents proviendra de l’intérieur. De nombreux employés disposent des compétences mathématiques requises et des talents innés pour devenir rapidement des membres efficaces de l’équipe de sécurité. Les comptables, les auditeurs, les responsables de l’assurance qualité ou les experts informatiques généraux sont des candidats naturels, déclare Mark Hanson, responsable de l’analyse des talents chez Emsi.
« Ces professionnels en savent déjà beaucoup sur les systèmes informatiques, ils accordent une grande attention aux détails et ils comprennent comment suivre une chaîne d’événements pour identifier la cause d’un problème », déclare Hanson. Par exemple, un comptable est plus susceptible de repérer un système sophistiqué de fraude financière. Et les administrateurs réseau et le personnel informatique comprennent déjà comment protéger l’entreprise sans ralentir les ordinateurs de tous.
[Lire : Comment améliorer l’hygiène informatique]
De plus, beaucoup de ces travailleurs occupent des emplois dont l’avenir est incertain. Les entreprises qui migrent leurs services informatiques vers le cloud ont souvent besoin de moins d’administrateurs réseau. Les comptables et les personnes travaillant dans des domaines tels que l’administration ou les ventes sont confrontés aux risques de l’automatisation. Des entreprises telles qu’AT&T, Morgan Stanley et le gouvernement fédéral, par le biais de sa Federal Cybersecurity Reskilling Academy, ont toutes vu un fort intérêt de la part de personnes intéressées par la cybersécurité en tant que carrière.
Chez Standard Chartered, le développement interne des talents est un objectif important. Au cours des 12 derniers mois, 33 % des plus de 700 membres du personnel de sécurité qu’il a recrutés ont été recrutés en interne, déclare Kapilashrami. Elle souhaite l’augmenter à 50 % au cours des prochaines années et finalement à 70 %. « Nous nous concentrons sur la construction d’un vivier de talents internes et la requalification de notre main-d’œuvre », déclare-t-elle.
Inspirer les cyber-jeunes
Les entreprises ne peuvent faire que tant de choses seules, bien sûr. Une nouvelle réflexion sera nécessaire pour réapprovisionner complètement le pipeline de talents, déclare Pescatore. SANS, par exemple, s’est récemment associé à la National Cyber Scholarship Foundation pour lancer CyberStart, un concours dans lequel les lycéens s’affrontent pour 2 millions USD de bourses d’études universitaires.
Les étudiants gagnent en obtenant de bons scores lors de concours semblables à des jeux pour sauver l’environnement, et sont exposés à des sujets tels que la programmation, la cryptographie et l’informatique légale.
Ce qui nous ramène à Hendrix, qui s’est retrouvé par erreur dans la cybersécurité en regardant un spectacle de tueurs en série. De nos jours, il joue son rôle pour s’assurer que les jeunes sous-représentés ont la cybersécurité à leur portée dès leur plus jeune âge. Bien que la pandémie ait mis fin à ses conférences en personne sur l’alphabétisation technologique dans les écoles de la région de San Antonio, il a récemment publié un livre intitulé « Saleen, the CyberTeen » concernant une jeune fille noire.
« Ma mission est d’éduquer les jeunes générations sur les possibilités », déclare Hendrix. « Et il y a une reconnaissance croissante dans le secteur qu’ils seront nécessaires. »

