Commencez par l'invariant, et non par la variante
Les attaques de type « ClickFix » évoluent tous les mois ou tous les deux mois depuis la version 2025. De nouveaux leurres, de nouveaux modes de lancement, de nouvelles charges utiles. MITRE a ajouté cette technique à ATT&CK sous le nom « T1204,004, User Execution: Malicious Copy and Paste » ( 101, Exécution par l'utilisateur : copier-coller malveillant), sur 18 March 2025. Sa caractéristique déterminante pour un « hunter » est que la victime effectue l'exécution manuellement. Le travail de l'attaquant se limite à la persuasion : un faux CAPTCHA, une fausse boîte de dialogue d'erreur, une instruction vous invitant à appuyer sur Win+R puis à coller.
Un client a demandé s'il était couvert contre le variant actuel. S'attaquer aux variantes une par une est une cause perdue d'avance, car le temps que vous ayez préparé le contenu pour la version de ce mois-ci, une nouvelle version est déjà sortie. Le guide s'est donc concentré sur ce qui ne change pas. Quelle que soit la technique utilisée, presque toutes les variantes se terminent de la même manière : un utilisateur saisit ou colle une commande dans la boîte de dialogue « Exécuter » de Windows.
Recherchez l'endroit où l'utilisateur saisit son texte, et la variante n'aura plus d'importance.
Pourquoi RunMRU est la source qu'il vous faut
Windows conserve une trace de ce qui est saisi dans la boîte de dialogue « Exécuter » à l'emplacement suivant :
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Explorer\RunMRUChaque commande est stockée sous la forme d'une chaîne de caractères nommée a, b, c, etc., et une valeur de type MRUList enregistre l'ordre dans lequel elles ont été utilisées. Ce paramètre est spécifique à chaque utilisateur, il est conservé d'un redémarrage à l'autre et, dans la plupart des environnements, personne ne le surveille.
Trois caractéristiques en font un excellent terrain de chasse :
- Il enregistre l'intention, et pas seulement l'exécution. Dans RunMRU, une commande correspond à une instruction qu'un utilisateur a délibérément saisie ou collée. Ce rapport signal/bruit est bien supérieur à celui d'un flux de création de processus.
- Il s'agit d'une analyse rétrospective. Vous lisez un récit historique ; la recherche ne se limite donc pas à ce qui s'est passé sous les yeux de vos outils.
- Cette requête ne coûte pas cher. Une valeur de registre, une question, aucun déploiement côté agent, aucun nouveau pipeline de télémétrie.
Le pivot
La recherche de cette valeur sur l'ensemble d'un vaste parc informatique a donné des dizaines de milliers de résultats. C'est à ce moment-là que la plupart des recherches s'enlisent, et c'est là que la méthode importe davantage que la requête.
Au lieu d'affiner la recherche par mot-clé, le filtre a permis d'affiner la recherche en fonction du comportement « » : les commandes qui sortent du domaine pour récupérer quelque chose. La récupération de la charge utile est l'étape sur laquelle repose ClickFix ; il s'agissait donc du bon critère de sélection pour l'hypothèse initiale. Cela permet également de détecter une catégorie de problèmes tout à fait différente.
Une phrase a retenu mon attention, et ce n'était pas à cause du domaine ni des outils. Ce sont deux petits détails qui ont fait la différence : l'option -u et un nom de fichier de sortie faisant référence à des données relatives aux vulnérabilités.
Dans , la commande curl, -u utilise les identifiants sous la forme « utilisateur:mot de passe » directement dans la ligne de commande. Le nom d'utilisateur et le mot de passe figuraient bien là, dans le registre, en texte clair, exactement tels qu'ils avaient été saisis quelques mois plus tôt. La personne qui a rédigé cette phrase cherchait à résoudre un problème : extraire le fichier de résultats, l'enregistrer localement, puis l'ouvrir. Personne ne pensait au fait que Windows garde en mémoire ces informations.
Quinze minutes, et ce qui a rendu cela possible
La structure du cahier existait déjà, et c'est cette partie-là qu'il convient de recopier. Les données étaient lisibles cinq minutes après avoir décidé de les consulter. Le mot de passe en clair est apparu en moins de quinze secondes, et l'équipe a immédiatement reçu un message lui demandant de vérifier à la fois les identifiants et le terminal. Un ticket a été créé et le mot de passe a été modifié dans l'heure qui a suivi.
Cette rapidité tenait au fait que la requête était déjà rédigée, et non à la nature spectaculaire de la découverte.
Pourquoi la destination comptait davantage que le diplôme
Les identifiants n'ont pas permis d'accéder à l'environnement du client. Il s'est connecté à un portail tiers de gestion des vulnérabilités, qui recense toutes les failles non corrigées au sein du parc informatique.
Un attaquant qui, dans cette situation, n'a pas besoin de scanner ni de deviner, et n'a pas besoin de se faire remarquer pour trouver un moyen de s'introduire. Ils peuvent lire la liste. Et comme ce compte était hébergé sur une plateforme tierce, la question de savoir à qui incombe la responsabilité de le mettre à jour n’a pas de réponse évidente, ce qui explique précisément pourquoi les identifiants restent inchangés pendant des mois.
En ce qui concerne les numéros « 2026 » de Verizon, c'est dans cette direction que le risque évolue. L'implication de tiers dans les violations de sécurité a augmenté de 60 % par rapport à l'année précédente et concerne désormais près de la moitié de ces incidents ; par ailleurs, parmi les organisations tierces concernées, la correction des mots de passe faibles et des erreurs de configuration des autorisations prend près de huit mois pour la moitié des problèmes constatés.
Ce qui n'a pas fonctionné
Les mots-clés constituaient évidemment le point de départ logique, mais ils se sont avérés être une impasse. Si vous effectuez une recherche dans l'historique de « Exécuter » avec les mots-clés « https », « PowerShell » ou « cmd », vous n'obtiendrez soit aucun résultat, soit beaucoup trop de résultats. Ces trois éléments sont faciles à dissimuler pour un attaquant, et tous trois apparaissent régulièrement dans le cadre d'une utilisation légitime. « Des indicateurs simples comme ceux-ci sont faciles à dissimuler et apportent rarement une valeur ajoutée », a déclaré le chasseur de HuntIQ qui l'a découvert.
Il convient de préciser cette distinction, car elle s'étend au-delà de cette chasse. Les filtres par mot-clé demandent à quelle chaîne de caractères est présente. Les filtres comportementaux posent les questions suivantes : «que cherche à faire cette commande ». Le premier est facile à contourner et bruyant. Le second est suffisamment court pour être lu ligne par ligne.
Faites-le vous-même
- Récupérez l'historique de la boîte de dialogue « Exécuter » de chaque terminal. Dans Tanium, cela correspond à une seule question :
Récupérez les « noms de valeurs de clés de registre avec leurs données » [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Explorer\RunMRU] de toutes les entités - Filtrez en fonction de la recherche externe, et non en fonction des mots-clés. Commandes qui récupèrent des données provenant de l'extérieur du domaine : clients HTTP, utilitaires de transfert de fichiers, interpréteurs de scripts récupérant une ressource distante. Ce texte est suffisamment court pour être lu.
- Vérifiez les fichiers « survivors » pour les indicateurs d'authentification. Concrètement, cela correspond aux options -u et --user dans curl, -p et --password dans divers clients, /user: dans les utilitaires Windows, ainsi qu'à toute URL comportant des identifiants dans la section « authority » sous la forme user:pass@host.
- Accordez la priorité aux destinations tierces. Les identifiants d'accès à la plateforme d'un tiers sont ceux dont personne au sein de votre organisation n'est chargé de la rotation.
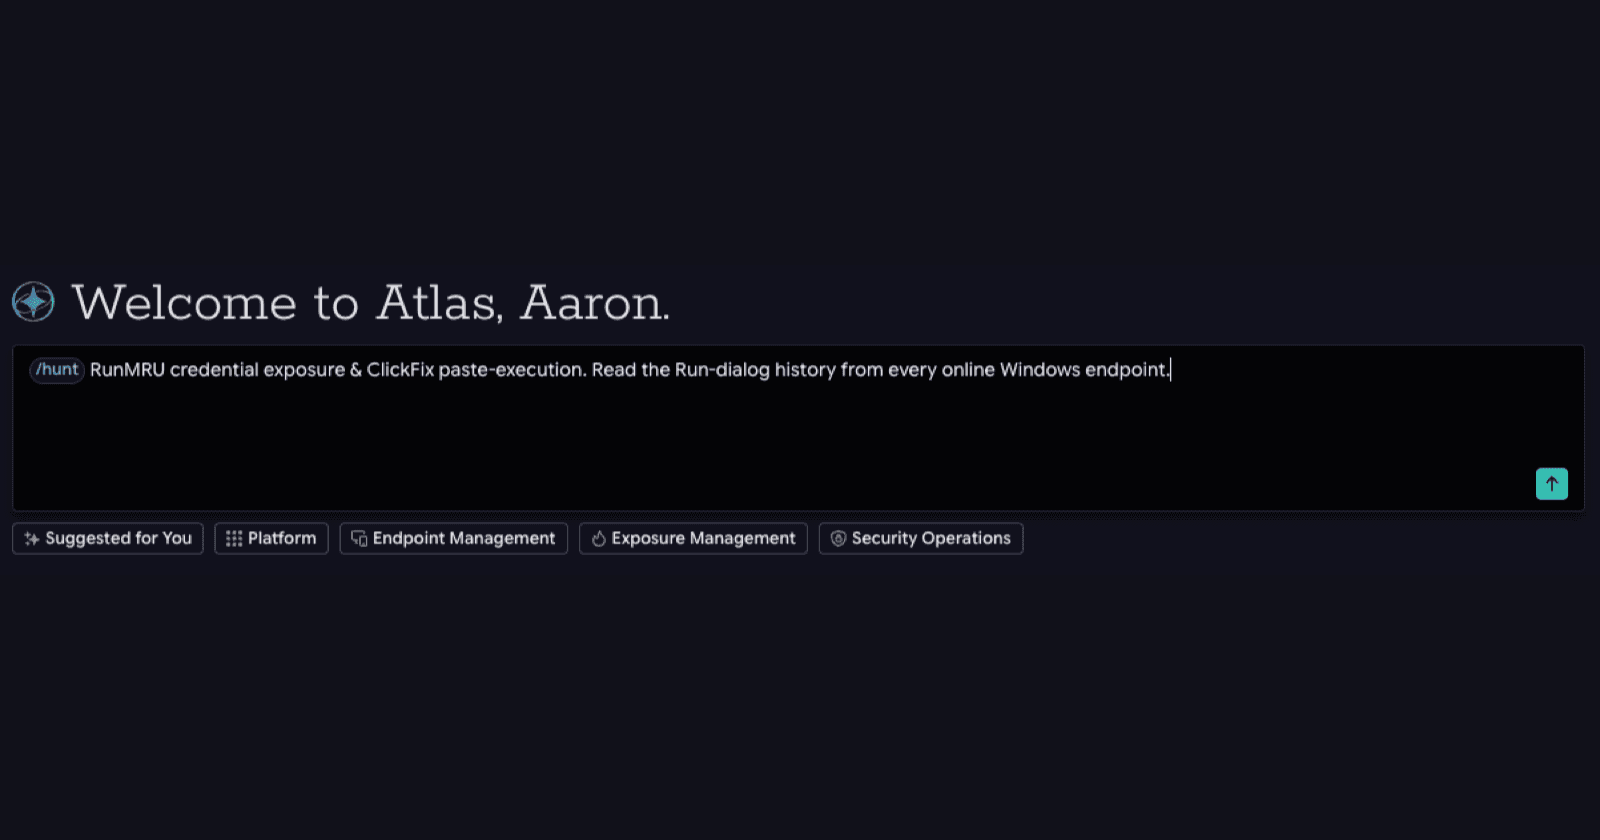
- Pour ceux qui utilisent Tanium Atlas, exécutez la commande suivante : /hunt Vérifiez l'historique de la boîte de dialogue « Exécuter » de Windows (la clé de registre RunMRU) sur tous les terminaux afin de repérer les commandes saisies qui effectuent des requêtes sur Internet et contiennent un mot de passe intégré, par exemple « curl -u user:pass ». Veuillez indiquer l'hôte, l'utilisateur et la destination, et masquer le mot de passe.
Conditions préalables et limites
- Le point de terminaison doit être en ligne. Cette opération lit le registre en temps réel, et non à partir d'un historique.
- Vous pouvez obtenir l' s concernant uniquement l'utilisateur actuellement connecté à l'adresse. RunMRU est hébergé sur HKCU ; ainsi, une seule requête sur un point de terminaison partagé permet d'obtenir l'historique d'une seule personne.
- Dans les sites où le travail est partagé ou organisé en équipes, répétez la recherche à différents moments de la journée. Vous détectez les utilisateurs supplémentaires au fur et à mesure qu'ils se connectent, et un seul balayage passera inaperçu pour la plupart d'entre eux.
- C'est la preuve de la saisie, et non de l'exécution. Une commande a été saisie dans RunMRU ; quant à savoir si elle s'est exécutée avec succès, c'est une autre question.
- L'absence ne prouve rien. Cette touche peut être désactivée, et de nombreux utilisateurs n'utilisent jamais la boîte de dialogue « Exécuter ».
Mise en correspondance avec le modèle ATT&CK
| Technique | Rôle dans cette chasse |
|---|---|
T1204,004 Copier-coller malveillant | La technique que ce guide a été conçu pour vous aider à découvrir. Ajouté à ATT&CK 18 March 2025. |
T1552,002 Identifiants « » dans le registre | Ce qui a été découvert. RunMRU est un emplacement du registre contenant des identifiants en clair. |
T1105 Transfert d'outils Ingress | Le comportement sur lequel le filtre est activé. La récupération à partir d'une ressource externe est l'étape qu'il convient d'isoler. |
T1059,001 / .003 Interpréteur de commandes et de scripts | Comment les commandes copiées s'exécutent-elles lorsque l'utilisateur appuie sur la touche Entrée ? |
Ce que le client a modifié
Trois choses, par ordre croissant d'utilité.
- Ils ont changé le mot de passe.
- Ils ont sensibilisé les utilisateurs qui agissaient ainsi.
- Puis ils ont supprimé la raison d'être de cette entité.
La requête manuelle, qui nécessitait la saisie d'un mot de passe dans la boîte de dialogue « Exécuter », a été remplacée par un appel d'API correctement authentifié permettant de collecter les mêmes données relatives aux vulnérabilités. Les deux premières permettent de résoudre un incident. Le troisième corrige la classe.
À retenir
Un contenu élaboré autour d'une hypothèse donnée met systématiquement en évidence des éléments qui s'en écartent, et ce n'est pas le fruit du hasard. Une recherche axée sur une technique spécifique met toujours en évidence tout ce qui partage le fondement de cette technique. Recherchez là où les utilisateurs interagissent, filtrez en fonction de leur comportement plutôt que de chaînes de caractères, puis analysez les résultats obtenus.
La question que vous devriez vous poser cette semaine n'est pas de savoir si vos qualifications sont solides. C'est là qu'elles sont actuellement consignées en texte clair.
Prenez une longueur d'avance sur le prochain
- Découvrez comment Tanium Security Operations et HuntIQ détectent ce que la recherche par mots-clés ne parvient pas à repérer.
- Découvrez à quelle vitesse Tanium Atlas transforme une hypothèse de recherche en une opération de ratissage à l'échelle de la flotte.
Sources des chiffres externes
Rapport « Verizon 2026 Data Breach Investigations », via Help Net Security, 20 May 2026. helpnetsecurity.com/2026/05/20/verizon-2026-dbir-findings/ (s'ouvre dans un nouvel onglet)
MITRE ATT&CK, T1204,004 Exécution par l'utilisateur : copier-coller malveillant. attack.mitre.org/techniques/T1204/004/ (s'ouvre dans un nouvel onglet) Ajout de 18 March 2025.

