Dans le contexte actuel où les menaces évoluent rapidement, il est essentiel de corriger les vulnérabilités en temps opportun pour garantir une sécurité solide. Pourtant, de nombreuses organisations ont du mal à hiérarchiser et à corriger efficacement les vulnérabilités critiques, ce qui expose leurs systèmes et leur infrastructure informatique à des risques.
Découvrez Remediation Visibility, un nouveau workflow automatisé très performant disponible sur Tanium Comply qui révolutionne la manière dont les entreprises abordent la gestion des vulnérabilités, la gestion des risques et la correction des failles de sécurité.
Combler le fossé entre les équipes informatiques et celles chargées de la sécurité
Une remédiation efficace nécessite une collaboration sans faille entre les équipes chargées de l'exploitation informatique et celles chargées de la sécurité. Traditionnellement, les organisations ont rencontré des difficultés à cet égard en raison de processus cloisonnés et d'applications et d'outils disparates. La fonctionnalité « Remediation Visibility » répond à ce défi en combinant les résultats d'analyse des vulnérabilités issus de Tanium Comply avec les correctifs non planifiés provenant de Tanium Patch, offrant ainsi une vue d'ensemble unifiée des priorités critiques en matière de correction.
Cette intégration ne se contente pas de mettre en évidence les vulnérabilités : elle favorise la coordination entre les équipes informatiques et de sécurité, leur permettant ainsi de collaborer en vue d'atteindre leur objectif commun, à savoir réduire les risques et renforcer le niveau de sécurité.
Les 3 fonctionnalités clés de « Remediation Visibility »
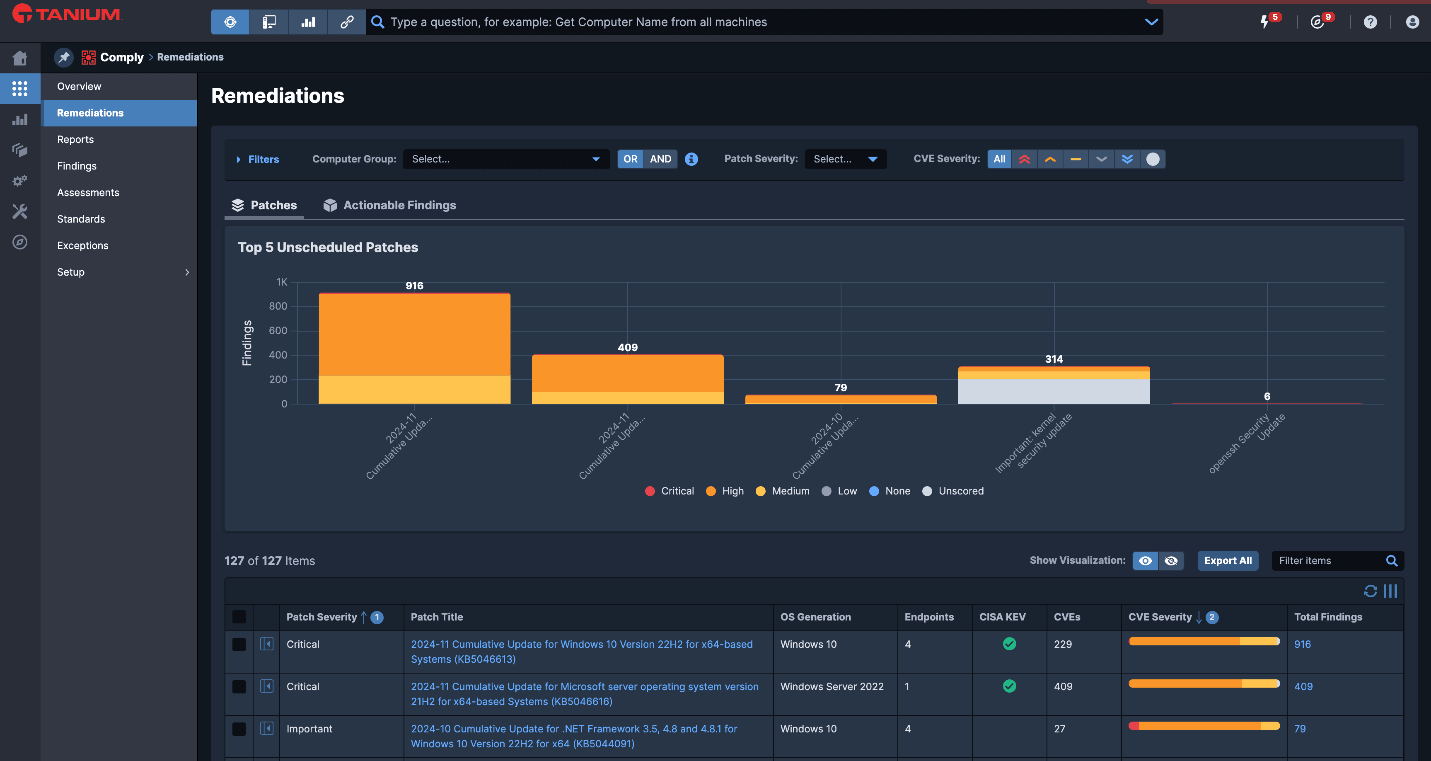
- Mettez en avant les 5 correctifs non planifiés les plus importants : Concentrez vos efforts sur les mesures correctives les plus efficaces. La fonctionnalité « Visibilité des mesures correctives » identifie et classe par ordre de priorité les cinq correctifs non planifiés les plus importants, susceptibles de résoudre les vulnérabilités les plus critiques mises en évidence par les configurations du client. En accordant la priorité à ces correctifs, les équipes informatiques peuvent remédier rapidement aux problèmes de gravité élevée qui présentent le plus grand risque.
- Analyse concrète de l'impact des correctifs : Il est essentiel de déterminer quelles vulnérabilités peuvent être corrigées par un correctif pour garantir une correction efficace. Cette fonctionnalité permet aux équipes d'examiner en détail chaque mesure de correction, en fournissant des informations précises sur les vulnérabilités identifiées qui seront corrigées. Cette clarté permet de s'assurer qu'aucun problème critique ne passe inaperçu.
- Correction automatisée et intelligente : L'approche traditionnelle consistant à jongler entre plusieurs systèmes de sécurité appartient désormais au passé. La fonctionnalité « Remediation Visibility » offre une capacité de transition fluide et automatisée qui permet aux administrateurs de passer sans effort de Tanium Comply directement à Tanium Patch, sans avoir à changer manuellement de système ni de contexte.
Cette intégration sophistiquée élimine les difficultés généralement liées aux opérations multiplateformes, ce qui permet aux équipes de sécurité de travailler plus efficacement. Ce flux de travail rationalisé améliore considérablement le processus de correction en offrant une expérience fluide permettant d'ajouter des correctifs soigneusement vérifiés aux listes de correctifs et de mettre en œuvre les mesures de sécurité nécessaires.
En supprimant les barrières traditionnelles entre l' l'évaluation des vulnérabilités et le déploiement des correctifs, les organisations peuvent accélérer considérablement leurs cycles de correction, ce qui permet en fin de compte de réduire la période d'exposition aux menaces potentielles pour la sécurité.
Fonctionnement de la visibilité sur les mesures correctives
Le processus est simple, mais très efficace. Lorsque Tanium Comply et Tanium Patch sont tous deux exécutés sur les terminaux :
- Les analyses de vulnérabilité « » dans Comply permettent de détecter les terminaux affectés par des vulnérabilités spécifiques répertoriées dans la base de données Common Vulnerabilities and Exposures (CVE).
- Si un correctif hors calendrier existe pour corriger une vulnérabilité CVE détectée, ces informations sont affichées sur la page « Remediations » (Correctifs) du site .
- Les administrateurs peuvent examiner les résultats exploitables regroupés par correctifs non planifiés et soit déployer ces correctifs, soit les ajouter à des listes de blocage directement dans Tanium Patch.
Les deux onglets principaux de la page « Remédiations » facilitent la navigation :
- Onglet « Correctifs » : Répertorie les résultats agrégés et les classe par correctif. Les équipes peuvent rapidement identifier les correctifs qui corrigent plusieurs vulnérabilités et approfondir leur analyse pour examiner les détails spécifiques.
- Onglet « Résultats exploitables » : Fournit des données détaillées sur chaque résultat, notamment le niveau de gravité du correctif, les détails du CVE, les informations sur les terminaux, etc. Les filtres avancés permettent d'adapter l'affichage en fonction de critères spécifiques, ce qui garantit aux administrateurs de pouvoir établir des priorités et de segmenter efficacement.
Renforcer la collaboration et réduire les risques
Grâce à « Remediation Visibility », les entreprises peuvent intégrer et regrouper de manière transparente les résultats des analyses de vulnérabilité avec des données complètes de gestion des correctifs au sein d'une plateforme unifiée. Cette intégration stratégique favorise une meilleure collaboration entre les équipes en supprimant les cloisonnements opérationnels traditionnels entre les équipes de sécurité et les équipes informatiques. L'harmonisation qui en résulte permet une approche plus coordonnée de la gestion des vulnérabilités et des expositions, dans le cadre de laquelle les problèmes de sécurité sont évalués de manière méthodique et classés par ordre de priorité en fonction de leur impact potentiel en termes de risque et de leur niveau de gravité.
Ce cadre de hiérarchisation systématique permet aux organisations de mener à bien leurs actions de correction des vulnérabilités avec plus de rapidité et de précision, ce qui se traduit en fin de compte par des processus de gestion des vulnérabilités plus efficaces et performants. Ce processus rationalisé permet non seulement d'accélérer le délai de correction, mais garantit également que les problèmes de sécurité critiques soient traités sans délai, ce qui contribue à mettre en place une infrastructure de sécurité plus solide et plus réactive.
En mettant en évidence les problèmes critiques et en fournissant des informations exploitables, cette fonctionnalité permet aux équipes informatiques et de sécurité d'agir avec détermination, réduisant ainsi la durée pendant laquelle les vulnérabilités restent sans solution. Il en résulte un environnement plus sécurisé, mieux protégé contre d'éventuelles failles.
Conditions préalables à l'utilisation de la fonctionnalité « Remediation Visibility »
Pour bénéficier de cette fonctionnalité, les modules Tanium suivants sont requis :
Assurez-vous que les analyses « Comply » et « Patch » sont bien actives sur les terminaux et que les droits d'accès appropriés, basés sur les rôles (RBAC), sont mis en place pour consulter et gérer les résultats et les correctifs.
Promouvoir l'excellence en matière de sécurité
La « visibilité des mesures correctives » constitue une avancée majeure dans la gestion des vulnérabilités et des expositions. En associant des informations exploitables à des flux de travail automatisés, les organisations peuvent combler le fossé entre la détection et la correction, renforçant ainsi leur niveau global de sécurité.
Face à la recrudescence des cybermenaces, la capacité à réagir rapidement et efficacement face aux vulnérabilités critiques n'est plus une option, mais une nécessité. Grâce à la fonctionnalité « Remediation Visibility », les utilisateurs de Tanium disposent des outils nécessaires pour établir des priorités, collaborer et remédier aux problèmes en toute confiance.
Découvrez comment « Remediation Visibility » peut transformer votre approche de la sécurité et vous aider à garder une longueur d'avance sur les menaces. Construisons ensemble un avenir numérique plus sûr.
Consultez notre Centre de ressources pour obtenir des informations techniques sur la solution « Remediation Visibility » d' :.
Tanium AEM incarne le summum des solutions modernes de gestion informatique, offrant aux opérateurs la confiance nécessaire pour mettre en œuvre, en toute sécurité et de manière fiable, des changements à forte valeur ajoutée au sein de leurs environnements. Nous vous invitons à nous rejoindre alors que nous ouvrons la voie en matière d’innovation dans la gestion autonome des terminaux, et nous nous réjouissons de vous aider à découvrir comment Tanium AEM peut faire passer les opérations informatiques et la sécurité de votre entreprise à un niveau supérieur.
- Pour en savoir plus sur Tanium AEM, rendez-vous sur . Converge 2024 à la demande :
- Inscrivez-vous à ce webinaire informatif : Développer les capacités informatiques et la mise en œuvre des mesures de sécurité grâce à la gestion autonome des terminaux (AEM)
- Pour en savoir plus sur la visibilité des mesures correctives d' , consultez la page « » sur le Centre de ressources Tanium
- Les clients actuels de Tanium peuvent consulter ces modules de formation AEM à l'adresse (Remarque : un compte Tanium Learning Center est requis : )
- Découvrez une brève démonstration complète de Tanium AEM
- Prenez rendez-vous pour une démonstration en direct

