Il est essentiel que les entreprises procèdent à un audit de leurs serveurs SSL/TLS dans le cadre d'un processus régulier d'évaluation des bonnes pratiques de sécurité. Le non-respect de cette consigne peut entraîner des failles de sécurité et des interruptions de service.
Chaque année, nous constatons des cas très médiatisés d'entreprises qui ont subi des interruptions de service en raison de l'expiration de leurs certificats. Les gros titres de la semaine dernière concernant d'importantes pannes en Europe et au Japon soulignent que les certificats périmés peuvent avoir un impact considérable sur une entreprise. Si les systèmes informatiques cessent de fonctionner, l'activité s'en trouvera également paralysée, ce qui pourrait avoir des conséquences désastreuses sur le chiffre d'affaires, la confiance des clients et la valeur de la marque, sans parler de la productivité.
Depuis sa création par Netscape en 1994, le protocole SSL/TLS a fait l'objet d'un certain nombre d'attaques majeures. Au fil du temps, des organismes de normalisation et de conformité tels que PCI-DSS, le NIST, le CIS et l'IETF ont publié des recommandations concernant les protocoles SSL/TLS et les suites de chiffrement à utiliser afin d'éviter d'être victime d'attaques telles que DROWN, POODLE, BEAST, CRIME et ROBOT.
Prendre des mesures pour garantir la préparation à la mise en conformité
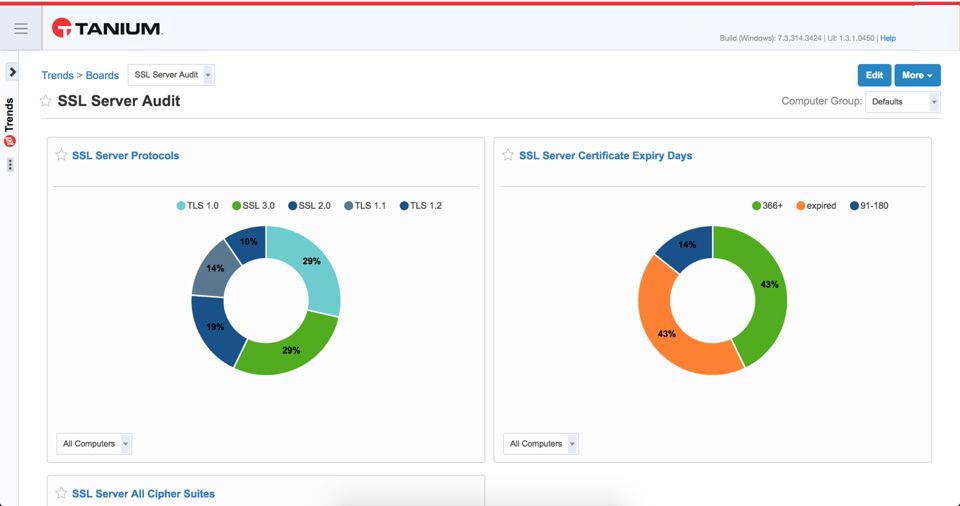
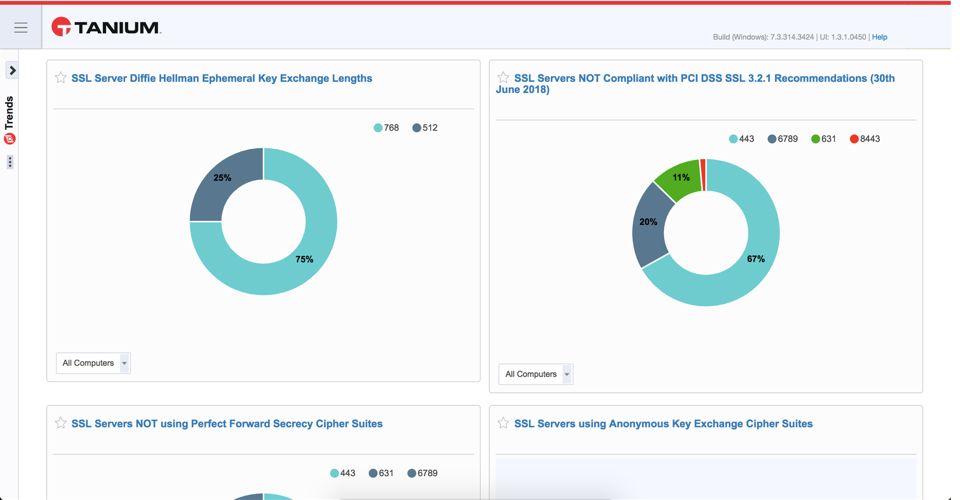
Ces recommandations font l'objet d'une révision constante, et la dernière version de la norme PCI-DSS ne considère plus les protocoles SSL 2,0, SSL 3,0 et TLS 1,0 comme sécurisés. Bien que la version TLS 1,1 soit encore acceptable, la version 1,2 du protocole TLS est considérée comme la meilleure pratique, car elle prend en charge les suites de chiffrement AEAD modernes. À compter de la version « juin 2018 », l'utilisation de tout protocole autre que TLS 1,1 ou TLS 1,2 entraînera la non-conformité d'une entreprise aux normes PCI.
La résilience de l'entreprise passe d'abord par de bonnes pratiques de sécurité et une visibilité totale sur votre environnement. Réaliser un audit de votre environnement pour vous assurer que vous êtes en conformité peut s'avérer très difficile, mais grâce à Tanium, vous pouvez immédiatement démontrer :
- Chaque serveur de votre environnement qui ne prend en charge que les protocoles TLS 1,1 et TLS 1,2 et qui répond donc aux exigences de conformité PCI-DSS
- Certificats dont la validité arrive bientôt à expiration
- Si un serveur SSL prend en charge le protocole TLS 1,2, qui est la version la plus sécurisée du protocole TLS actuellement disponible
- Les serveurs qui prennent en charge les protocoles SSL 2,0, SSL 3,0 et TLS 1,0 vous exposent donc à un risque de non-conformité – et à une faille de sécurité
La résilience de l'entreprise ne se limite pas à la prévention. C'est bien plus qu'un simple rétablissement. Il s'agit d'une pratique commune qui rassemble les équipes informatiques, opérationnelles et de sécurité afin de garantir que des principes de sécurité solides soient intégrés à l'ensemble du réseau de l'entreprise. Ce n'est qu'ainsi que les organisations pourront agir – et réagir – en temps réel face aux menaces et aux pannes.
Découvrez sur comment la conformité et les bonnes pratiques de sécurité vont de pair
Vous souhaitez découvrir Tanium en action ? Prenez rendez-vous pour une démonstration individuelle ou participez à notre webinaire hebdomadaire. Venez échanger avec nos experts Tanium lors de nos prochains événements organisés dans le cadre de l' :.

