Aujourd’hui, nous sommes heureux d’annoncer la disponibilité générale de Tanium Discover version 3,0, qui comprend de nouveaux profils d’analyse Discover, des emplacements d’interface et des permissions améliorées pour la visibilité des endpoints gérés et non gérés.
Tanium Discover analyse les réseaux pour trouver des actifs cachés et non gérés, même sur de grands réseaux mondiaux distribués avec des centaines de milliers d’endpoints. Les administrateurs peuvent choisir de bloquer les appareils ou de les gérer pour s’assurer que les appareils connectés au réseau sont pris en compte et sous contrôle.
Avec les nouveaux profils Discover, nous avons simplifié et amélioré le processus de configuration des analyses Discover. Vous pouvez facilement configurer des analyses de découverte actives ou passives pour utiliser différentes méthodes de découverte et les exécuter à différents moments. Les analyses peuvent être définies pour inclure ou exclure des réseaux spécifiques, des sous-réseaux isolés, des VPN ou des groupes d’ordinateurs.
Nouveautés de Discover 3,0
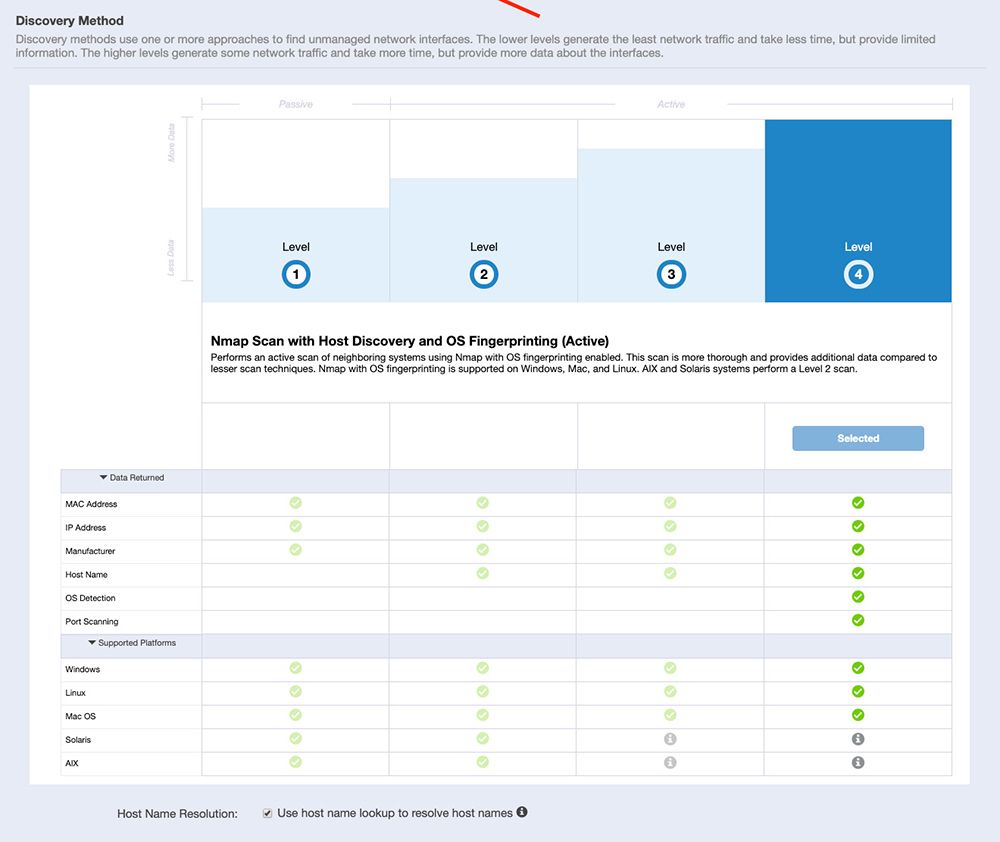
Le nouveau sélecteur de méthode visuelle affiche les différentes méthodes d’analyse ainsi que les fonctionnalités et les données disponibles pour chacune. Cette nouvelle vue facilite le choix des méthodes d’analyse correctes pour vos réseaux et la compréhension des données que vous collecterez.
De plus, Discover prend désormais en charge Scan Windows. Avec Scan Windows, vous pouvez choisir d’exécuter des analyses uniquement pendant certaines fenêtres afin de réduire l’utilisation du réseau pendant les périodes critiques.
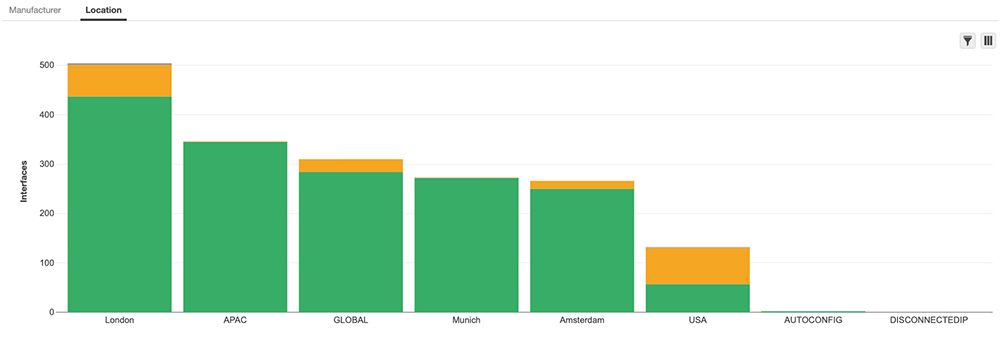
Grâce à la nouvelle fonctionnalité Emplacements de Discover, vous pouvez regrouper les endpoints gérés et non gérés en fonction de leur emplacement physique ou logique. Les emplacements peuvent être une hiérarchie de valeurs, vous permettant de configurer des relations telles que le pays, la ville, le bâtiment, l’étage, etc. Les emplacements sont créés en important un fichier CSV de plages d’adresses, d’adresses NAT et de valeurs d’emplacement. Ensuite, lorsque les interfaces sont découvertes, les emplacements appropriés leur sont attribués en fonction des plages que vous avez configurées.
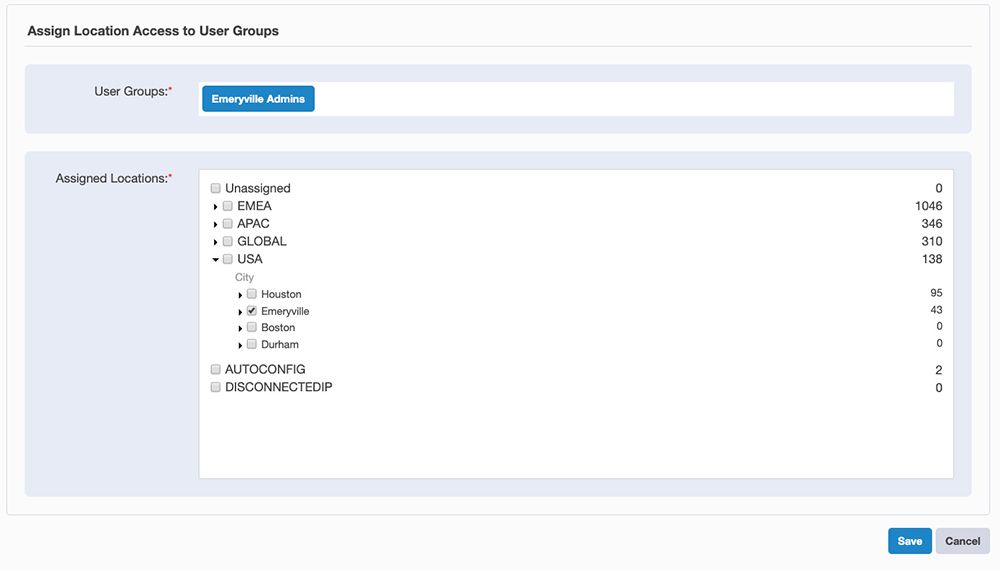
Une fois que vous avez attribué des endpoints aux emplacements, vous pouvez ensuite définir des permissions de visibilité aux emplacements, en contrôlant les groupes d’utilisateurs qui peuvent voir quels emplacements. Grâce à cela, vous pouvez utiliser Discover avec différentes équipes qui peuvent n’avoir besoin de voir que les actifs dans leur région.
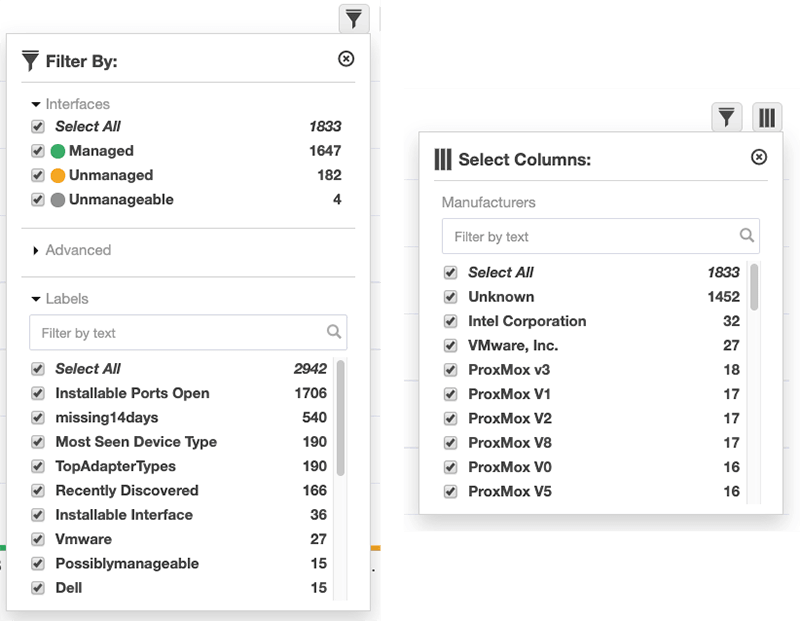
Dans Discover 3,0, vous pouvez également bénéficier de contrôles supplémentaires à la vue Résumé de l’interface, améliorant ainsi la facilité d’utilisation et les capacités de reporting. Le contrôle de filtre vous permet de basculer entre les interfaces gérées ou non gérées ou entre les interfaces et les interfaces que vous souhaitez afficher uniquement un sous-ensemble d’étiquettes. Vous pouvez également choisir les colonnes à afficher, ce qui vous permet d’afficher uniquement certains fabricants ou emplacements.
Les contrôles spécifient les interfaces qui s’affichent à la fois dans les graphiques et dans la liste des interfaces. Les exportations de données Discover sont également affectées par les contrôles, ce qui permet aux utilisateurs de créer différents rapports d’exportation.
Pour obtenir une explication plus détaillée de ces nouvelles fonctionnalités Discover (et plus encore !), veuillezconsulter la Communauté Tanium.
Pour en savoir plus sur Tanium Discover 3,0 et cette dernière version, veuillez contacter votre chargé de compte ouprogrammer une démo dès aujourd’hui.
Vous souhaitez voir Tanium en action ? Planifiez une démo individuelle ou participez à notre webinaire hebdomadaire. Discutez avec nos experts Tanium lors de nos prochains événements.

