À compter d'aujourd'hui, Cloudflare, qui renforce la sécurité et les performances des sites Web et des services d'entreprises internationales, et Tanium s'associent afin de consolider davantage les politiques d'accès « Zero Trust » des entreprises. Les clients des deux plateformes peuvent désormais intégrer la visibilité sur les terminaux de Tanium, leader du secteur, à Cloudflare for Teams ; ainsi, ce sont les politiques Cloudflare Access qui déterminent si une requête peut ou non atteindre les applications qui font fonctionner une organisation. Cela revêt une importance particulière dans un monde où le télétravail a connu un essor fulgurant.
L'évolution rapide et croissante vers des technologies privilégiant le cloud remet en cause l'idée reçue selon laquelle « ce qui se trouve en interne est sécurisé », donnant ainsi naissance à de nouveaux produits capables d'identifier, d'authentifier et d'autoriser des utilisateurs et des appareils travaillant entièrement à distance. Face à ce nouveau modèle opérationnel, les entreprises peinent à protéger leurs applications et leurs données sensibles contre les appareils non sécurisés ou non autorisés. Les organisations ne disposent pas du contrôle nécessaire pour sécuriser ces nouveaux réseaux en imposant des restrictions non seulement aux utilisateurs, mais surtout aux appareils qui y accèdent.
Avec le modèle « Zero Trust », l'accès aux données sensibles, aux ressources, aux applications et aux services est accordé selon le principe du « privilège minimal », uniquement lorsque cela est nécessaire, et la vérification ou l'authentification de l'utilisateur et de l'appareil doit avoir lieu avant l'établissement de la connexion. Alors que l'authentification des utilisateurs a jusqu'à présent retenu l'essentiel de l'attention, Cloudflare et Tanium s'associent pour renforcer le deuxième volet de cette équation : l'état de santé des appareils.
La solution « Endpoint Identity » de Tanium résout ce problème en étendant la visibilité de Tanium à l'environnement « Zero Trust ». Sans avoir besoin d'un autre agent côté terminal, les clients peuvent définir quels appareils peuvent accéder à leurs réseaux Zero Trust. Tout cela est rendu possible grâce à des intégrations fluides et rapides avec les technologies de gestion des identités et des accès les plus avancées du secteur, telles que Cloudflare.
Accès à Cloudflare
Cloudflare Access sécurise les applications en appliquant le modèle « Zero Trust » à chaque requête. Plutôt que de faire confiance à quiconque sur un réseau privé, Access vérifie l'identité de toute personne qui tente d'accéder à l'application. Grâce au réseau mondial de Cloudflare, cette vérification s'effectue dans un centre de données situé dans plus de 200 villes à travers le monde, afin de ne pas nuire aux performances.
Améliorer la visibilité
Tanium surveille et évalue l'état des terminaux en temps réel, contribuant ainsi à réduire la complexité informatique en offrant une visibilité et un contrôle complets sur les terminaux à partir d'une plateforme unique.
À l'instar des produits Cloudflare dédiés aux performances et à la sécurité du réseau, Tanium remplace les solutions traditionnelles de protection des terminaux par une plateforme unique permettant d'assurer la sécurité des appareils. Dès aujourd'hui, les entreprises peuvent interconnecter ces deux plateformes afin de bénéficier d'une sécurité complète du réseau et des terminaux, de type « ».
Comment ça fonctionne
L'intégration de Tanium et de Cloudflare for Teams est un jeu d'enfant. Le transfert de données entre l'agent Tanium installé sur le terminal et le réseau Cloudflare repose sur des connexions sécurisées de part et d'autre.
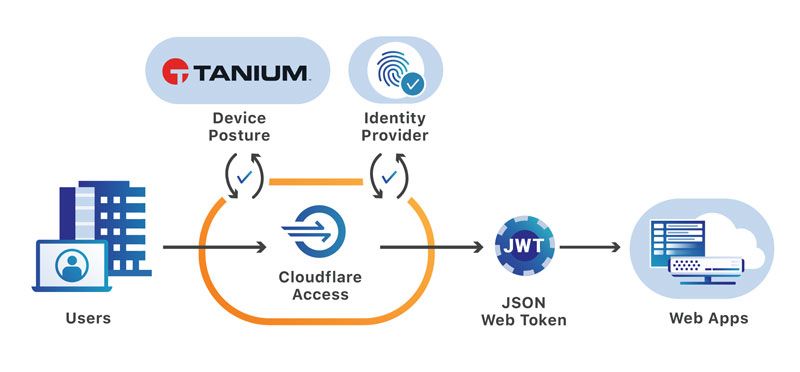
Crédit photo : Cloudflare
Grâce au réseau de Cloudflare et au système de distribution de Tanium, cette vérification s'effectue de manière transparente pour l'utilisateur final. Cloudflare Access runs in all of Cloudflare’s data centers in 200 cities around the world; putting enforcement decisions within 100ms of 99% of the world’s Internet connected population. Grâce à l'intégration directe avec Tanium, l'évaluation peut également s'effectuer sans connexion à la couche administrative de Tanium.
Quelle est la prochaine étape ?
Les clients de Cloudflare/Tanium peuvent dès à présent profiter des avantages de cette intégration en limitant l'accès aux ressources accessibles à distance aux seuls appareils gérés et sécurisés.
Pour en savoir plus du point de vue de Cloudflare, consultez l'article « » ici :.
Vous souhaitez découvrir Tanium en action ? Prenez rendez-vous pour une démonstration individuelle ou participez à notre webinaire hebdomadaire. Venez échanger avec nos experts Tanium lors de nos prochains événements organisés dans le cadre de l' :.

