Vendredi, 30 octobre, Tanium a publié une version mise à jour de notre module « Incident Response ». Je me réjouis de plusieurs des nouvelles fonctionnalités introduites par cette mise à jour, notamment la possibilité de détecter les consommateurs d'événements WMI malveillants, de mener une analyse à grande échelle des tâches planifiées et de rechercher des fichiers au repos en quelques secondes. Dans cet article, je vais vous expliquer les principes techniques et les cas d'utilisation qui sous-tendent chacune de ces fonctionnalités.
Détection des logiciels malveillants qui persistent via WMI
Windows Management Instrumentation (WMI) est une technologie essentielle de gestion du système présente dans toutes les versions de Windows depuis Windows XP et Windows Server 2000. Parmi ses nombreuses fonctionnalités, WMI intègre une infrastructure puissante de gestion des événements, capable de surveiller les événements système de bas niveau et de déclencher automatiquement des actions lorsqu'ils se produisent. Ces actions sont mises en œuvre sous la forme de « consommateurs d'événements » qui, lorsqu'ils sont déclenchés, exécutent une ligne de commande de votre choix ou un script Windows Scripting Host (VBScript ou JScript). Si la complexité du système d'événements WMI lui a permis de rester relativement méconnu, des recherches récentes[1] ont mis en évidence la manière dont les pirates peuvent en abuser pour en faire un mécanisme dissimulé de stockage et de persistance des logiciels malveillants.
Heureusement, l'identification des consommateurs d'événements WMI malveillants constitue un excellent cas d'utilisation des fonctionnalités de recherche et d'empilement en temps réel de Tanium. Un environnement Windows classique ne comporte qu'une poignée de consommateurs d'événements par défaut, et les applications tierces installent rarement des consommateurs supplémentaires. Nous avons donc mis au point une solution permettant à nos clients, d'une part, de rechercher instantanément sur leurs terminaux les consommateurs d'événements non autorisés et, d'autre part, de surveiller de manière proactive l'apparition de nouvelles entrées malveillantes.
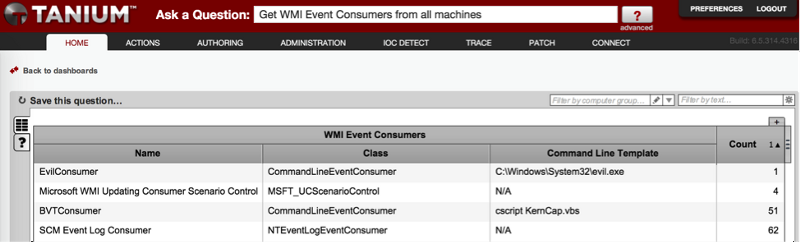
Notre nouveau capteur de réponse aux incidents, « WMI Event Consumers », analyse tous les consommateurs d'événements présents sur un système et renvoie trois champs clés : le nom du consommateur, sa classe (qui définit son type) et le modèle de ligne de commande (qui contient soit la ligne de commande pour un CommandLineEventConsumer, soit le script à exécuter pour un ActiveScriptEventConsumer). Par défaut, il s'agit d'un capteur de « comptage » — ce qui signifie que Tanium comptabilise chaque combinaison unique de ces champs sur l'ensemble des systèmes interrogés. Cela vous permet d'identifier facilement les valeurs aberrantes qui apparaissent rarement.
La capture d'écran ci-dessous présente un exemple des données fournies par le capteur WMI dans le cadre d'un petit déploiement en laboratoire comprenant environ 75 systèmes Windows. Nous avons mis en place un « Event Consumer » de ligne de commande manifestement malveillant, mais remarquez comment la colonne « Count », associée aux autres champs, permet de le repérer facilement.
Analyse des tâches planifiées
Contrairement à WMI, les « Tâches planifiées » constituent une fonctionnalité Windows très connue qui fait depuis longtemps l'objet d'abus de la part des pirates. Les tâches planifiées récurrentes peuvent servir de mécanisme de persistance pour les logiciels malveillants, et les tâches à distance constituent un moyen simple d'exécuter une commande ou une application lors d'un déplacement latéral. Alors que Tanium intégrait auparavant des capteurs permettant aux utilisateurs de rechercher des tâches spécifiques, nous avons souhaité ajouter la possibilité de regrouper et d’analyser rapidement l’ensemble des fichiers de tâches existants sur tous les systèmes d’un environnement. Les intervenants en cas d'incident doivent souvent rechercher des tâches qui exécutent certaines séquences de commandes, respectent certaines conventions de nommage ou constituent, d'une manière ou d'une autre, des anomalies parmi les tâches légitimement installées par le système d'exploitation ou des applications tierces.
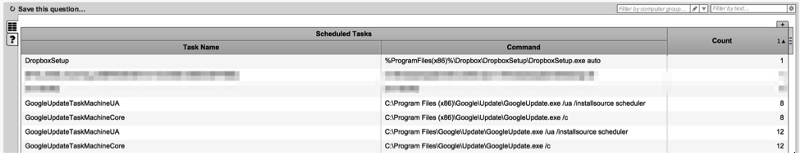
Notre nouveau capteur « Tâches planifiées » prend en charge précisément ce cas d'utilisation. Elle répertorie toutes les tâches de chaque système, qu'elles aient été créées à l'aide de la commande « at » ou de « schtasks ». Pour chaque tâche identifiée, il affiche le nom de la tâche ainsi que la ligne de commande complète de l'opération qu'il exécute. Outre la recherche de base, cela permet de distinguer facilement les tâches qui surviennent fréquemment de celles qui sont moins courantes, et d'analyser la ligne de commande exécutée afin de détecter d'éventuelles entrées anormales.
La capture d'écran ci-dessous présente un exemple de résultat fourni par ce capteur. Il ne se passe rien de particulier dans cet environnement de démonstration, mais nous pouvons constater qu'un seul système est chargé d'exécuter le programme d'installation de Dropbox, tandis que plusieurs autres systèmes disposent tous des composants de mise à jour de Google Chrome.
Recherche améliorée des fichiers au repos
Les intervenants en cas d'incident sont souvent amenés à rechercher des fichiers pouvant se trouver n'importe où sur le disque — et sur l'ensemble des systèmes — à l'aide de critères de base, tels qu'un nom partiel ou complet, un chemin d'accès ou un hachage. De nombreux produits répondent à ce cas d'utilisation en parcourant l'intégralité du contenu d'un disque, en analysant les fichiers et en calculant des hachages à chaque fois qu'une recherche doit être effectuée. Ce processus a tendance à être à la fois lent et gourmand en ressources.
Chez Tanium, nous avons souhaité résoudre ce problème tout en restant fidèles à nos principes fondamentaux que sont la rapidité et l'évolutivité. Notre solution s'appelle tout simplement « Tanium Index » et fait partie intégrante de nos modules « Incident Response » et « IOC Detect ». Une fois installé, Index utilise un mécanisme léger pour créer un catalogue initial de tous les fichiers présents sur le disque, ainsi que les métadonnées associées. Il utilise ensuite un mécanisme de surveillance de bas niveau pour mettre à jour efficacement l'index à mesure que de nouveaux fichiers sont créés, modifiés, renommés ou supprimés. En moyenne, l'index n'occupe que quelques dizaines de mégaoctets d'espace disque.
Quel est l'intérêt pour un enquêteur ? Cela signifie que vous pouvez utiliser Tanium pour effectuer une recherche sur l'ensemble des terminaux en fonction de n'importe quelle combinaison des critères suivants, et obtenir des résultats en quelques secondes :
- Nom du fichier, extension et chemin d'accès
- Hachage de fichier (MD5, SHA-1 ou SHA-256)
- « Nombre magique » du fichier (quatre premiers octets)
- Horodatages de création et de modification
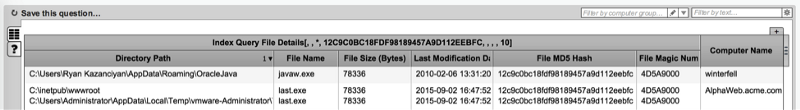
À titre d'exemple, la capture d'écran ci-dessous présente le résultat d'une simple recherche dans l'index d'un environnement visant à détecter un hachage malveillant MD5 (l'horodatage de création du fichier a été omis de l'affichage pour des raisons d'espace).
Nous allons développer de nombreuses fonctionnalités supplémentaires pour Tanium qui s'appuient sur Index pour la gestion des incidents, la recherche d'indicateurs de compromission (IOC) et d'autres cas d'utilisation — alors restez à l'écoute !
Développement sur la plateforme Tanium
Ces nouvelles fonctionnalités venant renforcer nos capacités de réponse aux incidents, à l’instar de toutes les autres fonctionnalités de Tanium, peuvent être utilisées pour analyser, détecter et intervenir sur des environnements de toute taille — à partir d’un seul serveur Tanium. Ces recherches ne prennent que quelques secondes, que vous travailliez avec 1 000 ou 400 000 systèmes. Les utilisateurs peuvent approfondir leur analyse ou créer des questions combinées afin de collecter instantanément davantage de données issues des systèmes, ce qui permet d'obtenir des résultats intéressants. Les questions relatives aux capteurs peuvent également être automatisées afin d'être exécutées de manière récurrente et d'afficher les résultats agrégés au fil du temps sur un tableau de bord Tanium. Enfin, les résultats de toute requête enregistrée peuvent facilement être redirigés vers un système SIEM ou un système de gestion des tickets via Tanium Connect, en tirant parti de notre capacité d’« apprentissage » pour ne faire apparaître que les nouveaux résultats ou les modifications, si vous le souhaitez.
Nous nous engageons à continuer à développer les capacités de Tanium en matière de détection, d'analyse et de correction face aux dernières techniques d'attaque et menaces. Restez à l'affût des prochaines mises à jour et sorties sur cette page.
Vous souhaitez découvrir Tanium en action ? Prenez rendez-vous pour une démonstration individuelle ou participez à notre webinaire hebdomadaire. Venez échanger avec nos experts Tanium lors de nos prochains événements organisés dans le cadre de l' :.

