En résumé : les services informatiques ne sont pas utilisés de manière efficace pour assurer leur propre gestion et leur propre évaluation
Et non, je ne parle pas ici d’IA avancée, d’apprentissage automatique, ni d’auto-réparation (même si ces technologies dites « AIOps » peuvent s’avérer extraordinaires lorsque les bases adéquates sont en place). Je parle plutôt de , c’est-à-dire des principes fondamentaux consistant à connaître et à gérer vos actifs informatiques. Il s'agit d'un élément fondamental de , ce que l'on appelle « l'hygiène informatique ».
De par leur nature même, les ordinateurs sont des objets qui peuvent être interrogés, inspectés et modifiés automatiquement et par programmation. Le DevOps moderne et le cloud sont d'excellents exemples d'automatisation permettant d'obtenir des résultats commerciaux grâce à des concepts tels que l'« Infrastructure as Code » (IaC). Cependant, dans la plupart des cas aujourd'hui, le recensement des ordinateurs s'effectue encore manuellement, selon des procédures fastidieuses et inefficaces. Pourquoi devrions-nous nous en remettre à des processus manuels pour gérer et contrôler nos actifs technologiques ? Ces éléments sont déjà numérisés, mais leur gestion a cruellement besoin d'être repensée. Cela commence également à porter gravement préjudice aux grandes entreprises : l'absence de véritable visibilité rend l'agilité opérationnelle et la gestion efficace des risques pratiquement impossibles et, sur le plan financier, cela engendre un véritable chaos, en raison des nombreuses inefficacités au niveau du personnel, des processus et des technologies.
Comment en sommes-nous arrivés là ?
C'est un cas typique où « les enfants du cordonnier ont les chaussures trouées ». Le service informatique est souvent tellement concentré sur la création de valeur ajoutée directe pour l'entreprise qu'il ne dispose ni du temps ni du budget nécessaires pour mieux gérer ses propres activités. Cependant, cela devient extrêmement gênant pour les organisations lorsqu’elles sont victimes d’une intrusion parce que quelqu’un a négligé de respecter les principes élémentaires de sécurité informatique (notamment l’application des correctifs, la configuration et la maintenance des systèmes) et que l’équipe informatique se rend compte qu’elle n’a jamais eu une visibilité complète sur les actifs dont dispose l’organisation. Il arrive alors que des auditeurs externes interviennent pour réaliser un audit informatique et, dans de nombreux cas, la seule façon de procéder consiste à ce que des consultants se déplacent avec des blocs-notes et des tableurs pour faire le point sur la situation, afin d'évaluer l'efficacité des contrôles d'une organisation ou son niveau de conformité.
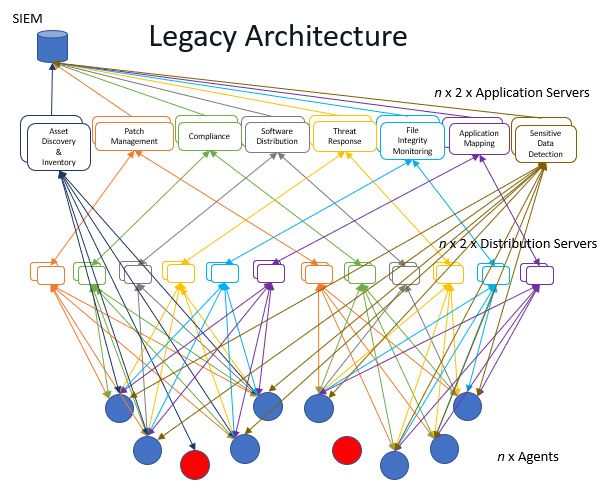
Mais nous n'avons pas ce problème ! Nous avons déjà résolu ce problème grâce à ITSM/SCCM/ABC/XYZ !
Peut-être que certains d'entre vous se posent la question. « Nous avons résolu ce problème en nous appuyant sur les solutions et les référentiels existants en matière de gestion des systèmes et de gestion des services informatiques (ITSM), tels que les normes IT4IT de l’Open Group et ITIL. » Celles-ci font en effet souvent partie de la réponse. Cependant, bon nombre de ces systèmes ne fonctionnent souvent pas correctement ou ne s'adaptent pas à la croissance des organisations. Pourquoi donc ? C'est leur conception. Ces systèmes reposent sur la centralisation des données — mais les données ont une « gravité » — et le transfert de gigaoctets de données est inefficace et coûteux. Et, surtout, ils ne tiennent pas leurs promesses en matière d'automatisation lorsqu'ils sont alimentés par des données saisies manuellement et sujettes à des erreurs, des processus fragiles et/ou des fichiers CSV disparates qu'il faut importer.
Étonnamment, il s'agit là d'un problème que de nombreuses grandes entreprises technologiques n'ont pas réussi à résoudre d'une manière qui fonctionne réellement de manière fiable, qui s'adapte efficacement au nombre considérable d'appareils dont disposent désormais les entreprises et qui offre une solution complète. En réalité, de nombreuses organisations se sont empressées de déployer des solutions ponctuelles tactiques destinées à résoudre un problème spécifique (ou parce qu’elles se sont laissées séduire par l’engouement suscité par un nouvel outil dernier cri), sans se rendre compte qu’elles ne font en réalité que compliquer davantage la gestion informatique en ajoutant une complexité supplémentaire et en alourdissant l’infrastructure informatique nécessaire au fonctionnement de ces nombreuses solutions ponctuelles.
Cette situation n'a fait qu'empirer ces derniers temps, avec le renforcement de la réglementation et l'importance croissante accordée à la cybersécurité. De plus en plus de solutions ponctuelles ont été déployées pour remédier aux fuites de données, aux menaces internes, aux logiciels malveillants avancés, à la conformité PCI, aux menaces « zero-day », à la gestion des pare-feu, aux correctifs virtuels (et la liste est encore longue) ; or, dans de nombreux cas, celles-ci n’ont fait qu’aggraver le problème, en ajoutant encore davantage de complexité et en détournant souvent les équipes informatiques de la gestion des aspects fondamentaux de l’environnement informatique. Et comme l’a souligné Gartner : « N’oubliez pas : la maturité d’un programme d’analyse de la sécurité n’est pas corrélée au nombre d’outils. »
Une approche axée sur une plateforme intelligente
Des efforts considérables ont été déployés pour créer des plateformes d'entreprise et de nombreux ouvrages ont été consacrés à ce sujet ; pourtant, le recours à une approche par plateforme pour résoudre le problème de la visibilité et du contrôle informatiques est relativement récent. Lors de bon nombre de mes réunions régulières avec les acteurs du secteur informatique, il faut plus d'explications que je ne l'aurais imaginé pour leur faire envisager un monde qui ressemblerait davantage à ceci :
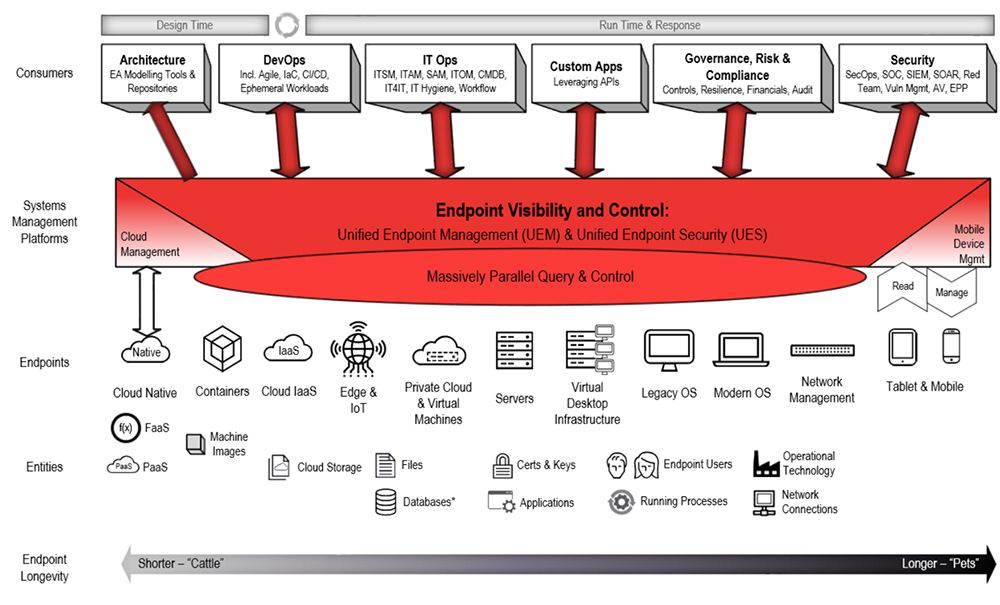
Il est utile de réfléchir à nouveau à cette question en se demandant comment les plateformes ont permis de simplifier d'autres aspects de l'activité, mais pas encore la gestion informatique. D'autres services ont compris depuis longtemps qu'il n'est pas judicieux de consacrer du temps et de l'argent à la conception et à l'intégration d'une multitude de solutions ponctuelles distinctes, alors qu'il est possible de relever efficacement vos défis à l'aide d'un nombre réduit de plateformes stratégiques. Non seulement la gestion du parc informatique est plus simple, plus automatisée et plus efficace, mais les équipes en tirent également d'autres avantages, tels que :
- Réponse proactive aux incidents
Une meilleure visibilité sur votre environnement informatique, grâce à une connaissance précise du matériel et des applications dont vous disposez actuellement (et non pas de ce que vous aviez la semaine dernière ou de l'âge de la base de données), ce qui vous permet ensuite de mettre en œuvre des actions proactives (et automatisées) à partir de ces données. Lorsque vous disposez de cette base essentielle, à savoir connaître les moyens dont vous disposez, la gestion des incidents cybernétiques s'avère bien plus aisée et vous réduisez considérablement le délai entre la détection et la résolution. - Réduction des coûts et de la complexité
Les coûts liés à l'infrastructure et au fonctionnement des solutions ponctuelles finissent par représenter une somme considérable. Surtout lorsqu'ils ont besoin de 100s ou 1000s serveurs pour s'adapter à la taille de leur organisation. Le fait de réduire et de supprimer ces éléments permet de réduire de manière avérée les coûts et la complexité. - de données intégrées
Éliminer les cloisonnements entre les équipes grâce à une source unique de vérité et à la possibilité d'agir de manière collaborative. Ces données peuvent être intégrées à d'autres systèmes, tels que la CMDB, afin d'améliorer les processus opérationnels informatiques. - Amélioration des performances des ordinateurs et des réseaux
Les solutions ponctuelles nécessitent souvent l'exécution d'un ou plusieurs agents spécifiques sur les terminaux. Ces solutions génèrent une charge supplémentaire en sollicitant excessivement le processeur et la mémoire de vos ordinateurs, ce qui ralentit leurs performances. De plus, bon nombre de ces solutions génèrent un trafic réseau considérable, ce qui ralentit la connexion Internet et les débits du réseau.
Dans l'un de mes prochains articles, j'examinerai pourquoi les lacs de données sont parfois comme un marteau à la recherche de clous – et ne contribuent pas nécessairement à relever les défis liés à la complexité de la gestion. N'hésitez pas à nous contacter à l'adresseou si vous souhaitez en savoir plus ou nous faire part de votre avis !
Vous souhaitez découvrir Tanium en action ? Prenez rendez-vous pour une démonstration individuelle ou participez à notre webinaire hebdomadaire. Venez échanger avec nos experts Tanium lors de nos prochains événements organisés dans le cadre de l' :.

