Interrogés sur la convergence entre les équipes chargées des opérations informatiques et celles chargées de la sécurité, les participants ont révélé des données inattendues. Les participants ont indiqué qu'au cours des deux dernières années, le nombre de cyberattaques signalées avait diminué. Étant donné que de nombreux acteurs du secteur se sont habitués à voir le nombre de cyberattaques signalées augmenter d'année en année, ce résultat surprenant de l'enquête a incité Gabe Knuth, analyste senior chez Enterprise Strategy Group (ESG) et auteur du rapport, à examiner ces données de plus près.
Dans cet article, nous mettons en avant quelques données marquantes tirées du rapport ESG intitulé « » () et de l’article « The Growing Role of AI in Endpoint Management and Security Convergence » (), ainsi que certaines des conclusions tirées par M. Knuth à partir de ces résultats. Enfin, nous prenons du recul pour examiner les questions plus générales de la visibilité informatique et du déficit de compétences en matière d'opérations de sécurité soulevées par ce rapport.
Le lien entre la visibilité informatique et le déficit de compétences opérationnelles
Lors d’un échange avec l’équipe de Tanium au sujet des résultats de l’enquête, M. Knuth a notamment mis en avant une question en particulier : « Votre entreprise a-t-elle été victime d’une cyberattaque dont le déclenchement provenait de l’exploitation d’un terminal inconnu, non géré ou mal géré ? » Graphique 1, Élément du graphique
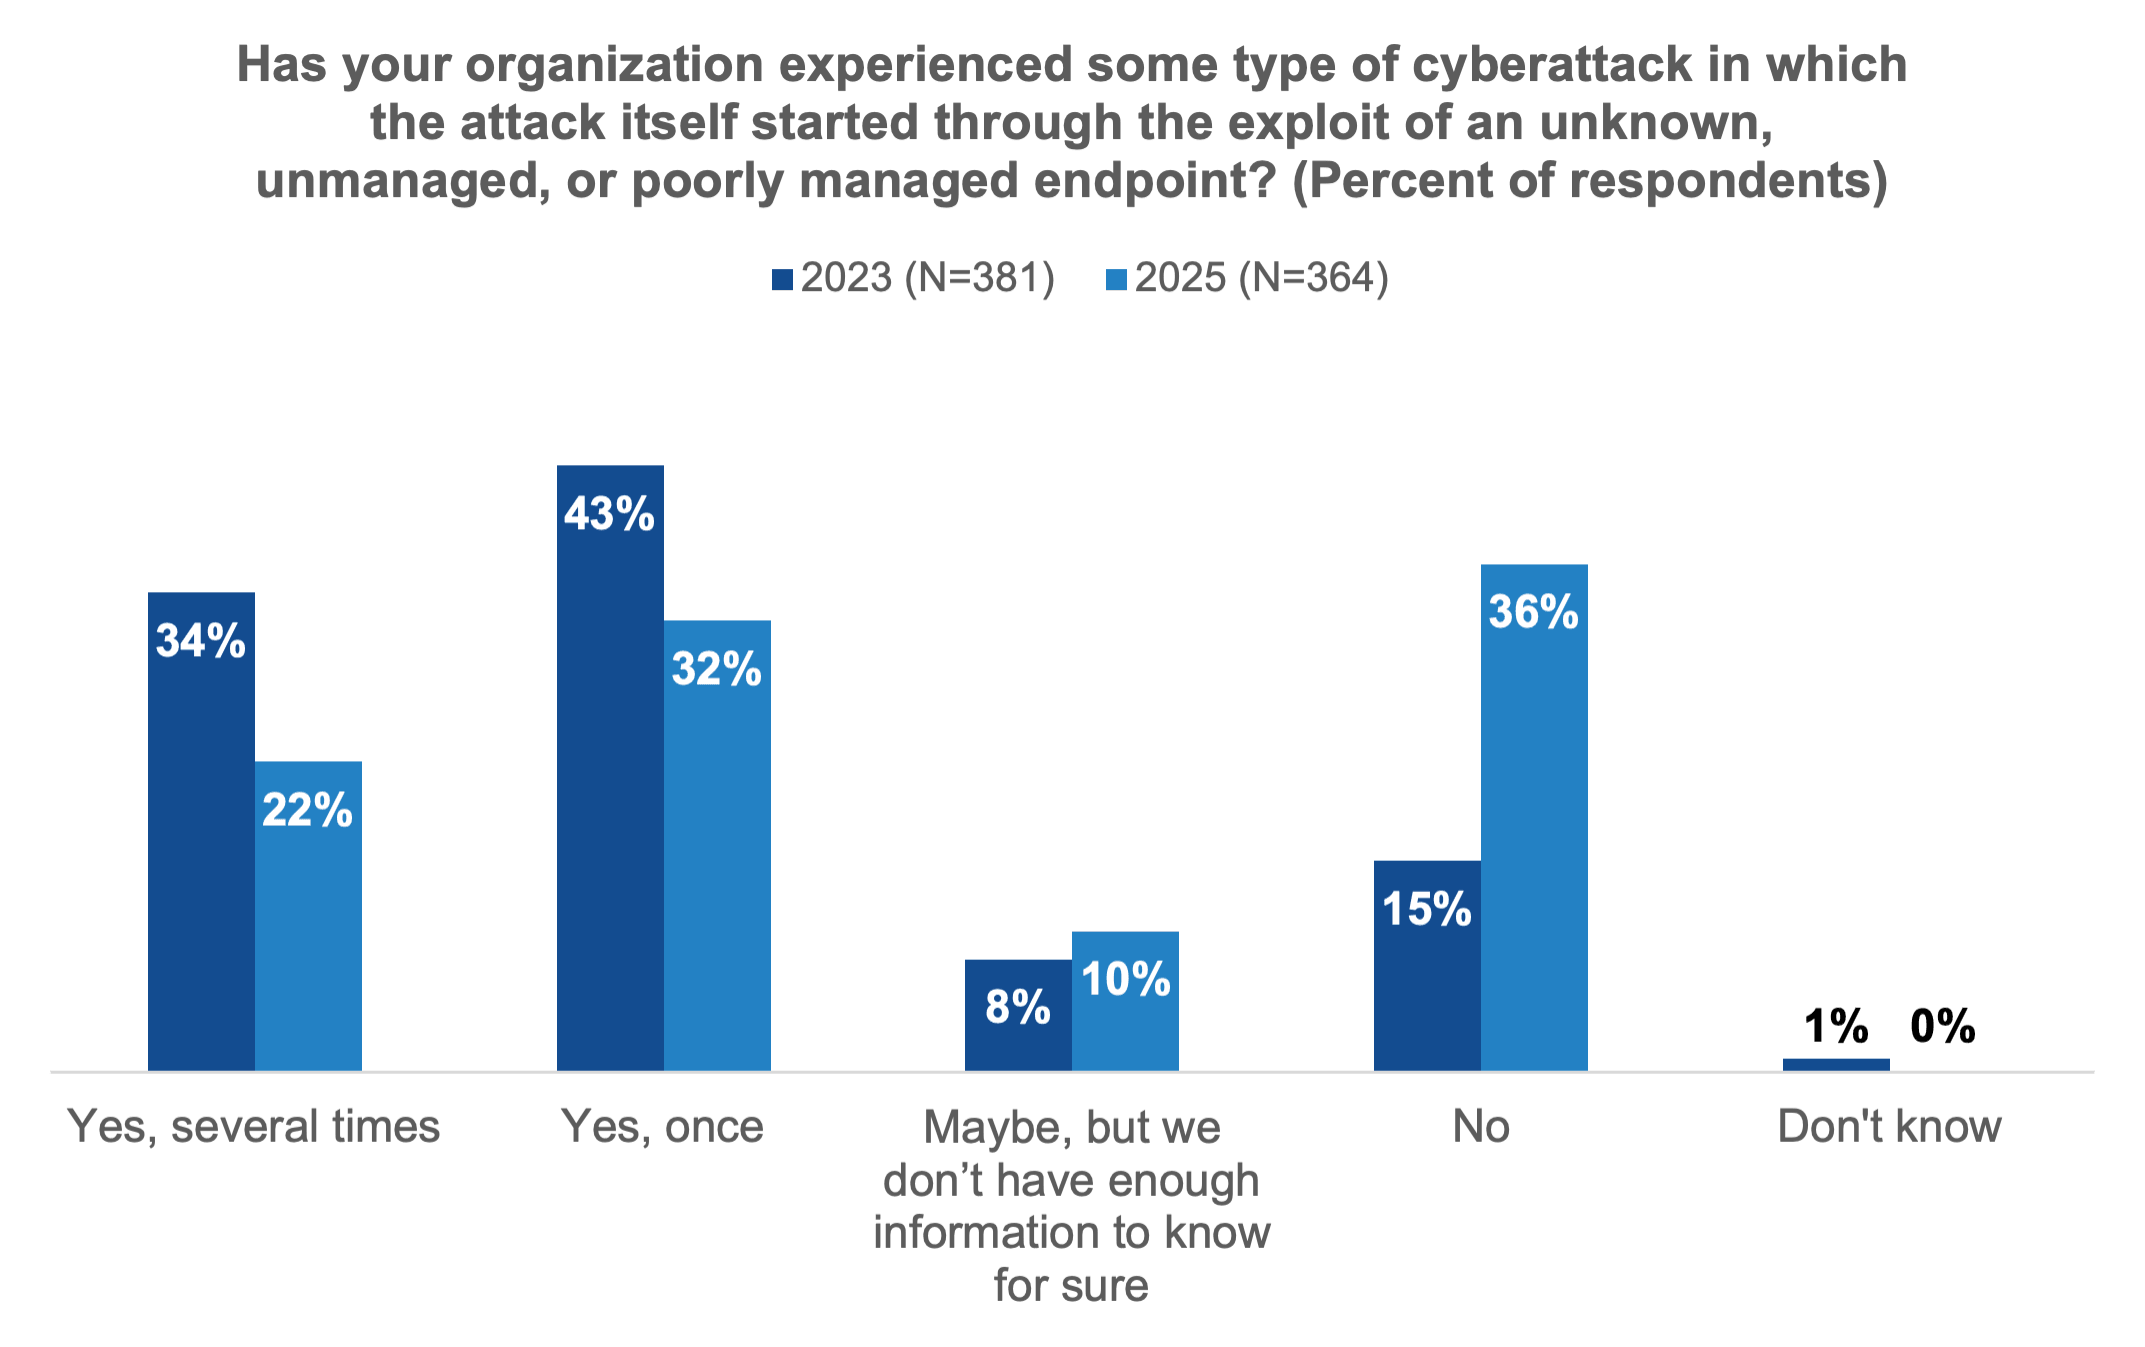
Cinquante-quatre pour cent des personnes interrogées ont déclaré avoir subi au moins une cyberattaque de ce type, parmi lesquelles 22 % ont déclaré en avoir subi plusieurs. Cela représente une baisse significative par rapport aux 77 % de personnes interrogées qui avaient signalé une ou plusieurs attaques de ce type en 2023—a , soit une baisse de 23 %.
Non seulement le nombre total d'attaques signalées a diminué, mais le pourcentage de personnes interrogées déclarant n'avoir subi aucune cyberattaque a plus que doublé, passant de 15 % en 2023 à 36 % en 2025.
C'est génial, n'est-ce pas ? Mission accomplie ! Bravo aux équipes informatiques et de sécurité.
« Eh bien, pas si vite », met en garde Gabe Knuth. Il convient tout d'abord d'examiner ce que son analyse plus approfondie a révélé.
En comparant ces données entre les organisations bien établies et celles faisant état de lacunes en matière de compétences, M. Knuth a déclaré à l’équipe de Tanium : « Les personnes qui ont déclaré avoir des lacunes dans des domaines tels que la gestion des vulnérabilités et le signalement des incidents étaient également très susceptibles de répondre “peut-être” ou “non”. » Par ailleurs, les équipes expérimentées « ont signalé davantage de cyberattaques, car elles en constatent davantage ».
Il est intéressant de noter que Knuth émet l'hypothèse selon laquelle les équipes les plus expérimentées auront tendance à signaler un nombre plus élevé de cyberattaques — non pas parce qu'elles sont ciblées plus souvent, mais parce que leur meilleure visibilité et leur meilleure connaissance de leurs environnements informatiques leur permettent de détecter davantage d'incidents.
En d'autres termes, les équipes dont la visibilité est limitée et qui présentent des lacunes en matière de compétences risquent tout simplement de ne pas percevoir les signes. Ce n'est pas que les attaques n'aient pas lieu, mais elles passent inaperçues, masquées par un manque de vigilance et de capacités de détection.
En quoi cela est-il important pour Tanium ?
Chez Tanium, la visibilité et la certitude sont au cœur de notre mission. En effet, les données indiquent que l'un des principaux avantages de la coordination des efforts des équipes chargées de l'exploitation informatique et de la sécurité réside dans une meilleure sensibilisation, ce qui se traduit par :
- Une meilleure visibilité sur les problèmes potentiels
- Une plus grande probabilité de détecter, de prévenir et de résoudre les problèmes
Le fait de partager une vision commune grâce à des outils et des processus harmonisés contribue à éliminer les cloisonnements et à améliorer la connaissance de la situation.
Mais soyons clairs : le simple fait de fusionner des équipes ne comble pas le déficit de compétences sous-jacent. Et dans un contexte où il faut « faire plus avec moins », trouver et fidéliser du personnel qualifié reste un défi.
La visibilité, c'est la prise de conscience : voici comment la renforcer
Si les équipes expérimentées détectent davantage de cyberattaques simplement parce qu’elles sont mieux équipées pour les repérer, alors la visibilité n’est pas seulement un indicateur technique : c’est un avantage stratégique.
Afin de combler l'écart entre la sécurité perçue et la sécurité réelle, les organisations devraient accorder la priorité à la visibilité tant au niveau de l'infrastructure que des opérations.
Voici deux moyens concrets de contribuer à renforcer la visibilité :
- Harmoniser les opérations informatiques et les efforts en matière de sécurité : Éliminer les cloisonnements en coordonnant ces équipes autour d’outils, de données et de flux de travail communs. Une vue centralisée de votre environnement permet de détecter les menaces en temps réel et d'y répondre plus rapidement et plus efficacement. Cette intégration permet aux équipes de détecter les problèmes plus efficacement et de réagir aux incidents avec davantage d'agilité et de précision.
- Évaluez vos en matière de visibilité des terminaux et des actifs : examinez d'un œil critique vos pratiques de détection des terminaux et de gestion des actifs. Disposez-vous d'un inventaire fiable des appareils qui accèdent à votre réseau ? Sont-ils mis à jour, conformes et surveillés ? Tout terminal inconnu ou non géré constitue un vecteur d'attaque potentiel. Si vous ne savez pas ce que vous possédez, vous ne pouvez ni le gérer ni le sécuriser.
Améliorer la visibilité est une première étape essentielle, mais la visibilité à elle seule ne suffit pas. Une fois que les organisations sont en mesure de visualiser ce qui se passe dans l'ensemble de leurs environnements, le prochain défi consiste à agir rapidement et de manière cohérente sur la base de ces informations. C'est là qu'intervient la gestion autonome des terminaux (AEM).
Le rôle de la gestion autonome des terminaux
L'AEM connaît un succès croissant car elle répond directement à la complexité grandissante des environnements de terminaux et au déficit de compétences qui ne cesse de s'accentuer.
Et la bonne nouvelle ? Gabe estime que l'intérêt pour AEM est au plus haut.
En s'appuyant sur l'intelligence artificielle et l'automatisation, AEM est conçu pour aider les organisations à passer de la prise de conscience à l'action, à grande échelle et en toute confiance.
L'urgence est évidente : 46 % des personnes interrogées ont identifié la mise en œuvre de l'IA et de l'apprentissage automatique comme l'un des principaux déficits de compétences, devançant même la sécurité du cloud et des solutions SaaS (qui arrive en deuxième position avec 38 %). Face à cette pénurie, les organisations se tournent vers l'automatisation non seulement pour gagner en efficacité, mais aussi pour renforcer leur résilience.
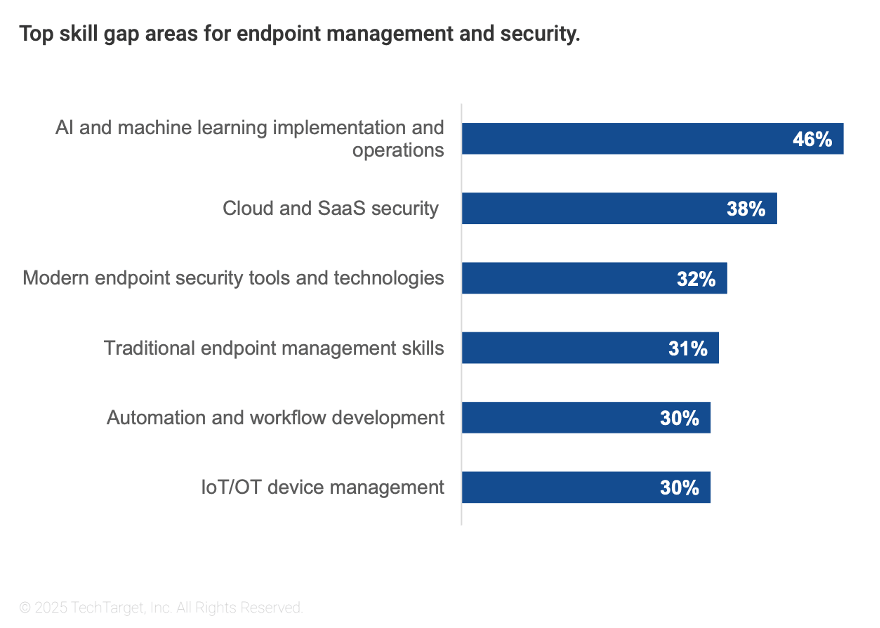
Cet aperçu des principales pénuries de compétences met en évidence à quel point les équipes informatiques et de sécurité sont désormais débordées. À mesure que la complexité augmente et que l'expertise se fait plus rare, les organisations recherchent des solutions plus intelligentes et plus évolutives pour rester dans la course.
Et c'est précisément là qu'AEM commence à faire la différence.
Combler le déficit de compétences grâce à l'automatisation
L'automatisation « no-code » et « low-code » constitue l'un des moyens les plus prometteurs de combler ce fossé. Cette approche permet au personnel moins expérimenté de gérer, voire de créer, des flux de travail automatisés qui nécessitent traditionnellement une expertise technique approfondie. En se déchargeant des processus exigeants en main-d'œuvre, répétitifs et sources d'erreurs, les équipes peuvent se concentrer sur des initiatives à plus forte valeur ajoutée qui améliorent les résultats et l'efficacité.
Mais l'automatisation ne se résume pas à une solution « plug-and-play ». La coordination d'actions entre plusieurs produits est intrinsèquement complexe : chaque outil dispose de ses propres API, modèles de données et hypothèses relatives à l'environnement. On ne peut pas attendre des organisations qu’elles changent tout du jour au lendemain. C'est là que la solution AEM prête à l'emploi fournit les outils nécessaires pour abandonner en douceur ces processus de workflow manuels et peu fiables.
Apaiser les inquiétudes liées au contrôle et aux risques
Il est tout à fait naturel que certains membres de l'équipe se montrent réticents face à l'automatisation. Vous pouvez avoir l'impression de perdre en visibilité et de renoncer à tout contrôle.
Afin d'instaurer un climat de confiance et de garantir une adoption en toute sécurité, les organisations devraient :
- Fournir des analyses en temps réel, fondées sur des données concrètes, concernant le taux de réussite attendu des actions automatisées, telles que l'application automatique de correctifs ou le déploiement de mises à jour. Cela donne aux équipes la confiance dont elles ont besoin pour appuyer sur la touche Entrée.
- Veillez à ce que les modifications puissent être mises en œuvre en toute sécurité, de manière étroitement contrôlée et par étapes, en les déployant dans un premier temps sur un petit groupe de terminaux, puis en ciblant progressivement des groupes plus importants selon des critères de progression clairement définis. Cette mesure implique des actions inattendues, potentiellement préjudiciables, qui ne concernent qu'un petit nombre de terminaux et permet de limiter au maximum les perturbations en matière de productivité et de sécurité.
- Assurez une supervision à chaque étape du processus automatisé grâce à un contrôle total. Ce niveau de contrôle permet aux utilisateurs de rester impliqués à chaque étape afin de valider, de mettre en pause, de reprendre ou d'arrêter des actions, et d'intervenir si les critères de progression du flux de travail ne sont pas remplis et que l'exécution s'interrompt.
Ce que les données nous révèlent réellement
Ce rapport ESG met en lumière une réalité préoccupante : le manque de compétences et le manque de visibilité se traduisent par un manque de sécurité. Il est encourageant de constater que de nombreuses organisations accordent la priorité à l'AEM dans le cadre de leur stratégie visant à combler ces lacunes. D'autres encore hésitent, craignant de perdre en visibilité et en contrôle. La bonne nouvelle, c'est que ces défis sont désormais pris en compte.
Pour approfondir le sujet, vous pouvez consulter le rapport complet intitulé « » () à l'adresse , ainsi que l'article « The Growing Role of AI in Endpoint Management and Security Convergence » (Le rôle croissant de l'IA dans la gestion des terminaux et la convergence de la sécurité) à l'adresse. Ce document propose une analyse approfondie, fondée sur des données et élaborée par des analystes, de la manière dont les responsables informatiques et de la sécurité relèvent les défis croissants liés à la gestion des terminaux. De la multiplication croissante des appareils et de la surcharge d'outils aux déficits de compétences qui ne cessent de s'aggraver, en passant par des menaces de plus en plus sophistiquées, ce rapport examine comment l'intelligence artificielle et l'automatisation redéfinissent les stratégies tant offensives que défensives. Il met également en évidence les domaines dans lesquels les organisations prévoient d'investir prochainement et les mesures qui s'avèrent efficaces pour améliorer la visibilité, regrouper les outils et renforcer la maturité opérationnelle.
Si vous souhaitez évaluer votre approche, découvrir les nouvelles tendances ou prendre des décisions plus éclairées quant à vos prochaines priorités, cette lecture est incontournable.
Vous pouvez également rejoindre Erik Gaston, vice-président chargé de l'engagement des cadres à l'échelle mondiale chez Tanium, et Gabe Knuth, analyste senior spécialisé dans les questions ESG, pour une discussion informelle et franche sur les raisons pour lesquelles l'AEM connaît un essor croissant — et ce que cela signifie pour l'avenir des opérations informatiques et de sécurité.
En s'appuyant sur de nouvelles études et des observations concrètes, ils analyseront en détail les défis liés à la visibilité, à la complexité et aux déficits de compétences, et examineront comment AEM aide les organisations à moderniser la gestion des correctifs, à améliorer la coordination et à réagir plus rapidement aux menaces. Inscrivez-vous au webinaire ici.
Découvrez comment Tanium AEM peut aider votre organisation à combler ses lacunes en matière de visibilité et de compétences, tout en offrant à votre équipe la validation et la supervision dont elle a besoin pour garder le contrôle. Prenez rendez-vous dès aujourd'hui pour une démonstration gratuite sur.

