Bennett Hendrix III s'est pris de passion pour l'idée de devenir un enquêteur spécialisé dans la cybersécurité après avoir regardé, au lycée, un épisode de la série « Dexter » , qui met en scène un tueur en série . Il a ensuite recherché « criminalistique numérique » sur Google et a passé des heures à se renseigner sur les virus, les logiciels malveillants et un marché de l'emploi en plein essor. À la suite de cette brève expérience, il a décidé de faire carrière dans la cybersécurité.
Mais le fait d'avoir grandi dans un quartier majoritairement noir près de Saint-Louis, au sein d'un système scolaire qui ne proposait aucun programme d'enseignement des sciences, de la technologie, de l'ingénierie et des mathématiques (STEM), a rendu cela difficile. Bien qu'il ait connu des difficultés au début de ses études supérieures, il a fini par figurer sur la liste d'honneur du doyen et, juste avant d'obtenir son diplôme, il a financé de sa poche son voyage pour se rendre à un salon de l'emploi à Atlanta, où il a postulé auprès d'autant d'entreprises que possible. Le jour où il a reçu son diplôme, il a reçu une offre du géant du conseil et de l'expertise comptable PwC.
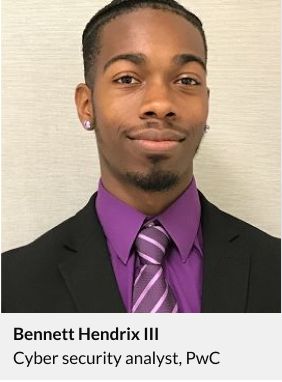
« Honnêtement, ce ne sont pas eux qui m'ont trouvé. » « Je les ai trouvés », dit Hendrix. Aujourd'hui âgé de 24 ans, il occupe le poste d'analyste en cybersécurité chez PwC, où il aide des clients, tels qu'un grand distributeur et un organisme public, à gérer les crises liées à la gestion des accès et des identités.
Aujourd'hui, de plus en plus d'entreprises cherchent à recruter des personnes comme Hendrix, et ce n'est pas sans raison. Les employeurs confrontés à d’importants besoins en matière de sécurité doivent faire face à une série de défis commerciaux majeurs : une pandémie mondiale qui a contraint les effectifs à passer au télétravail, un ralentissement économique qui en a résulté et qui a entraîné une réduction des budgets informatiques, une forte recrudescence récente des cyberattaques et une pénurie mondiale de compétences de longue date .
En effet, 56 % des entreprises interrogées dans le cadre de l'étude « » ( 2020 (ISC)2 ) sur les effectifs en cybersécurité déclarent ne pas disposer d'un personnel suffisant dans ce domaine. D'autres études dressent un tableau tout aussi inquiétant. Selon Emsi, un cabinet spécialisé dans l'analyse du marché du travail, le monde a actuellement besoin de 330 millions de professionnels de la cybersécurité — mais n'en compte qu'un peu plus de la moitié, soit environ 178 millions.
[Lire : Trois tendances qui renforcent la nécessité d'une sécurité des terminaux]
La COVID-19 n'a pas arrangé les choses. Pour commencer, le nombre de cyberattaques a explosé, alors que des millions de personnes sont passées de l'utilisation d'ordinateurs rigoureusement contrôlés au bureau à celle d'ordinateurs personnels et de smartphones à domicile, connectés à des réseaux Wi-Fi haut débit disponibles dans le commerce. Et plutôt que de mobiliser davantage de personnel pour faire face à ces attaques, de nombreuses entreprises ont en réalité réaffecté leurs équipes de cybersécurité à la simple tâche de connecter tous ces ordinateurs personnels.
« Prises par la gestion d’autres problèmes rencontrés par les utilisateurs, de nombreuses entreprises ont accordé moins d’attention à la mise en place de tous les derniers correctifs de sécurité », explique John Pescatore, directeur des tendances émergentes en matière de sécurité au SANS Institute, un organisme de recherche et de formation dans le domaine des technologies de l’information. La pandémie a également bouleversé les projets de dépenses. Alors que 34 % des entreprises interrogées mi-2020 par le SANS Institute ont déclaré qu'elles augmenteraient leurs dépenses en matière de sécurité en raison de la COVID-19, 26 % ont indiqué qu'elles réduiraient ces dépenses, et 40 % ont déclaré ne pas savoir.
Combler l'écart
Pour répondre aux besoins urgents en personnel, les recruteurs d'entreprise font preuve de plus en plus d'ingéniosité. Certains s'adressent à des groupes traditionnellement sous-représentés, tels que les femmes, les Noirs et les Latino-Américains, afin d'atteindre des prospects comme Hendrix. Selon Rob Sentz, directeur de l'innovation chez Emsi, une société spécialisée dans l'analyse du marché du travail, de nombreuses entreprises se concentrent moins sur le recrutement de spécialistes de la cybersécurité très bien rémunérés et davantage sur la reconversion de leurs propres employés ou sur l'embauche de diplômés issus des nouvelles formations en cybersécurité proposées par les établissements d'enseignement supérieur de proximité, les « boot camps » en ligne et les organismes de formation.
Selon Emsi, plus de la moitié des professionnels de la cybersécurité sont titulaires d'un master. Toutefois, de nombreux postes dans le domaine de la cybersécurité ne nécessitent pas de diplômes aussi élevés, précise M. Sentz. En 2019, bon nombre des 700 000 personnes qui sont devenues des professionnels de la cybersécurité n'ont pas suivi de longs cursus techniques, mais ont suivi des programmes accélérés conçus pour leur apporter une expérience pratique de la lutte contre les cybermenaces actuelles. De cette façon, ils peuvent être mis à contribution dès le premier jour.
Par exemple, l' , de l'université York, située à Toronto, a créé , une version de 12 semaines d'un cours sur la cybersécurité qui, auparavant, durait plusieurs mois. Des « cyber boot camps » indépendants et des plateformes de formation en ligne ont également répondu à ce besoin de formation, avec des programmes de type « » ( ) coûtant jusqu’à 19 000 dollars, qui permettent aux diplômés d’obtenir des certifications relatives aux menaces informatiques actuelles en encore moins de temps.
Des initiatives comme celles-ci commencent à porter leurs fruits. Pour la toute première fois, la pénurie de personnel dans le domaine de la cybersécurité s'est atténuée en 2019, selon l'étude « 2020 (ISC)2 Cybersecurity Workforce Study ». Cela s'explique par l'arrivée de ces 700 000 nouveaux salariés, mais aussi par une baisse du nombre d'offres d'emploi, qui est passé de 4 millions à 3,1 millions, en raison des réductions d'effectifs liées au ralentissement économique.
Élargir le vivier de talents
Parallèlement, la pandémie a permis aux responsables informatiques de prendre conscience des différentes formes que peut prendre le monde du travail. Comme c'est le cas pour de nombreux autres postes, l'augmentation de la productivité des personnes travaillant à domicile signifie que les équipes de sécurité sont davantage disposées à recruter des candidats, quel que soit leur lieu de résidence.
Standard Chartered PLC, le géant financier basé à Londres, a mis en place un programme d'apprentissage de deux ans visant à puiser dans un vivier de talents plus diversifié et international. « Nous avons consacré des efforts considérables à la recherche de solutions permettant de constituer un vivier diversifié et durable de talents dans le domaine de la cybersécurité », déclare Tanuj Kapilashrami, directeur des ressources humaines du groupe Standard Chartered.
D'autres viviers de talents font également l'objet d'une attention croissante. La filiale australienne d'IBM a récemment annoncé un programme visant à former 3 000 anciens combattants issus de l' e militaire afin de les aider à intégrer ce secteur. L'organisme « » de la ville de New York propose un accès gratuit à 4 000 cours Coursera — notamment sur la cybersécurité — aux New-Yorkais sans emploi ou sous-employés. Par ailleurs, les blogs spécialisés et les conférences en ligne regorgent de conseils sur la nécessité de cesser de rédiger des offres d'emploi rebutantes, exigeant des années d'expérience et des certifications spécialisées, afin d'élargir le vivier de candidats.
Développer en interne
En fin de compte, pour la plupart des entreprises, la principale source de nouveaux talents proviendra de l'intérieur. De nombreux collaborateurs possèdent les compétences mathématiques requises et les aptitudes naturelles nécessaires pour devenir rapidement des membres efficaces de l'équipe de sécurité. Les comptables, les auditeurs, les responsables de l'assurance qualité ou les experts en informatique en général constituent des candidats tout désignés, explique Mark Hanson, responsable de l'analyse des talents chez Emsi.
« Ces professionnels possèdent déjà une solide connaissance des systèmes informatiques, font preuve d’une grande minutie et savent retracer la chaîne des événements pour identifier la cause d’un problème », explique M. Hanson. Par exemple, un comptable est plus à même de détecter une fraude financière sophistiquée. De plus, les administrateurs réseau et le personnel informatique savent déjà comment protéger l'entreprise sans ralentir les ordinateurs de tout le monde.
[Lire : Comment améliorer l'hygiène informatique]
De plus, bon nombre de ces travailleurs occupent des emplois dont l'avenir est incertain. Les entreprises qui migrent leurs services informatiques vers le cloud ont souvent besoin d'un nombre réduit d'administrateurs réseau. Les comptables et les personnes travaillant dans des domaines tels que l'administration ou la vente sont confrontés aux risques liés à l'automatisation. Des entreprises telles qu’AT&T, Morgan Stanley et le gouvernement fédéral, par l’intermédiaire de son programme « » (Académie fédérale de reconversion professionnelle en cybersécurité), ont toutes constaté un vif intérêt de la part de personnes souhaitant faire carrière dans la cybersécurité.
Chez Standard Chartered, le développement des talents en interne est une priorité majeure. Au cours des 12 derniers mois, 33 % des plus de 700 agents de sécurité embauchés l'ont été en interne, précise M. Kapilashrami. Elle souhaite porter ce chiffre à 50 % au cours des prochaines années, puis à 70 % à terme. « Nous nous attachons à constituer un vivier de talents en interne et à reconvertir notre personnel », explique-t-elle.
Inspirer les jeunes passionnés d'informatique
Bien sûr, les entreprises ne peuvent pas tout faire seules. « Il faudra adopter une nouvelle approche pour reconstituer entièrement le vivier de talents », affirme M. Pescatore. SANS, par exemple, s'est récemment associé à la National Cyber Scholarship Foundation pour lancer « CyberStart », un concours dans le cadre duquel des lycéens s'affrontent pour remporter 2 millions de dollars de bourses d'études universitaires.
Les élèves remportent la victoire en obtenant de bons résultats lors de concours ludiques visant à préserver l'environnement, ce qui leur permet, ce faisant, de se familiariser avec des domaines tels que la programmation, la cryptographie et la criminalistique.
Ce qui nous ramène à Hendrix, qui s'est lancé par hasard dans la cybersécurité après avoir regardé une série sur un tueur en série. Aujourd'hui, il contribue à faire en sorte que les jeunes issus de milieux défavorisés s'intéressent à la cybersécurité dès leur plus jeune âge. Bien que la pandémie ait mis un terme à ses interventions en présentiel sur l'initiation aux technologies dans les écoles de la région de San Antonio, il a récemment publié un livre intitulé « Saleen, the CyberTeen », qui raconte l'histoire d'une jeune fille noire.
« Ma mission consiste à sensibiliser les jeunes générations aux possibilités qui s’offrent à elles », déclare Hendrix. « Et le secteur prend de plus en plus conscience qu’ils seront indispensables. »

