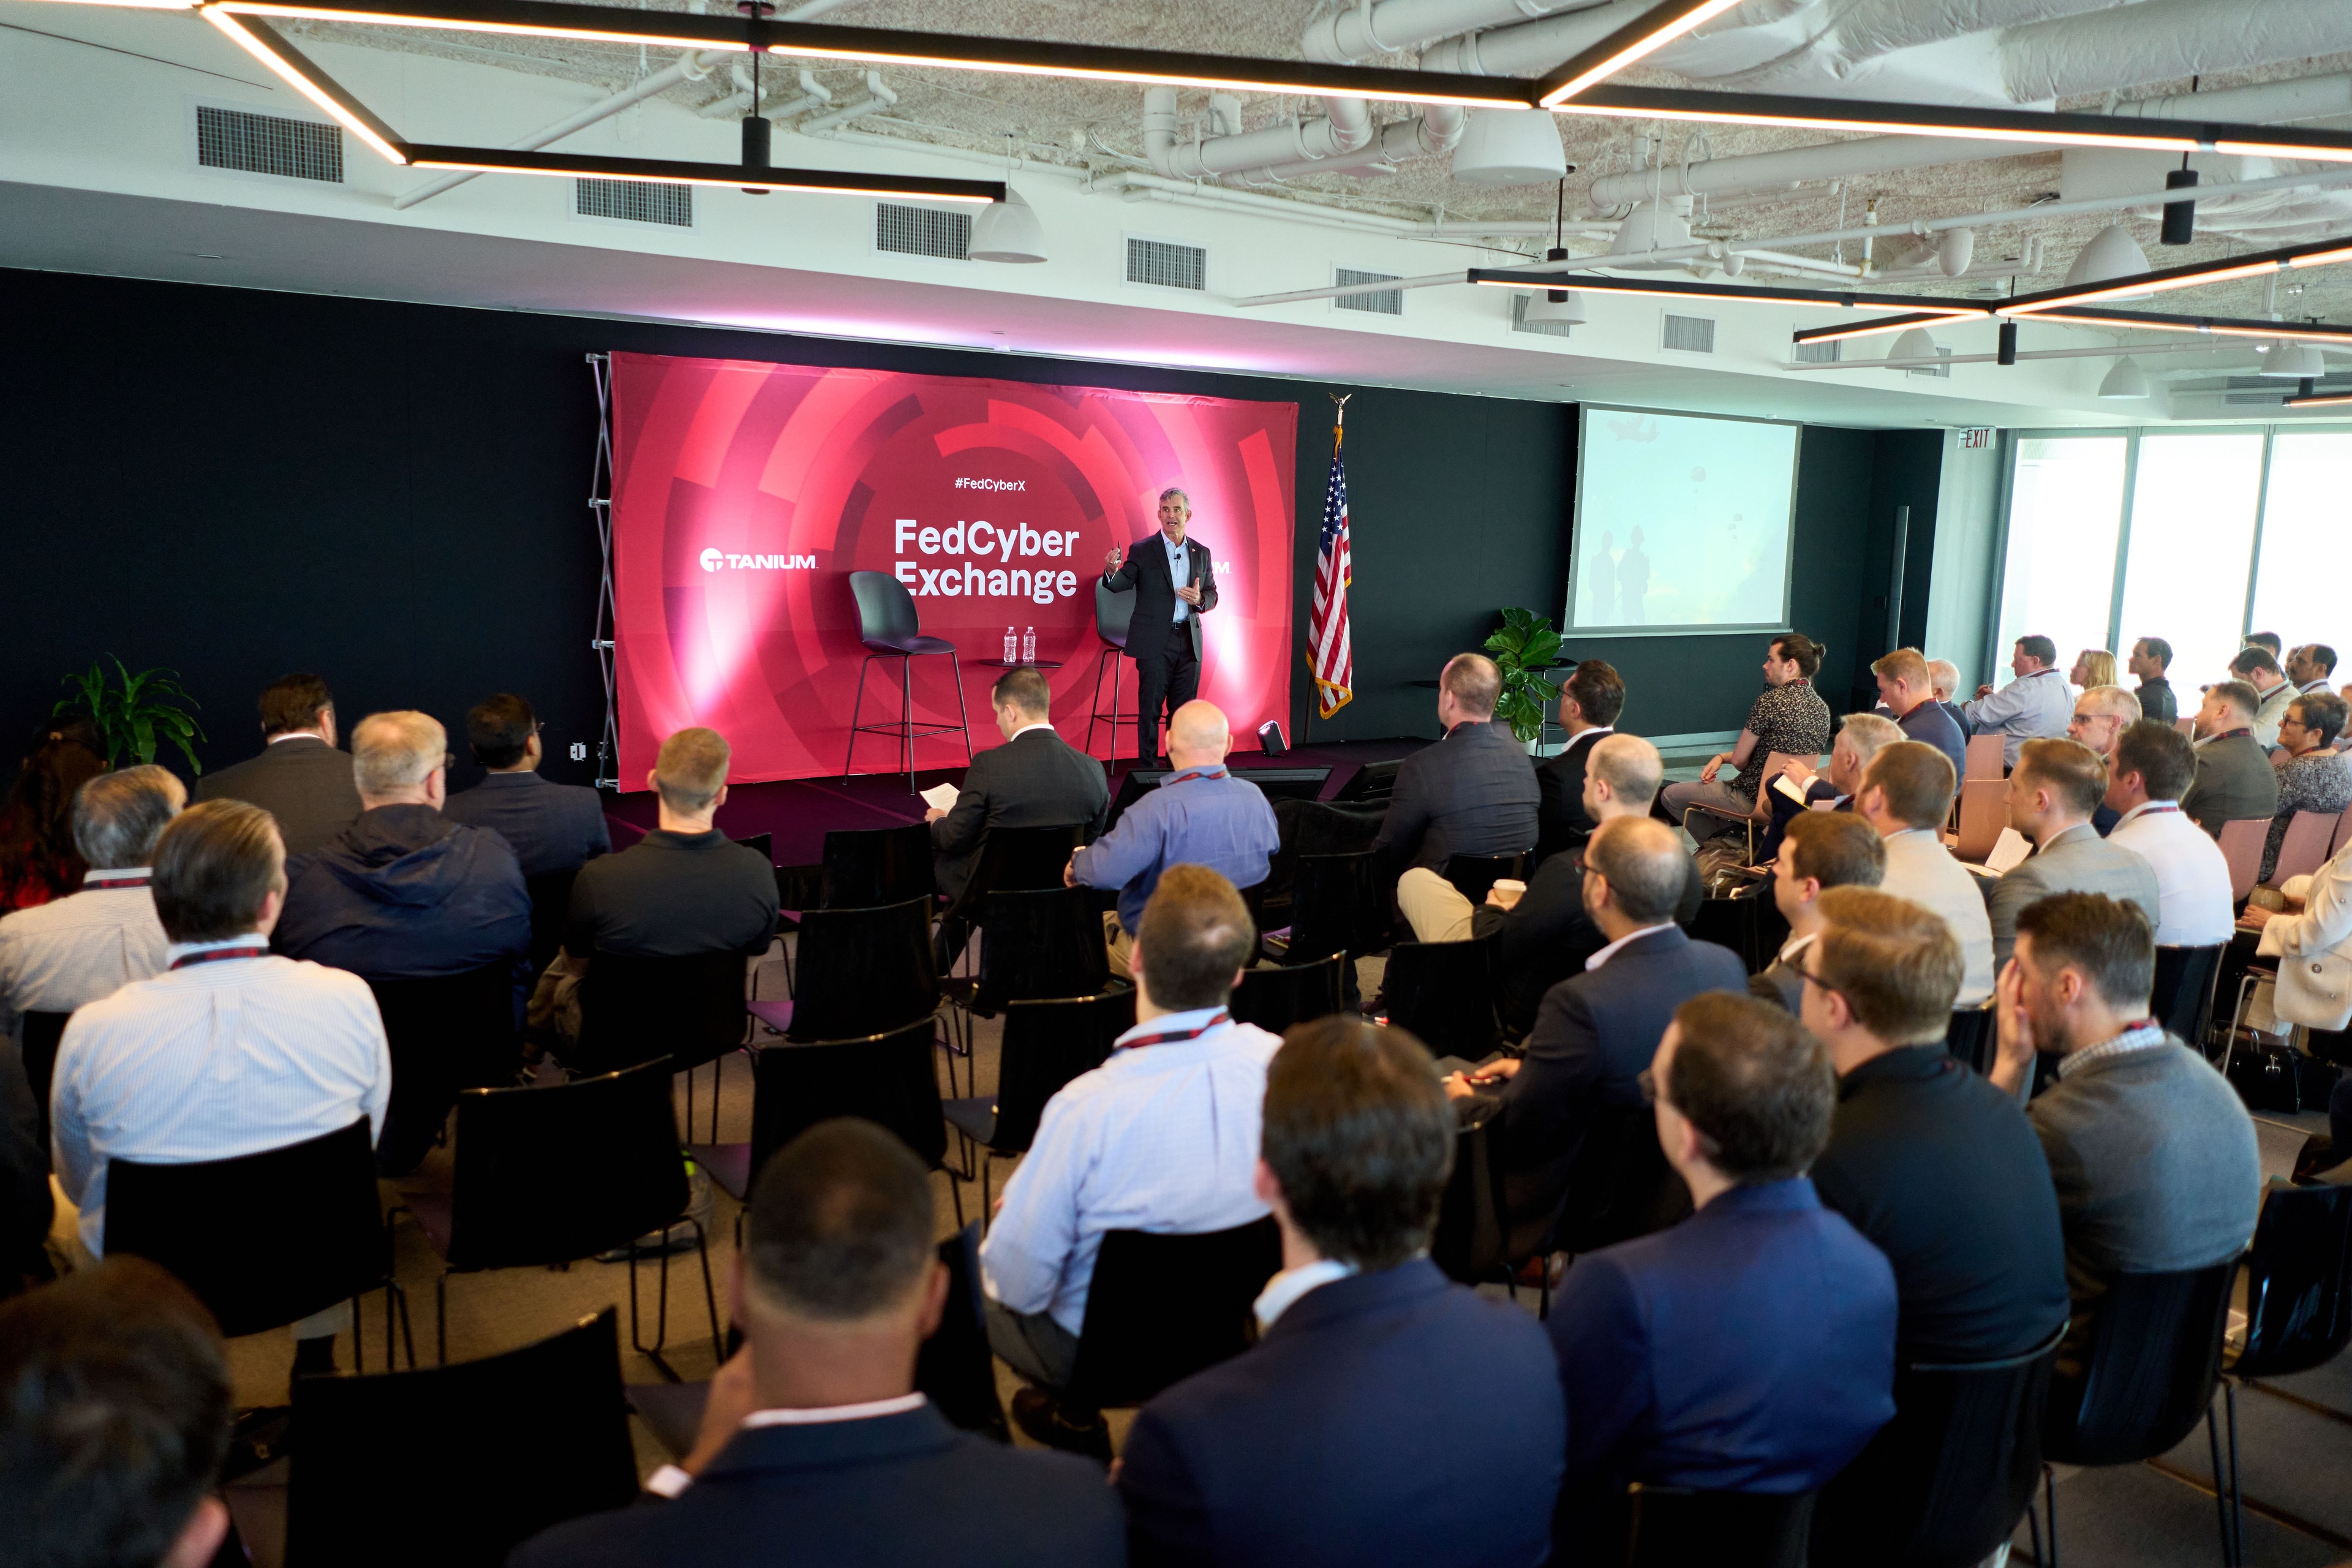
L'événement « FedCyber Exchange » organisé par Tanium, qui s'est tenu le 18 avril, a réuni des responsables, des experts et des partenaires fédéraux dans les domaines de l'informatique et de la cybersécurité afin de discuter des principales perspectives et des meilleures pratiques visant à optimiser la préparation cybernétique et l'efficacité des interventions, dans le but de renforcer la cyber-résilience de l' , face aux menaces.
Voici quelques-uns des points clés à retenir de cet événement :
De la vision à la certitude : un guide destiné aux responsables fédéraux des technologies de l'information et de la sécurité
, PDG de Tanium, Dan Streetman (s'ouvre dans un nouvel onglet) , a ouvert la journée par un discours d'ouverture sur l'importance d'apporter de la certitude à chaque organisation en période d'incertitude. Il a souligné que la mission de Tanium consistait à accompagner les organisations les plus innovantes et les plus soucieuses de la sécurité au monde – telles que celles du gouvernement fédéral – afin de les aider à surmonter les défis liés aux exigences réglementaires, à la transformation numérique, aux contraintes budgétaires et aux cybermenaces.
Il a également mis en avant les valeurs fondamentales de Tanium, à savoir l'intégrité, la ténacité, l'empathie et l'excellence, et expliqué en quoi celles-ci guident les actions et les décisions de l'entreprise en faveur du secteur public.
La rapidité, l'envergure et l'imagination sont indispensables pour relever les défis d'aujourd'hui
Cory Simpson (s'ouvre dans un nouvel onglet), PDG de l'Institut des technologies des infrastructures critiques (ICIT) de l' (s'ouvre dans un nouvel onglet), s'est joint à M. Streetman pour une discussion informelle consacrée à l'évolution des cybermenaces et aux moyens de les contrer. M. Simpson a souligné que les adversaires mènent des attaques à grande échelle, visant à la fois les infrastructures humaines et numériques, et que les défenseurs doivent faire appel à leur imagination, à l'innovation et à des partenariats stratégiques pour créer de meilleurs systèmes et de meilleures sociétés, afin de relever ces défis avec rapidité.
Il a également souligné la nécessité de faire preuve de rapidité et de souplesse dans la gestion des incidents, ainsi que l'intérêt de l'intelligence artificielle pour renforcer les capacités humaines et en tirer un avantage tactique.
De la normalisation à l'évolutivité : les DSI partagent leurs stratégies en matière de transformation numérique
Au cours d'une discussion informelle qui donne matière à réflexion, les DSI fédéraux ont mis en lumière la multitude de défis qui les empêchent de dormir. Du développement des ressources humaines aux préoccupations en matière de cybersécurité, le panel a examiné en détail les complexités liées à la modernisation de l'infrastructure technologique fédérale. Animée par Renata Spinks (s'ouvre dans un nouvel onglet), éminente ancienne combattante de l'armée américaine et ancienne membre du SES (Senior Executive Service) ayant occupé le poste de directrice adjointe des systèmes d'information au sein du IC4 e régiment du Corps des Marines des États-Unis, cette discussion a apporté des éclairages précieux sur l'évolution du paysage informatique au sein du gouvernement.
Kenneth McNeill (s'ouvre dans un nouvel onglet), directeur des systèmes d'information (DSI) du Bureau de la Garde nationale, a souligné l'importance des protocoles de cybersécurité et de l'adoption d'outils adaptés pour atténuer efficacement les risques. Il a souligné la nécessité de poursuivre les efforts dans ce domaine crucial, notamment en matière de collaboration interinstitutionnelle et de partage d'informations avec d'autres organismes. Compte tenu de la structure très décentralisée de la Garde nationale et de la nature particulière de ses missions, M. McNeill a souligné l’importance d’agir en parfaite synchronisation avec les autorités locales et régionales en matière d’intervention lors d’événements et de coordination du partage d’informations – ce qui a nécessité d’importants investissements, des efforts de modernisation et la mise en place de protocoles de sécurité pour développer ces capacités.
Faisant écho aux propos de M. McNeill, M. Winston Beauchamp, directeur de l' (s'ouvre dans un nouvel onglet), directeur adjoint des systèmes d'information de l'armée de l'air américaine, a souligné l'importance des solutions d'entreprise dans la gestion de la transformation numérique. Il a souligné l'importance de la mise en conformité avec les normes du ministère de la Défense (DoD) ainsi que l'intérêt de la normalisation pour favoriser la cohésion entre les différentes branches des forces armées.
M. Beauchamp a par ailleurs souligné l'objectif du ministère, qui consiste à mettre en place des capacités de commandement et de contrôle harmonisées avec celles des forces alliées, afin de permettre une réaction rapide et la mise en place de mécanismes de retour d'information.
Au cours de ses propos sur les initiatives stratégiques, M. Beauchamp a évoqué le programme de migration vers le cloud de l'Armée de l'air, qu'il a qualifié d'étape décisive pour améliorer l'évolutivité et la cybersécurité. Il a souligné l'importance des mesures de précaution environnementales et du choix d'équipements commerciaux adaptés pour renforcer la résilience.
La confiance est à la fois la voie et le tremplin vers ce qui est possible
Steve Daheb (s'ouvre dans un nouvel onglet), directeur marketing (CMO) de Tanium, a prononcé un discours d'ouverture dans lequel il a expliqué comment Tanium permet aux organisations d'agir en toute confiance face à l'incertitude. Il a cité quelques statistiques alarmantes, notamment un rapport récent selon lequel 70 % des organisations sont victimes de violations de sécurité par le biais d'actifs non répertoriés, tels que des ordinateurs, des téléphones, des serveurs, etc.
M. Daheb a souligné que des données incomplètes constituent un danger et que les solutions ponctuelles ne font qu'accroître les coûts et la complexité sans pour autant renforcer la sécurité des organisations. Il a expliqué en quoi Tanium offre une plateforme unifiée qui assure une visibilité complète et précise, fournit des informations exploitables et met en place des flux de travail automatisés dans les domaines de l'informatique et de la sécurité.
Pour faire face aux menaces actuelles, il faut disposer des outils adaptés
Au cours d’une discussion informelle et enrichissante avec , le colonel Thomas J. Cleaver (s’ouvre dans un nouvel onglet), officier des opérations au Marine Force Cyberspace Command, et le directeur de la gestion technique des comptes chez Tanium , le colonel Edward Debish (s’ouvre dans un nouvel onglet) (à la retraite), les deux intervenants ont approfondi les capacités essentielles nécessaires pour faire face au paysage des menaces en constante évolution auquel sont confrontées les agences fédérales.
La discussion a mis en évidence le fait que les entités fédérales continuent d'être la cible d'acteurs malveillants, ainsi que la diversité des menaces visant tant les réseaux du ministère de la Défense que les réseaux civils. Avec les progrès rapides de technologies telles que l'IA générative, l' , l'apprentissage automatique et les bots, la nature des cybermenaces est devenue de plus en plus sophistiquée et dynamique.
Selon le colonel Cleaver, « Il est impératif de moderniser et de défendre nos réseaux (contre l'adversaire). » « Le fait de disposer d'une plateforme centrale pour le triage des outils continue d'avoir un impact. »
Le colonel Cleaver a également souligné que Tanium constituait un élément indispensable de leur arsenal, permettant de mener efficacement les opérations quotidiennes de défense du réseau et jouant un rôle crucial dans la réalisation des objectifs de leur mission.
Tanium et ServiceNow redéfinissent la précision et l'exhaustivité de la CMDB
Table ronde organisée par FedCyber avec Shawn Gallagher, vice-président des partenariats stratégiques chez Tanium (s'ouvre dans un nouvel onglet), architecte exécutif principal chez ServiceNow et directeur technique sur le terrain chez Tanium Arunkumar (Arun) Iyer (s'ouvre dans un nouvel onglet), et le directeur de la gestion technique des comptes chez Tanium Le colonel Sam Kinch (s'ouvre dans un nouvel onglet) (USAF, à la retraite) a examiné comment les solutions conjointes de ces entreprises s'articulent pour améliorer la gestion des données, l'automatisation et la correction des incidents dans les flux de travail informatiques fédéraux.
Le principal enseignement à retenir est qu'une CMDB offre une source unique et fiable pour toutes les données de gestion informatique, mais qu'elle doit être mise à jour avec des données précises et en temps réel. Leur table ronde a porté sur la manière dont Tanium et ServiceNow collaborent stratégiquement pour permettre aux organisations de se rapprocher d'un modèle « zero-trust » en intégrant les données des appareils en temps réel dans le processus d'octroi d'accès. Cette alliance adopte une approche plus proactive et synergique en matière d'opérations informatiques et de sécurité, transformant ainsi des bases de données statiques en solutions dynamiques et performantes pour les administrations, capables de prendre en charge de nombreux processus informatiques.
Selon M. Iyer, « la rapidité avec laquelle vous pouvez vous remettre d'une violation de données est essentielle. » « La gouvernance et l'automatisation permettent de collecter les données, mais vous avez besoin de solutions telles que Tanium, associées à ServiceNow, pour mesurer et comprendre ces données. »
Les participants ont également pu acquérir une expérience pratique avec Tanium Asset (s'ouvre dans un nouvel onglet) et Discover (s'ouvre dans un nouvel onglet) et se sont exercés à rendre la CMDB de ServiceNow précise et complète. Au cours de la partie « Lab » de l'événement, les participants ont appris à utiliser le connecteur ServiceNow Service Graph pour Tanium et Tanium Connect comme méthodes d'intégration standard pour les données de Tanium Asset et Discover. Ils ont également découvert que Tanium prend entièrement en charge le modèle de données des services communs (CSDM) de ServiceNow, une méthode normalisée d'organisation et de stockage des informations relatives aux services informatiques et à leurs composants.
L'avenir de la visibilité réside dans l'autonomie
Matt Quinn (s'ouvre dans un nouvel onglet), directeur technique (CTO) de Tanium, Melissa Bischoping (s'ouvre dans un nouvel onglet), directrice de la recherche en sécurité des terminaux chez Tanium, et Harman Kaur (s'ouvre dans un nouvel onglet), vice-présidente chargée de l’intelligence artificielle chez Tanium, a expliqué comment Tanium Automate (s’ouvre dans un nouvel onglet) offre une interface simple et sans code permettant de créer des playbooks puissants pour automatiser des séquences de tâches qui intègrent les solutions et les capacités de la plateforme afin de mettre en œuvre des cas d’utilisation transversaux avec cohérence et précision. Ils ont déclaré que Tanium Automate permettait d'adapter à grande échelle les opérations informatiques et la mise en œuvre des mesures de sécurité afin d'améliorer considérablement l'efficacité opérationnelle, d'atténuer en permanence les risques et de réduire les coûts.
Ils ont également expliqué comment la solution « Tanium Automated Endpoint Management » ( ) tirera parti de l'intelligence artificielle pour identifier les recommandations et les analyses les plus pertinentes en matière de cyberhygiène, et permettra ainsi aux organisations de prendre en toute confiance les mesures qui auront le plus grand impact.
La cyber-hygiène est essentielle à la maîtrise du domaine par les combattants
Au cours de son atelier, le sergent-major Richard Noon, chef d'équipe de la branche de cybersécurité du Centre de préparation opérationnelle de la Garde nationale aérienne, a évoqué l'importance d'une visibilité en temps réel sur les terminaux pour les spécialistes de la cyberguerre.
Le sergent-chef Noon a montré comment le « Cyber Awareness Dashboard » (CAD) regroupe les vulnérabilités selon différentes vues logiques et géographiques, et comment le système « Automated Remediation and Asset Discovery » (ARAD) aide la Garde nationale aérienne à comprendre les vulnérabilités mises en évidence par le CAD et à prendre les mesures qui s'imposent. Il a également montré comment les opérateurs de terrain peuvent utiliser ARAD pour poser des questions en temps réel et donner la priorité aux actions pré-approuvées sur les terminaux de leur environnement, afin de maintenir la meilleure cyberhygiène possible tout en se préparant aux inspections du commandement.
L'importance de la SBOM pour mettre au jour les vulnérabilités cachées
Les participants ont pu acquérir une expérience pratique avec Tanium Comply (s'ouvre dans un nouvel onglet) et ont découvert comment la nomenclature logicielle (SBOM) permet d'identifier les bibliothèques présentes sur les terminaux, qui sont probablement fournies avec d'autres logiciels. Ils ont découvert comment Tanium Comply analyse la conformité et les vulnérabilités du système d'exploitation afin d'interpréter la nomenclature et d'identifier les bibliothèques vulnérables, tant au moment de l'exécution qu'au moment de la compilation.
Ils ont également appris à appliquer les mises à jour aux produits concernés afin de corriger les vulnérabilités, ainsi qu’à utiliser , Tanium Asset (s’ouvre dans un nouvel onglet),, et Reporting pour mettre en évidence les versions vulnérables et les mesures correctives qu’ils ont mises en œuvre.
L'heure est venue de passer au « Zero Trust »
Compte tenu des dernières informations concernant l'avancement du cadre « Zero-Trust » du ministère américain de la Défense (DoD) dans le cadre de l'initiative « » (s'ouvre dans un nouvel onglet), la nécessité de se conformer aux directives « Zero-Trust » alors que le ministère entre dans sa phase de mise en œuvre a été clairement ressentie tout au long de l'événement.
L'adoption d'une architecture « Zero-Trust » implique de mettre en pratique le principe du moindre privilège. Mais bien trop souvent, les organisations n'accordent pas suffisamment d'importance au terminal qui demande l'accès et à son état. À l'heure où nos collaborateurs, dans un contexte de travail moderne, considèrent le terminal comme le nouveau périmètre de sécurité, il est plus important que jamais de vérifier l'état de sécurité des appareils et l'identité des utilisateurs dans le cadre de votre approche « Zero Trust ».
Alors que la date butoir fixée par le Pentagone pour atteindre les 2027 objectifs du modèle « Zero Trust » approche à grands pas, notre atelier, animé par mon collègue de Tanium , Brian Siapno (s'ouvre dans un nouvel onglet), vice-président régional chargé de la gestion technique des comptes, et moi-même, a permis d’examiner de plus près la manière dont Tanium s’intègre dans cette approche globale, en explorant certaines de nos intégrations les plus prisées qui permettent aux agences fédérales d’intégrer des données en temps réel sur les appareils dans le processus d’octroi d’accès.
En fin de compte, le « Zero Trust » n'est pas ce que l'on croit. Ce n'est pas une solution ponctuelle. C'est une stratégie que nous nous engageons à aider toutes les agences à mettre en œuvre.
Dans l'ensemble, ce fut un événement fantastique qui s'est révélé extrêmement enrichissant, tant par la qualité des interventions sur les tendances du secteur que par les démonstrations très concrètes des produits Tanium, les avant-premières et bien d'autres choses encore. Si vous n'avez pas eu l'occasion d'y participer cette année, nous espérons que vous ne manquerez pas la prochaine édition du FedCyber Exchange et que vous vous inscrirez rapidement pour réserver votre place.

